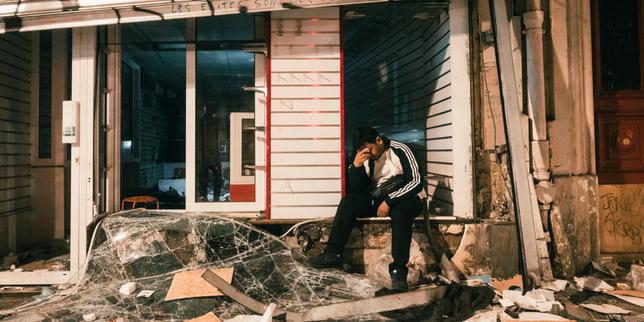
Les ministres du commerce et du numérique ont convoqué plusieurs plateformes afin de s’assurer de leur coopération pour identifier d’éventuels revendeurs de produits provenant des boutiques attaquées lors du week-end, en parallèle des manifestations.
Les ministres du commerce et du numérique ont convoqué plusieurs plateformes afin de s’assurer de leur coopération pour identifier d’éventuels revendeurs de produits provenant des boutiques attaquées lors du week-end, en parallèle des manifestations.
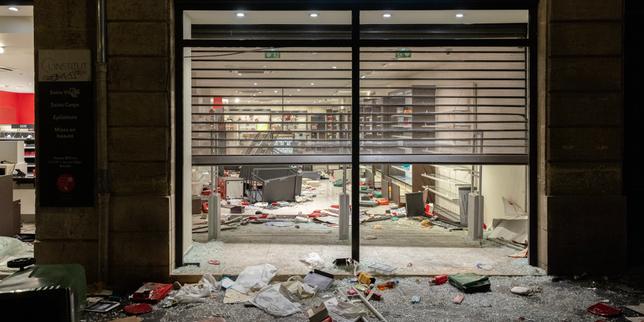
Sur Internet, certains commerçants appellent au soutien après le saccage de leur boutique le 17 octobre, quand d’autres, dont les images sont devenues virales malgré eux, se voient offrir des milliers d’euros par les internautes.
Sur Internet, certains commerçants appellent au soutien après le saccage de leur boutique le 17 octobre, quand d’autres, dont les images sont devenues virales malgré eux, se voient offrir des milliers d’euros par les internautes.
J'ai pas mal de déplacements pro en ce moment, et comme je suis sur plein de projets en même temps, c'est un peu relou. Parce que tout ne tourne pas uniquement sur mon ordi portable. J'ai des traitements un peu plus lourds qui tournent par exemple sur mon Mac Studio et faut dire que je lui en fais vraiment voir de toutes les couleurs à celui-là...
La plupart du temps, j'arrive heureusement à tout gérer à distance en me connectant en SSH à l'ordinateur via mon VPN privé (ça me permet d'avoir tout
J'ai pas mal de déplacements pro en ce moment, et comme je suis sur plein de projets en même temps, c'est un peu relou. Parce que tout ne tourne pas uniquement sur mon ordi portable. J'ai des traitements un peu plus lourds qui tournent par exemple sur mon Mac Studio et faut dire que je lui en fais vraiment voir de toutes les couleurs à celui-là...
La plupart du temps, j'arrive heureusement à tout gérer à distance en me connectant en SSH à l'ordinateur via mon VPN privé (ça me permet d'avoir toutes mes machines sur le même réseau local virtuel comme ça c'est chiffré et sécurisé) mais il arrive parfois que je doive cliquer sur un bouton ou taper un mot de passe via l'interface de macOS.
Jusqu'à présent pour ce genre de choses, j'utilisais donc l'application Partage d'Écran fournie par Apple, mais je ne sais pas vous, chez moi ça lag furieusement et c'est vraiment pas pratique à utiliser. Bref, j'aime pas.
Je me suis donc rabattu sur des Real VNC et compagnie, mais pareil, ce n'est pas un protocole et des clients que je trouve très efficaces. Et j'avais pas envie non plus de payer un peu au pif une app présentée comme meilleure comme celle-ci d'Apple pour voir ce que ça donne :
Ça s'appelle Korben Remote Desktop et ça fonctionne en deux parties. On a d'un côté un petit agent sur l'ordi à contrôler, qui demande juste les autorisations système "Enregistrement de l'écran" et "Accessibilité" (sans oublier la fonctionnalité de Session à distance activée dans Partage, pour le tunnel SSH au niveau des réglages de macOS), et de l'autre côté le client sur le Mac que vous avez sous les yeux. Les deux se parlent ensuite à travers un tunnel SSH chiffré, sur votre réseau local ou votre VPN privé, sans passer par aucun serveur chez moi ni ailleurs puisque l'appli refuse carrément les adresses IP publiques pour des questions de sécurité.
Voici tout ce que j'ai mis en place dans cette application :
Une image fluide, jusqu'en 4K. Capture ScreenCaptureKit, encodage HEVC ou H.264 par la puce du Mac, transport UDP chiffré avec de la parité Reed-Solomon pour encaisser les paquets perdus. Qualité au choix (Automatique, 720p, 1080p, 4K ou Native) et cadence de 30, 60 ou 120 images par seconde.
Un Wi-Fi qui coupe n'est plus un drame. Une micro-coupure est traitée comme un retard et pas comme une perte, et trois priorités de présentation (Réactif, Équilibré, Fluide) règlent le tampon selon que vous voulez la latence la plus basse ou aucun gel d'image.
Le son aussi. Le son système du Mac distant arrive au format Opus, et si y'a pas de son, aucune bande passante n'est consommée pour ça.
Souris, clavier et raccourcis. Défilement précis, boutons latéraux compris, et les raccourcis partent au Mac distant tant qu'il a le clavier (⌘C copie là-bas, pas chez vous). Ceux du client sont donc basculés en ⌃⌥⌘ pour ne pas leur marcher dessus.
Un mode jeu. Capturer la souris (⌃⌥⌘G) cache le curseur, envoie le mouvement brut sans le bloquer aux bords de l'image et passe le clavier en touches physiques, donc W reste la touche W quelle que soit la disposition. Les manettes passent aussi, en expérimental.
Tous les écrans. Vous passez d'un écran à l'autre, ou vous les affichez tous à la fois (⌃⌥⌘A), rangés comme sur le Mac distant, le pointeur passe de l'un à l'autre et une fenêtre se tire d'un écran à l'autre. Un écran branché ou débranché pendant la session apparaît ou disparaît tout seul.
Zoom et plein écran. Un zoom comme celui de macOS (pincement à partir du curseur, déplacement à deux doigts, double toucher) et un plein écran système dont la barre d'outils se range.
Les fenêtres des apps distantes, chez vous. Une fenêtre d'une application du Mac distant (un Terminal du Studio, par exemple) peut s'ouvrir comme une fenêtre indépendant sur votre Mac. Vous la déplacez, la redimensionnez, vous tapez et cliquez dedans, et c'est l'application distante qui répond. Quand elle a accès au clavier, la barre des menus de votre Mac affiche même les menus de cette application distante, et un clic droit y ouvre le vrai menu contextuel du Mac distant.
Fichiers et presse-papiers. Presse-papiers texte partagé, transfert de fichiers dans les deux sens, y compris en glisser-déposer vers et depuis le Finder distant. Un transfert interrompu peut également reprendre sans tout recommencer. Les fichiers reçus sont ensuite mis en quarantaine, comme n'importe quel téléchargement.
Reconnexion automatique. Si le lien tombe, l'image se grise et le client réessaie jusqu'à ce que vous l'arrêtiez, en gardant vos fenêtres déportées. Et si aucune session n'est ouverte sur le Mac distant (après un redémarrage, par exemple), l'appli vous propose alors d'ouvrir le Partage d'écran d'Apple pour taper votre mot de passe, puis reprend la main dès que l'agent est prêt (J'ai pas d'autre choix que de faire comme ça).
Un Mac qui ne montre rien pendant que vous bossez dessus. Durant une session, l'écran du Mac distant est noir pour quelqu'un qui passerait devant, son clavier et sa souris sont bloqués et ses haut-parleurs sont coupés (le son, lui, continue d'arriver chez vous). À la déconnexion, l'agent demande au lecteur multimédia de se mettre en pause (s'il peut le faire) et verrouille la session, par défaut.
Un accès depuis un simple navigateur. L'agent peut aussi ouvrir un accès web, à démarrer explicitement dans sa fenêtre. Vous copiez un lien à usage unique valable quinze minutes, vous l'ouvrez dans Safari ou Chrome sur votre réseau privé, vous comparez l'empreinte du certificat avec celle affichée par l'agent, et vous retrouvez l'écran, le son, le zoom et le contrôle sans rien installer. Les fichiers et les fenêtres séparées restent réservés au client Mac.
Sécurisé par défaut. Tunnel SSH obligatoire pour le client natif (votre compte SSH est la clé, aucun compte à créer nulle part), TLS avec échange de clés ECDHE et ChaCha20-Poly1305 pour le lien de contrôle, AES-256-GCM pour l'image et le son, adresses publiques refusées, et un seul viewer à la fois (le deuxième doit demander la place au premier, qui répond oui ou non).
Une vraie app Mac. Barre latérale avec vos Macs, barre d'outils native, fenêtre Réglages, menus complets, mode sombre, français ou anglais selon la langue du système, et les Macs du réseau qui ont la session à distance activée sont trouvés tout seuls par Bonjour. Les statistiques du flux (⌃⌥⌘I) donnent la latence, la gigue, le tampon et les pertes, et une "liaison économe" allège tout d'un coup pour un réseau lent ou compté.
Ce que ça ne fait pas encore par contre, c'est pas de réveil à distance, pas de déverrouillage FileVault après un redémarrage à froid (prévu sur macOS 26, mais pas encore validé), les gestes du trackpad comme la rotation ou le balayage à trois doigts ne passent pas, et le verrouillage des majuscules reste celui du Mac distant. Il faut macOS 14 minimum des deux côtés, et les deux applications sont universelles, Apple Silicon comme Intel (testées sur Apple Silicon, l'Intel et macOS 14 restent à valider).
Maintenant pour pour l'utiliser tous les jours, ce que je peux vous dire c'est que ça marche très bien. Maintenant, j'ai pas eu d'autres testeurs que moi-même pour le moment mais ça fait tout ce dont j'ai besoin.
Et je me suis payé le luxe également d'adapter le code (en version ultra alpha, j'ai pas encore assez testé ça) pour Windows et Linux. Et l'application iOS est également sur les rails.
Maintenant, comme d'hab, j'ai essayé de la mettre sur l'App Store d'Apple mais ils sont tellement casse couilles que je ne sais pas si j'y arriverai. Mais peu importe, je me suis dit que ça vous servirait alors je vous ai fait un petit site ici pour télécharger mon app :
remotedesktop.korben.info
.
C'est 100% gratuit, y'a aucune télémétrie ni pub dedans et je n'ai pas de plan de carrière avec ce logiciel si ce n'est de l'améliorer par petites touches au fil du temps. Je l'ai créé pour mes besoins et je me suis dit que ce serait dommage de ne pas vous en faire profiter, c'est tout.
Voilà, donc n'hésitez pas à tester. C'est conçu pour macOS mais j'ai décliné ça pour Windows et Linux (je le redis, c'est de l'alpha pour Win et Linux) afin que chaque client puisse prendre le contrôle de n'importe quelle machine peu importe son système d'exploitation.
J'sais pas si vous avez suivi,
mais dès janvier 2027
, ce gros nul de Gmail ne saura plus aller chercher le courrier de vos autres boîtes via POP3, et encore moins vous laisser envoyer des mails depuis leurs adresses. De mon point de vue, c'est une sacrée régression...
Alors j'ai cherché une solution pour amortir le choc et je suis tombé sur
plMail
, un client mail que vous hébergez vous-même sur votre propre serveur / NAS qui n'est pas un serveur de messagerie (pui
J'sais pas si vous avez suivi,
mais dès janvier 2027
, ce gros nul de Gmail ne saura plus aller chercher le courrier de vos autres boîtes via POP3, et encore moins vous laisser envoyer des mails depuis leurs adresses. De mon point de vue, c'est une sacrée régression...
Alors j'ai cherché une solution pour amortir le choc et je suis tombé sur
plMail
, un client mail que vous hébergez vous-même sur votre propre serveur / NAS qui n'est pas un serveur de messagerie (puisqu'il ne reçoit rien et n'héberge pas votre domaine) mais un formidable outil qui se connecte à vos boîtes existantes (IMAP, Gmail, Outlook), les synchronise dans une base PostgreSQL chez vous et vous affiche vos emails dans une seule et même boîte de réception, avec une recherche unifiée et la possibilité de mettre des tags...etc.
C'est vachement plus sympa que de se config je ne sais combien de boîtes dans Apple Mail ou Thunderbird et le moteur de recherche est assez puissant avec également la possibilité de faire des filtres, des alias ainsi qu'un agenda synchronisé avec Google, Microsoft et CalDAV.
Il y a aussi un modèle de langage (inactif de base) permettant de résumer un fil ou de chercher un truc en fonction de son sens.
Ce modèle, c'est à vous de le fournir, en indiquant à plMail l'adresse d'un Ollama qui tourne sur votre réseau ou de n'importe quel service compatible OpenAI. Et en plus du résumé et de la recherche par le sens, il sait rédiger des brouillons de réponse et trier votre courrier dans des onglets, chacune de ces quatre fonctions s'activant séparément.
Côté pièces jointes, plMail sait aussi aller chercher un fichier ou en ranger un dans Nextcloud, Immich, Paperless-ngx, Google Drive, Google Photos, OneDrive ou Dropbox. Et pour sécuriser l'accès, vous avez la double authentification, et la connexion via Authentik, Keycloak ou n'importe quel fournisseur OpenID Connect. Et l'interface est traduite en français.
Maintenant, pour brancher Gmail, il faut d'abord enregistrer une application OAuth dans la console Google Cloud, ce qui n'est pas forcément super simple pour tout le monde (tout est cependant très bien expliqué dans le doc). Par contre, un compte IMAP classique, lui, s'ajoute très rapidement dans le menu Settings > Mail accounts.
Après niveau mobile, c'est pas encore ça puisque même s'il y a bien une appli iPhone / Android, faudra compiler celle pour iPhone vous-même (
l'APK Android
, lui, est fourni). De plus, côté serveur, marquer un message lu dans plMail le marque lu sur le serveur sans que l'inverse ne soit possible. Donc vaut mieux ne lire vos boîtes QUE dans plMail. Hé oui c'est un projet encore un peu jeune, c'est vrai.
En attendant mieux, sachez que plMail parle JMAP, donc un client mail compatible peut s'y brancher avec un mot de passe d'application généré dans Settings > App passwords. Et c'est aussi une PWA, ce qui permet à votre navigateur de l'installer comme une appli et de vous notifier des nouveaux mails même quand l'onglet est fermé, à condition d'avoir généré les clés VAPID du serveur (la doc explique comment).
Pour l'installer, il vous faut Docker :
git clone https://github.com/karatektus/pl_mail.git
cd pl_mail
docker compose up -d
Vous ouvrez ensuite le localhost ou votre NAS en https, vous créez votre compte et vous acceptez une fois pour toutes l'avertissement du certificat auto-signé. Sur TrueNAS, sachez que l'appli est dans leur catalogue.
Après pour sauvegarder les datas de PlMail, conservez bien ces 2 choses séparément : D'un côté la base PostgreSQL et de l'autre, le fichier var/secrets/generated.env, qui contient la clé des mots de passe de vos boîtes.
Keepsweeper
, c'est la célèbre grille toute grise du Démineur de Windows, qui sous ses cases numérotées ne cache pas des mines mais tout un royaume à faire évoluer en temps réel. Ce jeu est signé Michael Flarup, un designer danois à qui on doit aussi les App Icon Books, qui m'a écrit après être passé sur
mon article consacré à UnDUNE II
.
Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise
Keepsweeper
, c'est la célèbre grille toute grise du Démineur de Windows, qui sous ses cases numérotées ne cache pas des mines mais tout un royaume à faire évoluer en temps réel. Ce jeu est signé Michael Flarup, un designer danois à qui on doit aussi les App Icon Books, qui m'a écrit après être passé sur
mon article consacré à UnDUNE II
.
Le principe de Keepsweeper ne dépaysera pas les emplois fictifs sous Windows que vous êtes, puisque chaque chiffre compte ce qui se cache dans les 8 cases alentour, diagonales comprises. Seulement ici, c'est la couleur qui indique ce qui se passe... Si c'est doré, c'est un trésor, si c'est bleu, c'est un repaire d'ennemis qui peut abriter des gobelins ou un troll, et si c'est rouge, alors là, aïe aïe aïe, c'est un repaire de DRAGONS !!! Et bien sûr, le chiffre baisse quand vous détruisez ce qu'il comptabilise ou que vous vous emparez de son trésor.
Par contre, ce n'est pas à vous de retournez les cases. En bon roi, vous désignez celles à creuser et ce sont vos ouvriers qui s'en occuperont. Les soldats quand à eux, défendront les alentours, et quand un repaire apparaîtra, vous pourrez les envoyer le détruire en 1 clic. La seule règle à vraiment respecter c'est de protéger absolument votre Donjon "quoiqu'il en coûte" comme dirait notre pervers narcissique national, car le perdre mettrait alors immédiatement fin à la partie.
Les chiffres bleus, dorés et rouges autour du Donjon, pendant qu'un ouvrier creuse la case encadrée
Et ce que vous déterrez servira ensuite à bâtir des fermes, des maisons et des défenses, avec des bâtiments qui pourront se "soutenir" les uns les autres. Par exemple les moulins soutiennent les fermes, les forges équipent les soldats et les chapelles permettent de garder l'armée debout. C'est fou de se dire que tout ce gameplay tient dans une stupide fenêtre de Démineur avec ses boutons en relief qui sentent bon le Windows 95.
Côté contenu, il y a pour le moment 4 quêtes, dont une chasse au dragon, des expéditions aléatoires dans les Terres sauvages, et un Siège où il faut tenir face à des vagues d'ennemis toujours plus nombreux. Ensuite, les Sceaux royaux gagnés en route débloqueront des bâtiments, des améliorations et des récompenses permanentes qui vous serviront pour les parties suivantes.
Sachez également que vous pouvez jouer en solo bien sûr (et donc mettre en pause pour cogiter quand ça devient chaud) mais aussi jouer en ligne de deux à quatre joueur, et même fabriquer ses propres cartes dans l'éditeur.
Sur iPhone et iPad l'app est gratuit pour les 2 premiers niveau de chaque quête et après faudra débourser un peu moins de 6 euros pour acheter le jeu (c'est un achat unique, y'a pas d'abonnement à la con). Et bonne nouvelle, la version web quand à elle est entièrement gratuite ! Le jeu existe aussi sur Android, une version Steam est annoncée pour bientôt !
Merci à Michael pour le partage, et bonne chasse au dragon à tous !
Si vous avez des potes qui vous envoient des liens Spotify trop cools toute la journée alors que vous écoutez tout sur Deezer (ou l'inverse), bah c'est chiant votre vie. Faut copier le titre, ouvrir votre appli, le chercher...etc.
Heureusement, il existe
Music Bridge
, une extension pour le navigateur signée Simon Duhem (un ancien de Deezer) qui vous permet d'éviter de faire tout ce bordel en ouvrant directement la bonne chanson dans votre application musicale à vous.
Une fois Mus
Si vous avez des potes qui vous envoient des liens Spotify trop cools toute la journée alors que vous écoutez tout sur Deezer (ou l'inverse), bah c'est chiant votre vie. Faut copier le titre, ouvrir votre appli, le chercher...etc.
Heureusement, il existe
Music Bridge
, une extension pour le navigateur signée Simon Duhem (un ancien de Deezer) qui vous permet d'éviter de faire tout ce bordel en ouvrant directement la bonne chanson dans votre application musicale à vous.
Une fois Music Bridge installé, vous réglez votre service favori une fois pour toutes dans les options, et ensuite chaque page de morceau ou d'album ouverte ailleurs vous renvoie automatiquement vers son équivalent chez vous.
Deezer, Spotify, Apple Music, YouTube Music, Amazon Music, Tidal et Pandora se renvoient ainsi la balle dans n'importe quel sens, et YouTube ou SoundCloud peuvent également servir de destination. Et bien sûr si le morceau n'existe pas dans votre catalogue parce que c'est trop niche, bah vous restez sur la page d'origine avec un petit message qui vous prévient.
Maintenant pour ceux qui préfèrent l'appli de bureau plutôt que l'extension navigateur, une option permet également de lancer la musique directement dedans pour Deezer, Spotify et Apple Music, sous Windows et macOS, et une autre s'occupe de refermer l'onglet resté ouvert 5 secondes après l'ouverture de l'appli. Cochez juste "Toujours autoriser" la première fois que le navigateur vous demande s'il peut ouvrir l'appli, sinon l'onglet se fermera avant d'avoir eu votre réponse.
Après, il y a encore quelques trous dans la raquette... Par exemple, il n'y a pas de conversion pour les artistes ou pour les playlists. Et sur Android, quand l'appli de l'autre plateforme est installée, c'est elle qui récupère ses liens avant même que le navigateur ne les voie, et ça malheureusement, l'extension n'y peut rien.
Maintenant, pour retrouver le bon morceau, l'extension envoie l'adresse de la page ainsi que la plateforme de destination choisie à un petit service web que Simon hébergé chez Cloudflare, qui interroge l'API d'
Odesli
(le moteur de song.link) pour faire le matching.
-- Article en partenariat
avec Incogni
--
En ce moment c'est la Cybersecurity Awareness Week, la semaine de l'année où tout le monde vous ressort les mêmes conseils de sécurité depuis 15 ans. Changez vos mots de passe. Activez la 2FA. Ne cliquez pas sur les liens suspects. Merci, on avait compris.
Sauf qu'il y a un truc dont on parle beaucoup moins, et pourtant c'est probablement un des chantiers les plus importants. Celui de gérer tout ce que les data brokers savent de vou
En ce moment c'est la Cybersecurity Awareness Week, la semaine de l'année où tout le monde vous ressort les mêmes conseils de sécurité depuis 15 ans. Changez vos mots de passe. Activez la 2FA. Ne cliquez pas sur les liens suspects. Merci, on avait compris.
Sauf qu'il y a un truc dont on parle beaucoup moins, et pourtant c'est probablement un des chantiers les plus importants. Celui de gérer tout ce que les data brokers savent de vous. Pas vos mots de passe, hein, je parle de votre nom, votre adresse, votre téléphone, votre date de naissance, vos revenus supposés, vos centres d'intérêt, vos achats sur le web & co. Le tout empaqueté en un seul joli profil revendu au plus offrant, sans que vous n'ayez jamais rien signé.
Et
une étude qu'Incogni vient de publier
montre que vous le savez très bien, d'ailleurs. Après avoir effectué un sondage auprès d'un millier d'internautes, les chiffres sont vraiment assez clairs : plus d'une personne sur deux (52% pour être exact) est convaincue que ses données finiront exposées dans une fuite. Même que 63% disent que cette perspective les rend anxieux (ne vous inquiétez pas, ça va bien se passer lol). Autant dire qu'on n'est pas loin de la résignation généralisée. Ce qui doit encore être pire chez nous, pauvres petits Français, qui savons que tous nos sites gouvernementaux et sites sensibles (mutuelles & co) leakent aussi souvent qu'il y a de l'orage. Alors oui, moi aussi ça me rend nerveux. Mais se résigner, non merci, pas de ça chez tonton Korben.
"J'ai déjà partagé trop d'infos de toute façon"
C'est le 2e gros constat de l'étude : 1 personne sur 2 regrette d'avoir partagé des informations personnelles en ligne. Chez les femmes de la Gen Z, ça monte même à 61%. Et c'est le drame classique de l'ère numérique, ce que vous postez (ou confiez à un formulaire) à 17 ans pourra encore vous suivre à 40. Les données, ça ne s'oublie pas, ça se recoupe, se revend, se ressuscite.
Ajoutez à ça le flot de slop IA qui inonde les résultats de recherche et vous obtenez des personnes qui disent avoir du mal à savoir ce qui est réel en ligne. Et plus vous êtes vieux plus le doute règne. Au final on se retrouve avec un internet où plus personne ne fait vraiment confiance à rien. Un quart des répondants déclarent vouloir passer significativement moins de temps en ligne à cause de tout ce contenu généré à la chaîne. Tendance entérinée par le fait que 6 internautes sur 10 ont déjà supprimé au moins un compte de réseau social ou de messagerie à cause de la surcharge mentale, du stress, de l'anxiété ou des problèmes de vie privée.
Bref, les gens sont crevés, exposés, voire un peu dégoûtés. Mais voilà le paradoxe que l'étude met aussi en lumière : 1/3 paieraient pour accéder à un internet sans tracking ni algorithmes. Chiffre qui grimpe autour des 40% chez les hauts revenus, mais qui chute à 22% chez les plus modestes. Traduction : la vie privée devient un produit de luxe.
Faire faire le sale boulot à votre place
Incogni
fait exactement ce que personne n'a envie de faire à la main tout seul dans son coin. La première étape sera de lui renseigner quelques infos perso que vous trouvez trop sensibles (votre nom, prénom, adresse, email). Vous signez ensuite une procuration numérique et le service commence quasi de suite à envoyer les demandes de suppression. Le processus prend réellement moins de 10 minutes. Bien loin des heures qu'il faudrait pour tout faire soi-même. Et pour donner un peu de poids aux demandes il s'appuie sur les réglementations (RGPD, CCPA et textes équivalents pour le Canada).
Parce que oui, vous avez déjà en votre pouvoir le droit légal de demander la suppression de vos données et ça auprès de n'importe qui. Le vrai souci c'est d'exercer ce droit vous-même. Parce que concrètement ça représente des dizaines d'heures de recherches pour trouver les brokers, remplir des formulaires ou envoyer des mails, effectuer un suivi, lancer des relances, etc. Et faire ça pour chaque broker ? Pfffff on a tous autre chose à faire de nos précieuses heures. L'outil d'Incogni prend votre droit théorique et en fait un droit exercé, et surtout il le fait en continu. Après une première vague d'envois, comptez 30 à 45 jours pour les réponses (et oui, les brokers ont des délais légaux aussi). Ensuite le service scannera à nouveau les mêmes acteurs tous les 2 à 3 mois et renverra des demandes si vos données n'ont pas encore été supprimées. Ou si elles ont déjà fait leur grand retour. Parce que oui, parfois elles reviennent. C'est le principe même du jeu, car les brokers "re-scrapent" ou rachètent des bases en permanence.
Vous pourrez suivre tout ça via votre tableau de bord. Tout est indiqué de manière visuelle : les demandes envoyées, en cours, terminées, mais aussi les brokers placés en suppression (c'est-à-dire ceux à qui on a dit de ne plus jamais vous réimporter). Et si vous voulez plus d'assurance, des tests indépendants confirment le sérieux du processus. Je l'ai vu avec mon utilisation personnelle et l'équipe de Security.org a vu plus de 100 profils retirés en deux semaines de test. Et tout a été audité par des cabinets comme Deloitte (août 2025). Ce qui est déjà mieux que rien dans une industrie où tout repose habituellement sur du "faites-nous confiance, on est sympas".
Le mode sniper
Un truc que j'aime beaucoup avec l'offre Unlimited c'est que vous pouvez pointer du doigt un site précis qui expose vos données. Que ce soit un annuaire de recherche de personnes, une base obscure où traîne votre numéro, peu importe. Il suffit d'envoyer l'URL au service qui va s'en occuper. Et il n'y a pas de limite au nombre de requêtes possible. C'est le mode sniper pour les cas que la liste standard ne couvre pas.
Et pendant qu'on y est, conseil perso que je vous ai déjà donné et que je remets ici : créez une alerte Google sur votre nom. Vous serez étonné (voire horrifié) de ce qui traîne. Chaque fois que vous tombez sur une fiche qui vous concerne, vous la filez à
Incogni
et vous passez à autre chose.
Petite parenthèse honnêteté, comme d'habitude, pour vous dire qu'Incogni n'est pas une baguette magique. Ça ne va pas aller effacer vos infos jusque dans les registres publics, les dossiers judiciaires et ne va pas aller effacer vos propres posts sur les réseaux. Il ne va pas non plus aller modifier directement les résultats sur les moteurs de recherche & co. Par contre en supprimant les données à la source, les liens finissent par mener vers des pages mortes qui disparaîtront des résultats. Quant au paradoxe de confier vos données à un service pour les faire supprimer ? Ils les chiffrent via l'algo AES-256, s'engagent à ne pas les revendre (vérifié par des audits tiers indépendants) et purgent vos infos sous 12 mois si vous résiliez. Vous pouvez même demander explicitement un effacement immédiat.
Le problème c'est que pour beaucoup, dire "moins de données chez les brokers" ... ça sonne abstrait. Dans la pratique cela veut dire :
un démarchage moins ciblé, car les listes marketing s'appauvrissent. Ce qui se voit assez vite dans la boîte mail et sur le répondeur
moins de matière première pour les arnaques. Parce qu'un escroc qui ne connaît plus votre adresse, vos anciennes boîtes ou vos habitudes a beaucoup plus de mal à écrire un mail crédible
que vos fiches disparaissent des annuaires de recherche de personnes, ce qui réduit les risques de harcèlement ou de doxxing
moins de dégâts en cas de fuite. Si un broker se fait lui-même pirater, il a moins de données sur vous.
Et puis il y a le bénéfice indirect qui est le sentiment de reprendre un peu le contrôle. Parce que résignation et anxiété, ça ne mène à rien. Disposer d'un outil qui tourne en tâche de fond et qui fait chuter votre empreinte numérique sans que vous y pensiez, ça aide. Un an d'
Incogni
, c'est plusieurs centaines d'heures de paperasse que vous n'avez pas à gérer, des profils qui disparaissent et des arnaques qui perdent leur contexte. En 2026, c'est quasi le minimum syndical.
L'Offre Cybersecurity Awareness Week
D'habitude, je vous fais profiter d'une remise de -55%. Mais du 19 au 25 octobre, pour la Cybersecurity Awareness Week, il y a un petit bonus de 3% en plus :
-58% de réduction sur les abonnements annuelsavec le code KORBEN. Ce n'est pas l'exploit du siècle, mais tout est bon à prendre.
Je rappelle les tarifs de base : l'offre Standard (420+ brokers, automatisés, jusqu'à 3 emails et 3 adresses) est à 77,63€ TTC l'année et l'offre Unlimited (ajout des suppressions custom illimitées et du support téléphonique prioritaire) est à 155,4 €. Vous avez même une formule Family à 10-15€ de plus qui permet de protéger jusqu'à 5 personnes (famille, amis, collègues ...). Adaptée à ceux qui pensent que la vie privée, ça se gère en groupe. Et parce que votre tante qui clique sur tout a aussi besoin d'aide.
Offre exclusive pour les lecteurs de Korben.info :
-58% sur Incogni
avec le code KORBEN, valable uniquement du 19 au 25 octobre 2026.
Déconnectés, insensibles aux causes politiques et écologiques… Cet été, les créateurs de contenu ont été particulièrement critiqués par une partie de leur communauté. Dans ce podcast, Vincent Manilève et Aurélien Defer, journalistes au « Monde », retracent dix ans de mutation du milieu de l’influence et analysent l’évolution du lien parasocial qui lie les internautes aux influenceurs.
Déconnectés, insensibles aux causes politiques et écologiques… Cet été, les créateurs de contenu ont été particulièrement critiqués par une partie de leur communauté. Dans ce podcast, Vincent Manilève et Aurélien Defer, journalistes au « Monde », retracent dix ans de mutation du milieu de l’influence et analysent l’évolution du lien parasocial qui lie les internautes aux influenceurs.
L’influenceuse Léna Situations a fêté la fin de ses « vlogs d’août » avec un spectacle à l’Accor Arena, à Paris, marquant son passage de la bonne copine à la star des tapis rouges.
L’idée qu’un « marketing de la peur » serait développé dans l’intérêt des entreprises d’intelligence artificielle fait fi des menaces réelles que l’IA fait peser sur l’humanité, alertent des spécialistes du secteur dans une tribune au « Monde ».
L’idée qu’un « marketing de la peur » serait développé dans l’intérêt des entreprises d’intelligence artificielle fait fi des menaces réelles que l’IA fait peser sur l’humanité, alertent des spécialistes du secteur dans une tribune au « Monde ».
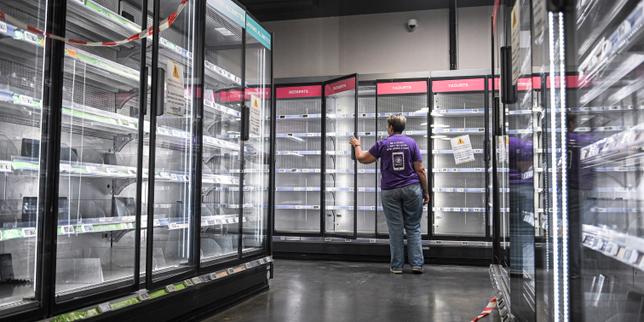
Les hackeurs ne s’intéressent pas qu’à nos données. Leurs actions, comme le piratage, dans la nuit du 11 au 12 octobre, de plusieurs centaines de magasins, entraînant la destruction de grandes quantités de nourriture, ont des conséquences matérielles très concrètes, explique Damien Leloup, journaliste au service Pixels, dans sa chronique.
Les hackeurs ne s’intéressent pas qu’à nos données. Leurs actions, comme le piratage, dans la nuit du 11 au 12 octobre, de plusieurs centaines de magasins, entraînant la destruction de grandes quantités de nourriture, ont des conséquences matérielles très concrètes, explique Damien Leloup, journaliste au service Pixels, dans sa chronique.
Un magasin Leclerc Express, à Caen, le 12 novembre 2026 : la marchandise a été vidée des rayons frais, après une cyberattaque ciblant les installations frigorifiques.
- Contient des liens affiliés Amazon -
Je vous parlais hier de mon
NAS UGREEN DXP8800 Ultra
, ce 8 baies dans lequel j'ai regroupé mes deux anciens serveurs et des dizaines de téraoctets de données. Fanxiang, une marque chinoise de stockage qu'on croise partout sur Amazon, m'a envoyé un SSD NVMe de 1 To au format M.2, cette petite barrette qui se branche directement sur la carte mère.
Ça tombe plutôt bien, le NAS garde justement deux e
Je vous parlais hier de mon
NAS UGREEN DXP8800 Ultra
, ce 8 baies dans lequel j'ai regroupé mes deux anciens serveurs et des dizaines de téraoctets de données. Fanxiang, une marque chinoise de stockage qu'on croise partout sur Amazon, m'a envoyé un SSD NVMe de 1 To au format M.2, cette petite barrette qui se branche directement sur la carte mère.
Ça tombe plutôt bien, le NAS garde justement deux emplacements M.2 en PCIe 4.0 à côté de ses huit tiroirs.
Les disques durs mécaniques encaissent très bien les gros transferts qui s'enchaînent, mais ils s'écroulent dès qu'on leur demande des milliers de petits fichiers d'un coup, et c'est exactement le genre de charge que génèrent les applications d'un NAS.
UGOS Pro, le système maison d'UGREEN, propose deux façons d'utiliser la barrette. Soit en cache, et la machine recopie alors toute seule les fichiers les plus consultés sur le SSD pour les servir plus vite, soit en volume de stockage à part entière. Un seul SSD limite le cache à la lecture, il en faut deux pour accélérer aussi les écritures.
De mon côté je pars sur un volume dédié, pour y installer mes conteneurs Docker, les bases de données des applications et les métadonnées de Plex, ces milliers de vignettes et de fiches que le serveur consulte en permanence. Les huit disques mécaniques ne travaillent plus que pour les fichiers eux-mêmes.
La gamme PCIe 4.0 de Fanxiang est donnée pour des pointes à 7 300 Mo/s en lecture. Sauf que dans un NAS, tout passe par le réseau, et mes deux ports 10 Gb/s plafonnent les transferts autour de 1 Go/s, soit sept fois moins que ce que la barrette sait encaisser. Le gain, il est ailleurs, sur ces fameux petits accès où n'importe quel NVMe écrase un disque mécanique.
Du coup, un modèle abordable comme ce Fanxiang me semble exactement le bon choix pour cet usage. Payer un SSD haut de gamme pour le coller derrière un réseau qui nivelle tout n'aurait aucun sens, d'autant que la marque annonce sur cette gamme 700 To d'écritures cumulées avant usure, de quoi voir venir.
Et si vous n'avez pas de NAS, la même barrette vous servira forcément. Elle se glisse dans un PC de bureau comme dans un portable récent, dans une PS5 à condition de lui ajouter un dissipateur, ou dans un boîtier externe qui la transforme en disque de poche très rapide pour un Mac.
Comptez entre 130 et 170 euros le To chez Fanxiang en ce moment, la flambée de la mémoire qui fait déjà grimper les disques durs n'épargne pas les SSD.
Pékin a annoncé son intention d’encadrer les exportations de technologies d’intelligence artificielle les plus avancées, rompant ainsi avec la promotion affichée jusqu’alors d’une approche relativement ouverte.
Pékin a annoncé son intention d’encadrer les exportations de technologies d’intelligence artificielle les plus avancées, rompant ainsi avec la promotion affichée jusqu’alors d’une approche relativement ouverte.
« Sur le feed. » S’épancher auprès de la romancière Jane Austen, philosopher avec Foucault, évoquer Mai 68 avec de Gaulle… Nombreuses sont les IA génératives qui proposent de discuter avec des personnages célèbres, réels ou fictifs. Et de plus en plus nombreux sont les utilisateurs qui se laissent prendre au jeu de ces chatbots élaborés. Avec plus ou moins de crédulité.
« Sur le feed. » S’épancher auprès de la romancière Jane Austen, philosopher avec Foucault, évoquer Mai 68 avec de Gaulle… Nombreuses sont les IA génératives qui proposent de discuter avec des personnages célèbres, réels ou fictifs. Et de plus en plus nombreux sont les utilisateurs qui se laissent prendre au jeu de ces chatbots élaborés. Avec plus ou moins de crédulité.
L’incident qui a touché plus de 700 magasins démontre la vulnérabilité de nombreux équipements, parfois anodins, connectés à Internet. Il met aussi en lumière le retard qu’a pris la France à transposer dans son droit national deux directives européennes sur la cybersécurité.
L’incident qui a touché plus de 700 magasins démontre la vulnérabilité de nombreux équipements, parfois anodins, connectés à Internet. Il met aussi en lumière le retard qu’a pris la France à transposer dans son droit national deux directives européennes sur la cybersécurité.
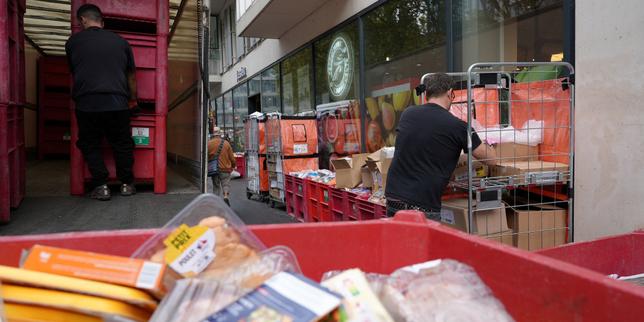
Des employés remplissent des cartons de denrées avariées devant un supermarché, après la cyberattaque ayant visé les systèmes de réfrigération de plusieurs enseignes. A Paris, le 13 octobre 2026.
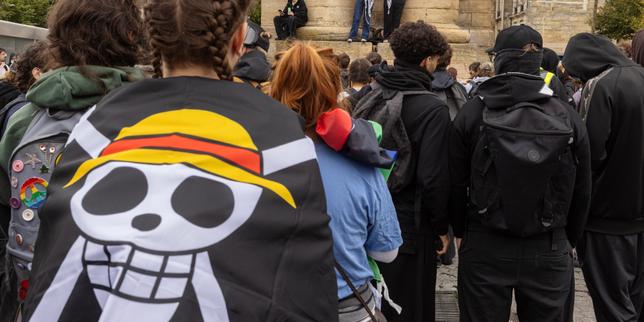
Des personnages de « One Piece » échappés dans les manifestations, des reproductions de mèmes, des slogans inventifs… L’arsenal de mobilisation des jeunes reprend les codes et les gags de la culture Web. Des formes d’expression joyeuses, qui contribuent à renforcer le collectif et à l’affirmer politiquement.
Des personnages de « One Piece » échappés dans les manifestations, des reproductions de mèmes, des slogans inventifs… L’arsenal de mobilisation des jeunes reprend les codes et les gags de la culture Web. Des formes d’expression joyeuses, qui contribuent à renforcer le collectif et à l’affirmer politiquement.
Jeu narratif volubile qui nous propulse à la tête du Ramen Noir, un restaurant de nouilles niché dans le marché de la ville basse de Nivalis, le nouveau titre du studio berlinois Ion Lands déborde de charme et de personnalité.
Jeu narratif volubile qui nous propulse à la tête du Ramen Noir, un restaurant de nouilles niché dans le marché de la ville basse de Nivalis, le nouveau titre du studio berlinois Ion Lands déborde de charme et de personnalité.
L’Autorité de régulation des communications électroniques, des postes et de la distribution de la presse a pris des dispositions pour permettre aux gestionnaires des réseaux de fibre optique dans les campagnes d’absorber des surcoûts liés à l’entretien de ces infrastructures. Mais les industriels les jugent insuffisantes.
L’Autorité de régulation des communications électroniques, des postes et de la distribution de la presse a pris des dispositions pour permettre aux gestionnaires des réseaux de fibre optique dans les campagnes d’absorber des surcoûts liés à l’entretien de ces infrastructures. Mais les industriels les jugent insuffisantes.
La Cour de justice de l’Union européenne rappelle un principe existant depuis de nombreuses années, mais qui n’est pas toujours respecté par les banques.
La Cour de justice de l’Union européenne rappelle un principe existant depuis de nombreuses années, mais qui n’est pas toujours respecté par les banques.
Le projet de centre de données prévu près de Châteauroux, dans l’Indre, se heurte à des oppositions locales, qui dénoncent les impacts sur l’environnement et le manque de transparence autour de cette infrastructure gigantesque. Un rassemblement est annoncé dans le parc d’activité d’Ozans, samedi 17 octobre.
Le projet de centre de données prévu près de Châteauroux, dans l’Indre, se heurte à des oppositions locales, qui dénoncent les impacts sur l’environnement et le manque de transparence autour de cette infrastructure gigantesque. Un rassemblement est annoncé dans le parc d’activité d’Ozans, samedi 17 octobre.
Vous les connaissez parce que je vous parle d'elles de temps en temps ici, et surtout parce que ça fait maintenant 13 ans que Chayka et Viciss décortiquent la psychologie sociale et politique avec de la vulgarisation, un peu de fiction et beaucoup d'esprit critique sur leur chaine Youtube Hacking Social. Et si je fais cet article ce matin, c'est parce que j'ai une bonne nouvelle pour ceux et celles qui aiment leur contenu. Chayka et Viciss viennent d'annoncer
HUB 404
, une nouvell
Vous les connaissez parce que je vous parle d'elles de temps en temps ici, et surtout parce que ça fait maintenant 13 ans que Chayka et Viciss décortiquent la psychologie sociale et politique avec de la vulgarisation, un peu de fiction et beaucoup d'esprit critique sur leur chaine Youtube Hacking Social. Et si je fais cet article ce matin, c'est parce que j'ai une bonne nouvelle pour ceux et celles qui aiment leur contenu. Chayka et Viciss viennent d'annoncer HUB 404, une nouvelle série qui change complètement d'échelle par rapport à ce qu'elles font d'habitude, dont le premier épisode est annoncé pour ce mois-ci !
Woohoo \o/ !
La première nouveauté, c'est que Chayka n'est plus seule à la production. Il y aura bien sûr toujours de la vulgarisation mêlée de fiction, mais aussi des nouveautés comme des entretiens avec des chercheurs, de la musique et pas mal de motion design dans ce drôle d'univers qu'elles ont baptisé le HUB.
Comme Chayka l'explique dans son intro, c'est une série de vulgarisation scientifique engagée, conçue pour accompagner la période électorale de 2027, mais pas seulement. En effet, chaque épisode part d'une question concrète pour comprendre ces "bugs sociaux" (manipulation, cyberharcèlement, polarisation, radicalisation...) et surtout trouver des pistes d'action. Par exemple, le premier épisode se posera la question de pourquoi est ce qu'on défend des systèmes sociaux injustes, y compris contre nos propres intérêts. J'ai vraiment très hâte de voir ça !
Maintenant, là où ça se corse, c'est niveau pognon. En effet, leurs projets ont été refusés deux fois par le CNC et par d'autres financeurs, alors elles ont décidé d'autofinancer ce premier épisode, comme elles l'expliquent ici dans
cette préface sur leur site
. La suite, ce sera avec une vraie production, des monteurs et des motion designers, et ça dépendra surtout d'un financement participatif sur Ulule car chez elles, il n'y a ni pub ni sponsors, et surtout le contenu doit rester accessible à tous.
Si comme moi, vous appréciez le contenu de Hacking Social, vous pouvez les aider tout de suite sans que ça ne coûte rien en vous préinscrivant sur
la page Ulule
du projet, partager leur vidéo comme je suis en train de le faire, et les soutenir via vos commentaires. Concernant la campagne elle-même, l'épisode #1 vous servira justement à vous faire un avis avant de décider si vous voulez soutenir la suite... Et bien sûr, les dons sur
Patreon
,
Tipeee
ou
PayPal
restent possibles à côté. Perso, je viens de m'abonner à leur Patreon, et j'y ai découvert déjà plein de contenus plus anciens, tous passionnants !
Perso, j'ai toujours aimé leur travail et pour avoir eu la chance de les rencontrer quelques fois, j'ai rarement croisé des gens qui abattent autant de boulot avec autant d'exigence de qualité et de sérieux. Ça force le respect et les voir se lancer maintenant avec toute une équipe, je vous avoue que ça m'a hyper de fou. Si vous aimez cogiter et vous ouvrir l'esprit, ce "soft reboot" d'Hacking Social comme le dit Chayka dans son intro, est à suivre de près !
Faire tourner un modèle de langage en local sur son PC, avec llama.cpp, ça marche très bien, mais ça demande quand même de mettre un peu les mains dans le cambouis. Il faut aller chercher le binaire, trouver
le bon fichier GGUF sur Hugging Face
et lancer le serveur en ligne de commande.
Heureusement, léquipe de ggml-org, celle qui développe justement llama.cpp, souhaite soulager notre peine en nous proposant pour Windows 11 une petite app baptisée Llama (Ouais, c'est original com
Faire tourner un modèle de langage en local sur son PC, avec llama.cpp, ça marche très bien, mais ça demande quand même de mettre un peu les mains dans le cambouis. Il faut aller chercher le binaire, trouver
le bon fichier GGUF sur Hugging Face
et lancer le serveur en ligne de commande.
Heureusement, léquipe de ggml-org, celle qui développe justement llama.cpp, souhaite soulager notre peine en nous proposant pour Windows 11 une petite app baptisée Llama (Ouais, c'est original comme nom ^^) qui se loge dans la zone de notification et qui fait tout le taf à votre place.
C'est en fait un portage pour Windows de
Llama for Mac
, qui est lui aussi dans la barre des menus de macOS. Côté install, suffit de récupérer le fichier .msixbundle dans les Releases du dépôt, vous double-cliquez dessus, et c'est parti mon kiki. Si vous avez déjà un llama.exe sur votre machine, l'app s'en servira, sinon elle en téléchargera un toute seule. Et bien sûr, le code est sous licence MIT, avec un petit copyright au nom de Hugging Face quand même.
Une fois que c'est en place, l'icône ouvre un petit panneau de commande avec une liste de modèles recommandés à télécharger en un clic. Vous pouvez aussi chercher n'importe quel modèle GGUF du Hub directement depuis cette liste, ou coller l'identifiant d'un dépôt. L'app vérifie également au passage s'il vous reste assez de place sur le disque avant de lancer le téléchargement ! (Moi j'ai 4 To et je suis toujours PLEIN, j'en ai marre ^^)
Bref... en cliquant sur un modèle, vous choisissez sa taille de contexte, et pour chaque option, l'app vous donne une estimation de la mémoire consommée, qu'elle récupère dans l'en-tête du fichier GGUF. C'est très pratique pour savoir avant de le lancer si ça va tenir dans votre fichue machine. Et comme les modèles sont stockés dans le cache standard de Hugging Face, bah ils sont partagés avec llama.cpp et les autres outils qui l'utilisent, ce qui évite d'avoir des doublons de plusieurs gigas sur le disque.
Mais le truc le plus sympa, je crois c'est le raccourci Alt+Espace qui, peu importe ce que vous êtes en train de faire, ouvre une fenêtre avec l'interface web du chat IA près à vous répondre, un peu à la manière de Spotlight sur Mac. Et quand vous la refermez, hé bien elle se planque simplement au lieu de se fermer ce qui fait qu'elle se réaffiche instantanément avec votre conversation dès que vous en avez besoin.
Par contre, dommage, ce raccourci est codé en dur et il n'y a aucun réglage pour en changer. Donc si une autre app squatte déjà Alt+Espace, comme PowerToys Run dont c'est le raccourci par défaut, hé bien Llama vous prévient mais ça n'ira pas plus loin. A moins que vous changiez le raccourci par défaut de
PowerToys Run
.
Côté vie privée, Llama n'envoie aucune data de télémétrie et vos prompts restent sur votre machine. Et comme l'app pilote un serveur llama.cpp qui expose une API REST, la fiche d'un modèle vous proposera même une requête curl toute prête afin de brancher vos autres outils dessus.
Attention si
Smart App Control
est activé sur votre PC, il se peut que Windows bloque llama.exe, qui n'est pas signé (contrairement au paquet MSIX de l'app). Dans ce cas, le serveur ne démarrera pas et l'app ne servira à rien. Si vous êtes concerné, il faudra donc patienter ou contourner Smart App Control.
Omar Khaled, lecteur de Korben.info et développeur m'a envoyé un petit mail pour me faire découvrir sa dernière réalisation :
Shotnix
. Comme vous le savez, même si je fais une petite pause en ce moment, j'ai l'habitude de faire pour mes Patreons et ma chaine Youtube des tutos en screencast pour vous montrer quelques bidouilles.
Donc forcement c'est le genre d'outil qui m'intéresse puisque Shotnix permet d'enregistrer votre écran pour faire ce genre de contenus ou simplement montr
Omar Khaled, lecteur de Korben.info et développeur m'a envoyé un petit mail pour me faire découvrir sa dernière réalisation :
Shotnix
. Comme vous le savez, même si je fais une petite pause en ce moment, j'ai l'habitude de faire pour mes Patreons et ma chaine Youtube des tutos en screencast pour vous montrer quelques bidouilles.
Donc forcement c'est le genre d'outil qui m'intéresse puisque Shotnix permet d'enregistrer votre écran pour faire ce genre de contenus ou simplement montrer par exemple une manip à un collègue ou à un client. Cette app gratuite pour Mac est tellement bien conçue que quand vous avez terminé votre enregistrement, la vidéo qui s'ouvre alors est déjà montée !
En effet, pendant que vous filmez, l'app garde la trace de vos déplacements de souris et de chaque clic. Du coup, chaque série de clics reçoit son propre zoom, calé pour que l'image soit déjà là quand vous cliquez, et le vrai curseur de macOS est lissé pour que ce soit joli lors des agrandissements. Ces zooms sont des petits blocs sur la timeline que vous pouvez ensuite déplacer à la souris ou vous cadrer vous-même une zone que le pointeur ne cible pas forcément.
Les sous-titres liés à la vidéo viennent de ce que vous avez raconté dans votre micro, transcrit mot par mot sur votre Mac grâce la reconnaissance vocale d'Apple. Chaque mot étant horodaté, effacer un mot du texte le retire aussi de l'image. Ainsi, un "euh" saute d'un clic, et on raccourcit les longues pauses de la même façon. À l'export, vous obtenez ensuite du MP4 jusqu'en 4K à 60 images par seconde, du GIF, ou une version verticale (9:16, 4:5 ou 1:1) qui remplira l'écran sans les affreuses bandes noires.
Shotnix fait aussi les captures écran (en images quoi), ce qui évite d'avoir deux outils. Vous pouvez ainsi capturer une zone, une fenêtre, en plein écran, ou une page qu'on fait défiler et qu'il recollera ensuite en une seule image. L'OCR récupèrera aussi le texte affiché à l'écran, y compris celui d'une image, dans l'ordre de lecture, et vous pourrez ajouter des annotations, des flèches, des étapes numérotées mais aussi un flou qui recouvrira ce qu'il cache. Et si vous êtes du genre archiviste, sachez que l'historique vous retrouvera en un instant, n'importe quelle capture grâce au texte qu'elle contient.
Ça vous rappellera forcément Screen Studio, un outil sur abonnement ou encore
Screen Now
dont je vous ai déjà causé, qui tourne dans le navigateur. Shotnix, lui, est une vraie app native, codée en Swift qui en plus fait des captures écrans. Quel bonheur !!
Côté vie privée, l'enregistrement, la transcription et l'export tournent comme je vous le disais en local sur votre Mac, donc c'est clean. L'app se connecte quand même à Internet, mais seulement pour chercher ses mises à jour.
Après, si ça vous chauffe, sachez que c'est une bêta et que pour le moment, Omar est le seul contributeur du
dépôt
. Mais étant client de ce genre d'outils, je pense que je vais l'adopter sérieusement (et donc surement résilier mon abonnement Tella).
À récupérer sur
shotnix.com
, et merci à Omar pour le partage !
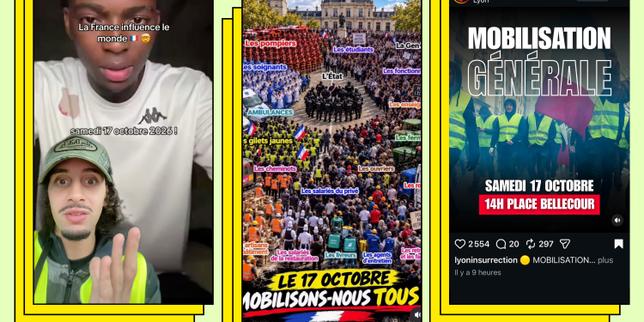
De nombreuses publications sur les réseaux mettent en scène l’espoir de voir émerger des « gilets jeunes », une convergence entre la mobilisation lycéenne et le mouvement parti d’une colère contre les prix de l’essence.
De nombreuses publications sur les réseaux mettent en scène l’espoir de voir émerger des « gilets jeunes », une convergence entre la mobilisation lycéenne et le mouvement parti d’une colère contre les prix de l’essence.
CoreWeave, qui construit des data centers, a vu sa valeur boursière fondre de 20 % en moins de deux jours. Les marchés doutent de la capacité de certains acteurs de la tech à rembourser les emprunts contractés pour financer l’essor de l’intelligence artificielle.
CoreWeave, qui construit des data centers, a vu sa valeur boursière fondre de 20 % en moins de deux jours. Les marchés doutent de la capacité de certains acteurs de la tech à rembourser les emprunts contractés pour financer l’essor de l’intelligence artificielle.
Deux rapports publiés jeudi lèvent le voile sur Discover-Tech, une entreprise israélienne spécialisée dans la publicité en ligne qui vend ses services au secteur de la surveillance.
Deux rapports publiés jeudi lèvent le voile sur Discover-Tech, une entreprise israélienne spécialisée dans la publicité en ligne qui vend ses services au secteur de la surveillance.
Tiny11 Builder, l'outil qui fabrique des ISO de Windows 11 sans les applis préinstallées et
que je vous avais présenté
, dispose maintenant d'une vraie appli de bureau. Elle est en pré-version et vous épargne surtout de devoir lancer vous-même à la main la fameuse tripoté de scripts PowerShell (qui restent quand même dans le dépôt Github).
Je l'ai donc testée dans une machine virtuelle Windows 11 ARM histoire de vous faire un petit retour sur cette nouvelle version.
D'abord au lan
Tiny11 Builder, l'outil qui fabrique des ISO de Windows 11 sans les applis préinstallées et
que je vous avais présenté
, dispose maintenant d'une vraie appli de bureau. Elle est en pré-version et vous épargne surtout de devoir lancer vous-même à la main la fameuse tripoté de scripts PowerShell (qui restent quand même dans le dépôt Github).
Je l'ai donc testée dans une machine virtuelle Windows 11 ARM histoire de vous faire un petit retour sur cette nouvelle version.
D'abord au lancement, l'appli réclame les droits administrateur, puis elle vous fait choisir un mode (Le mode Tiny11 allège Windows, le mode Core coupe aussi les mises à jour et Defender, et le mode Custom vous laisse choisir). L'appli sait également télécharger l'ISO officielle de Microsoft à votre place, dans l'architecture et la langue de la machine, ce qui donne chez moi un Windows 11 ARM 26H2 en version Pro en français.
Le téléchargement de l'ISO ARM64 en français, directement depuis l'appli
Le mode Tiny11, celui que j'ai pris, retire donc les applis fournies avec Windows ainsi que les binaires d'Edge, de WebView2 et d'OneDrive, mais il conserve Windows Update, Defender et l'environnement de récupération actif. À l'écran, ça se résume donc à 38 "groupes de suppression" et aucune action avancée.
Le mode Tiny11
Il ne reste ensuite qu'à cliquer sur Build, avec le mode Turbo activé et au bout de 40 à 50 minutes (je suis sur une VM donc c'est lent), vous aurez une belle ISO allégée. Par exemple, chez moi, l'ISO produite fait 5,38 Go, contre environ 7,95 Go au départ (l'image source contenait les 3 éditions de Windows et en sortie, je n'en ai plus qu'une).
Fin de construction, 49,5 minutes plus tard, pour une ISO de 5,38 Gio
Ensuite, il y a le mode Core qui désactive Windows Update et Defender et supprime la récupération, sans retour possible. L'auteur conseille de réserver ça aux machines virtuelles de test. Le mode Tiny11, lui, garde les mises à jour, mais une mise à jour de fonctionnalités peut donc réinstaller des applis et des réglages que vous auriez viré avant.
Autrement dit, soit vous gardez les mises à jour et l'allègement peut parfois sauter, soit vous gardez l'allègement en vous passant de ces mises à jours.
Ensuite, reste le mode Custom, où vous cochez tout vous-même, avec le risque de casser Windows.
Ne comptez pas trop non plus sur l'outil pour contourner quoi que ce soit puisque les réglages du compte local et les vérifications matérielles ne sont pas garantis sur les nouvelles versions, et que rien ne contourne la licence ni l'activation, donc il vous faudra toujours une clé
ou lire cet article
.
Voilà, c'est donc à récupérer sur
GitHub
pour ceux qui veulent s'amuser à se faire des ISO custom de Windows (que vous testerez au préalable dans une VM évidemment, histoire de vérifier que tout fonctionne bien car je le rappelle, Tiny11 Builder est encore une pré-version.)
Je sais que c'est à la mode en ce moment de vibecoder des outils qui manipulent des PDF donc c'est pour ça que je relaie cette alerte de Wordfence qui vient de publier le détail d'une faille dans Ghostscript (c'est un programme très connu qui transforme grosso modo les PDF en images).
Argus, l'agent IA de recherche de faille de Wordfence, a donc trouvé cette vuln d'un score CVSS de 9,8 sur 10 référencée sous le code CVE-2026-39919. Elle est assez grave puisqu'un PDF piégé contenant une image JPE
Je sais que c'est à la mode en ce moment de vibecoder des outils qui manipulent des PDF donc c'est pour ça que je relaie cette alerte de Wordfence qui vient de publier le détail d'une faille dans Ghostscript (c'est un programme très connu qui transforme grosso modo les PDF en images).
Argus, l'agent IA de recherche de faille de Wordfence, a donc trouvé cette vuln d'un score CVSS de 9,8 sur 10 référencée sous le code CVE-2026-39919. Elle est assez grave puisqu'un PDF piégé contenant une image JPEG 2000, forgé pour l'occasion, suffit à faire écrire Ghostscript au-delà de sa mémoire et donc à introduire dans la mémoire de la machine du code malveillant.
Côté WordPress pur, le chemin est tordu car pour fabriquer la miniature d'un PDF, Wordpress appelle Imagick, qui appelle ImageMagick, qui lance ensuite Ghostscript. Mais Wordfence a obtenu par ce biais une exécution de code sans authentification sur un site de test monté pour l'occasion, y compris avec le paramétrage de sandbox
-dSAFER
activé.
Pour être touché, il faut donc 4 choses en même temps :
1/ Qu'un visiteur ou un compte limité puisse téléverser un PDF
2/ Que quelque chose en génère un aperçu
3/ Que votre serveur ait Imagick ou un outil qui appelle Ghostscript
4/ Et que ce Ghostscript n'ait pas le correctif.
Comme vous le savez surement, WordPress de base ne laisse pas un anonyme envoyer de PDF dans la médiathèque, donc il faut qu'un plugin, un formulaire ou un compte lui ouvre la porte pour que la première condition soit remplie.
Bien sûr, ça ne s'arrête pas à WordPress puisque tout ce qui est outil de gestion de documents, services d'impression, passerelles mail ou API de conversion peuvent être également exposés à partir du moment où ils donnent des PDF inconnus à un Ghostscript vulnérable.
Maintenant pas de panique parce que ces exploits mis au point par Wordfence exigent quand même d'être forgés spécifiquement pour l'environnement ciblé et aucune exploitation sauvage n'a été constatée pour le moment.
Maintenant si un attaquant connait votre build ou vise un hébergeur dont plusieurs sites partagent la même image, ça fera surement des dégât, donc il vaut mieux patcher ça.
D'après
la page de sécurité d'Ubuntu
et
le suivi de Debian
, Ubuntu a corrigé ses 22.04, 24.04 et 26.04, et Debian sa 13, tandis que Debian 12 reste marquée vulnérable. Red Hat a des paquets corrigés pour RHEL 8, 9 et 10, AlmaLinux 10 aussi depuis le 2 octobre, et Wordfence notait au 9 octobre que Fedora 44 et Alpine 3.22 et 3.23 en étaient encore à leurs anciennes révisions.
Et ne vous fiez pas au numéro que renvoie gs --version puisqu'Ubuntu 22.04 greffe son correctif sur un Ghostscript qui continue de se présenter comme une version 9.55.0. C'est surtout la révision du paquet qui tranche. Un dpkg -s ghostscript la donnera sur Debian et Ubuntu et un rpm -q ghostscript vous donnera l'info sur une Red Hat / Fedora.
Et sous Docker, il faudra "pull" une image à jour, reconstruire sans le cache et redéployer tout ça.
Reste une parade si le correctif n'existe pas encore pour votre système qui est expliqué sur
la page de politique de sécurité d'ImageMagick
. Sur cette page, vous trouverez une règle à intégrer dans le fichier policy.xml, qui ne laisse que l'écriture des formats PDF, PS, PS2, PS3 et XPS, et désactive l'aperçu de PDF.
La commande magick identify -list policy permet ensuite de vérifier que le changement est bien pris en compte. Bien sûr, elle ne fonctionne qu'avec ImageMagick et il est possible qu'une autre bibliothèque se glisse entre votre application et Ghostscript, donc soyez vigilant.
Dans tous les cas, si vous avez un doute, le mieux reste encore de demander à votre hébergeur si son Ghostscript dispose du correctif de la CVE-2026-39919.
Gaël Duval
, le créateur de Mandrake Linux et de /e/OS, vient de sortir
ElixirOffice
, une suite bureautique libre conçue pour tous ceux qui n'ont jamais voulu quitter Microsoft Office. Elle permet d'éditer les fichiers Word, Excel et PowerPoint, ainsi que leurs équivalents OpenDocument sans perdre les utilisateurs grâce à un joli menu ruban, des menus et des raccourcis clavier d'Office.
Côté moteur, c'est celui d'
ONLYOFFICE
, passé par
Euro-Office
, le fork dont je vous avais parlé en avril. Ce dernier est conçu pour s'intégrer dans un autre produit et a déclaré travailler seulement sur
des applis mobiles et de bureau
, alors qu'ElixirOffice en livre déjà une, sous licence AGPL v3. L'idée vient d'ailleurs de la compagne de Gaël Duval, enseignante, qui retournait toujours à Microsoft Office parce que les alternatives libres la déroutaient.
Le projet reprend ainsi jusqu'aux détails de Word avec les mêmes onglets, la touche Alt pour les raccourcis du ruban, la mini barre d'outils, et le projet annonce même avoir repris les +200 raccourcis Word en tout cas sous Windows. Il mesure aussi la fidélité de mise en page sur un corpus de documents, version après version, pour contrôler que ça ne dérive pas et embarque des polices libres de mêmes dimensions que celles de Microsoft pour que les sauts de ligne et de page ne bougent pas.
L'éditeur de texte en français, avec le ruban façon Word et la recherche centrée en haut
Côté vie privée, il n'y a aucune télémétrie, et l'IA (dispo uniquement dans le traitement de texte pour le moment) reste éteinte tant que vous n'avez pas branché un modèle compatible OpenAI (un Ollama sur votre ordi fera l'affaire).
Il existe actuellement 2 versions d'ElixirOffice :
La version Desktop qui comme son nom l'indique est l'appli de bureau permettant d'ouvrir, éditer et enregistrer les DOCX, XLSX, PPTX, ODT, ODS et ODP. Mais également d'exporter en PDF vos documents et surtout fonctionnant hors ligne, sans compte. Cette version est dispo pour Windows, macOS (Apple Silicon uniquement), et en AppImage + .deb pour Linux.
Et la version serveur qui est en réalité une image Docker fonctionnant en HTTPS, et permettant de faire de l'édition de documents dans le navigateur, de la coédition en temps réel, et de disposer d'une connexion à un Murena Workspace ou à un Nextcloud. Notez que si vous optez pour cette version, faudra mettre en place votre propre système d'authentification ou la derrière un VPN puisqu'elle n'a pas encore de système de comptes users.
Le tableur
Voilà, c'est un chouette démarrage que je vous encourage à tester si vous êtes allergique à LibreOffice et autres forks. Maintenant en version appli de bureau, il lui manque encore le publipostage, la comparaison de documents, l'historique des versions, les fichiers protégés par mot de passe, l'ouverture et l'édition des PDF, les macros et les signatures numériques... Mais ça viendra, soyez patient.
Dernier point important pour la transparence, ElixirOffice a été lancé et supervisé par Gaël Duval mais est développé à l'aide de divers grands modèles de langage qui travaillent comme agents de code sous sa direction, avec des tests automatiques et des revues à chaque changement.
La version Nintendo 64 de Command & Conquer, c'était une drôle de bestiole. Sortie en 1999 et portée par Looking Glass Studios, elle reprenait le RTS de Westwood avec des unités, des bâtiments et un terrain en vraie 3D. Pour ma part, je ne l'ai jamais testé à l'époque (moi j'étais sur PC) mais ça va pouvoir changer puisque c'est ce que
le projet OpenCNC3D
fait revivre sous la forme d'un programme Windows et macOS.
Pour y parvenir, le mystérieux dev qui s'occupe de ce projet,
La version Nintendo 64 de Command & Conquer, c'était une drôle de bestiole. Sortie en 1999 et portée par Looking Glass Studios, elle reprenait le RTS de Westwood avec des unités, des bâtiments et un terrain en vraie 3D. Pour ma part, je ne l'ai jamais testé à l'époque (moi j'étais sur PC) mais ça va pouvoir changer puisque c'est ce que
le projet OpenCNC3D
fait revivre sous la forme d'un programme Windows et macOS.
Pour y parvenir, le mystérieux dev qui s'occupe de ce projet, a repris la logique de jeu de Tiberian Dawn, dont EA
a publié le code source
sous licence GPL en 2020, puis y a collé les modèles 3D, les textures, le terrain et même la caméra à l'identique en les extrayant de la cartouche originale. Le tout est ensuite redessiné par un moteur de rendu écrit pour l'occasion, avec les menus et les sons des CD de la version MS-DOS de 1995.
Derrière ce projet se cacherait d'après les rumeurs,
Frederik Schreiber
, le patron de Slipgate Ironworks, le studio de Tempest Rising. C'est en tout cas ce qu'affirme le site Command & Conquer Saga, puisque le dépôt est signé freschism3000, un pseudo proche de son compte X, Freschism.
Côté contenu, vous retrouverez les 36 missions de campagne GDI et Nod, 27 missions Special Ops et 67 cinématiques d'origine, alors que
la version N64 les avait tristement remplacées
par des images fixes. Et il y a aussi du neuf, à commencer par le multijoueur en réseau dispo jusqu'à huit joueurs, que la cartouche n'avait pas, plus le mode escarmouche contre l'ordinateur et un éditeur de cartes.
La v0.8.0, sortie le 10 octobre dernier, ajoute également trois nouveaux rendus. Classic, c'est l'image plate en 320x200 du jeu de 1995, N64, celle de la cartouche, et Enhanced, ce sont les bâtiments refaits et peints à la main, les véhicules et les soldats remodélisés, ainsi que de l'herbe qui ondule et des bruits d'ambiance. Et vous pouvez passer de l'un à l'autre en pleine partie sans souci.
Je vous préviens quand même, maintenant que vous êtes bien hypé,
le dépôt GitHub du projet
, sous GPL v3, ne contient aucune donnée du jeu. Donc pour le faire tourner, vous devez en théorie fournir le dump de votre propre cartouche européenne et vos CD MS-DOS de 1995... Mais bon, comme les paquets du site, eux,
livrent le jeu complet
, sans la bénédiction d'EA, vous pourrez y jouer même sans ça. Oui, on est dans un genre de zone grise totale ce qui veut dire que ça pourrait, comme tout ce qui est beau dans ce monde, se faire shooter du jour au lendemain par les ayants droits.
C'est gratuit avec installeur pour Windows mais également une version universelle Apple Silicon et Intel pour macOS. Et ça tourne à 60 images par seconde jusqu'en 4K ! La vie est belle !
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
[clubic.com] Open source: le code vient d'Europe, mais les décisions se prennent ailleurs
[Next] Dix ans après la loi République numérique, à «encourager» le logiciel libre n’a pas suffi
[01net.] Submergé par l'IA, Goog
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
Selon la Linux Foundation, 94% des organisations européennes jugent la souveraineté numérique importante, mais seules 37% participent à la gouvernance des projets open source dont elles dépendent.
Dix ans après la promulgation de la loi du 7 octobre 2016 pour une République numérique, les dépenses en logiciels libres de l’administration sont toujours réduites à la portion congrue, regrette l’association représentative des entreprises du secteur. Elle appelle l’État à passer de l’encouragement à la règle, et à porter le message à l’échelle européenne.
Google a mis en pause son programme de récompenses pour les failles dans les logiciels open source. L’entreprise est en effet victime d’une explosion de rapports générés automatiquement par intelligence artificielle. Les primes sont suspendues jusqu’à nouvel ordre. Le groupe s’engage à annoncer des changements début 2027.
Si vous avez lu mon
article sur QBZ
, le client Qobuz open source qui permettait d'écouter sa musique en "bit-perfect" sous Linux, hé bien oubliez-le. En effet, Qobuz a demandé à son développeur d'arrêter le projet, et ce dernier n'a pas eu d'autre choix que d'obéir. Bref, le dépôt est fermé et il n'y aura plus de mise à jour.
C'est sacrément dommage je trouve...
Après la raison,
comme expliquée ici
par le support de Qobuz, c'est que cette application plaçait Qobuz
Si vous avez lu mon
article sur QBZ
, le client Qobuz open source qui permettait d'écouter sa musique en "bit-perfect" sous Linux, hé bien oubliez-le. En effet, Qobuz a demandé à son développeur d'arrêter le projet, et ce dernier n'a pas eu d'autre choix que d'obéir. Bref, le dépôt est fermé et il n'y aura plus de mise à jour.
C'est sacrément dommage je trouve...
Après la raison,
comme expliquée ici
par le support de Qobuz, c'est que cette application plaçait Qobuz en position "non conforme" vis-à-vis des ayants droit notamment parce que les lectures ne sont pas comptabilisées côté Qobuz, ce qui laisserait les artistes sans rémunération.
Perso, j'aime bien Qobuz et je trouve qu'ils font du super boulot, mais ils ont sacrément manqués de stratégie sur ce coup là !
Je ne sais pas si techniquement ça aurait été jouable, mais à leur place, j'aurais demandé au dev de QBZ d'intégrer mes API de mesure (en plus de lui filer un petit chèque) sans pour autant rendre proprio le code. Ou au pire, je l'aurais embauché pour faire un vrai client Linux officiel avant de laisser mourir ce projet libre, ce qui leur aurait éviter de prendre un risque avec leur image auprès de la communauté du libre.
Bref, 1/ ils se privent d'un super client Linux 2/ ils perdent un dev qui a quand même taffé durant des années bénévolement pour leurs services 3/ j'imagine qu'ils vont également perdre des abonnés payants sous Linux. 4/ Et ils prennent le risque de voir débarquer des forks de rebelles moins conciliants avec leurs services.
De mon point de vue ce n'était pas une décision très réfléchie, même si c'est vrai, ils ont été pro et courtois avec le dev de QBZ (traduction : ils ne lui ont pas mis un procès au cul).
Cette lettre paraît après une série d’incidents au cours desquels des IA d’OpenAI, d’Anthropic et de Meta sont sorties de leur milieu confiné pour pirater d’autres organisations.
Cette lettre paraît après une série d’incidents au cours desquels des IA d’OpenAI, d’Anthropic et de Meta sont sorties de leur milieu confiné pour pirater d’autres organisations.
Dans une industrie du jeu vidéo minée par les coûts, le recours à l’intelligence artificielle paraît inévitable. Cette évolution soulève une question essentielle pour la création : jusqu’où aller sans perdre son âme ?, se demande Isabelle Chaperon, chroniqueuse au service Economie du « Monde ».
Dans une industrie du jeu vidéo minée par les coûts, le recours à l’intelligence artificielle paraît inévitable. Cette évolution soulève une question essentielle pour la création : jusqu’où aller sans perdre son âme ?, se demande Isabelle Chaperon, chroniqueuse au service Economie du « Monde ».
Cette nouvelle autoroute de fibre optique reliera directement l’Irlande, la France, l’Espagne et le Portugal à partir de 2029. Elle a vocation à fournir un accès ultrarapide aux data centers irlandais des géants de la tech utilisés pour l’intelligence artificielle.
Cette nouvelle autoroute de fibre optique reliera directement l’Irlande, la France, l’Espagne et le Portugal à partir de 2029. Elle a vocation à fournir un accès ultrarapide aux data centers irlandais des géants de la tech utilisés pour l’intelligence artificielle.
REA
, pour "Reverse Engineer Anything", c'est un serveur MCP qui buzze ces derniers jours et qui permet de connecter votre agent IA (Claude Code, Codex, Cursor...) sur Ghidra, Hopper ou IDA, et sur des analyseurs pour les applis Electron, .NET ou les sites web.
Vous repérez ainsi une fonction qui vous plaît dans une appli, puis l'agent la décortique sans le code source et vous en code une version toute fraiche...
Tiens ça me rappelle quelque chose...
Comme je voula
REA
, pour "Reverse Engineer Anything", c'est un serveur MCP qui buzze ces derniers jours et qui permet de connecter votre agent IA (Claude Code, Codex, Cursor...) sur Ghidra, Hopper ou IDA, et sur des analyseurs pour les applis Electron, .NET ou les sites web.
Vous repérez ainsi une fonction qui vous plaît dans une appli, puis l'agent la décortique sans le code source et vous en code une version toute fraiche...
Tiens ça me rappelle quelque chose...
Comme je voulais voir ce que ça donnait, je me suis donc monté un petit banc d'essai à l'arrache sur mon ordi avec Claude Code en Opus 5.5, REA 6.4.0 comme seul serveur MCP et Ghidra comme moteur.
Mes tests se découpent donc en 4 exercices : un keygen, un patch, une fonction d'appli à recréer ainsi que des codes de triche. Pour les deux premiers, j'ai bien sûr compilé des programmes maison avec un faux système de licence afin de ne pas sombrer dans l'illégalité en codant un vrai keygen ou un crack (et au passage me faire delete mon compte Anthropic ^^).
rea doctor valide Ghidra 12.1.4
Mon crackme, c'est donc une fausse app nommée "PixelNote Pro" qui réclame un nom d'utilisateur et une clé d'activation, compilé pour Mac ARM.
Une fois que je lui ai dis ce que je voulais faire, l'agent a donc ouvert le binaire dans Ghidra via REA, lu le pseudo-code, l'a recoupé avec l'assembleur là où le décompilateur écrivait une rotation de bits sous une forme peu lisible, et m'a pondu un keygen en Python en 2 minutes chrono pour un coût API de Claude 50 centimes. J'ai ensuite fait tourner son générateur sur 479 noms tirés au hasard et le binaire les a tous acceptés.
Le crackme ouvert à la main dans Ghidra : la fonction entry et son pseudo-code
La boucle de calcul de la clé, dans le pseudo-code que REA sert à l'agent
Le patch, c'est le plus bluffant j'ai trouvé. Le petit utilitaire que je me suis fait a pour mission de compter les lignes et les mots d'un fichier texte. C'est très basique. Et j'ai donc voulu faire un patch pour qu'il affiche aussi les caractères. Comme REA, avec Ghidra, ne touche pas aux octets de l'exécutable, l'agent a donc dû faire le reste à la main... il a logé ses instructions dans une zone remplie de zéros de la partie exécutable, détourné trois instructions d'origine vers elles, puis re-signé le binaire pour que macOS le lance :
Le compteur d'origine, sa version patchée par l'agent, puis le keygen du crackme accepté par le binaire
Pour mon 3ème exercice, je me suis dit que j'allais cloner la fonction d'
Amphetamine
qui garde mon Mac éveillé tant qu'une appli donnée est ouverte. Via Ghidra, malheureusement REA a refusé le binaire universel Intel et ARM d'Amphetamine, alors l'agent en a extrait lui-même la partie ARM. Il a alors trouvé qu'Amphetamine posait une assertion d'énergie du système et surveillait la liste des applis lancées. Et magie de l'IA, il a ensuite codé en Swift un petit outil qui fait tout pareil. J'ai testé avec la Calculatrice, ça marche, à condition de lui donner le nom de l'appli dans la langue du système, ou son identifiant.
pmset ne montre l'assertion d'éveil que pendant que la Calculatrice est ouverte
Et le dernier, c'est Wolfenstein 3D (j'ai pris la version shareware 1.4) dont l'exécutable DOS est compressé. L'agent a donc écrit son propre décompresseur, puis retrouvé dans le code le raccourci clavier pour tricher (c'est M+L+I qui met santé à 100, munitions, clés, mitrailleuse... et score remis à zéro), le paramètre goobers qui, avec Maj gauche + Alt + Retour arrière, débloque les touches de debug comme le mode Dieu, et même un juke-box caché. Tout correspond au code source publié depuis par id Software.
Par contre, ses logs montrent qu'il cherchait ces codes par leur nom avant de les avoir vus. Je me suis donc fait avoir puisque le modèle les connaissait déjà. Par contre, il les a bien retrouvé dans le binaire.
Début de partie du shareware 1.4 dans DOSBox, lancé avec le paramètre goobers
Les trois occurrences de goobers dans l'exécutable décompressé
Alors, REA est-il indispensable ?
Hé bien pour le savoir, j'ai relancé les quatre exercices avec le même modèle, les mêmes fichiers et les mêmes consignes, mais avec REA en moins... juste Claude Code qui pilote Ghidra. Hé bien Claude tout nu a tout réussi lui aussi, mais en écrivant quand il en avait besoin ses propres scripts Ghidra en Java, là où REA lui servait le pseudo-code et l'assembleur sur un plateau.
Bref, ce que je peux vous dire avec mes tests, c'est que REA ne fait pas mieux qu'un Claude à qui on demande d'installer Ghidra et de l'utiliser. Par contre, REA a été plus rapide sur le keygen (2 minutes 22 contre 2 minutes 48 pour Claude), sur Amphetamine (9 minutes contre 16 minutes pour Claude) et sur Wolfenstein (10 contre 14 pour Claude), mais plus lent sur le patch (7 minutes et demie contre un peu plus de 2 pour Claude).
A voir ce que ça donnerait avec un modèle local genre Qwen (débloqué avec
Heretic
, alleeeez)...
REA est sous licence MIT et l'analyse tourne en local (même si ses résultats partent quand même chez le fournisseur de votre modèle, donc évitez d'y passer un binaire confidentiel), et Hopper comme IDA restent des outils commerciaux dont REA ne fournit aucune licence.
Notez aussi que son créateur exclut le contournement de licences et la fabrication de patchs pour les jeux, d'où encore une fois mon crackme fait maison et les codes qu'id a lui-même mis dans Wolfenstein ^^.
Autre précaution à prendre si vous vous lancez et qui touche cette fois à la fiabilité de ce que l'agent IA peut vous raconter : Des chercheurs ont publié fin mai un préprint montrant qu'un binaire piégé peut
donner ses propres ordres à l'IA qui l'analyse
. Pour cela, il suffit d'y glisser des chaînes de texte sans effet à l'exécution, qui se retrouvent ensuite dans le code décompilé et soufflent de fausses instructions au modèle, pour lui faire mal interpréter le programme. Je n'ai pas testé REA là-dessus, mais le principe vaut a priori pour tout agent branché sur Ghidra, donc faites bien attention avant de donner un échantillon suspect à votre agent IA préféré.
Mercredi, c'est le jour des enfants, mais c'est surtout celui des adultes qui n'ont aucune envie de bosser !!
Alors pour ceux-là, je vous ai débusqué
Ported2Browser
, un annuaire qui recense +200 jeux et logiciels capables de tourner directement dans l'onglet de votre navigateur. Bref de quoi jouer sans rien installer sur l'ordi...
Vous vous baladez sur le site ou vous cherchez ce que vous voulez, vous cliquez et hop, ça se lance directement depuis le site qui héberge le portage.
Vous pouvez ainsi filtrer par plateforme (NES, Super Nintendo, Nintendo 64, GameCube, Game Boy et d'autres), par tags, ou par façon de jouer. Par là, j'entends soit au clavier et à la souris, ou la manette ou directement via l'écran tactile. Il y a même un éditeur d'images, Compositor, pour les graphistes qui n'arrivent VRAIMENT pas à décrocher de leur boulot ^^.
En tout cas ça m'a fait plaisir de retomber sur "You don't know Jack" auquel je jouais quand j'étais petit (en français). Je l'avais complètement oublié ce jeu, c'est fou !
Voilà, je vous laisse découvrir tout ça, histoire de vous détendre avant le 17 octobre ^^ !
Je pense que ça va vous plaire ! En tout cas, moi ça m'a vraiment impressionné !
Le Petit Prince parmi les étoiles
, c'est un jeu en 3D qui se lance directement dans le navigateur et qui nous emmène de planète en planète tout comme dans le conte de Saint-Exupéry. Il n'y a rien à installer, et le jeu est en français, en plus de sept autres langues.
La car
Je pense que ça va vous plaire ! En tout cas, moi ça m'a vraiment impressionné !
Le Petit Prince parmi les étoiles
, c'est un jeu en 3D qui se lance directement dans le navigateur et qui nous emmène de planète en planète tout comme dans le conte de Saint-Exupéry. Il n'y a rien à installer, et le jeu est en français, en plus de sept autres langues.
La carte du voyage en français : B-612 est ouverte, les sept autres planètes attendent
Au premier clic, la carte du voyage s'ouvre avec huit planètes, et au démarrage, seule B-612 est accessible. Le roi, l'allumeur de réverbères, le géographe et les autres attendront donc leur tour pendant que vous promenez le petit prince sur son astéroïde (après une courte cinématique où il contemple une mer de nuages), entre ses volcans et sa fleur. Votre progression, elle, reste sauvegardée dans le navigateur d'une visite à l'autre.
Sur B-612, premier objectif : faire le tour de la planète, entre la cabane et les deux volcans
L'ambiance est reposante, un peu magique et m'a bien replongé en enfance, quand je lisais cette histoire poétique et un peu bizarre ^^.
Derrière ce jeu, il y a Sac, un créateur basé à Singapour qui parle d'IA et de 3D toute la journée sur X. Dans
son post de lancement
, il explique avoir passé 16 jours sur ce projet avec l'aide de Claude Opus 5.5, en combinant
Tripo
et
Blender
. Mais c'est surtout Opus 5.5 qui a transformé chaque planète du conte en scène 3D totalement explorable. Il a promis aussi de publier un peu plus tard le code source du jeu et le détail de comment il a réussi à faire tout ça. Après avoir fait ce jeu pour tester les capacités de l'IA, ce qu'il pense maintenant, c'est que plus personne n'a la moindre raison de ne pas l'utiliser.
En attendant qu'on ait les détails de son making-of, en creusant un peu, ce qu'on peut déjà voir c'est que c'est un export Unity qui tourne en WebGPU (sans aucun repli vers WebGL2), découpé en lots de chapitres, et que les commentaires dans le code renvoient à des documents de conception écrits en Markdown (UI_DESIGN.md, ENGLISH_COPY.md, WEB_BUILD.md...) ainsi qu'à des scripts Python qui génèrent en l'occurrence les polices et les logos.
Maintenant, quelle part a été faite à la main, ça, on ne le saura que lorsqu'il publiera sa technique...
Mais en tout cas, si après avoir joué à ce jeu, ça vous donne envie de vous y mettre pour réaliser vous aussi le jeu vidéo de vos rêves que vous avez dans la tête depuis que vous êtes tout petit, voici ce que vous avez à votre dispo.
Tout d'abord, il vous faut des graphismes et pour cela, Tripo transformera une description texte ou une simple image en modèle 3D, surtout si vous utilisez aussi son
add-on officiel pour Blender
qui permet de faire ça sans quitter le logiciel (à condition d'avoir une clé API Tripo). Maintenant, si vous préférez tout garder sur votre machine, n'oubliez pas que TRELLIS de Microsoft génère lui aussi des modèles 3D, sous licence MIT, et que je vous avais présenté
son portage sur les Mac Apple Silicon
il y a quelques mois.
Ensuite, pour que Claude pilote Blender, il y a
MCP for Blender
, l'ex-blender-mcp. L'IA y écrit elle-même le Python de Blender pour la modélisation, les matériaux, l'animation, le rig et la retopologie, et le serveur lui ajoute Poly Haven, Sketchfab ainsi que la génération 3D par Tripo ou Hyper3D Rodin (il propose aussi Hunyuan3D, mais
la licence de Tencent
exclut l'Union européenne, donc à voir ce qu'on fait de ça chez nous...).
Côté moteur, Unity a déclaré obsolète le serveur MCP intégré à son éditeur au profit du
Unity CLI
, gratuit et indépendant de son offre Unity AI, qui sait configurer Claude et installer des skills Unity pour votre agent.
Ça donne ceci si vous voulez l'installer. Ça commence par Blender d'abord, et puis Unity :
Ensuite, pour sortir le jeu et qu'il tourne dans le navigateur, sachez que le WebGPU d'Unity n'est
plus expérimental depuis Unity 6.6
, mais qu'il faut encore l'ajouter vous-même aux API graphiques du lecteur Web. Quant au chef d'orchestre, Claude Code, comme vous le savez, c'est payant et inclus dès
l'abonnement Pro de Claude
, à 20 balles par mois.
Après, le hic, c'est ce WebGPU obligatoire car le jeu exige Chrome ou Edge 113 et plus, Safari 26, ou Firefox 141 sous Windows et 145 sur les Mac Apple Silicon. Et sous Linux (si j'en crois
le suivi du W3C
), Chrome ne l'active d'office qu'avec un GPU Intel récent ou une carte NVIDIA sous Wayland, et Firefox seulement en Nightly.
Donc si l'écran vous dit que votre navigateur n'est pas compatible, séchez vos larmes et essayez depuis un Mac ou un PC Windows.
Et puis si l'envie vous prend d'adapter un autre classique à votre tour, choisissez-le bien, puisque le texte de Saint-Exupéry reste protégé en France jusqu'en 2032 et que ses héritiers
exploitent le nom et les personnages comme étant des marques
. Du coup, y'a des chances que Little Prince, le jeu, saute rapidement.
xboxrecomp est un outil de recompilation qui vient de voir le jour et qui devrait vous intéresser si vous êtes nostalgique de la première Xbox. En effet, ce dernier prend l'exécutable d'un jeu de la Xbox originale, traduit chacune de ses fonctions x86 en code C, puis recompile le résultat en programme Windows 100% natif. Cela veut dire que le jeu ensuite peut tourner directement sur votre ordinateur, sans faire appel à un interpréteur ni à un émulateur. C'est ce qui s'appelle de la recompilation
xboxrecomp est un outil de recompilation qui vient de voir le jour et qui devrait vous intéresser si vous êtes nostalgique de la première Xbox. En effet, ce dernier prend l'exécutable d'un jeu de la Xbox originale, traduit chacune de ses fonctions x86 en code C, puis recompile le résultat en programme Windows 100% natif. Cela veut dire que le jeu ensuite peut tourner directement sur votre ordinateur, sans faire appel à un interpréteur ni à un émulateur. C'est ce qui s'appelle de la recompilation statique, et je vous en parle régulièrement parce que je trouve ça assez magique (rappelez vous de
Zelda 64 recompilé
).
Le dépôt de xboxrecomp ne contient évidemment aucun fichier de jeu pour ne pas s'exposer au courroux des ayants-droits. Vous devez donc avoir votre propre disque, en extraire le default.xbe, et la chaîne d'outils (du Python avec capstone, puis Visual Studio 2022 pour compiler) génèrera chez vous tout le code C du jeu. Pas de bouton magique, par contre, le premier lancement d'un jeu recompilé plantera et ensuite, ça avancera crash après crash. Notez que ce projet s'est construit avec Claude Code également.
Pour le moment, le seul jeu qui va au bout de sa recompilation, c'est Burnout 3: Takedown. Tous les modes démarrent et se jouent, seul ou à deux, mais les menus tournent à environ 14 images par seconde et les courses à 2 à 4 FPS sur une machine à 12 cœurs. Y'a pas non plus de possibilité de faire des sauvegardes et c'est manette obligatoire. Bref, c'est pas encore très jouable.
En fait le problème c'est le GPU de la Xbox (le NV2A) qui est émulé en logiciel, et c'est malheureusement ça qui fait chuter les FPS. Le "No emulation" du slogan ne vaut donc que pour le processeur, mais pas les morceaux audio ni le GPU repris de xemu. Mais ça changera peut-être bientôt.
Maintenant, si vous cherchez un jeu Xbox précis à installer, regardez plutôt du côté de
SCDA-XBERecomp
, qui est l'inverse de xboxrecomp. C'est n'est pas un outil universel mais une recompilation uniquement du jeu Splinter Cell: Double Agent. Celui-ci réimplémente le noyau, Direct3D et DirectSound côté Windows, et vous laisse régler le champ de vision ou lever la limite de 30 images par seconde.
Et si vous voulez juste rejouer à vos jeux Xbox ce soir, un émulateur comme
xemu
fera très bien comme d'hab.
Moi de mon côté, j'avance toujours sur mon recompilateur universel de ROMs
Kompote
et ça marche vraiment très bien. Là je suis en train d'implémenter le support des jeux Amiga... je pense que dans quelques jours, ce sera cuit à point.
En remplaçant massivement des emplois, l’intelligence artificielle va éroder les recettes fiscales des Etats qui reposent largement sur la taxation du travail, souligne Marie Charrel, journaliste au « Monde », dans sa chronique.
En remplaçant massivement des emplois, l’intelligence artificielle va éroder les recettes fiscales des Etats qui reposent largement sur la taxation du travail, souligne Marie Charrel, journaliste au « Monde », dans sa chronique.
Gaspard G, Guillaume Pley, Sam Zirah, etc., friands d’interviews de candidats à la présidentielle, sont invités par l’Autorité de régulation de la communication audiovisuelle et numérique à la réflexion pour un code de bonne conduite partagé.
Gaspard G, Guillaume Pley, Sam Zirah, etc., friands d’interviews de candidats à la présidentielle, sont invités par l’Autorité de régulation de la communication audiovisuelle et numérique à la réflexion pour un code de bonne conduite partagé.
Gaspard G et Raphaël Glucksmann lors de l’émission « Raphaël Glucksmann face à ses dossiers », sur la chaîne YouTube Gaspard G, en partenariat avec TF1 Info, diffusée le 11 octobre 2026.
Le PDG du leader mondial des puces électroniques était de passage à Paris mardi pour annoncer plusieurs investissements en France, notamment dans Doctolib.
Le PDG du leader mondial des puces électroniques était de passage à Paris mardi pour annoncer plusieurs investissements en France, notamment dans Doctolib.
La présidente du conseil tente de se protéger contre ces montages ultraréalistes reprenant l’image de personnalités pour diffuser de fausses informations.
La présidente du conseil tente de se protéger contre ces montages ultraréalistes reprenant l’image de personnalités pour diffuser de fausses informations.
L’employé, que le créateur de ChatGPT avait signalé au FBI, est accusé d’avoir caché un « appareil d’enregistrement sophistiqué » dans une salle de réunion. Il a été licencié le 9 octobre, jour de son arrestation.
L’employé, que le créateur de ChatGPT avait signalé au FBI, est accusé d’avoir caché un « appareil d’enregistrement sophistiqué » dans une salle de réunion. Il a été licencié le 9 octobre, jour de son arrestation.
La journée internationale Ada Lovelace célèbre les femmes dans les domaines scientifiques et technologiques. Des manifestations diverses sont organisées le deuxième mardi du mois d’octobre, le 13 pour 2026. Depuis 2023, LinuxFr participe à cette journée en consacrant une dépêche à une ou des femmes de science. C’est donc un bon prétexte pour dresser le portrait de la chercheuse ukrainienne Kateryna Iouchtchenko (1919-2001) dont le travail a eu une importance considérable sur l’informatique de l’
La journée internationale Ada Lovelace célèbre les femmes dans les domaines scientifiques et technologiques. Des manifestations diverses sont organisées le deuxième mardi du mois d’octobre, le 13 pour 2026. Depuis 2023, LinuxFr participe à cette journée en consacrant une dépêche à une ou des femmes de science. C’est donc un bon prétexte pour dresser le portrait de la chercheuse ukrainienne Kateryna Iouchtchenko (1919-2001) dont le travail a eu une importance considérable sur l’informatique de l’URSS, et pas que.
Deux précisions : l’écriture ukrainienne se fait avec l’alphabet cyrillique. On peut donc trouver son nom transcrit en alphabet latin de différentes façons selon les langues : Katerina (ou Kateryna) Yushchenko en anglais, Kateryna Juščenko en italien, Kateryna Juschtschenko en allemand, Kateryna Iouchtchenko en français. Je reprends cette dernière graphie. Par ailleurs c’est également le nom de l’épouse de Viktor Iouchtchenko, président de l’Ukraine de 2005 à 2010. Elles ne sont pas de la même génération et ont eu des parcours très différents.
Petit rappel historique sur la Russie et l’URSS
La carrière et la vie de Iouchtchenko s’étant déroulé principalement pendant la période soviétique, il ne semble pas inopportun d’en rappeler les grandes lignes, sans remonter pour autant à la Rus’ de Kiev (882–1240), principauté slave berceau de la Biélorussie, de la Russie et de l’Ukraine.
En mars 1917, soit deux ans avant la naissance de Iouchtchenko, les émeutes de Petrograd aboutissent à la fin de l’empire russe avec l’abdication du tsar Nicolas II. Le 7 novembre 1917, les bolcheviques s’emparent du pouvoir, à leur tête Lénine et Léon Trotsky. L’union socialiste soviétique sera créée par la suite avec l’intégration des républiques socialistes soviétiques. Elle comprendra, outre la Russie : l’Arménie, l’Azerbaïdjan, la Biélorussie, l’Estonie, la Géorgie, le Kazakhstan, Kirghizistan, Lettonie, la Lituanie, la Moldavie, le Tadjikistan, le Turkménistan, l’Ukraine, patrie de Iouchtchenko et l’Ouzbékistan où elle effectuera une partie de ses études.
L’URSS était un État fédéral dont toute la production économique était planifiée par l’État et dont le premier dirigeant à été Joseph Staline de 1922 à sa mort en 1953. Le seul parti politique légal (et autorisé, de fait) était le parti communiste de l’URSS. Les États membres gardaient leur culture et leur langue, tout le reste étant décidé à Moscou. Et ce jusqu’à l’arrivée de Mikhail Gorbatchev en 1985 avec sa glanost (transparence) et sa perestroika qui aboutissent à la dissolution de l’URSS en 1992. À ce moment-là, ces États redeviennent totalement indépendants. Iouchtchenko a soixante-treize ans.
Les années de formation d’une fille d’ennemis du peuple
Le père de Iouchtchenko est arrêté en 1937. L’une des raisons invoquées était qu’il amenait ses élèves en excursion sur des sites historiques ukrainiens, il était donc taxé de « nationaliste ukrainien ». Selon les sources il est condamné à vingt ans (site ukrainien et en ukrainien, ukrainky.com.ua) ou dix ans (site ukrainien en anglais Development of Computer Science and Technologies in UkraineDevelopment of Computer Science and Technologies in Ukraine) de prison. Pendant ce temps, sa femme qui essaie de prouver son innocence est, elle aussi, arrêtée et condamnée à la prison. Elle n’en reviendra pas. Ses parents seront réhabilités en 1954, après la mort de Staline.
Iouchtchenko est reconnue comme fille d’ennemis du peuple. Ce qui a des conséquences immédiates sur la poursuite de ses études : elle est expulsée de l’Université de Kiev où elle était inscrite en première année à la faculté de physique et de mathématique. Elle essaie d’en rencontrer le recteur, qui, lui-même, est déclaré ennemi du peuple peu avant et arrêté. En 1939, elle envoie un dossier d’inscription à l’Université de Moscou qui l’accepte mais avec quelques réserves compte tenu de son statut de réprouvée. Finalement elle envoie aussi son dossier à l’Université de Samarcande en Ouzbékistan où elle est admise. Elle va donc y faire une partie de ses études. Elle obtiendra en 1942 un diplôme de second cycle de l’Université d’État d’Asie centrale à Tachkent (Ouzbékistan).
Elle reviendra en Ukraine pour parfaire ses études à l’Institut de mathématiques de l’Académie ukrainienne où elle soutient une thèse de doctorat en 1950 sous la direction du mathématicien probabiliste russe Boris Gnedenko avec qui elle écrira plus tard un livre. Elle est la première femme en URSS à devenir docteur en physique et mathématiques pour la programmation.
Une carrière de chercheuse et d’enseignante
De 1950 à 1957, elle est chercheuse à l’Institut de mathématiques de Kiev de l’Académie ukrainienne des sciences où le laboratoire de Sergueï Lebedev, créateur du premier ordinateur soviétique, le MESM est transféré en 1954. Iouchtchenko fait partie des personnes qui exploitent le MESM. C’est dans ce laboratoire qu’elle commencera à faire des algorithmes et des programmes de résolution de problème dans des domaines sensibles tels que la fusion nucléaire et la balistique pour le lancement de satellite. Le programme spatial soviétique doit beaucoup à l’Ukraine puisque son fondateur, Sergueï Korolev, était également ukrainien.
En 1957, elle devient directrice de l’Institut d’informatique de l’Académie ukrainienne des sciences. Elle y créera la première école scientifique de programmation théorique dont la renommée sortira largement des frontières de l’URSS. Elle dirigera plus de 45 thèses au cours de sa carrière et écrira notamment une vingtaine de manuels et cinq livres traduits dans plusieurs langues dont le français.
En 1961-1963, elle co-écrira l’un des tout premiers livres sur les langages de programmation « Éléments de programmation sur ordinateurs », publié en français chez Dunod en 1969 et immédiatement traduit dans plusieurs langues de même que le manuel qui suivra sur la programmation par adresses. Si on est curieux on peut se procurer les Éléments de programmation sur ordinateur sur internet pour des prix variant entre quelques euros et une centaine d’euros.
Le langage de programmation par adresse
Avant le Fortran (1957, John Backus), l’Algol (1957, John Backus et Peter Naur) et le Cobol (1959, Grace Murray Hopper), elle développe sur son temps libre, en 1955, un langage de programmation de haut niveau le langage de programmation par adresse (APL). C'est sur son temps libre, parce que l’écriture du langage n’était pas prévue par les programmes officiels dans une URSS où tout était planifié.
L’APL est le premier langage algorithmique du monde et, si on croit cet article du site ukrainien ukrainky.com.ua (UKR), le prototype des autres langages algorithmiques à l’origine des langages algorithmiques actuels. Il sera implémenté sur tous les ordinateurs soviétiques de la première et seconde génération pendant vingt ans. Selon la page Wikipédia sur le langage :
Les idées et outils proposés et mis en œuvre par APL se retrouvent maintenant dans de nombreux domaines liés à la programmation, tels que les types de données abstraites, la programmation orientée objet, la programmation fonctionnelle, la programmation logique, les bases de données et l’intelligence artificielle.
Ainsi les omniprésents code-barres sont dérivés de ces outils.
Concernant Iouchtchenko, je me suis beaucoup basée sur cet article en anglais d’un site ukrainien sur l’histoire du développement de l’informatique en Ukraine. Mais aussi sur l’article de la journaliste ukrainienne Daryna Léonova, Kateryna Iouchtchenko : l’Ukrainienne qui a inventé le code-barre et celui, en ukrainien, que j’ai cité dans le texte. Pour ce dernier j’ai utilisé une version traduite par Firefox.
Si ça vous amuse, vous trouverez même son thème astral, et son curriculum vitae puisque je l’ai utilisé (son parcours, pas le thème astral) pour un modèle de CV au format OTT compatible avec les logiciels de recrutement.
Sinon, les dépêches précédentes pour la journée Ada Lovelace figurent dans les liens, et, normalement, vous devriez trouver les contenus sur les femmes de sciences sous l’étiquette femme_de_science.
L’entreprise américaine a investi au moins 8 milliards de dollars en Europe l’année dernière, a précisé son patron, Jensen Huang, affirmant avoir également investi dans les entreprises d’IA françaises Genesis IA et Pigment.
L’entreprise américaine a investi au moins 8 milliards de dollars en Europe l’année dernière, a précisé son patron, Jensen Huang, affirmant avoir également investi dans les entreprises d’IA françaises Genesis IA et Pigment.
Le Comité européen de la protection des données propose notamment de doter de ces appareils « des LED lumineuses, des signaux sonores, des commandes vocales, des notifications respectueuses de la vie privée sur smartphone ou encore grâce à un design distinctif » lorsqu’ils sont utilisés pour filmer ou enregistrer du son.
Le Comité européen de la protection des données propose notamment de doter de ces appareils « des LED lumineuses, des signaux sonores, des commandes vocales, des notifications respectueuses de la vie privée sur smartphone ou encore grâce à un design distinctif » lorsqu’ils sont utilisés pour filmer ou enregistrer du son.
Les lunettes connectées Meta exposées lors de la conférence annuelle Connect de Meta, au siège de l’entreprise à Menlo Park, en Californie (Etats-Unis), le 16 septembre 2025.

 Connexion