Mise à jour du 8 octobre 2026 : depuis la publication de cet article, j'ai découvert les idées que diffuse DHH, le créateur d'Omarchy. Je ne recommande plus cette distribution, et je vous explique pourquoi dans
Omarchy, non merci
.
Omarchy-apple-dev
, c'est un projet qui vous permet de compiler une app codée en SwiftUI, l'installer sur votre iPhone via le cable USB et l'envoyer à TestFlight d'Apple, tout ça depuis une machine Linux sous Omarchy... Oui oui, sans Mac
Mise à jour du 8 octobre 2026 : depuis la publication de cet article, j'ai découvert les idées que diffuse DHH, le créateur d'Omarchy. Je ne recommande plus cette distribution, et je vous explique pourquoi dans
Omarchy, non merci
.
Omarchy-apple-dev
, c'est un projet qui vous permet de compiler une app codée en SwiftUI, l'installer sur votre iPhone via le cable USB et l'envoyer à TestFlight d'Apple, tout ça depuis une machine Linux sous Omarchy... Oui oui, sans Mac !
Le gros du boulot est assuré par
xtool
, qui sait déjà compiler, signer et installer une app iOS sous Linux, mais ce dépôt omarchy-apple-dev y ajoute un script ship.sh, qui permet de créer le .ipa, d'y renseigner les clés de build que le traitement App Store lit, puis d'envoyer tout ça à Apple comme un grand.
Bref, en langage clair, ça veut dire que vous pouvez être développeur iOS depuis votre PC Linux. Cool hein ?
Pour l'installer, c'est juste 3 lignes avec install du SDK d'Apple.
git clone https://github.com/joshuaswarren/omarchy-apple-dev
cd omarchy-apple-dev
./install-toolchain.sh
Les morceaux du SDK iOS n'existant que dans la distribution Xcode d'Apple, il faut donc télécharger le Xcode.xip sur developer.apple.com avec un Apple ID gratuit, depuis n'importe quel OS. Vous relancez ensuite le script avec XCODE_XIP=/chemin/Xcode.xip, puis device-run.sh installera l'app sur l'iPhone branché. Un compte gratuit suffit pour ça, mais Apple le limite à 3 apps par appareil avec des profils qui expirent au bout de 7 jours. Pour TestFlight, il faudra par contre un compte développeur payant et une clé d'API App Store Connect.
Après, les CGU d'Apple pour Xcode et ses SDK disent bien que ces logiciels ne sont autorisés uniquement sur un produit de marque Apple tournant sous macOS, et que tout autre usage est une violation du contrat. Sa clause 2.5 interdit aussi d'utiliser les SDK séparément ou de les faire tourner sur du matériel qui n'est pas Apple. Or le SDK que le script installe vient forcément d'un Xcode d'Apple. Voilà, au moins vous savez...
Bref, pour bricoler sur votre iPhone avec un compte gratuit, ça peut le faire... Après, pour l'App Store, sachez qu'Apple exige en plus depuis avril dernier, que vos apps soient compilées avec Xcode 26 ou plus récente alors qu'ici, ce bon vieux script contourne ça... Donc à voir si vous voulez tenter votre chance.
Au pire, pour la phase finale (la compilation de la release de votre app), vous sortez un Mac rien que pour ça et le reste du temps, vous codez et compilez vos tests à 100% dans Omarchy. A vous de voir :)
AirCard
, c'est une appli macOS gratuite qui permet de remplacer l'image par défaut d'une carte dans Apple Wallet, directement depuis votre Mac relié à l'iPhone par un câble USB et tout ça sans jailbreak. Je l'ai essayée sur mon iPhone 16 Pro Max et ça marche du tonnerre. Attention quand même, l'appli n'a aucun bouton pour revenir en arrière, mais ne vous inquiétez pas je vais tout vous expliquer.
Ce tour de passe-passe nous vient d'AirLift, une faille du service AirTraffic, celui
AirCard
, c'est une appli macOS gratuite qui permet de remplacer l'image par défaut d'une carte dans Apple Wallet, directement depuis votre Mac relié à l'iPhone par un câble USB et tout ça sans jailbreak. Je l'ai essayée sur mon iPhone 16 Pro Max et ça marche du tonnerre. Attention quand même, l'appli n'a aucun bouton pour revenir en arrière, mais ne vous inquiétez pas je vais tout vous expliquer.
Ce tour de passe-passe nous vient d'AirLift, une faille du service AirTraffic, celui là même qui synchronise les médias d'un Mac vers iOS. Et
AirLift
s'en sert pour lire et écrire dans des dossiers qu'il n'est pas censé toucher, depuis un Mac déjà appairé avec l'iPhone. Cette petite vuln a été testée à partir de iOS 18.0, et Apple peut évidement la corriger quand elle veut mais ce serait quand même vraiment dommage parce que c'est bien cool. Maintenant rassurez vous, côté paiement, rien ne bouge ou n'est transféré ou créé. On ne change que l'image d'une carte du wallet c'est tout !
Je vous propose maintenant de rentrer dans le dur.
Installer AirCard et brancher l'iPhone
Il vous faut donc un Mac (Apple Silicon ou Intel), un iPhone, un câble USB qui transmet les données et une carte déjà ajoutée à Wallet. Téléchargez AirCard.dmg dans les releases du dépôt, ouvrez-le et glissez l'appli dans le dossier des Applications. Si macOS refuse de la lancer parce que l'éditeur est inconnu, faites un clic droit sur l'appli, Ouvrir, puis Ouvrir une seconde fois. Sinon, faut passer par
Sentinel
ou par cette commande qui retire le blocage :
sudo xattr -cr /Applications/AirCard.app
Détecter la carte
Branchez l'iPhone au Mac en USB, déverrouillé, et acceptez de faire confiance à l'ordinateur. Dans AirCard, restez sur l'onglet Apple Wallet et cliquez sur Scan Cards. Sur l'iPhone, double-cliquez sur le bouton latéral et Apple Pay s'ouvrira comme quand vous faites un paiement, avec Face ID. Une fois authentifié, touchez la carte à relooker, et une deuxième fois si rien ne bouge. Ce geste permet en fait à AirCard de récupérer l'identifiant de la carte (un hash), et elle peut apparaître ensuite dans la fenêtre du Mac.
Si le scan ne trouve rien, ouvrez Log dans AirCard et cherchez "Connected to the unified device log stream". Relancez ensuite un scan, authentifiez-vous et touchez vraiment la carte, ou passez d'une carte à l'autre. Si ça bloque encore, débranchez, déverrouillez l'iPhone et rebranchez. Des utilisateurs disent sur le GitHub du projet que le scan ne détecte pas toutes les cartes voire aucune avec cette 1.2.5. Moi j'ai pas eu de problème mais il arrive parfois que iOS remplace certaines valeurs par "private", et le scanner ne peut alors pas les récupérer.
Choisir l'image et flasher
Ensuite, cliquez sur l'emplacement de la carte où il y a le symbole +, ou glissez-y directement une image. AirCard la recadre alors automatiquement en 1536 × 969 pixels bien centrée avec le ratio d'une carte. Cela veut dire que peu importe le design que vous voulez utiliser, gardez bien ce qui est important pour vous au centre de l'image. Ensuite cliquez sur Flash Skins et ça appliquera votre image sur votre carte dans Apple Wallet. Chez moi, l'opération a pris entre 30 secondes jusqu'à parfois 1 min (j'ai pas super chronométré non plus, hein) mais le flash est allé jusqu'au bout à chaque fois.
Ensuite quittez Wallet depuis le sélecteur d'apps et relancez-le, ou redémarrez carrément l'iPhone et hop, votre nouveau visuel de carte apparaîtra.
J'ai donc comme beaucoup commencé par un skin d'Amex Black, sans chichi sur l'une de mes CB, histoire de frimer...
Puis sur ma seconde CB, je me suis fait un skin de carte Vitale maison. Au départ, je me suis fait un PNG avec Pixelmator, tout ce qu'il y a de plus normal avec la bonne taille et tout et tout, mais ça n'a jamais voulu se mettre sur ma carte. Donc, j'ai refait l'image en important simplement mon visuel dans l'
éditeur de cardart.cc
, qui exporte un PNG clean au bon format en 1536 × 969 et ça a fonctionné.
Et voilà, quand je paie en sans contact, maintenant ça donne ça... Je pense que les caissier.es vont flipper.
D'ailleurs, si vous cherchez d'autres visuels, il y en a plein sur
cardart
en téléchargement gratuit. La carte d'identité de Bob l'Eponge m'a tenté aussi, je l'avoue....
Le clavier du code, le Mac en moins, et le piège
Notez que AirCard sait aussi habiller le clavier du code de verrouillage avec des thèmes en .passthm. Suffit de vous rendre dans l'onglet Passcode, vous glissez le fichier passthm, vous l'appliquez puis vous redémarrez, et là, normalement, vous avez un super beau clavier. Pour ma part, je n'ai pas essayé parce que je m'en fous un peu, mais bon, c'est là.
Ah et sinon, si vous n'avez pas de Mac, il y a aussi une version
AirCard-iOS
qui fera le taf uniquement depuis l'iPhone, mais ça exige iOS 18 minimum, une installation par sideload (SideStore, AltStore, TrollStore ou LiveContainer) et un appairage par le mode développeur. Donc, c'est un peu plus relou qu'avec l'application pour macOS.
Et le petit piège dont je vous parle au début, c'est que la version 1.2.5 de Aircard n'a pas de bouton pour restaurer le visuel d'origine. Donc, si celui-ci ne vous plaît plus, vous pouvez soit le remplacer par un autre, soit vous devez retrouver votre visuel d'origine en téléchargement sur le web. Après, peut-être qu'en supprimant la carte du wallet et en la recréant, ça réparera le visuel, je ne sais pas... Faudra tester !
OpenDisplay
est un outil open source qui vous permet d'avoir un affichage déportée de macOS sur n'importe lequel de vos appareil Apple dont vous ne faites rien. Et ce n'est pas une recopie basique de votre bureau, mais bien un écran que macOS affichera dans ses réglages d'affichage, et sur lequel vous pourrez faire glisser vos fenêtres comme sur n'importe quel écran externe.
Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google
OpenDisplay
est un outil open source qui vous permet d'avoir un affichage déportée de macOS sur n'importe lequel de vos appareil Apple dont vous ne faites rien. Et ce n'est pas une recopie basique de votre bureau, mais bien un écran que macOS affichera dans ses réglages d'affichage, et sur lequel vous pourrez faire glisser vos fenêtres comme sur n'importe quel écran externe.
Alors oui, je saiiiis, Sidecar fait déjà ça, et gratuitement en plus, mais Apple s'est arrêté à l'iPad et les deux appareils (votre iPad + votre ordi) doivent être connectés avec le même compte Apple. Du coup, votre iPhone ou un vieux Mac qui ne sert plus, n'ont jamais été invité à la fête, et les appareils Apple de votre conjoint.e encore moins.
Pour faire fonctionner ça, une seconde application, OpenDisplay Receiver, s'installe dessus et le transforme ainsi en écran. Elle ne réclame que macOS 12 Monterey, ce qui permet à des Macs sortis à partir de 2015 environ de rester dans le game. Le Mac qui envoie l'image, lui, devra être sous macOS 14 minimum.
Côté installation, l'application iPhone et iPad est sur l'App Store, totalement gratuite, à partir d'iOS 16.4. Votre Mac principal, lui, récupère de son côté un DMG signé et notarisé par Apple (ça veut dire que ça s'ouvre au double-clic sans que Gatekeeper vienne râler et ça c'est cool).
Ensuite vous branchez le matos, et comme OpenDisplay passe par usbmuxd qui est un service déjà présent dans votre macOS, il n'y a pas d'outil tiers et pas de tunnel à monter, ça se connecte tout seul. Attention quand même au câble, car il doit transporter des données. Cela veut dire qu'un câble lambda de charge seule ne fonctionnera pas. Et une fois l'écran en place, l'appareil deviendra tactile pour le Mac, donc, vous pourrez faire défiler Korben.info avec vos deux doigts, like a boss !
Par contre, si vous souhaitez utiliser la connexion via le Wi-Fi, sachez qu'il y a un petit bug au niveau du curseur de la souris. Donc, en attendant que ce soit résolu, je vous invite vraiment à passer par le câble. Niveau sécurité, il y a un petit truc à savoir aussi : le flux vidéo qui circule sur le Wi-Fi se fait sans chiffrement.
Alors normalement, chez vous, ça ne devrait pas poser de problème, mais sur un réseau partagé ou public, je vous invite vraiment à brancher le câble USB. Parce que sinon, ça veut dire que n'importe qui pourrait récupérer votre flux d'écran en passant par la même borne Wi-Fi que vous. Un transport chiffré avec appairage des appareils est prévu, il n'est pas encore là.
Dernière chose à savoir avant de vous lancer : l'application Mac s'appuie sur CGVirtualDisplay, une API privée de CoreGraphics, la même que celle de
DeskPad dont je vous avais parlé
. C'est pour ça qu'elle n'est pas distribuée sur l'App Store, et malheureusement, une mise à jour de macOS peut très bien la casser.
Voilà, si vous avez un iPhone qui prend la poussière ou un vieux MacBook / iMac au fond d'un placard, c'est à tester !
Apple Configurator est un outil gratuit qu'Apple fournit aux écoles et aux entreprises pour préparer des iPhone par paquets de cent. Si ça vous dit quelque chose, c'est parce que c'est aussi l'outil que j'ai utilisé pour mon
tuto sur le pair locking
. Mais cela ne veut pas dire que vous ne pouvez pas l'utiliser pour votre propre plaisir ! En effet, rien n'empêche de le lancer sur le vôtre, et ce qu'il vous permet alors de faire est plutôt radical : faire disparaître l'App Store de
Apple Configurator est un outil gratuit qu'Apple fournit aux écoles et aux entreprises pour préparer des iPhone par paquets de cent. Si ça vous dit quelque chose, c'est parce que c'est aussi l'outil que j'ai utilisé pour mon
tuto sur le pair locking
. Mais cela ne veut pas dire que vous ne pouvez pas l'utiliser pour votre propre plaisir ! En effet, rien n'empêche de le lancer sur le vôtre, et ce qu'il vous permet alors de faire est plutôt radical : faire disparaître l'App Store de l'écran d'accueil.
Vous branchez l'iPhone sur un Mac en USB, vous le passez en mode supervisé, puis vous vous fabriquez un profil de configuration que vous lui poussez. Cela permet par exemple de limiter la présence de certaines app pour ainsi transformer votre téléphone en dumbphone. Ça permet donc de lutter contre vos démons de la perte de temps que sont par exemple les réseaux sociaux.
La case à décocher dans Configurator s'appelle "Autoriser l'installation d'apps à l'aide de l'App Store". Une fois que c'est fait et que le profil est déployé sur le téléphone, l'icône de l'App Store n'apparaît plus sur l'écran d'accueil, et l'utilisateur ne peut plus installer ni mettre à jour ses apps (snif).
Les trois sous-cases de l'installation d'apps, toutes marquées "appareils supervisés"
Ensuite, reste à empêcher le propriétaire du téléphone (c'est-à-dire vous) de retirer ce profil 5 minutes plus tard. Ça se règle dans l'onglet Général du profil, avec un menu qui contrôle quand celui-ci peut être supprimé, et que vous basculez sur "Jamais".
Sauf que Jamais ne veut pas vraiment dire jamais. En effet, Apple documente lui-même la sortie de secours... Pour virer ce profil, il faut effacer l'intégralité du contenu et des réglages, ce qui arrête la supervision, et le profil s'en va avec. Ce n'est donc pas une vraie prison, mais plutôt une grosse friction, et son prix c'est le contenu entier de votre téléphone.
Les apps déjà installées, elles, ne bougeront pas d'un pixel. Elles gardent leurs notifications et leur compte connecté, parce que la restriction n'efface rien du tout... Elle vous retire seulement la possibilité d'en réinstaller une. Le ménage se fait donc avant, pas après. Et avant même ça, il y a un péage puisque la supervision ne s'active que sur un iPhone neuf ou entièrement effacé, avant que l'assistant de réglages n'apparaisse pour la première fois.
La première étape consiste donc à vider votre téléphone, sauvegarde comprise. Ensuite, tant que le profil tient, plus une seule app ne se met à jour, correctifs de sécurité compris. Et une app supprimée par mégarde (votre appli bancaire, votre générateur de codes à deux facteurs) ne reviendra pas avant que vous soyez rentré rebrancher le Mac. Ça peut être problématique en voyage, donc je vous conseille aussi de décocher la case "Autoriser la suppression d'apps (appareils supervisés)" pour justement empêcher aussi la désinstallation des apps.
L'idée de mettre en place un profil comme ceci nous vient de Stepan Parunashvili, qui raconte
sur son site
être passé de 4 à 2 heures d'écran par jour en deux mois. Sa bidouille ne s'arrête d'ailleurs pas à l'App Store, puisqu'il y ajoute aussi un filtre de contenu réglé sur les sites autorisés uniquement, sans quoi les services dont on vient de retirer les applications resteraient accessibles par le web.
Si ça vous chauffe de mettre ça en place pour gagner du temps de vie, comptez deux heures d'installation environ, une remise à zéro complète de votre smartphone, et deux bonnes semaines avant que votre liste d'apps soit la bonne.
Maintenant, si ça vous semble disproportionné, ça l'est un peu.
Dumb Phone
, que je vous présentais en janvier, vise le même résultat avec les API de temps d'écran et sans rien effacer... mais il se désactive aussi super facilement.
Bref, c'est la méthode brutale, pour ceux que les méthodes douces n'aident pas.
Vous ouvrez une de vos notes écrite en Markdown pour corriger 3 lignes et PAF vous voilà dans un éditeur qui met 3 siècles à se charger, à mater des balises tout en pestant contre le bouton de prévisualisation que vous ne trouvez pas... Bref, vous êtes grognon !
Hé bien
Wander
retire ce choix et vous propose de travailler uniquement en WYSIWYG même si derrière, ce sont toujours des fichiers .md stockés bien au chaud dans votre dossier "Plan de conquête du web". (Quoi y'a que moi
Vous ouvrez une de vos notes écrite en Markdown pour corriger 3 lignes et PAF vous voilà dans un éditeur qui met 3 siècles à se charger, à mater des balises tout en pestant contre le bouton de prévisualisation que vous ne trouvez pas... Bref, vous êtes grognon !
Hé bien
Wander
retire ce choix et vous propose de travailler uniquement en WYSIWYG même si derrière, ce sont toujours des fichiers .md stockés bien au chaud dans votre dossier "Plan de conquête du web". (Quoi y'a que moi qui ait un dossier comme ça ?)
Dans cet éditeur d'un nouveau genre, les tableaux, les images et les listes de tâches se manipulent comme des blocs. Les raccourcis Markdown restent là pour ceux qui les ont dans les doigts, avec une barre de mise en forme pour les autres. Vous corrigez donc une note longue en gardant son rendu sous les yeux, sans refaire l'aller-retour entre le texte brut et l'aperçu pour chaque tableau de travers.
L'interface de Wander à côté du Markdown et du diff correspondant
Le dossier peut être un simple tas de .md ou un coffre Obsidian déjà trop rempli, c'est pas grave puisque Wander conserve les wikiliens, les pièces jointes, les tags et le front matter, et ajoute même la recherche plein texte et les backlinks. Vous circulez ainsi dans les notes sans import ni conversion, et leur organisation actuelle ne bougera pas.
Les commentaires, de leur côté, vivent dans un dossier caché .wander à côté des fichiers. Comme ça, tout l'historique de versions reste sur votre Mac et permet de comparer ou restaurer une note sans avoir à vous monter un serveur Git juste pour récupérer un paragraphe effacé bêtement la veille. Si vous mettez tout ça sur iCloud ou Dropbox, vous serez tranquille. Les commentaires peuvent également être suivis via Git si vous préférez.
Wander est gratuit sur l'
App Store
et il vous faut iOS ou iPadOS 17, ou un Mac Apple Silicon sous macOS 15 au minimum pour le faire tourner. L'app est encore toute jeune mais si votre matériel suit et que vous voulez garder la main sur vos .md, je pense que ça peut coller à votre usage !
Il y a six mois, je vous parlais de Command & Conquer Generals, un
jeu mort depuis 12 ans
qu'un ver s'amusait à attaquer. Hé bien Ammaar Reshi, un designer connu pour ses projets IA (dont
un livre pour enfants
généré full IA qui a fait le tour des médias) vient de le ressusciter grâce à l'IA pour le faire tourner nativement sur iPhone, iPad et même Mac.
Je dis nativement puisque c'est le moteur original de 2003 qui a été recompilé en ARM64 pour Apple Silicon. Niveau dev, c'est donc Claude Co
Il y a six mois, je vous parlais de Command & Conquer Generals, un
jeu mort depuis 12 ans
qu'un ver s'amusait à attaquer. Hé bien Ammaar Reshi, un designer connu pour ses projets IA (dont
un livre pour enfants
généré full IA qui a fait le tour des médias) vient de le ressusciter grâce à l'IA pour le faire tourner nativement sur iPhone, iPad et même Mac.
Je dis nativement puisque c'est le moteur original de 2003 qui a été recompilé en ARM64 pour Apple Silicon. Niveau dev, c'est donc Claude Code qui a fait tout le boulot et quand son modèle par défaut, Opus 4.8, s'est mis sérieusement à pédaler dans la semoule, c'est finalement grâce à Fable 5 qu'il a réussi à conclure l'histoire.
Et ça a pris un peu de temps puisque comme à la base, c'est un jeu DirectX, il a fallu guider l'IA pour qu'elle développe une jolie chaîne de traduction DirectX 8 -> DXVK -> Vulkan -> MoltenVK -> pour finir par arriver sur Metal.
5 couches empilées pour convertir en temps réel les appels graphiques d'un jeu de 2003 vers l'API d'Apple, si ça c'est pas une usine à gaz, je m'y connais pas ^.
Après, rendons à César ce qui appartient à César, le gros du portage, c'est-à-dire la recompilation du moteur EA (sous licence GPL v3) vers macOS et Linux, TOUT vient du projet communautaire
GeneralsX de fbraz3
. Grâce à ça, tout est fonctionnel, et les modes Campagne, escarmouche et Generals Challenge sont parfaitement jouables.
Ce que Reshi a ajouté par-dessus, c'est surtout la couche Apple, et des contrôles tactiles (car je le rappelle, ce jeu c'était du 100% souris niveau gameplay). Un tap pour sélectionner, on glisse ses doigts boudinés pour encadrer ses unités, un appui long pour désélectionner, deux doigts pour scroller, et un pinch pour zoomer.
Après si vous voulez tester, ce sera pas sur l'AppStore que ça se passe... Faudra compiler ça vous-même avec Xcode, CMake, Ninja, Meson, SteamCMD, vcpkg et le SDK Vulkan de LunarG (Et surtout pas celui de Homebrew, c'est bien précisé dans la doc !!).
Et comme la GPL ne couvre que le moteur, pas les assets, vous devrez aussi fournir votre propre copie du jeu (il est sur Steam).
Le scénario est toujours le même. Un faux conseiller bancaire au bout du fil, avec un ton pressant qui vous répète de valider vite, et vous confirmez un virement que vous regretterez très fort avant la fin de la journée. C'est précisément cette mécanique qu'Apple veut enrayer avec Trust Insights, une brique d'iOS 27 dévoilée sans tambour à la WWDC de juin, la grande conférence développeurs où la marque montre ses futurs systèmes, et détaillée dans une session technique baptisée "Meet Trust Insig
Le scénario est toujours le même. Un faux conseiller bancaire au bout du fil, avec un ton pressant qui vous répète de valider vite, et vous confirmez un virement que vous regretterez très fort avant la fin de la journée. C'est précisément cette mécanique qu'Apple veut enrayer avec Trust Insights, une brique d'iOS 27 dévoilée sans tambour à la WWDC de juin, la grande conférence développeurs où la marque montre ses futurs systèmes, et détaillée dans une session technique baptisée "Meet Trust Insights".
L'objectif est en fait assez simple, donner aux applications le moyen de détecter, pendant que vous les utilisez, que quelqu'un est probablement en train de vous la faire à l'envers. Donc pas une alerte après coup, une fois l'argent envoyé à l'autre bout du monde. Mais vraiment une alerte sur le moment.
Trust Insights est une API. Autrement dit une boîte à outils qu'Apple met à disposition des développeurs pour brancher cette détection directement dans leurs propres applications, sans avoir à la construire eux-mêmes. Votre banque, votre application de paiement ou votre messagerie récupèrent la fonction et l'intègrent à leurs écrans sensibles, moyennant une autorisation spéciale accordée par Apple.
Pour flairer l'embrouille, le système croise vos schémas d'interaction, le rythme de vos gestes, le contexte de l'action et quelques données de capteurs basiques. Quelqu'un qui vous dicte quoi taper au téléphone, ça se voit dans la façon dont vous vous y prenez : comme par exemple des hésitations qui ne collent pas à vos habitudes, des allers-retours anormaux entre les écrans, une cadence de saisie qui déraille par rapport à d'habitude.
Côté vie privée, Apple insiste : le contenu de vos Messages, de vos Mails et de vos Photos n'est jamais inspecté. Tout le calcul se fait sur l'iPhone, les données brutes sont jetées dans la foulée, et une seule information ressort de l'appareil, un niveau de risque moyen ou élevé. Rien de plus.
À l'application, ensuite, de décider quoi en faire. Elle peut glisser un avertissement bien visible, imposer un délai avant de laisser passer un virement, ou réclamer une vérification supplémentaire. Le genre de pause forcée qui vous laisse dix secondes pour raccrocher et vous demander pourquoi ce "policier" exige un paiement immédiat.
Trust Insights range les actions à surveiller en cinq grandes familles : les paiements et transferts d'argent, les modifications de compte, l'accès à des ressources coûteuses, l'envoi de messages ou la signature de documents, et une catégorie fourre-tout pour le reste. En clair, tous les moments où un escroc a le plus intérêt à vous tenir la main jusqu'au bout de l'opération.
Les arnaques ciblées sont celles qui posent le plus de problème : le faux support technique, l'usurpation d'autorité, ou un pseudo-policier ou banquier qui vous somme d'agir sans réfléchir, ou encore plus compliqué à gérer, la fausse urgence familiale. Ce sont des arnaques vieilles comme le téléphone, mais améliorées aux deepfakes, ces voix et vidéos fabriquées par IA capables d'imiter un proche à s'y méprendre.
Sauf que voilà, tout repose sur la bonne volonté des développeurs. Si votre banque ne prend pas la peine d'intégrer Trust Insights dans son application, il ne se passera strictement rien. Et il faudra de toute manière patienter jusqu'à l'automne, à la sortie publique d'iOS 27, pour voir les premières intégrations débarquer sur votre écran.
Reste que l'idée est plutôt bonne. Une pause de dix secondes imposée au bon instant protégera plus de comptes en banque que des années de campagnes de prévention.
À la WWDC 2026, Apple a survolé la nouveauté en quelques secondes. Dans iOS 27, l'app Mots de passe ne se contente plus de signaler vos identifiants vulnérables, elle les remplace toute seule, en se rendant sur chaque site à votre place.
Le déroulé ressemble à de la magie un peu inquiétante. Vous validez une fois, puis Apple Intelligence, le moteur d'intelligence artificielle maison, ouvre le site visé dans Safari, saisit vos identifiants stockés dans le Trousseau iCloud, navigue jusqu'au formul
À la WWDC 2026, Apple a survolé la nouveauté en quelques secondes. Dans iOS 27, l'app Mots de passe ne se contente plus de signaler vos identifiants vulnérables, elle les remplace toute seule, en se rendant sur chaque site à votre place.
Le déroulé ressemble à de la magie un peu inquiétante. Vous validez une fois, puis Apple Intelligence, le moteur d'intelligence artificielle maison, ouvre le site visé dans Safari, saisit vos identifiants stockés dans le Trousseau iCloud, navigue jusqu'au formulaire de changement de mot de passe, en génère un nouveau long et aléatoire, puis l'enregistre, sans que vous ayez à toucher quoi que ce soit.
Apple parle d'agent. Le mot décrit une IA qui n'attend plus une question pour répondre, mais qui clique, navigue et mène une tâche complète à votre place.
Cette app Mots de passe n'a que deux ans. Apple l'a lancée en 2024 avec iOS 18 pour extraire le Trousseau iCloud, son gestionnaire de mots de passe historique, du fond des Réglages où plus personne ne l'ouvrait. Depuis, elle détecte sans peine un code trop court, un identifiant réutilisé sur trente sites ou une adresse compromise dans une fuite de données.
Mais elle restait passive. Le bouton "Modifier le mot de passe" renvoyait l'utilisateur faire la corvée lui-même, sur le site, à la main. Résultat, presque personne ne s'y collait.
Apple jure que rien ne sort du Trousseau, chiffré en AES 256 bits, un standard que l'entreprise affirme ne pas savoir déchiffrer elle-même. Pendant l'opération, une Live Activity affiche la progression dans la Dynamic Island, ce bandeau interactif en haut de l'écran des iPhone récents.
L'inconnue tient en un chiffre. Combien de sites se laisseront réellement manœuvrer par cette IA ? Entre les pages de connexion maison, les formulaires exotiques et la double authentification par SMS, beaucoup risquent de bloquer l'opération en cours de route. Un développeur a estimé le taux de réussite à 3% des comptes. Apple, plus diplomate, évoque des "comptes éligibles", ce qui revient à reconnaître la limite.
Et puis il y a l'éternel problème européen. Comme tout repose sur Apple Intelligence, dont le déploiement dans l'Union européenne traîne depuis le départ pour cause de bras de fer réglementaire, la fonction risque encore de se faire attendre de ce côté de l'Atlantique. iOS 27 tourne déjà en bêta développeurs, passe en bêta publique en juillet et sortira pour tous en septembre.
Déléguer ce genre de corvée à une IA, sur le papier, c'est futé. En pratique, lâcher un agent seul sur son compte bancaire, c'est courageux.
Le Lockdown Mode d'Apple, vous en avez déjà entendu parler non ? C'est cette fonctionnalité un peu planquée dans les réglages de votre iPhone qui permet de transformer votre téléphone en véritable forteresse. Et enfin, on vient d'avoir la preuve que ça marche pour de vrai.
En effet, le FBI a perquisitionné le domicile d'une journaliste du Washington Post, Hannah Natanson, en janvier dernier. L'objectif c'était de récupérer ses appareils électroniques dans le cadre d'une enquête sur des fuites d'
Le Lockdown Mode d'Apple, vous en avez déjà entendu parler non ? C'est cette fonctionnalité un peu planquée dans les réglages de votre iPhone qui permet de transformer votre téléphone en véritable forteresse. Et enfin, on vient d'avoir la preuve que ça marche pour de vrai.
En effet, le FBI a perquisitionné le domicile d'une journaliste du Washington Post, Hannah Natanson, en janvier dernier. L'objectif c'était de récupérer ses appareils électroniques dans le cadre d'une enquête sur des fuites d'informations classifiées. Les agents ont donc saisi entre autres un MacBook Pro, un iPhone, un enregistreur audio et un disque dur externe.
Sauf que voilà, l'iPhone était en mode isolement...
Du coup, le CART (l'équipe d'analyse forensique du FBI) s'est retrouvé comme des cons devant l'écran verrouillé. Et 2 semaines après la saisie, toujours rien. Impossible d'extraire la moindre donnée. D'habitude, avec un Cellebrite UFED Premium ou un GrayKey, c'est l'affaire de quelques heures... mais là, que dalle.
Et perso, ça me fait bien marrer.
Parce que pour ceux qui débarquent, ce mode isolement c'est un bouclier qu'Apple a conçu à la base pour protéger les utilisateurs ciblés par des spywares type
Pegasus
. Ça bloque la plupart des pièces jointes dans les messages, ça charge les pages web différemment et surtout, ça empêche toute connexion USB à un accessoire tant que l'appareil n'est pas déverrouillé. Et c'est justement ce dernier point qui est intéressant car les
outils forensiques type GrayKey ou Cellebrite
ont aussi besoin de se brancher physiquement au téléphone pour faire leur boulot.
Faut savoir que les mandats de perquisition autorisaient même les agents à appuyer les doigts de la journaliste sur ses appareils ou à les placer devant son visage pour les déverrouiller par biométrie. Sympa l'ambiance aux USA...
Et ça a d'ailleurs fonctionné sur son MacBook Pro. Pas de chance.
Mais l'iPhone, lui, a tenu bon. C'est assez rare d'avoir une confirmation aussi directe de l'efficacité de cette protection via un document judiciaire. D'habitude, on reste dans le flou total sur ce que les forces de l'ordre arrivent ou n'arrivent pas à cracker.
Voilà alors petit rappel pour
ceux qui veulent blinder leur iPhone
. Pour activer le mode isolement, c'est dans Réglages > Confidentialité et sécurité > Mode Isolement > Activer.
Attention quand même, votre iPhone va redémarrer et certaines fonctionnalités seront limitées (messages, navigation web, FaceTime avec des inconnus), donc c'est un peu handicapant au quotidien. Faudra choisir entre confort et blindage, y'a pas de magie. Mais si vous avez des trucs sensibles à protéger, le choix est vite fait.
Combiné avec les protections d'iOS 18
qui font passer automatiquement votre iPhone en mode "Before First Unlock" après 72 heures d'inactivité, ça commence à faire une sacrée forteresse.
Bref, si vous êtes journaliste, activiste, ou juste un peu parano (aucun jugement), activez-le. Ça marche !
Une grosse lacune de Signal sur iPhone c’est qu’il était impossible de sauvegarder proprement son historique de messages. Par exemple, si vous changiez de téléphone ou si vous deviez réinstaller l’app, pouf, tout disparaissait.
Hé bien maintenant c’est terminé puisqu’ils viennent
de lancer les Secure Backups sur iOS
avec la version 7.86.
Techniquement, rien de magique, c’est simplement une sauvegarde chiffrée de bout en bout de tous vos messages et médias, protégée par une clé de récupération de
Une grosse lacune de Signal sur iPhone c’est qu’il était impossible de sauvegarder proprement son historique de messages. Par exemple, si vous changiez de téléphone ou si vous deviez réinstaller l’app, pouf, tout disparaissait.
Techniquement, rien de magique, c’est simplement une sauvegarde chiffrée de bout en bout de tous vos messages et médias, protégée par une clé de récupération de 64 caractères générée localement. Et comme cette clé n’est jamais partagée avec les serveurs de Signal, cela veut dire que personne (même pas Signal) ne peut lire ou restaurer vos données sans elle. Les fichiers médias sont même chiffrés deux fois et modifiés pour masquer leur taille. Bref, du costaud niveau sécu.
Maintenant côté pratique, y’a deux formules. La version gratuite vous permet de stocker jusqu’à 100 Mo de messages texte, plus les photos, vidéos et fichiers des 45 derniers jours. Et si ça vous suffit pas parce que vous êtes un salop de riche ^^, y’a une offre payante à 1,99$/mois qui débloque le stockage de tout votre historique de messages plus jusqu’à 100 Go de médias sans la limite des 45 jours.
C’est d’ailleurs la première fois que Signal propose un truc payant donc ça va encore whiner chez les radins, mais l’idée c’est de couvrir les coûts de stockage des gros fichiers médias sans passer par la pub ou la revente de données. Bref, c’est cohérent.
Maintenant, pour activer tout ça, c’est hyper simple ! Vous allez dans Réglages > Sauvegardes > Configurer > Activer les sauvegardes. Et voilà… L’app génèrera votre clé de récupération, vous choisissez votre formule, et c’est parti mon kiki.
Signal avait déjà lancé cette fonctionnalité sur Android en septembre dernier et pour la suite, ils prévoient d’étendre les sauvegardes sécurisées à l’application desktop et de permettre le transfert d’historique chiffré entre Android, iOS et desktop. Cool non ?
Bref, si vous utilisez Signal sur iPhone, mettez à jour et activez les sauvegardes parce que perdre des années de conversations et tous les contacts de votre cartel pour un changement de téléphone, c’est vraiment pas cool ^^.
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
[clubic.com] Intel voudrait un meilleur retour sur investissement pour… ses projets open-source
[Next] La Free Software Foundation a 40 ans: nouveau président et projet de téléphone libre
[Reporterre] Fin de Windows 10:
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
Intel diffuse depuis plusieurs années une variété de logiciels open source largement utilisés dans le secteur technologique. Récemment, Kevork Kechichian, à la tête de la division Data Center chez Intel, a indiqué que l’entreprise souhaite que ses contributions apportent un avantage plus direct à ses propres produits, et non principalement à ses concurrents.
L’ONG a fêté ses 40 ans le 4 octobre. Elle a profité d’un évènement dédié pour faire plusieurs annonces, dont la nomination de son nouveau président, Ian Kelling. La FSF a également provoqué une petite surprise en annonçant un projet de téléphone libre, nommé sobrement LibrePhone.
Face aux critiques, Microsoft consent à prolonger d’un an le support pour Windows 10. Mais sous conditions. Le point sur les différentes solutions pour éviter de jeter les PC concernés.
L’open source est un colosse aux pieds d’argile: si, à ses balbutiements, il louait la noble ambition de libérer la créativité, les Big Tech ont compris avec internet, puis avec le lancement de leurs propres produits, qu’elles n’avaient pas intérêt à laisser le logiciel libre se développer. Aujourd’hui, elles contrôlent financièrement et humainement tous les acteurs majeurs. Même l’UE doit s’extirper du guêpier dans lequel elle s’est fourrée.
Lindsay Leskovac, 16 ans, a passé en tout et pour tout 22 minutes, inconsciente dans son pickup totalement détruit, pendant que son iPhone 14 discutait tout seul avec les secours. Pas de panique, pas de cris, juste un téléphone qui fait son job pendant que sa propriétaire est dans les vapes. Et apparemment, il l’a fait plutôt bien puisque la jeune fille est toujours vivante pour raconter son histoire.
L’accident s’est produit
dans la nuit du 2 août dernier, à Greenville en Pennsylvanie. Lindsay
Lindsay Leskovac, 16 ans, a passé en tout et pour tout 22 minutes, inconsciente dans son pickup totalement détruit, pendant que son iPhone 14 discutait tout seul avec les secours. Pas de panique, pas de cris, juste un téléphone qui fait son job pendant que sa propriétaire est dans les vapes. Et apparemment, il l’a fait plutôt bien puisque la jeune fille est toujours vivante pour raconter son histoire.
L’accident s’est produit
dans la nuit du 2 août dernier, à Greenville en Pennsylvanie. Lindsay rentrait chez elle après avoir déposé une amie. Vous connaissez la suite, fatigue, route monotone, et la voilà endormie au volant. Le pickup percute alors deux poteaux électriques et quelques arbres avant de s’immobiliser. Bilan : fractures aux deux jambes et à la colonne cervicale. C’est le genre d’accident où on ne peut pas vraiment composer le 911 toi-même.
Et c’est là que la technologie entre en scène car l’iPhone 14 de Lindsay, équipé de la fonction Crash Detection, a détecté l’impact violent et a automatiquement composé le 911. Lindsay a même repris connaissance en entendant une voix sortir de son téléphone. Alors pour comprendre comment un téléphone peut détecter un accident, il faut regarder sous le capot de celui-ci.
Car oui,
Apple a équipé l’iPhone 14
d’un accéléromètre capable de mesurer jusqu’à 256 G sachant qu’en général, les accidents graves dépassent généralement les 100 G. Le gyroscope haute dynamique quand à lui est capable de détecter les changements de direction brutaux, échantillonnant les mouvements 4 fois plus vite que les anciens modèles.
De son côté, le baromètre détecte les changements de pression causés par le déploiement des airbags sans oublier le GPS qui vérifie que vous êtes bien en déplacement à haute vitesse. Et le microphone dans tout ça ? Et bien il capte les bruits caractéristiques d’un crash. Et tout ça se passe en temps réel, avec votre consentement bien sûr, c’est à dire quand l’iPhone détecte que vous êtes dans un véhicule via Bluetooth ou CarPlay.
Selon les ingénieurs d’Apple
, il n’y a pas de “formule magique” pour détecter un accident… C’est “simplement” un algorithme dynamique qui combine vitesse, force d’impact, changement de pression et niveau sonore. Apple a ainsi analysé un million d’heures de données de conduite réelle et d’accidents pour entraîner son système de machine learning et ils ont même fait des crash tests grandeur nature aussi bien frontaux, arrière, latéraux sans oublier mes préférés, les tonneaux !
D’un côté, on a donc une adolescente qui fait une erreur humaine basique… Et de l’autre, un petit smartphone courageux qui prend le relais avec une efficacité chirurgicale. Pas d’hésitation, pas d’erreur de jugement, juste une réaction immédiate et appropriée.
Laura Leskovac, la mère de Lindsay, ne connaissait même pas l’existence de cette fonction avant l’accident. Elle affirme aujourd’hui que c’est la seule raison pour laquelle sa fille est encore en vie. Craig Federighi, le patron du software chez Apple,
a d’ailleurs déclaré être “stupéfait”
par le nombre de lettres reçues quelques jours seulement après le lancement de cette fonction, de personnes disant qu’elle leur avait sauvé la vie. Car oui, je vous ai pas dit, mais toutes ces données des capteurs sont traitées localement sur l’appareil et supprimées après détection, sauf si, bien sûr, vous acceptez de les partager pour améliorer le système.
Donc y’a aucune raison de pas laisser cette option activée par défaut… Et y’a la même sur l’Apple Watch pour info.
Bien sûr, ce n’est pas la première fois que cette fonction fait parler d’elle car elle a aussi ses ratés, notamment quand elle confond les montagnes russes avec des accidents. Mais dans le cas de Lindsay, elle a fait exactement ce pour quoi elle était conçue à savoir agir quand l’humain ne peut plus.
Nos smartphones sont devenus au fil du temps bien plus que des outils de communication… Ils sont maintenant capables de prendre des décisions vitales à notre place, ce qui est à la fois rassurant et quand même un peu flippant… mais quand ça vous sauve la vie, chipoter sur les implications philosophiques, c’est plus difficile..
Sans aucun doute suite à une erreur de votre part, selon les spammeurs, vous avez laissé cochée une case autorisant la transmission de vos coordonnées à des « partenaires », et voilà que vous recevez des appels commerciaux non sollicités. En France, plusieurs dispositifs permettent de prévenir ces appels (pour d’autres pays, on laisse les francophones compléter dans les commentaires).
lien nᵒ 1 : Bloctellien nᵒ 2 : SpamBLocker sur githublien nᵒ 3 : SpamBlocker sur f-droidlien nᵒ 4 : Décision de
Sans aucun doute suite à une erreur de votre part, selon les spammeurs, vous avez laissé cochée une case autorisant la transmission de vos coordonnées à des « partenaires », et voilà que vous recevez des appels commerciaux non sollicités. En France, plusieurs dispositifs permettent de prévenir ces appels (pour d’autres pays, on laisse les francophones compléter dans les commentaires).
Créée en 2016 pour succéder à divers dispositifs pré-existants qui étaient censés limiter le spam téléphonique (liste orange pour interdire l’utilisation de l’annuaire pour collecter un numéro de téléphone, liste Pacitel respectée au bon vouloir des sociétés de démarchage), la plateforme Bloctel permet d’inscrire des numéros dans une liste gérée par un organisme indépendant (tout du moins depuis 2021, auparavant le service était géré par les démarcheurs eux-mêmes…). Les sociétés de démarchage ont l’obligation de transmettre leur liste de prospects à l’organisme, qui les expurgera des numéros dont les titulaires ont demandé le blocage. Une fois son compte créé sur Bloctel, on peut :
inscrire ou réinscrire des numéros dans la liste (cette inscription est à renouveler tous les 3 ans),
désinscrire des numéros précédemment inscrits,
signaler tout appel commercial reçu malgré son inscription dans la liste.
Maintenir sa propre liste de démarcheurs
Les ordiphones proposent tous une fonctionnalité de blocage de numéros de téléphone pour lesquels on ne veut pas être contacté. À chaque appel, on peut donc ajouter un numéro dans sa liste de blocage. Cependant, si on n’a pas répondu au téléphone il est difficile de savoir si l’appel manqué était légitime ou non, et donc s’il faut bloquer le numéro ou le rappeler… pour savoir ce qu’il en est, on peut chercher le numéro de téléphone directement dans un (meta-)moteur de recherche, on se verra proposer de nombreux sites qui offrent un espace de commentaires pour chaque numéro.
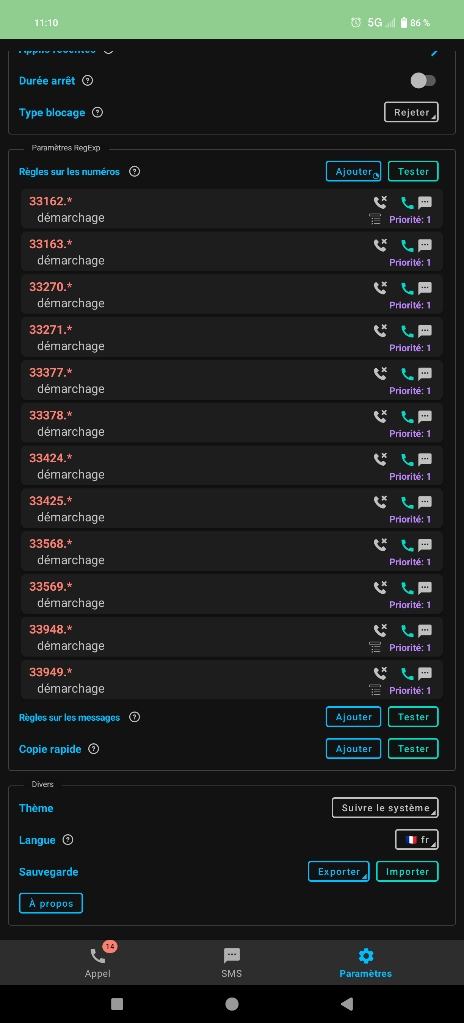
L’ARCEP (Autorité de régulation des communications électroniques et des postes) a publié le 1ᵉʳ septembre 2023 une liste de numéros que les démarcheurs sont obligés d’utiliser pour émettre des appels : si on reçoit un appel depuis un de ces numéros, on peut considérer que c’est du spam. Cela concerne les numéros commençant par 0162, 0163, 0270, 0271, 0377, 0378, 0424, 0425, 0568, 0569, 0948 ou 0949 en zone +33 (France métropolitaine), 09475 en zone +590 (Guadeloupe, Saint-Martin, Saint-Barthélemy ), 09478 ou 09479 en zone +262 (La Réunion, Mayotte et autres territoires de l’Océan Indien), 09476 en zone +594 (Guyane) et 09477 en zone +596 (Martinique).
Utiliser une application
Des applications peu transparentes
Il existe dans les magasins d’applications des téléphones Android et Iphone de multiples applications proposant qu’à chaque appel reçu son téléphone aille interroger une base de données sur le web pour identifier s’il s’agit d’un appel commercial puis d’agir en conséquence (rejet de l’appel par exemple). Chaque application peut cumuler plusieurs défauts, comme :
être elle-même initiatrice de publicité sur le téléphone (il est dommage de remplacer une forme de spam par une autre…),
nécessiter des droits démesurés sur le téléphone (à charge pour l’utilisateur de modifier ces droits si son téléphone et l’application le permettent),
manquer de transparence : toutes les informations des appels sont envoyées sur internet, ces données risquent d’être exploitées par d’autres démarcheurs,
consommer trop de batterie : l’application nécessite d’être exécutée en arrière plan, la consommation de batterie est donc continue et l’effet peut être significatif en ce qui concerne l’autonomie du téléphone.
L’application SpamBlocker
Les utilisateurs d’ordiphones basés sur AOSP (android, /e/, lineageOS, replicant, etc.) peuvent utiliser l’application SpamBlocker qui simplifie le blocage de numéros de téléphone en masse. Il s’agit d’un logiciel libre disponible gratuitement dans le dépôt par défaut de f-droid qui nécessite une liste restreinte de droits, qui n’incluent notamment pas l’accès à internet afin que vos informations personnelles restent en local sur le téléphone. Le blocage en masse de préfixes entiers de numéros de téléphones est rendu possible par la prise en compte des expressions rationnelles, par exemple si on ne veut pas être dérangé en Martinique, il suffit de mettre dans la liste noire l’entrée 5969477.* (les numéros doivent être saisis format international), et décider ce qu’on en fait (rejeter, laisser sonner dans le vide, décrocher/raccrocher). Voici la configuration à mettre en place pour la France métropolitaine :
À l’usage, il n’est pas apparu de baisse d’autonomie d’un téléphone utilisant cette application.
Et les SMS ?
Les fonctionnalités de blocage des appels intégrées aux téléphones et à SpamBlocker peuvent aussi s’appliquer aux SMS. Il existe des plages de numéros de téléphone virtuels qu’il peut être tentant de bloquer, mais cela présente un risque de blocage de messages légitimes provenant d’utilisateurs d’applications utilisant de tels numéros. Il n’y a pas (encore ?) en France de norme en ce qui concerne les numéros de démarcheurs par SMS, il est cependant possible :
d’être désinscrit de la liste d’un démarcheur en envoyant « STOP » au numéro émetteur d’un de ses SMS,
de signaler un spam en transférant le message gratuitement au 33700 (on recevra par la suite un message demandant de préciser l’émetteur et l’heure du message).
Ça y est les amis, on y est ! Apple va enfin adopter le standard RCS sur iPhone à partir de fin 2024 ! C’est une excellente nouvelle qui va changer la donne dans le petit monde de la messagerie mobile. Il sera bientôt fini le temps où envoyer un message à un ami sous Android c’était l’enfer, avec une qualité dégueu des photos, des fonctionnalités limitées et zéro sécurité.
Maintenant, grâce à RCS, on va enfin pouvoir tchatcher avec tout le monde de la même façon, que ce soit sur iOS ou And
Ça y est les amis, on y est ! Apple va enfin adopter le standard RCS sur iPhone à partir de fin 2024 ! C’est une excellente nouvelle qui va changer la donne dans le petit monde de la messagerie mobile. Il sera bientôt fini le temps où envoyer un message à un ami sous Android c’était l’enfer, avec une qualité dégueu des photos, des fonctionnalités limitées et zéro sécurité.
Maintenant, grâce à RCS, on va enfin pouvoir tchatcher avec tout le monde de la même façon, que ce soit sur iOS ou Android.
Alors c’est quoi RCS ? En gros c’est un protocole de messagerie nouvelle génération qui offre plein d’avantages par rapport aux bons vieux SMS/MMS d’il y a 20 ans. Déjà, ça permet d’envoyer des photos et vidéos en haute définition sans compression dégueulasse. Ensuite, y’as des trucs cools comme les indicateurs de frappe, les accusés de lecture, les messages via le WiFi, et surtout le chiffrement de bout en bout pour protéger vos conversations. En fait c’est un peu comme iMessage, mais en version universelle et interopérable.
Depuis des années, Google et les autres acteurs poussaient comme des malades pour que RCS devienne le nouveau standard sur Android. Mais il manquait toujours le dernier morceau du puzzle : Qu’Apple daigne enfin l’adopter sur iPhone ! Les mecs ont résisté longtemps, soi-disant pour garder leur avantage compétitif avec iMessage et continuer d’enfermer les gens dans leur écosystème. Résultat, quand on textait un pote sur Android depuis un iPhone, on était obligé de passer par ce bon vieux SMS tout pourri. La loose…
Mais sous la pression des régulateurs européens (comme d’hab ^^) qui exigent l’interopérabilité des messageries, Apple a fini par céder. Comme l’a subtilement révélé Google sur son site, la firme de Cupertino prévoit donc bien d’intégrer RCS dans une future mise à jour d’iOS, probablement iOS 18 en septembre 2024. Autant dire que c’est une sacrée bonne nouvelle pour nous, les utilisateurs !
Déjà, ça va permettre de communiquer de façon fluide avec tous nos contacts, quelle que soit leur religion (euh pardon leur smartphone). Photos, vidéos, réactions, indicateurs de frappe… On aura enfin droit aux mêmes fonctionnalités sympa et ergonomiques pour tchatcher avec tout le monde. Ensuite, on n’aura plus à se soucier de la sécurité et confidentialité de nos échanges. Avec le chiffrement de bout en bout de RCS, nos messages seront protégés des regards indiscrets, exactement comme sur iMessage ou WhatsApp. Et ça c’est crucial à l’heure où les scandales de surveillance de masse et de fuite de données s’enchaînent !
Après attention, connaissant Apple, faut pas s’attendre non plus à une implémentation parfaite de RCS qui effacerait complètement les frontières avec iMessage. Ils vont sûrement trouver des moyens de garder une petite spécificité à leur bébé, genre en conservant les bulles vertes, qui stigmatisent les pauvres, pour bien différencier les conversations Android. Ou alors en bridant certaines fonctionnalités un peu trop hypes d’iMessage dans les chats RCS. Mais bon, l’essentiel c’est qu’on puisse enfin s’envoyer des messages riches, sécurisés et fiables entre iPhone et Android. C’est déjà un énorme pas en avant !
Rendez-vous en septembre de cette année pour voir si ce rêve se réalise !

 Connexion