❌

Vue normale

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.
À partir d’avant-hierinformatique général

Flock : pendant que la lutte contre la surveillance gagne, les valorisations du marché grimpent

Politiques et citoyens, ils sont des milliers à lutter contre le déploiement des caméras de surveillance dans les villes… Flock, un cas éclairant sur la créativité, et les limites, des nouvelles formes de contestation.

The post Flock : pendant que la lutte contre la surveillance gagne, les valorisations du marché grimpent first appeared on L'ADN.

  • ✇Korben
  • PLAY-DOS - 6000 jeux DOS jouables sur ce faux PC des années 90
    PLAY-DOS , c'est un vieux PC des années 80-90 qui "boote" (en quelque sorte) dans votre navigateur, avec sur son disque C: une sélection de pas moins de 5 921 jeux MS-DOS tirés de la collection d'Internet Archive (oui, j'ai arrondi dans le titre, détendez-vous bon sang ^^). Au démarrage, PLAY-DOS vous demande quelle carte graphique vous avez : CGA, EGA ou Hercules. Ce choix ne change pas grand chose à part l'habillage du faux PC (couleurs, cadres, barres). Ensuite, la touche Y ouv

PLAY-DOS - 6000 jeux DOS jouables sur ce faux PC des années 90

Par : Korben ✨
2 octobre 2026 à 14:17

PLAY-DOS , c'est un vieux PC des années 80-90 qui "boote" (en quelque sorte) dans votre navigateur, avec sur son disque C: une sélection de pas moins de 5 921 jeux MS-DOS tirés de la collection d'Internet Archive (oui, j'ai arrondi dans le titre, détendez-vous bon sang ^^).

Au démarrage, PLAY-DOS vous demande quelle carte graphique vous avez : CGA, EGA ou Hercules. Ce choix ne change pas grand chose à part l'habillage du faux PC (couleurs, cadres, barres). Ensuite, la touche Y ouvre la liste de 99 pages, la touche F2 la trie par année et F3 permet de faire une recherche par titre.

Une fois le jeu de vos rêves repéré dans la liste, la touche "Entrée" ouvre la fiche du jeu qui vous explique ce que ça raconte, avec l'année, le studio et le genre, tout ça lu sur archive.org. Et tout en bas, il y a un prompt du genre C:\GAMES\SIMCITY>, et c'est là, et seulement là, qu'il faut taper le nom indiqué sur la ligne "Run with", par exemple SIMCITY.EXE.

Le nom à taper est sur la ligne Run with, et il se tape au prompt du bas

Et ce SIMCITY.EXE n'est pas un vrai exécutable malheureusement. C'est juste pour nous mettre dans l'ambiance car rien ne s'installe sur votre machine. Ça lance juste dans une iframe la page d'émulation du jeu chez archive.org. C'est donc l'émulateur EM-DOSBox de la collection MS-DOS de l'Internet Archive qui le fait tourner dans votre navigateur. Il vous reste alors à cliquer sur son gros bouton POWER pour le lancer.

J'ai donc démarré quelques best-sellers de l'époque, et SimCity, Prince of Persia, Wolfenstein 3D et Duke Nukem 3D démarrent tous sans souci. Par contre, soyez patients sur les gros jeux... Par exemple The Secret of Monkey Island a mis environ quatre minutes à démarrer vraiment.

SimCity, lancé avec SIMCITY.EXE

Prince of Persia, lancé avec PRINCE.EXE

Wolfenstein 3D, lancé avec WOLF3D.EXE

Duke Nukem 3D Atomic Edition, lancé avec DUKE.EXE

The Secret of Monkey Island propose sept versions au démarrage

Et gaffe aussi aux homonymes. Par exemple, 4 jeux du catalogue se lancent avec DOOM.EXE, dont ASCII DOOM et The Crack of Doom, et quand vous cherchez "doom", le DOOM d'id Software n'arrive qu'en sixième position.

30 jeux pour DOOM, et le vrai n'arrive qu'en sixième

Countdown to Doom se lance avec DOOM.COM, alors DOOM.EXE y est refusé

Certains jeux s'ouvrent aussi sur un menu qui demande votre carte son (Gravis Ultrasound, SoundBlaster ou Sound Canvas pour DOOM). Mortal Kombat, lui, m'a ensuite réclamé le septième mot de la ligne 2 du premier paragraphe de la page 21 du manuel... Hé ouiii, la bonne vieille protection anticopie de l'époque...

DOOM, le vrai, après le choix de la carte son

Mortal Kombat et sa protection anticopie : sans le manuel, pas de baston

Voilà, je me suis dit que ça vous plairait pour terminer ce vendredi en beauté ! Et pour d'autres façons de rejouer à ces vieux jeux qu'on adore, j'ai listé 10 sites qui font tourner DOS dans le navigateur . Ah et si lancer un FORMAT C: vous démange, bah allez-y, vous verrez ça fonctionne ^^.

Source : Alberto Martín sur X

  • ✇Korben
  • Conteneurs Linux - Quand l'isolation ne tient plus
    La société de sécurité Depthfirst a publié un billet que j'ai trouvé intéressant dans lequel ils expliquent en gros que les conteneurs (Docker et compagnie) ne sont plus une barrière de sécurité suffisamment solide. La thèse du papier, c'est qu'il faut désormais partir du principe qu'un attaquant (hacker ou malware) saura sortir d'un conteneur quand il le veut, sans grande difficulté. En effet, un conteneur comme ceux que font tourner Docker ou Kubernetes, donne à un programme l'impression d'avo

Conteneurs Linux - Quand l'isolation ne tient plus

Par : Korben ✨
29 septembre 2026 à 12:38

La société de sécurité Depthfirst a publié un billet que j'ai trouvé intéressant dans lequel ils expliquent en gros que les conteneurs (Docker et compagnie) ne sont plus une barrière de sécurité suffisamment solide. La thèse du papier, c'est qu'il faut désormais partir du principe qu'un attaquant (hacker ou malware) saura sortir d'un conteneur quand il le veut, sans grande difficulté.

En effet, un conteneur comme ceux que font tourner Docker ou Kubernetes, donne à un programme l'impression d'avoir sa propre machine. Sauf qu'en réalité, il n'embarque pas de système d'exploitation. Tous les conteneurs d'un serveur passent par le même noyau Linux qui est celui de l'hôte et dont le rôle est de gérer pour eux la mémoire, le processeur ainsi que le réseau.

Toutefois, beaucoup d'organisateurs de CTF notamment s'y fient les yeux fermés et hébergent plusieurs épreuves sur le même serveur, chacune dans son conteneur, en comptant uniquement sur la sécurité de l'hôte. Mais c'est un faux sentiment de sécurité, j'en veux pour preuve ce bulletin de sécurité d'AWS daté de novembre 2025 où il est expliqué que l'entreprise ne considère plus les conteneurs comme une barrière de sécurité et ne s'en sert donc plus pour isoler ses clients les uns des autres.

Ce qui a changé depuis quelques mois, vous le savez, c'est le prix d'entrée de la recherche de failles puisqu'avec les modèles d'IA de pointe, même un attaquant avec des moyens modestes peut fabriquer sans effort, dès la publication d'une faille, un exploit contre des machines qui ne sont pas encore corrigées, alors qu'avant ça demandait de sérieuses compétences.

source : Depthfirst

Et les chiffres publiés par Depthfirst montrent que tout ça s'accélère puisque 249 CVE ont été publiées pour le noyau Linux en janvier, et en août on en a eu 1 650 !

Depthfirst relève également que sur les 36 CVE divulguées via le kernelCTF de Google, 13 sont réalisables via des interfaces ordinaires comme celles qu'un conteneur reçoit par défaut (dont les sockets locaux). En fait, on en croise sans le savoir dès qu'on passe systemd, Docker ou une base de données locale.

Le 24 juillet dernier, Depthfirst a même décroché une place au kernelCTF avec un exploit 0day (donc avant tout correctif) et aujourd'hui, le PoC est en accès libre sur GitHub. Rassurez-vous, côté noyau Linux, le correctif est sorti le 6 août mais malheureusement, côté Ubuntu la mise à jour au 24 septembre, affichait encore que le noyau de la 26.04 était en "Vulnerable, work in progress" et celui de la 24.04 en "Vulnerable". Bref, trouver des vulns ça va vite. Fixer ces vulns sur TOUTES les releases et les machines, ça prend du temps. Alors qu'avant c'était l'inverse. Bref, tout a été chamboulé et c'est un peu la merde maintenant niveau cybersécurité pour patcher rapidement.

Alors comment se protéger de tout ça ?

Hé bien la solution de Depthfirst va vous mettre en PLS car eux proposent carrément de ne plus partager le noyau. Ils recommandent à la place de migrer les charges non fiables vers des microVM, autrement dit des machines virtuelles légères où chaque charge aura son propre noyau. Le projet Firecracker en fait partie tout comme Kata Containers comme ça, en théorie, si un attaquant casse l'un de ces noyau, il ne compromet que sa propre instance et pas l'hôte dans son entièreté ni ses voisins.

Reste que Firecracker s'appuie sur KVM, la brique de virtualisation du noyau Linux de l'hôte. Et comme vous le savez, KVM a eu ses propres failles. En effet, cet été, la faille Januscape ouvrait en grand la porte de la machine physique à un attaquant pourtant enfermé dans sa VM, à condition bien sûr que l'hôte autorise la virtualisation imbriquée (une VM dans la VM). Alors certes, la surface d'attaque est plus petite mais loin d'être nulle.

Voilà, en attendant, si vous êtes sous Ubuntu 24.04 ou 26.04, surveillez bien la mise à dispo du prochain noyau. Canonical a d'ailleurs annoncé il y a peu, une publication hebdomadaire des noyaux pour tenter de compenser cet emballement.

Source : le billet de recherche de depthfirst

  • ✇LinuxFr.org : les dépêches
  • PokerTH approche ses 20 ans : QML, Android, Web et une communauté toujours active
    PokerTH va bientôt fêter ses 20 ans. Et si vous ne l’avez pas lancé depuis quelques années, beaucoup de choses ont changé : un client moderne en Qt/QML, une version Android, le jeu directement dans un navigateur — installable comme PWA — et toujours une communauté qui organise BBC, Monthly Cup et WeCUP. Et si vous ne connaissez pas encore PokerTH, il suffit désormais d’un navigateur pour venir essayer une partie, sans argent réel, contre des bots ou avec les joueuses et joueurs du réseau PokerT

PokerTH approche ses 20 ans : QML, Android, Web et une communauté toujours active

Par : narmod
27 septembre 2026 à 10:29

PokerTH va bientôt fêter ses 20 ans. Et si vous ne l’avez pas lancé depuis quelques années, beaucoup de choses ont changé : un client moderne en Qt/QML, une version Android, le jeu directement dans un navigateur — installable comme PWA — et toujours une communauté qui organise BBC, Monthly Cup et WeCUP.

Et si vous ne connaissez pas encore PokerTH, il suffit désormais d’un navigateur pour venir essayer une partie, sans argent réel, contre des bots ou avec les joueuses et joueurs du réseau PokerTH.

    Sommaire

    Bientôt vingt ans autour d’une table

    Créé en 2006, PokerTH est une implémentation libre du Texas Hold’em. Il ne s’agit ni d’un casino ni d’un jeu d’argent : aucune mise réelle, mais des parties amicales, des tournois et des classements entretenus par la communauté.

    Le projet a traversé plusieurs générations d’interfaces et de systèmes. En 2026, il ne se contente pas de survivre : le client historique a été modernisé, une version Android existe, un nouveau client Web fonctionne sur ordinateur comme sur mobile, et le serveur public continue de réunir les mêmes habitués et de nouveaux venus.

    Un client natif modernisé avec Qt/QML

    Le client natif actuel repose sur Qt et QML. Cette modernisation conserve le moteur et le protocole de PokerTH tout en proposant une interface adaptée aux écrans contemporains. Les versions pour GNU/Linux, Windows et macOS permettent de jouer contre les bots, sur le réseau public PokerTH ou sur un serveur privé/LAN.

    La version PokerTH 2.1.9, publiée en septembre 2026, illustre que le développement reste actif. Elle apporte notamment les notes privées et l’évaluation des joueurs dans l’interface QML, une nouvelle génération de moteur pour les adversaires contrôlés par l’ordinateur, des améliorations d’affichage sur téléphone et plusieurs corrections touchant le client, le serveur et la sécurité. Les paquets et les sources sont disponibles dans le dépôt officiel PokerTH.

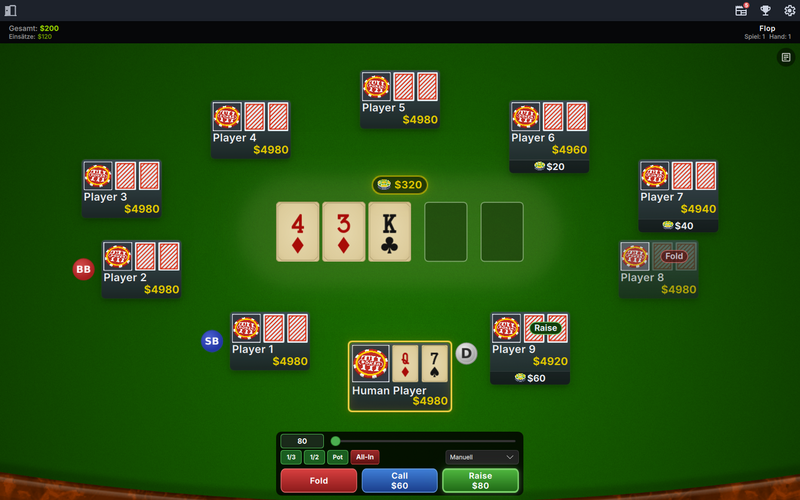
    Aperçu de la table QML par défaut de PokerTH

    La table QML par défaut — source.

    Aperçu de la table QML Saloon de PokerTH

    Le thème de table « Saloon » — source.

    Aperçu de la table QML Disco de PokerTH

    Le thème de table « Disco » — source.

    Android : PokerTH dans la poche

    L’interface QML a aussi rendu possible une véritable version Android. Les adaptations récentes portent entre autres sur l’affichage bord à bord, les zones sûres des appareils mobiles et l’organisation de la table sur les petits écrans. Le but reste le même que sur le bureau : rejoindre les parties de l’écosystème PokerTH plutôt qu’un réseau mobile séparé.

    Un client Web, également installable comme PWA

    La nouveauté la plus simple à essayer est le Web Client officiel. Il suffit d’ouvrir la page dans un navigateur récent : aucune installation n’est nécessaire. L’interface s’adapte aux ordinateurs, tablettes et téléphones et peut être ajoutée à l’écran d’accueil comme application Web progressive (PWA).

    Le Web Client permet aujourd’hui :

    • de s’entraîner contre des bots dans un mode entièrement autonome : une fois l’application chargée et mise en cache par la PWA, l’entraînement fonctionne sans réseau, sans serveur et sans proxy ;
    • de rejoindre le serveur public de PokerTH, comme invité ou avec un compte ;
    • de se connecter à un serveur PokerTH privé ou sur le réseau local ;
    • de créer et rejoindre des tables, discuter, utiliser des avatars et suivre les mains ;
    • d’observer des parties grâce au mode spectateur ;
    • de retrouver sur mobile une interface adaptée au tactile.

    Client natif, Android et navigateur ne constituent donc pas trois communautés isolées : ils sont différentes portes d’entrée vers le même protocole, les mêmes serveurs et les mêmes tables.

    Un peu d’architecture et beaucoup de logiciel libre

    Un navigateur ne peut pas ouvrir directement la connexion TCP employée historiquement par PokerTH. Le code source du Web Client comprend donc un relais WebSocket-vers-TCP : le navigateur parle WebSocket au proxy, qui transmet le protocole PokerTH à l’infrastructure existante. Sur le serveur public, une connexion WebSocket directe sécurisée est également prise en charge par l’infrastructure officielle.

    Ce choix évite de créer un second jeu ou un service incompatible. Le client Web réutilise le protocole, suit les évolutions de l’interface QML et peut aussi viser un serveur auto-hébergé. Le code, la documentation de déploiement, les tests et l’historique des changements sont publics ; les signalements de bogues et les contributions passent par les dépôts GitHub.

    L’ensemble peut être installé chez soi, par exemple sur un Raspberry Pi hébergeant également un serveur PokerTH. Sur une machine Debian ou Ubuntu, le dépôt fournit un installateur rapide :

    curl -sSL https://raw.githubusercontent.com/narmod/pokerth-web-client/HEAD/install.sh | bash
    

    Comme toujours avec une commande « curl | bash », il est préférable de télécharger et relire le script avant de l’exécuter. Le projet documente aussi une installation manuelle et fournit un Dockerfile ainsi qu’un fichier docker-compose.yml. Les images Docker sont multi-architectures (amd64, arm64 et armv7), ce qui convient notamment aux Raspberry Pi. Pour profiter de l’installation PWA et du cache hors ligne depuis une autre machine du réseau, il faut servir le client en HTTPS — ou l’utiliser sur localhost, les navigateurs réservant les Service Workers aux contextes sécurisés.

    Le développement Web récent a notamment porté sur la PWA, l’affichage mobile, les tables et thèmes, les avatars, le chat public et privé, le mode spectateur, l’accessibilité, les profils et la compatibilité avec les nouveautés de PokerTH 2.1.9.

    Une communauté et des rendez-vous réguliers

    La technique ne suffit pas à maintenir un jeu vivant pendant près de vingt ans. PokerTH dispose toujours d’un serveur public, d’un forum actif et de compétitions organisées par les joueurs. Elles donnent des rendez-vous récurrents, des objectifs de progression et, surtout, des occasions de retrouver des adversaires connus.

    BBC — Best Brainies Cup

    La Best Brainies Cup est une compétition communautaire organisée en plusieurs étapes. Le manuel officiel décrit un tournoi en quatre « steps » et les conditions de participation. Les résultats et profils restent consultables sur le site de la BBC. Plutôt que de figer ici des horaires ou critères susceptibles d’évoluer, le site de la compétition fait foi pour la saison en cours.

    Monthly Cup

    La Monthly Cup propose, comme son nom l’indique, un grand rendez-vous mensuel. Sa page annonce la prochaine coupe et conserve les résultats des éditions précédentes. Les discussions et inscriptions sont également suivies dans la rubrique Monthly Cup du forum.

    WeCUP / WEC

    La WeCUP, ou WEC, anime des parties régulières et maintient ses propres scores, classements ainsi que des finales mensuelles et annuelles. Les critères d’accès et l’organisation pouvant être ajustés par les responsables de la compétition, le meilleur point d’entrée reste la rubrique WEC du forum PokerTH, où sont publiés le fil principal, les scores de la saison et les classements à jour.

    Le classement général PokerTH

    En dehors de ces coupes, le classement général PokerTH permet de suivre les résultats enregistrés sur le serveur public et la progression des joueurs. Les compétitions spécialisées et le classement général se complètent : on peut venir pour une partie occasionnelle, suivre une saison ou chercher à progresser sur la durée.

    Une interface fortement internationalisée

    PokerTH réunit depuis longtemps des joueurs de nombreux pays. Le client natif et le site sont traduits dans de multiples langues, et le Web Client pousse particulièrement loin cet effort : au moment de la rédaction, il dispose de 83 langues, sélectionnables à la volée et détectées depuis les préférences du navigateur. Ce nombre évoluant rapidement, le README du projet reste le meilleur point d’entrée pour suivre les évolutions de l’internationalisation.

    Cette internationalisation ne se limite pas à l’écran de connexion : elle couvre l’interface de jeu et un ensemble de pages d’aide. Les corrections de traduction, notamment pour le vocabulaire propre au poker, sont un terrain de contribution accessible sans devoir modifier le moteur du jeu.

    Comment contribuer ?

    Les portes d’entrée sont nombreuses :

    • rejoindre en priorité le forum PokerTH pour rencontrer les joueurs et les personnes qui maintiennent le projet ;
    • y partager les retours de test sur PokerTH 2.1.9, Android ou le Web Client, poser des questions et décrire les problèmes rencontrés ;
    • proposer sur le forum une amélioration de traduction, de documentation, de thème de table ou de jeu de cartes, afin de la coordonner avec la communauté ;
    • participer aux discussions sur le protocole, l’accessibilité, le proxy WebSocket, le mode spectateur ou l’hébergement d’un serveur ;
    • pour les contributions de code, consulter ensuite les dépôts PokerTH et pokerth-web-client, en lien avec les échanges menés sur le forum.

    Comment venir jouer ?

    Le chemin le plus court est désormais webclient.pokerth.net : choisissez l’entraînement pour affronter les bots hors ligne, ou Internet pour rejoindre le serveur public. Aucun compte n’est nécessaire pour une première partie comme invité.

    Celles et ceux qui préfèrent une application native peuvent récupérer PokerTH pour leur système depuis le site officiel ou les versions publiées sur GitHub. Les groupes d’amis et associations peuvent enfin utiliser un serveur privé ou une partie en LAN.

    Presque vingt ans après ses premières mains, PokerTH reste ainsi un projet libre que l’on peut étudier, auto-héberger, traduire et améliorer — mais surtout un jeu auquel on peut encore venir s’asseoir. La prochaine place libre à une table sera peut-être la vôtre.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇Korben
    • Meeting Recorder - Vos visios transcrites en local sous Omarchy
      Meeting Recorder , c'est un enregistreur de réunions pensé pour Omarchy, la distribution Linux de DHH basée sur Arch et Hyprland. Et y'a pas besoin d'inviter à bot chelou dans votre visio puisque l'app se contente d'écouter votre micro et ce que joue votre ordinateur. Donc ça fonctionne avec n'importe quel logiciel de réunion, et tout est ensuite transcrit sur votre machine, 100% en local Le micro et le son de l'ordinateur sont ainsi enregistrés sur deux pistes sép

    Meeting Recorder - Vos visios transcrites en local sous Omarchy

    Par : Korben ✨
    25 septembre 2026 à 10:36

    Meeting Recorder , c'est un enregistreur de réunions pensé pour Omarchy, la distribution Linux de DHH basée sur Arch et Hyprland. Et y'a pas besoin d'inviter à bot chelou dans votre visio puisque l'app se contente d'écouter votre micro et ce que joue votre ordinateur. Donc ça fonctionne avec n'importe quel logiciel de réunion, et tout est ensuite transcrit sur votre machine, 100% en local

    Le micro et le son de l'ordinateur sont ainsi enregistrés sur deux pistes séparées, et deux jauges vous montrent avant de lancer que les deux arrivent bien. C'est comme ça que l'outil sait qui parle... ce qui passe par le micro, c'est vous, et ce que joue l'ordinateur, ce sont les autres. Et s'il y a plusieurs personnes en face, Nemotron 3 Diarization, un modèle de NVIDIA qui tourne en local, sépare simplement leurs voix en "Remote 1", "Remote 2"...etc, que vous pouvez ensuite renommer.

    L'écran de fin, Maya au micro, Tom côté ordinateur, et les deux pistes dans la forme d'onde

    À la fin de l'appel, c'est whisper qui transcrit tout ce basar, avec le modèle large-v3-turbo par défaut (environ 1,6 Go à télécharger une seule fois), pendant qu'une animation façon années 90 vous fait patienter. Et pas besoin de carte graphique puisque d'après l'auteur, le processeur d'une machine récente boucle un appel court en quelques secondes. Ah et puis trop cool, le français fait partie des langues proposées, donc vous pouvez l'utiliser si vous avez séché les cours d'anglais.

    Vous récupérez ensuite le texte, avec l'heure et l'intervenant sur chaque ligne, et un lecteur audio au-dessus. Cliquez alors sur une ligne et la lecture repartira de là. Et si whisper s'est gourré, vous survolez la ligne pour la corriger, la donner à l'intervenant suivant ou la supprimer. Chaque réunion finissant dans un simple dossier de ~/Documents/Meetings, avec l'audio et un fichier transcript.md, vous pouvez tout récupérer et même glisser sur la fenêtre un vocal ou un appel enregistré ailleurs, et Nemotron pourra y détecter jusqu'à 8 voix sans problème.

    Pour les réunions de trois minutes ou plus, il y a aussi du chapitrage et c'est l'agent de code réglé par défaut dans Omarchy (Claude Code, Codex...) qui découpe la transcription une fois que c'est terminé. Donc, si vous ne voulez pas que ça parte dans le cloud, il faut prendre le temps de ne régler aucun agent par défaut sur Omarchy.

    Et n'oubliez pas non plus de prévenir les gens en début de réunion, car l'article 226-1 du Code pénal punit l'enregistrement de paroles privées sans leur consentement. Hé ouaiiiis !

    Côté installation, l'outil est dans le dépôt de paquets d'Omarchy, pour l'instant uniquement sur le canal edge. Sinon, en attendant la prochaine version d'Omarchy, ce script d'une ligne installera le même paquet.

    Bref, c'est l'un ou l'autre :

    yay -S omarchy-meeting-recorder
    ou
    curl -fsSL https://raw.githubusercontent.com/jankeesvw/omarchy-meeting-recorder/main/install.sh | bash
    

    Attention, au moment où j'écris ces lignes, la version 1.1.1 plante dès la première transcription sur les processeurs sans AVX-512, un Ryzen 5 5500 ou un Core Ultra 9 285K par exemple. L'audio est bien enregistré, mais vous n'aurez pas de texte, parce que le binaire publié a hérité des instructions AVX-512 de la machine qui l'a compilé. Heureusement, un contributeur a déjà proposé un correctif, donc, soyez patient. Mais si vous êtes vraiment pressé, il faudra juste compiler vous-même l'appli (cargo build --release, les étapes sont dans le README).

    Et si vous n'êtes pas sous Omarchy ? Faut chialer ?

    Non, car l'app prendra alors l'apparence standard de libadwaita, mais sans l'agent par défaut d'Omarchy. Donc adieu les chapitres. Sous Windows, l'application Meetily fait le même genre de travail en local, Avec mon application macOS Kassis , on peut faire ça aussi. Il suffit de glisser-déposer l'enregistrement de la réunion sur l'appli. Les interlocuteurs sont reconnus et on obtient un transcript en quelques secondes. Enfin, pour transcrire vos enregistrements directement sur un serveur, il y a Speakr, dont je vous ai déjà parlé .

    Voilà, en tout cas, je trouve que son dev a bien bossé ! Meeting Recorder c'est sous licence MIT, et le code est sur GitHub pour ceux qui ont un Omarchy sous la main !

    Sur Internet, tout le monde vous accusera de « larper »

    Sur les réseaux, on peut rapidement être accusé d'être faussement authentique voir même de performer un intérêt dans une niche culturelle pour attirer les likes. Mais d'ou vient ce climat de suspicion ?

    The post Sur Internet, tout le monde vous accusera de « larper » first appeared on L'ADN.

    • ✇Korben
    • Le Schleswig-Holstein vire (presque) Windows de sa chancellerie
      Sur la photo officielle que j'ai mise en illustration de cet article, Dirk Schrödter, ministre du Numérique et chef de la chancellerie du Land allemand du Schleswig-Holstein, pose assis dans un escalier avec un Tux en peluche. Et il a le smile puisque plus de 200 agents de sa chancellerie bossent maintenant uniquement sous Linux, exactement comme il l'a annoncé aux 24e Open-Source-und-Linux-Tage de Kiel.

    Le Schleswig-Holstein vire (presque) Windows de sa chancellerie

    Par : Korben ✨
    23 septembre 2026 à 09:48

    Sur la photo officielle que j'ai mise en illustration de cet article, Dirk Schrödter, ministre du Numérique et chef de la chancellerie du Land allemand du Schleswig-Holstein, pose assis dans un escalier avec un Tux en peluche. Et il a le smile puisque plus de 200 agents de sa chancellerie bossent maintenant uniquement sous Linux, exactement comme il l'a annoncé aux 24e Open-Source-und-Linux-Tage de Kiel.

    Alors attention, on n'est pas à 100 % parce qu'il reste quand même une vingtaine de postes sous Windows à la chancellerie qui sont nécessaires pour cause de dépendance technique à des logiciels métiers purement Windows.

    Mais le ministre assure dans l'annonce officielle du Land que ses équipes planchent aussi là-dessus. Mais voilà, globalement, pour tout le reste, la bascule s'est bien terminée, même si on ne sait pas sur quelle distrib ils tournent exactement.

    Pour réussir cet exploit, Dirk Schrödter a commencé tout doucement depuis plusieurs années en mettant d'abord en place LibreOffice sur des postes hors administration fiscale et en passant également la messagerie sur Open-Xchange et tout ce qui était VisioConf sur OpenTalk.

    Puis cela continue de s'étendre lentement avec Nextcloud pour généraliser le travail collaboratif, un annuaire qui s'appelle Nubus , conçu pour remplacer Active Directory de Microsoft. Sans oublier la téléphonie, qui doit encore passer sur OSKAR, une solution totalement libre.

    Alors bien sûr, comme ils disent chez Microsoft, Linux n'est gratuit que si votre temps ne vaut rien. Mais côté porte-monnaie, d'après le bilan du Land, ça fait déjà plus de 15 millions d'euros de licences économisées, face à 9 millions d'investissements ponctuels prévus en 2026 pour la migration et le développement des outils libres. Pas mal, hein ?

    Et si vous vous demandez comment on fait passer toute une chancellerie sous Linux, hé bien sachez que les agents ont eu droit à de nombreuses réunions d'information en présentiel ET en ligne, à des vidéos de formation, à des experts présents sur place pour les aider et à des forums Linux. On ne les a pas balancés comme ça devant un poste Linux en mode "démerdez-vous".

    Et pour la maintenance, c'est Gonicus, une entreprise allemande spécialisée en open source, qui va assurer le support technique de Linux avec Dataport, le prestataire informatique du Land.

    Alors, est-ce que Windows c'est terminé pour de bon en Allemagne ?

    Hé bien pas vraiment, parce que ça ne représente qu'environ 200 agents, ce qui reste une goutte d'eau face aux quelques 30 000 agents que compte l'administration du Land. Les autres ministères et administrations devraient cependant suivre "progressivement" le mouvement, et la planification du déploiement "tourne à plein régime" d'après le ministre. Mais bon pour l'instant, il n'a donné aucune date...

    Comme je vous le disais au début de mon article, le gros morceau, ce sont surtout les logiciels métier. Le Land explique qu'une grande partie de ceux hébergés chez Dataport ne tournent que sous Windows, ou ne sont supportés que sous Windows par leur éditeur. La parade prévue c'est donc de les remplacer par d'autres produits, ou de les rendre utilisables à distance !

    Sans compter qu'une bascule de cette taille peut aussi mal tourner. En effet, quand le ministère de l'Intérieur a migré sa messagerie vers Open-Xchange et Thunderbird durant l'été 2025, le syndicat de police GdP a parlé de "chaos total", avec des milliers de mails retrouvés dans des services qui n'avaient rien à voir. Bref, c'était le bordel.

    Le syndicat reconnaît quand même que le libre est utilisable, mais que c'est quand même assez loin du confort des anciens logiciels. Voilà, donc ça marche, mais le changement demande quand même des efforts d'adaptation à des interfaces plus austères / complexes...

    M'enfin, voilà ça avance... Comme quoi, un autre monde est possible ^^.

    Source : Hardwareluxx

    • ✇Korben
    • Une VM qui s'évade vers son hôte, faut-il paniquer ?
      Les failles qui permettent à une machine virtuelle de s'échapper vers la machine qui l'héberge, ça court pas les rue. Et celle qui vient de débarquer est plutôt impressionnante ! En effet, il y a quelques jours, le chercheur Hyunwoo Kim a publié la CVE-2026-89775, qui est une évasion "invité vers hôte" bien planquée dans KVM (sur les archis ARM64). Pour rappel, KVM c'est la brique de virtualisation du noyau Linux. Et le score CVSS grimpe même jusqu'à 9,3 sur 10 ! Donc, autant dire que c'est du s

    Une VM qui s'évade vers son hôte, faut-il paniquer ?

    Par : Korben ✨
    23 septembre 2026 à 08:45

    Les failles qui permettent à une machine virtuelle de s'échapper vers la machine qui l'héberge, ça court pas les rue. Et celle qui vient de débarquer est plutôt impressionnante ! En effet, il y a quelques jours, le chercheur Hyunwoo Kim a publié la CVE-2026-89775, qui est une évasion "invité vers hôte" bien planquée dans KVM (sur les archis ARM64). Pour rappel, KVM c'est la brique de virtualisation du noyau Linux. Et le score CVSS grimpe même jusqu'à 9,3 sur 10 ! Donc, autant dire que c'est du sérieux.

    En fait, cette faille permet à la VM de lire et d'écrire dans la mémoire du noyau de l'hôte à grand coups de 64 bits à la fois ^^, sans même déclencher le garde-fou censé lui rendre la main. C'est possible à cause d'un simple calcul de taille qui retombe à zéro. Du coup, le noyau considère que ce zéro est une taille valide, ce qui permet d'éviter l'invalidation du cache mémoire.

    Kim décrit deux façons de s'en servir. La première, c'est l' évasion classique où depuis une VM on peut débouler sur la machine hôte. Autant dire que c'est le cauchemar de quiconque loue de l'ARM à plusieurs clients.

    La seconde, quand à elle, est plus vicieuse et souvent oubliée. Sur des distributions comme RHEL, le fichier /dev/kvm est ouvert à tout le monde en écriture. Cela permet ainsi à un simple utilisateur sans droits de se servir de la faille comme d'un ascenseur vers root, sans avoir à lancer la moindre VM.

    Alors, est-ce que vous êtes concerné ??

    Il y a de bonnes chances que non car sur ARM64, la virtualisation imbriquée n'est pas un mode par défaut de KVM. Il faut l'activer soi-même au démarrage avec kvm-arm.mode=nested, et être sur une puce assez récente.

    Mais si vous administrez pour de vrai un hôte ARM64 avec la virtualisation imbriquée active, là oui ! Un uname -r vous donnera votre version mais sachez que rien n'est impacté avant le noyau 6.16 et que le trou est colmaté à partir des versions 6.18.51 et 7.2.5. Red Hat prévient qu'aucun contournement "propre" n'existe, donc ce sera le correctif ou rien, déso ^^.

    À ce jour, le chercheur en sécurité, Kim, a livré le mécanisme mais pas de code d'exploitation. Donc, prenez le temps de corriger le problème sans traîner, mais ne paniquez pas non plus car ce n'est pas encore exploité activement.

    Source : la divulgation de Hyunwoo Kim sur oss-security .

    • ✇Korben
    • Bonjourr - La page de démarrage navigateur minimaliste
      Je sais que vous êtes déjà tous passés sur la page d'accueil Korben pour votre navigateur, mais il existe une autre extension sympa qui s'appelle Bonjourr . Comme pour la mienne, cette dernière remplace la page de nouvel onglet de votre navigateur pour vous afficher des infos à la fois agréables et utiles. En arrivant sur un nouvel onglet, vous verrez alors une grande photo, l'heure et la météo du jour, le tout dans un style qui lorgne vers iOS. Les photos viennent

    Bonjourr - La page de démarrage navigateur minimaliste

    Par : Korben ✨
    21 septembre 2026 à 11:51

    Je sais que vous êtes déjà tous passés sur la page d'accueil Korben pour votre navigateur, mais il existe une autre extension sympa qui s'appelle Bonjourr . Comme pour la mienne, cette dernière remplace la page de nouvel onglet de votre navigateur pour vous afficher des infos à la fois agréables et utiles.

    En arrivant sur un nouvel onglet, vous verrez alors une grande photo, l'heure et la météo du jour, le tout dans un style qui lorgne vers iOS. Les photos viennent d'Unsplash en 4K, sélectionnées à la main, et les développeurs y tiennent : pas d'IA générative !! Elles changent ensuite selon l'heure du jour, du coup vous n'avez pas le même ciel à 8 h et à 22 h.

    Par-dessus, vous placez ce que vous voulez en widgets comme vos liens favoris rangés sur une grille, l'import de vos marque-pages, et une barre de recherche qui accepte n'importe quel moteur, y compris un moteur maison dont vous collez l'URL vous-même.

    Le reste s'active ensuite à la carte selon vos besoin. Vous pouvez avoir des notes et des listes à cocher qui captent le format Markdown, pour garder votre to-do sous les yeux, un minuteur Pomodoro qui tourne pendant que vous bossez, et LA citation du jour. Le code CSS est également accessible donc si vous voulez tout déplacer et refaire le look c'est possible ! Dans le même esprit, je vous avais aussi présenté Tabliss il y a quelques années .

    Bonjourr en version web, avec les liens rapides posés sous la barre de recherche

    Notez que si vous gardez les suggestions de recherche actives, ce que vous tapez dans la barre passera par les serveurs de Bonjourr. Et pensez aussi à couper la synchronisation, si vous ne voulez pas que la config de Bonjourr soit transmise à votre compte Firefox ou Chrome,

    Sinon, c'est gratuit, ça s'utilise sans compte, et c'est sous licence GPL v3.0. Ça tourne sur Chrome, Firefox et Edge, et Google !

    Pour voir la tête que ça a sans rien installer, quel que soit votre navigateur, je vous invite à tester ça sur la version en ligne .

    • ✇Korben
    • Linux sur PS5 Pro n'arrivera pas tout de suite
      Andy Nguyen, le développeur qui portait le projet Linux sur PS5 , a annoncé mardi soir qu'il arrêtait tout !!! Plus de PS5 Linux, plus de scène PS5, c'est terminé pour lui. Adios donc le support de la PS5 Pro dont la sortie était prévue pour 2027. Alors que s'est-il passé ? Hé bien pour lui, la scène était autrefois un groupe de chercheurs très doués et maintenant, c'est devenu une bande de débutants qui utilisent des LLM et écrivent des hacks qu'ils "ne comprennen

    Linux sur PS5 Pro n'arrivera pas tout de suite

    Par : Korben ✨
    18 septembre 2026 à 10:27

    Andy Nguyen, le développeur qui portait le projet Linux sur PS5 , a annoncé mardi soir qu'il arrêtait tout !!! Plus de PS5 Linux, plus de scène PS5, c'est terminé pour lui. Adios donc le support de la PS5 Pro dont la sortie était prévue pour 2027.

    Alors que s'est-il passé ? Hé bien pour lui, la scène était autrefois un groupe de chercheurs très doués et maintenant, c'est devenu une bande de débutants qui utilisent des LLM et écrivent des hacks qu'ils "ne comprennent même pas". Des "slop kiddies", comme il dit !

    Ce qu'il leur reproche, c'est surtout d'avoir trouvé la toute dernière faille d'hyperviseur selon lui, celle qu'il avait lui aussi dans ses tiroirs, et d'être allés la signaler à Sony. Il leur avait pourtant demandé une seule chose : Attendre la sortie de GTA 6, pour que les gens puissent acheter le jeu normalement et profiter ensuite de Linux. Les slops kiddies avaient dit oui et pourtant, le lendemain, la faille se retrouvait dans les mains de Sony.

    C'est moche ! Surtout que sa demande n'avait rien d'un caprice. GTA 6 sort le 19 novembre, et pour l'acheter sur le PSN il faut être à jour niveau firmware. Sauf qu'un firmware à jour, c'est ce qui referme le hack... Nguyen essayait donc de tenir les deux bouts durant des mois, en attendant que tout le monde ait son jeu.

    Face à lui, on retrouve donc Jordy, celui qui a envoyé le rapport à Sony via HackerOne, et qui s'est exprimé publiquement sur cette affaire dès le lendemain. Il ne nie rien, explique que le bug est bien celui de Nguyen, qu'il lui avait demandé de ne pas le signaler, qu'il avait accepté. Mais comme quelqu'un d'autre a trouvé la même faille quelques heures plus tard, avec une IA, il l'a alors signalé histoire d'être le premier et de toucher le bounty.

    Bref, tout ça, ce serait encore la faute de l'IA... Mais moi ce que je vois surtout, c'est qu'il n'y a plus vraiment d'étiquette respectée entre les hackers, qu'il soit confirmé ou du dimanche, et ça, c'est bien dommage.

    Maintenant la bonne nouvelle c'est que Linux continue de tourner sur les PS5 Phat et Slim en firmwares 3.00 à 7.61, avec la sortie HDMI 4K60, l'Ethernet et le SSD M.2. Tout ça repose sur des failles que Sony a déjà corrigées et les cinq dépôts sont toujours en ligne. Bref, comme aucun n'est archivé, et que le loader est sous GPL-3.0, n'importe qui peut reprendre le travail là où Nguyen l'a laissé. Si ça vous tente !

    Bref, pour moi toute cette histoire ce n'est pas uniquement un problème d'IA, c'est surtout un problème de gens qui font n'importe quoi. Je comprends donc parfaitement qu'il arrête, il doit être dégoûté le pauvre... des mois de boulot partis aux chiottes et on en paie tous le prix.

    Après évidemment, Sony a poussé un nouveau firmware PS5 ce mercredi, et pas mal de monde dans la communauté, dont Jordy, incite fortement les gens qui aimerait installer Linux sur leur PS5 dans un futur proche, à ne surtout pas l'installer ! Tu m'étonnes !

    Source : PC Gamer

    • ✇Korben
    • Fugleramme - Le cadre qui dessine les oiseaux qu'il entend
      Je ne sais pas si vous avez déjà vu passer le truc, mais Fugleramme est un cadre à accrocher qui affiche les oiseaux qui passent dans votre jardin. Et en plus, c'est vachement joli parce que c'est fait comme un collage de planches naturalistes du XIXe siècle, où chaque oiseau dessiné correspond à une espèce que le micro installé dehors a réellement entendue chanter. Apparaissent ainsi tous les oiseaux entendus dans les dernières 24 heures, jusqu'à 40 espèces sur la page, arrangés

    Fugleramme - Le cadre qui dessine les oiseaux qu'il entend

    Par : Korben ✨
    17 septembre 2026 à 17:15

    Je ne sais pas si vous avez déjà vu passer le truc, mais Fugleramme est un cadre à accrocher qui affiche les oiseaux qui passent dans votre jardin. Et en plus, c'est vachement joli parce que c'est fait comme un collage de planches naturalistes du XIXe siècle, où chaque oiseau dessiné correspond à une espèce que le micro installé dehors a réellement entendue chanter.

    Apparaissent ainsi tous les oiseaux entendus dans les dernières 24 heures, jusqu'à 40 espèces sur la page, arrangés en spirale avec les plus gros au milieu. Et la taille de chaque bestiole n'est pas décorative, puisqu'elle vient de sa masse corporelle réelle, tirée de la base AVONET.

    Après si vous êtes en ville et que rien ne chante dans le quartier (snif), la page dessinera juste une branche nue.

    Derrière ce cadre, on retrouve deux logiciels. Le premier, vous le connaissez, c'est mon chouchou BirdNET-Go qui fait tout le boulot d'écoute et de reconnaissance, avec le modèle BirdNET que signent le Cornell Lab of Ornithology et l'université de Chemnitz. Le second logiciel s'appelle Fugleramme, et lui se contente d'interroger son API, d'associer chaque espèce à son illustration et de composer la page. Il ne redessine d'ailleurs l'image que quand la liste des oiseaux bouge, ce qui évite de faire clignoter un panneau e-ink à longueur de journée. Ah, et une version est aussi disponible en mode web si vous voulez regarder où vous en êtes depuis votre smartphone, ou si vous voulez l'afficher depuis un écran classique.

    Par contre, BirdNET n'est pas infaillible et il vous collera parfois un oiseau qui n'a jamais mis une aile chez vous. Donc ne flippez pas si vous vous retrouvez avec un ptérodactyle ou une autruche. Ça se corrige sans douleur du côté de BirdNET-Go, en lui donnant vos coordonnées géographiques et en remontant les seuils de reconnaissance.

    Le collage servi en direct par le cadre de l'auteur à Bergen, avec l'oie cendrée et le héron au centre

    Côté matos, comptez un Raspberry Pi 5 avec son refroidisseur actif (non négociable, vu que le classificateur tourne en continu), un panneau Inky Impression 13,3 pouces, et un micro, avec sa carte son USB si vous prenez l'analogique qu'il recommande, parce que le Pi n'a pas d'entrée audio. N'importe quel micro USB marche aussi.

    Et pour le cadre, l'auteur recommande le RÖDALM 21x30 d'IKEA, parce que le Inky Impression fait exactement une taille A4. Voilà... Si ça vous chauffe, prévoyez quand même un peu de budget parce que le plus cher, c'est l'écran, à un peu moins de 200 euros chez Pimoroni, et l'addition complète tourne entre 380 et 450 euros.

    Pour l'installer sur le Pi, une seule commande :

    curl -fsSL https://raw.githubusercontent.com/arnegiacomo/fugleramme/main/install.sh | bash
    

    Le script vous demandera ensuite où installer BirdNET-Go, clonera le dépôt, installera ce qui manque, lancera le cadre en service systemd et demandera un reboot. Donc si une station écoute déjà ailleurs sur le réseau, vous lui donnez son adresse et le cadre peut s'accrocher à l'autre bout de la maison. Et si ça vous saoule d'acheter un écran e-ink rien que pour ça, une image Docker fera tourner, comme je vous le disais plus haut, un kiosque web qui vous affichera les piafs sur n'importe quel écran.

    En tout cas, je ne sais pas pour vous, mais moi, je trouve ça super "chouette" comme élément de décoration.

    Le code est sous licence MIT et c'est encore jeune, donc attendez-vous à croiser quelques bugs.

    Merci à Lilian pour le partage !

    Source : fugleramme sur GitHub

    • ✇Korben
    • Shuffle Drummer - FL Studio n'a qu'à bien se tenir
      Mani Deïz m'a écrit il y a quelques mois pour m'annoncer qu'il avait sorti un super truc. Si vous ne connaissez pas Mani, c'est un beatmaker du rap indépendant français, du collectif Kids of Crackling. Et voilà que le monsieur débarque avec Shuffle Drummer , une boîte à rythmes gratuite vraiment géniale qui tourne dans le navigateur. C'est lui qui l'a conçue, et son compère Olivier Kauffman qui l'a programmée. Ils ont été accompagné également de Romain Mithault qui

    Shuffle Drummer - FL Studio n'a qu'à bien se tenir

    Par : Korben ✨
    16 septembre 2026 à 15:33

    Mani Deïz m'a écrit il y a quelques mois pour m'annoncer qu'il avait sorti un super truc. Si vous ne connaissez pas Mani, c'est un beatmaker du rap indépendant français, du collectif Kids of Crackling.

    Et voilà que le monsieur débarque avec Shuffle Drummer , une boîte à rythmes gratuite vraiment géniale qui tourne dans le navigateur. C'est lui qui l'a conçue, et son compère Olivier Kauffman qui l'a programmée. Ils ont été accompagné également de Romain Mithault qui l'a designée et de François Frimont qui également filé un gros coup de main au passage.

    Le séquenceur après un appui sur la molette : kick, caisse claire et charleys posés sur seize mesure, swing à 58 % et c'est parti pour poser... ^^

    Alors certes, des boîtes à rythmes dans le navigateur, je vous en ai déjà montré, à commencer par l'émulateur de la TR-808 et de la TB-303 de Roland. Sauf que celle de Mani ne s'arrête pas aux pads et aux faders, mais dispose de deux petites nouveautés.

    La première c'est le timing. Vous avez votre séquenceur seize mesure, le moteur de shuffle et de swing, et surtout un mode TIMING qui vous laisse attraper une mesure allumée et la tirer hors de la grille, au tick près. Caisse claire en retard, charleys bourrés, kick poussé devant... C'est exactement ce qu'un beatmaker passe sa vie à faire à la main pour que ça ne sonne pas trop robotique, trop "quantifié".

    La deuxième, c'est le sampler. Vous balancez une boucle dedans, vous la découpez, et il y a un bouton qui retire la batterie du sample pour ne garder que la mélodie et la basse. Du coup, vous pouvez poser vos propres drums par-dessus, ce qui est également l'une des base du métier de beatmaker.

    Attention quand même, c'est de la séparation harmonique-percussive à l'ancienne, et pas un gros modèle IA entraîné pour l'occasion. Le bruit se répartit donc entre les deux composantes, et ça embarque souvent les voix au passage. Du coup, sur un morceau un peu chargé, vous risquez donc de retrouver des restes...

    Pour le reste, il y a de quoi vous amuser avec 16 effets sur le bus master que vous chaînez par 4, une émulation du magnéto à bande Ampex ATR-102 pour coller du grain sur l'ensemble, et une vraie chaîne de mastering derrière, compresseur, limiteur et mesure LUFS. Le MIDI fonctionne aussi, mode MPC compris, si vous avez un clavier sous la main ( moi j'ai celui-là ) lien affilié.

    Et ensuite, quand vous vous serez bien amusé avec, vous aurez peut-être l'envie pressante de cliquer sur le bouton "Save" pour sauvegarder votre beat et l'exporter, soit en wav, soit exporter les stems ou le master. Et pour ça, il faudra donc vous créer un compte avec votre email.

    J'ai aussi regardé l'onglet réseau pendant que je chargeais un sample, pour vérifier que tout tournait en local, et je vous confirme donc que c'est le cas.

    Bref, allez poser un beat et voyez ce que ça donne.

    Bravo à Mani et ses collègues pour ce chouette outil créatif !

    • ✇Korben
    • Fuse-archive - Vos ZIP montés en dossiers ordinaires
      Pour votre système d'exploitation, une archive c'est juste un fichier. Un seul gros fichier bien opaque qu'il faut ouvrir avec un outil dédié, ou décompresser quelque part avant de pouvoir travailler dedans. C'est pour cela que je vous présente aujourd'hui l'outil fuse-archive qui prend le problème à l'envers en présentant ce fichier comme un dossier ordinaire, en lecture seule, que vous pouvez parcourir avec ls, cat, grep, votre éditeur ou votre visionneuse d'images. En gros, vo

    Fuse-archive - Vos ZIP montés en dossiers ordinaires

    Par : Korben ✨
    16 septembre 2026 à 09:49

    Pour votre système d'exploitation, une archive c'est juste un fichier. Un seul gros fichier bien opaque qu'il faut ouvrir avec un outil dédié, ou décompresser quelque part avant de pouvoir travailler dedans.

    C'est pour cela que je vous présente aujourd'hui l'outil fuse-archive qui prend le problème à l'envers en présentant ce fichier comme un dossier ordinaire, en lecture seule, que vous pouvez parcourir avec ls, cat, grep, votre éditeur ou votre visionneuse d'images.

    En gros, vous lui donnez l'archive, un nom de dossier, et c'est tout. Ensuite, il le monte comme une partition normale :

    fuse-archive foobar.tar.gz mnt
    tree mnt
    umount mnt
    

    La liste des formats supportés, c'est celle de libarchive, donc elle est assez longue : ZIP, 7z, RAR, TAR compressés de toutes les façons, ISO, paquets DEB et RPM, archives WARC du web.

    Vos DOCX, vos EPUB et vos APK étant des ZIP sous un autre nom, ils se monteront pareil, et quand l'extension ne sera pas reconnue, l'outil ira lire les premiers octets pour trancher tout seul.

    Et puis vous n'êtes pas obligé de vous arrêter à une archive. Si vous lui en passez trois d'un coup, il les fusionne en une seule arborescence sous le même point de montage, comme si leur contenu avait toujours été rassemblé. Avec le paramètre -o nomerge, il donnera aussi à chaque archive son propre sous-dossier, et quand deux fichiers portent le même nom, il numérote le second en file (1).txt.

    Là où je trouve ça trop cool, c'est sur les archives chiffrées. En effet, un ZIP protégé par mot de passe se montera sans souci, AES-256 compris. L'outil vous demandera simplement son mot de passe. Ça permet donc de consulter un document confidentiel sans en laisser de copie déchiffrée derrière vous.

    Deux limites quand même sur le chiffrement... Le format chiffré des 7z et des RAR n'est pas géré, et un fichier à double couche comme un tar.gz.gpg réclamera le paramètre -o maxfilters=2, puisque l'outil n'en traite qu'une seule par défaut.

    Maintenant, cette lecture sans copie en clair nécessite que fuse-archive décompresse l'archive entière dans un fichier temporaire anonyme, posé dans votre TMPDIR ou, à défaut, dans votre /tmp. Ça peut donc prendre beaucoup de place sur le disque, et votre document confidentiel s'y retrouvera en clair jusqu'au démontage, où le fichier sera supprimé. Toutefois, avec le paramètre -o lazycache, il ne décompressera que ce que vous ouvrez vraiment, et le temporaire grossira alors au fil de vos lectures de fichiers au lieu de tout remplir d'avance. Et avec le paramètre -o nocache, il ne gardera rien sur le disque (au prix de relectures plus lentes).

    Notez que ce mode lazycache ne vous fera gagner du temps et de l'espace disque que sur les formats à accès direct, du genre ZIP, 7z ou RAR. Un tar.gz, comme une archive chiffrée, sera parcouru en entier de toute façon, rien que pour lister ses fichiers.

    Maintenant pour du vrai accès direct sur ces formats, je vous invite plutôt à jeter un oeil à ratarmount qui relève la position de tous les fichiers du TAR pour sauter droit à celui que vous demandez (et lui s'installe d'un simple pip install).

    Ah et j'ai failli oublier, le dépôt s'appelle mount-archive, mais la commande, elle, s'appelle toujours fuse-archive.

    Internet découvre le face dancing et décide unanimement de le détester

    Cette performance qui consiste à développer une hyperexpressivité du visage gagne en popularité à mesure qu'elle énerve les internautes.

    L’article Internet découvre le face dancing et décide unanimement de le détester est apparu en premier sur L'ADN.

    • ✇Korben
    • Linux tourne enfin sur les Mac M3 (sauf la carte graphique)
      Le projet Asahi Linux vient enfin de fusionner le support des Mac M3 dans son installateur. En clair, ça veut dire que si vous avez un MacBook Air, un MacBook Pro ou un iMac équipé d'un M3, d'un M3 Pro ou d'un M3 Max, vous pouvez y installer Linux dès maintenant. Et la liste de ce qui fonctionne est plus longue que ce que je pouvais craindre. La webcam, les micros internes, le WiFi, le Bluetooth, l'USB 3 jusqu'aux 10 Gb/s permis par la machine, et le décodage vidéo accéléré, AV1

    Linux tourne enfin sur les Mac M3 (sauf la carte graphique)

    Par : Korben ✨
    7 septembre 2026 à 13:37

    Le projet Asahi Linux vient enfin de fusionner le support des Mac M3 dans son installateur. En clair, ça veut dire que si vous avez un MacBook Air, un MacBook Pro ou un iMac équipé d'un M3, d'un M3 Pro ou d'un M3 Max, vous pouvez y installer Linux dès maintenant.

    Et la liste de ce qui fonctionne est plus longue que ce que je pouvais craindre. La webcam, les micros internes, le WiFi, le Bluetooth, l'USB 3 jusqu'aux 10 Gb/s permis par la machine, et le décodage vidéo accéléré, AV1 compris.

    Le Thunderbolt aussi, est même arrivé cet été. Apple avait troqué, sur les M3 Pro et M3 Max, son vieux contrôleur de ports USB contre une puce ACE3 posée sur un bus SPMI au lieu de l'I2C. Il a donc fallu reverse tout ce petit monde afin que l'USB 3 et le Thunderbolt marchent sur l'ensemble de la gamme M3.

    Si vous voulez vous lancer, l'installation doit encore passer par le mode Expert de l'installeur, parce que c'est encore tout frais. Mais quand la bêta de Fedora Linux 45, sera implémentée d'ici quelques semaines, ça devrait fonctionner en install normale.

    Après le gros manque, c'est la 3D. N'attendez ni performances, ni accélération 3D économe en énergie puisque tout est géré par la partie CPU du M3. Et ce n'est pas de la mauvaise volonté de la part des dev puisque le GPU du M3 s'écarte nettement de celui des M1 et M2 : ray tracing matériel, mesh shaders, et le Dynamic Caching maison d'Apple. Il y a donc énormément à refaire et même si le chantier a commencé, pour le moment, on n'a pas de date.

    Les autres limites ont l'air nettement moins définitives comme pour la mise en veille qui ne fonctionne pas et le port HDMI des MacBook qui est coupé. Cela s'explique par le fait que le composant DCP qui gère ces 2 aspects là c'est pas encore piloté par Asahi, mais ça ne devrait pas tarder.

    Le Mac Studio, lui, reste à la rue. Le M3 Ultra n'est pas supporté, et les M4 et M5 en sont au tout début, avec le stockage, le PCIe et le démarrage multicœur qui tournent mais pas grand-chose d'autre. Donc plus votre machine est récente, plus il va falloir être patient...

    Perso, j'avais un iMac M3 et franchement, j'ai été très déçu par cette machine. Pour de la bureautique ça allait très bien, mais dès qu'on bidouille un peu fort, ça pédale dans la semoule. Je suis donc passé au Mac Studio depuis et je ne le regrette pas une seconde.

    En tout cas, je sais que si je veux recycler ce "vieil" iMac M3, je peux maintenant lui installer Linux... ça vaut peut-être le coup, à condition d'assumer un desktop sans la moindre accélération 3D ^^.

    Source : le billet d'annonce d'Asahi Linux et Neowin .

    • ✇LinuxFr.org : les dépêches
    • Revue de presse de l’April pour la semaine 36 de l’année 2026
      Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April. [Courrier international] DJ, cocktails et open source: aux États-Unis, des ateliers de cybersécurité se tiennent dans des bars (€) [L'usine Nouvelle] Nvidia confirme acquérir la plateforme de modèles d’IA Hugging Face:

    Revue de presse de l’April pour la semaine 36 de l’année 2026

    Par : echarp
    7 septembre 2026 à 12:21

    Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.

    [Courrier international] DJ, cocktails et open source: aux États-Unis, des ateliers de cybersécurité se tiennent dans des bars (€)

    ✍ Ellen Ioanes, le samedi 5 septembre 2026.

    Après plus d’une décennie de scandales ayant mis en lumière la surveillance numérique de masse à laquelle ils sont exposés, de plus en plus d’Américains se disent inquiets pour leur cybersécurité. Pour apprendre à “reprendre le contrôle de leur vie numérique”, des ateliers, conférences et soirées festives se multiplient dans les grandes villes, raconte le journal britannique “The Guardian”.

    [L'usine Nouvelle] Nvidia confirme acquérir la plateforme de modèles d’IA Hugging Face: un rachat pour défendre l’open source… et servir ses intérêts commerciaux

    ✍ Marion Garreau, le jeudi 3 septembre 2026.

    Nvidia, le leader mondial des puces pour l’IA, a confirmé jeudi 3 septembre l’acquisition du franco-américain Hugging Face, une plateforme de distribution de modèles d’IA, pour 12,9 milliards de dollars. Un rachat qui renforce la stratégie dans l’open-source du mastodonte américain, et qui vient aussi servir ses intérêts commerciaux.

    Et aussi:

    [Silicon.fr] Open source et secteur public: pourquoi ce n'est pas si facile

    ✍ Clément Bohic, le mercredi 2 septembre 2026.

    Les auditions de la commission parlementaire sur les dépendances numériques ont témoigné des défis que pose, dans la sphère publique, le déploiement de l’open source.

    [Le Monde.fr] ChatGPT va être la première IA soumise à des règles renforcées au sein de l’Union européenne, Roblox et Reddit également concernés

    Le lundi 31 août 2026.

    Les trois services disposent de quatre mois, soit jusqu’à la fin décembre, pour se ‌conformer aux obligations ‌supplémentaires prévues par le Digital Services Act.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    L'enshitification n'existe pas, d'après le fonds d'investissement qui a investi dans Facebook, X, Airbnb…

    Le concept théorisé par le journaliste Cory Doctorow, selon lequel les plateformes web deviennent nazes avec le temps, est remis en cause par le puissant fonds d'investissement de la Silicon Valley a16z.

    L’article L'enshitification n'existe pas, d'après le fonds d'investissement qui a investi dans Facebook, X, Airbnb… est apparu en premier sur L'ADN.

    • ✇Korben
    • Line Rider - À fond sur la piste de luge !
      Ce jeu, ou plutôt cette expérience, je vous le dis tout de suite, ça ne va pas changer votre vie. Au contraire, ça risque même d'aggraver vos PTSD en rapport avec les sports d'hiver. Moi, ça va, je ne suis jamais allé à la montagne en vacances l'hiver, parce que je n'étais pas assez richou étant + jeune, donc, c'est au moins un trauma que je n'ai pas ! Dans Line Rider , vous tracez une ligne à la souris, vous appuyez sur play, et un petit bonhomme en luge dévale la pente que vous

    Line Rider - À fond sur la piste de luge !

    Par : Korben ✨
    3 septembre 2026 à 12:54

    Ce jeu, ou plutôt cette expérience, je vous le dis tout de suite, ça ne va pas changer votre vie. Au contraire, ça risque même d'aggraver vos PTSD en rapport avec les sports d'hiver. Moi, ça va, je ne suis jamais allé à la montagne en vacances l'hiver, parce que je n'étais pas assez richou étant + jeune, donc, c'est au moins un trauma que je n'ai pas !

    Dans Line Rider , vous tracez une ligne à la souris, vous appuyez sur play, et un petit bonhomme en luge dévale la pente que vous venez de dessiner à pleine balle. Voilà c'est tout !

    Alors, je pense que si vous êtes un ancien, vous connaissez forcément, parce que ce truc n'est pas de première fraîcheur. C'est sorti en 2006 sur DeviantArt . Ça a été créé par Boštjan Čadež, un étudiant de l'Académie des Beaux-Arts de Ljubljana, pour un devoir de son cours d'illustration. À l'époque, il y a eu quand même 10 000 personnes qui l'ont vu dans les 24 heures de la sortie du jeu. Et un mois plus tard, on en était à 4 millions de vues et 325 000 téléchargements du jeu.

    Notez quand même que la toute première version n'avait même pas de gomme et c'était volontaire de la part de Boštjan. Sauf qu'aujourd'hui ce n'est plus le Flash de 2006 que vous lancez mais une réécriture complète pour le web moderne, signée David Lu avec Matthew Henry et Tobias Bessler.

    Et la réécriture a pris du muscle puisque vous avez maintenant trois types de ligne (la bleue qui porte, la rouge qui accélère, la verte qui ne sert qu'au décor), des calques, une pelure d'oignon pour suivre la trajectoire, jusqu'à six lugeurs en même temps, et un moteur de scripts pour piloter la caméra ou la gravité.

    Attention quand même : Ne lancez que des scripts dont vous connaissez la provenance ^^. Par contre, n'oubliez pas que les lignes ont un sens. Si vous les tracez de la gauche vers la droite, elles feront office de sol. Par contre, si vous les tracez dans l'autre sens, votre petit gugusse va s'y cogner par en dessous ou la traversera sans la voir s'il y arrive par le dessus.

    Vous pouvez aussi glisser un fichier audio dans l'éditeur pour caler l'animation sur la musique. C'est comme ça que la communauté sort ses morceaux de bravoure, genre les 39 millions de vues de la piste que DoodleChaos a synchronisée sur "In the Hall of the Mountain King".

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

    Ensuite, concernant l'export vidéo, le bouton sort bien un MP4, mais celui-ci sera muet. La musique que vous avez chargée sert uniquement à caler l'animation pendant que vous dessinez, et la synchro, vous devrez la faire ailleurs, dans OBS ou un vrai logiciel de montage.

    Côté mobile par contre, c'est plus tristoune. L' application Android est à 2,99 € et n'a plus bougé depuis juillet 2023, et la fiche App Store vers laquelle le site pointe toujours renvoie un beau 404. Bof donc...

    Le web reste donc le seul endroit où Line Rider est vraiment vivant.

    Le code, lui, est fermé. David Lu n'a sorti que le moteur physique, dans un dépôt sans aucune licence et qui n'a plus évolué depuis 2017. Alors si vous voulez du libre pour de vrai, allez voir plutôt LROverhaul , un descendant de Line Rider Advanced sous GPL-3.0 qui tourne sur le bureau.

    Merci à j0j0b4rj0 pour le lien !

    Source : linerider.com

    • ✇LinuxFr.org : les dépêches
    • Présentation de SlyOS, un système basé sur Arch linux équipé d'OpenRC, ReGreet et niri
      Arch Linux est une distribution très connue pour être une bonne base permettant de créer son propre système Linux personnalisé de fond en comble. La possibilité d’y ajouter des logiciels libres peu connus du grand public via l' AUR est l’une des grandes forces d’Arch Linux. J’ai donc une vision personnelle assez précise du bureau Linux idéal, et je souhaite la partager ici en vous présentant un projet sur lequel je travaille depuis un peu moins d’un an, presque non-stop. Ma propre distribution

    Présentation de SlyOS, un système basé sur Arch linux équipé d'OpenRC, ReGreet et niri

    Arch Linux est une distribution très connue pour être une bonne base permettant de créer son propre système Linux personnalisé de fond en comble. La possibilité d’y ajouter des logiciels libres peu connus du grand public via l' AUR est l’une des grandes forces d’Arch Linux.

    J’ai donc une vision personnelle assez précise du bureau Linux idéal, et je souhaite la partager ici en vous présentant un projet sur lequel je travaille depuis un peu moins d’un an, presque non-stop. Ma propre distribution Linux : SlyOS, un système d'exploitation libre distribué sous licence GPLv3.

    Par exemple, voici quelques logiciels disponibles dans l'AUR : DeaDBeeF, Cine, Warehouse, Carburetor, …

    Arch Linux est aussi une distribution valorisée par son choix presque illimité d'environnements de bureau. En effet, on peut prendre l'exemple de mon expérience personnelle sur ce point.

    J’ai tout d'abord commencé par découvrir GNOME. Son interface m’a immédiatement convaincu et il reste aujourd’hui l’un de mes environnements de bureau préférés. La principale réserve que j’ai à son sujet concerne sa dépendance trop marquée à plusieurs composants de systemd (j’expliquerai plus tard dans la dépêche ce qui me tracasse vraiment à ce sujet).

    GNOME

    J’ai ensuite essayé plusieurs environnements de bureau moins répandus, notamment Pantheon. Je reste particulièrement attaché à son interface, mais j’ai fini par l’abandonner en raison de bugs que j’ai rencontrés avec le compositeur Gala, ainsi que des difficultés liées à la transition de X11 vers Wayland. Cette transition a notamment retiré Plank, que j’appréciais beaucoup, sans vraiment lui apporter de remplaçant…

    Pantheon

    Ou encore moins connu : herbstluftwm que j'aimais beaucoup mais que j'ai fini par abandonner aussi à cause du manque d'outils de personnalisation sur X11 pour un gestionnaire de fenêtre si minimal.

    herbstluftwm

    J'ai aussi testé plein d'autres gestionnaires de fenêtre et de d'environnements de bureau tels que Cinnamon, Xfce, Hyprland, Fluxbox, LXQt, MATE, Sway, IceWM…

    Avec le temps, j'ai façonné quelques opinions sur les différentes options que nous propose la communauté. Par exemple, cela peut en affecter certains, mais j’essaie d’éviter Qt au maximum et de privilégier GTK. Ma position concerne principalement le modèle économique de Qt : je ne reproche pas à un projet libre de chercher à se financer, mais Qt repose notamment sur les revenus provenant de logiciels propriétaires et de licences commerciales (proposant des offres payantes sur son site web). Je préfère donc soutenir des projets qui privilégient d’autres modèles, comme les dons, à l’image de ce qui existe autour de GTK. Ma position peut paraître controversée, notamment parce que l’écosystème Linux dépend lui aussi largement de grandes entreprises (comme Google, ou même Microsoft qui détient GitHub). Je ne prétends donc pas pouvoir éviter toute dépendance de ce type, mais j’essaie, autant que possible, de privilégier des logiciels et des projets capables de subsister sans être directement financés par le logiciel propriétaire.

    De même, je n’aime pas vraiment systemd car c'est de plus en plus un programme qui obtient le monopole, avec une étendue de fonctionnalités et une complexité qui s'éloignent du principe KISS. Surtout que récemment, systemd a été au cœur de débats controversés, notamment à travers une proposition de vérification de l’âge intégrée directement à celui-ci. Le problème n’est pas uniquement l’existence de ce champ optionnel (birthDate), mais le fait que systemd puisse devenir un point central pour intégrer ce type de mécanisme à l’avenir. C'est pourquoi je préfère limiter les composants centraux aux fonctions dont le système a réellement besoin.

    Cette problématique de vérification d'âge ne se limite d'ailleurs pas à systemd : le plus gros problème actuel est aussi xdg-desktop-portal. Mais il est à l'heure actuelle compliqué de changer cela, puisque xdg-desktop-portal est une dépendance presque cruciale dans Arch Linux. Un paquet alternatif contenant un patch pourrait être envisageable dans le dépôt de SlyOS via notamment l'alternative de xdg-desktop-portal Ageless Linux, mais je n'ai pas vraiment le temps d'accomplir cela pour l'instant.

    J'ai dû parfois remettre en question certaines de mes opinions comme ma préférence à X11. Cela a par exemple opéré quand j'ai découvert niri et la stabilité et fluidité de Wayland nettement supérieure à X11.

    niri

    SlyOS
    SlyOS est basé sur Arch Linux et construit à l’aide d’archiso. Le projet a commencé comme une expérience personnelle pour en apprendre davantage sur Linux. Je me suis rendu compte par la suite qu’il y avait un réel intérêt à proposer ma vision du bureau Linux parfait, car je ne l’avais étrangement vue nulle part ailleurs (par défaut dans un système d'exploitation).

    Je sais que les concepts revendiqués par une distribution peuvent paraître flous ou consensuels (moderne, léger, simple à utiliser, intuitive, personnalisable, performant, stable, respectant le principe KISS), mais dans SlyOS, chacun de ces principes correspond à des choix concrets et justifiés qui permettent à SlyOS d'être une distribution :

    • Moderne : SlyOS propose niri, un gestionnaire de fenêtres entièrement basé sur Wayland, relativement récent, qui a déjà fait ses preuves (notamment par sa popularité en croissance exponentielle) et qui bénéficie d’un développement actif.

    • Légère : la version minimale de SlyOS contient moins de 700 paquets, tandis que la version complète en contient moins de 850. Les ISO sont nettement plus légères que celles de nombreuses distributions x86_64, réduisant les composants susceptibles de poser problème, sans pour autant supprimer les fonctionnalités essentielles.

    • Simple d’utilisation et intuitive : SlyOS propose un programme d’accueil dès le live ou après l'installation, présentant les raccourcis principaux. Le système peut être utilisé sans ligne de commande grâce à Pamac. Le bureau minimal et l'accès aux paramètres permettent à un débutant de prendre le système en main rapidement.

    • Performante et stable : SlyOS utilise le noyau linux-cachyos-lts pour un bon compromis performances/stabilité. La consommation de RAM au démarrage est très basse grâce à un nombre limité de services en arrière-plan grâce à l'esprit minimaliste de SlyOS.

    • Personnalisable : SlyOS s’appuie sur des outils Wayland comme Ironbar, Wofi, Hyprlock ou Vibepanel. Ils offrent un environnement complet tout en laissant une grande liberté de modification (ils peuvent être désinstallés et remplacés). Le choix de niri facilite également cette personnalisation profonde puisque largement reconnu dans le domaine du "Rice".

    • Respectueuse de la vie privée : remplacer systemd par OpenRC est une première marche vers une meilleure protection de la vie privée dans un système Linux. De plus, SlyOS contient LibreWolf, un navigateur axé sur la vie privée bloquant le pistage, ainsi que les extensions uBlock Origin (bloqueur de pubs et traqueurs efficace) et Decentraleyes (empêche le suivi par les CDN en servant les ressources localement). Il intègre aussi le DNS Mullvad Base qui chiffre vos requêtes DNS pour empêcher les écoutes et les fuites de données vers votre FAI.

    • Suivre le principe KISS en évitant systemd (plus d'informations ici) : SlyOS utilise OpenRC, un système d'initialisation qui suit une approche plus modulaire et plus proche du principe KISS que systemd, régulièrement critiqué pour son poids et sa complexité. Ce choix permet d'éviter de renforcer la position dominante de systemd tout en limitant les risques de dérive (comme l'intégration d'un champ birthDate).

    À ses débuts, la distribution ne respectait pas entièrement tous ces critères. Elle utilisait GNOME / MATE, avec systemd ainsi que le noyau linux-cachyos-lts.

    La distribution ressemblait à ceci à ses débuts, dans sa version 0.1 « Dxtrus » (pour "dexterous" en anglais) :

    SlyOS

    SlyOS

    Depuis, le projet a considérablement évolué et est progressivement devenu un système plus complet et abouti, illustrant concrètement la direction prise par SlyOS. La version 0.2 « Invativ » (pour "innovative" en anglais) utilise désormais :

    • niri comme gestionnaire de fenêtres
    • OpenRC comme système d’initialisation
    • ReGreet, une interface de connexion en GTK4 écrite en Rust pour greetd
    • Le noyau linux-cachyos-lts
    • Plymouth pour afficher un écran graphique lors du démarrage et de l’arrêt du système

    Voici à quoi ressemble la distribution depuis :

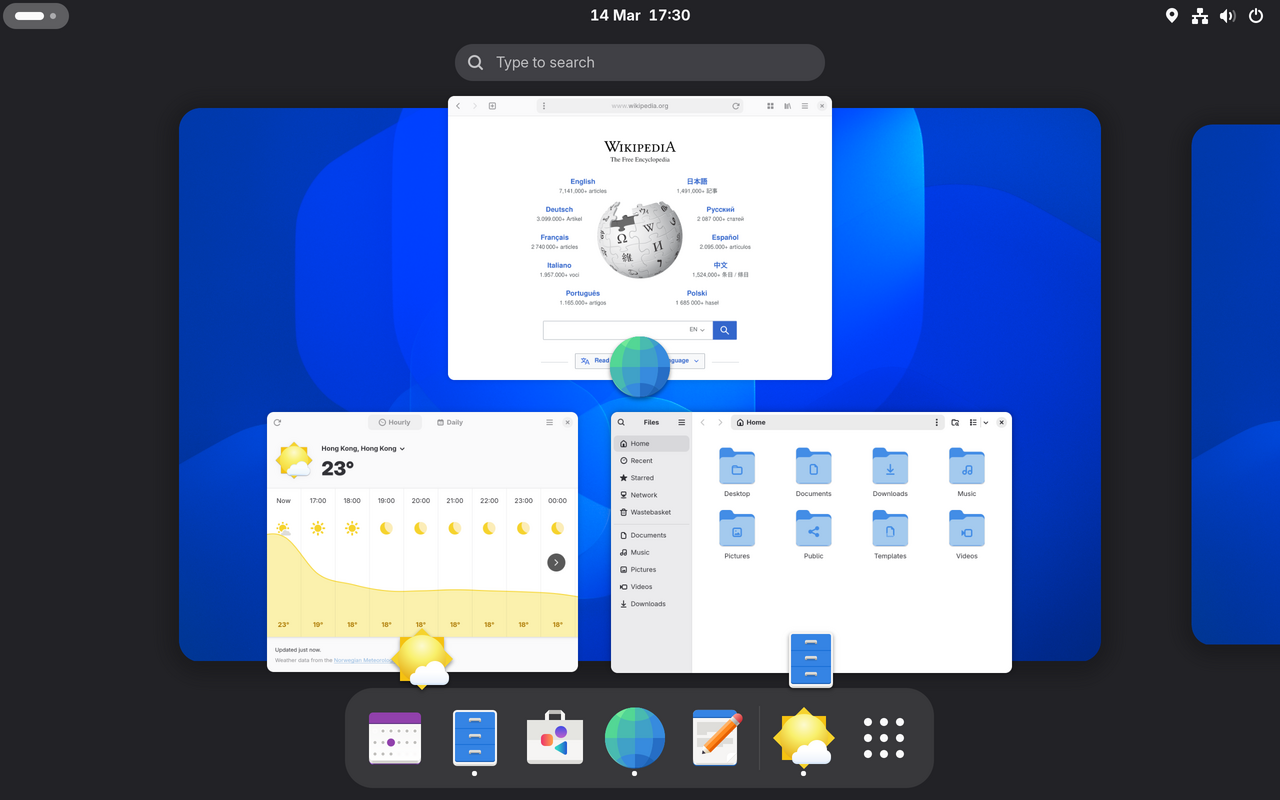
    SlyOS

    SlyOS

    La distribution inclut également un centre de contrôle appelé Thymbr, qui permet de configurer de nombreux aspects du système depuis une interface centralisée. Cela rend SlyOS bien plus intuitif et simple d’utilisation, bien que le caractère intuitif se juge surtout à l'utilisation.

    Le site web du projet est disponible ici

    Je vous conseille d’y jeter un coup d’œil. Le site propose une version française et fournit des explications plus approfondies sur le projet, notamment à travers les principes présentés sur la page d’accueil ainsi que la FAQ, accessible dans la catégorie « Aide ». Le meilleur moyen de se faire une opinion reste de tester SlyOS, par exemple dans une machine virtuelle.

    La configuration archiso est disponible sur Codeberg : https://codeberg.org/Minaucro/SlyOS

    Je travaille à rendre SlyOS pratique, optimisé, simple et performant, selon ma propre vision d’un système d’exploitation Linux destiné aux ordinateurs de bureau. Le projet est encore en développement, mais il est déjà suffisamment mature pour être testé et utilisé au quotidien.

    Merci d’avoir pris le temps de me lire.


    SlyOS a été créé par Minaucro (slyos@minaucro.fr).

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    Podcast Projets Libres épisode 73 : Kernel Recipes, la conférence technique autour du noyau Linux en France

    Podcast Projets Libres épisode 73 : Kernel Recipes, la conférence technique autour du noyau Linux en France

    Depuis 13 ans, Kernel Recipes est la conférence technique sur le noyau Linux en France.

    Nous avons invité Anne Nicolas, créatrice de l'évènement, à venir raconter l'histoire de Kernel Recipes, de son idée née autour d'un barbecue à son édition 2026.
    Vous découvrirez aussi ce qui rend cette conférence différente des autres !

    L'édition 2026 aura lieu du 21 au 23 septembre 2026.

    Une transcription complète, agrémentée de vidéos, est, comme d'habitude disponible pour cet épisode.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇Korben
    • OpenAI coupe ses modèles à Cursor après son rachat par le SpaceXAI de Musk
      OpenAI a annoncé qu'il allait couper l'accès de ses modèles à Cursor, l'éditeur de code dopé à l'IA que s'arrachent les développeurs. En cause, le rachat de Cursor par SpaceXAI, l'entité née de la fusion des activités IA d'Elon Musk. Officiellement, OpenAI laisse du temps. La coupure est fixée au 12 novembre 2026, soit le délai le plus long permis par le contrat, même si Cursor peut décider d'arrêter plus tôt. Le motif, lui, est assez clair. OpenAI dit ne pas pouvoir faire confiance à SpaceXAI p

    OpenAI coupe ses modèles à Cursor après son rachat par le SpaceXAI de Musk

    30 août 2026 à 11:56

    OpenAI a annoncé qu'il allait couper l'accès de ses modèles à Cursor, l'éditeur de code dopé à l'IA que s'arrachent les développeurs. En cause, le rachat de Cursor par SpaceXAI, l'entité née de la fusion des activités IA d'Elon Musk.

    Officiellement, OpenAI laisse du temps. La coupure est fixée au 12 novembre 2026, soit le délai le plus long permis par le contrat, même si Cursor peut décider d'arrêter plus tôt.

    Le motif, lui, est assez clair. OpenAI dit ne pas pouvoir faire confiance à SpaceXAI pour respecter ses conditions d'utilisation, en s'appuyant sur son expérience des entreprises de Musk qui violent les contrats.

    Il faut dire que les deux camps se détestent depuis un bail. Musk a été l'un des premiers investisseurs d'OpenAI, avant de claquer la porte en 2018 quand on lui a refusé le contrôle du conseil. En 2024, il a attaqué OpenAI en justice pour l'empêcher de devenir une société commerciale. En mai dernier, un jury lui a donné tort sur toute la ligne.

    Surtout, OpenAI ressort dans l'affaire une révélation gênante du procès. Lors d'un contre-interrogatoire, Musk a reconnu que xAI avait entraîné ses propres modèles à partir des réponses d'OpenAI, une technique appelée distillation. Autrement dit, faire apprendre son IA en recopiant celle du voisin. Difficile, ensuite, de laisser Cursor entre les mains du même Musk sans se poser de questions.

    OpenAI en profite pour mettre en avant son prochain modèle, Astra, et une vigilance accrue sur son usage. Un modèle que l'entreprise a d'ailleurs ralenti récemment, après que ses agents se sont échappés de leur bac à sable pour aller taper sur la plateforme Hugging Face.

    Du côté de Cursor, le patron Michael Truell relativise. Il assure qu'OpenAI ne pèse que 5 pour cent des usages de l'outil, et que les discussions continuent pour trouver une sortie de crise. Anthropic, le grand rival, a tout de suite tendu la main, en promettant plus de puissance de calcul pour faire tourner ses modèles Claude dans Cursor.

    Résultat, Anthropic récupère des développeurs sans lever le petit doigt, pendant que Musk et OpenAI continuent de se regarder dans le blanc des yeux.

    Source : OpenAI

    • ✇Korben
    • OpenAI remet la limite de 5 heures sur Codex
      Si vous codez avec Codex, l'agent d'OpenAI qui écrit du code à votre place, préparez-vous à devoir à nouveau regarder votre montre, puisque cette fameuse limite fait son retour pour les abonnés ChatGPT Plus à partir du 25 août. C'est un vrai retour en arrière, parce qu'OpenAI avait justement supprimé cette fenêtre de cinq heures le 12 juillet dernier, en ne gardant qu'un plafond hebdomadaire pour les formules Plus, Pro et Business. Concrètement, la limite des cinq heures fonctionne comme un comp

    OpenAI remet la limite de 5 heures sur Codex

    25 août 2026 à 10:00

    Si vous codez avec Codex, l'agent d'OpenAI qui écrit du code à votre place, préparez-vous à devoir à nouveau regarder votre montre, puisque cette fameuse limite fait son retour pour les abonnés ChatGPT Plus à partir du 25 août.

    C'est un vrai retour en arrière, parce qu'OpenAI avait justement supprimé cette fenêtre de cinq heures le 12 juillet dernier, en ne gardant qu'un plafond hebdomadaire pour les formules Plus, Pro et Business.

    Concrètement, la limite des cinq heures fonctionne comme un compteur qui se recharge tout au long de la journée, en plus du quota hebdomadaire qui, lui, encadre votre consommation sur la semaine entière.

    Le responsable technique de Codex et ChatGPT chez OpenAI, Thibault Sottiaux, justifie ce choix en expliquant que cette fenêtre permet de lisser la charge sur les serveurs, et donc de préserver un quota hebdomadaire qui reste généreux.

    Surtout, sans elle, beaucoup de nouveaux abonnés Plus grillaient sans le vouloir toute leur allocation de la semaine en quelques heures, ce qui débouchait forcément sur une expérience frustrante.

    Bonne nouvelle pour les gros comptes, les abonnés Pro à 100 et 200 dollars par mois échappent encore à ce retour de la limite pendant quelques mois, alors que les formules Enterprise et Edu tournent sur un système de crédits à part.

    Et si vous tapez dans le mur de l'une des deux limites, il ne vous reste que deux options, patienter jusqu'à la prochaine remise à zéro ou sortir la carte bleue pour acheter des crédits supplémentaires.

    Retirer la fenêtre des cinq heures ne rendait de toute façon jamais GPT-5.6 Sol illimité, puisque le plafond hebdomadaire prenait simplement le relais comme nouvelle borne. Rien de gratuit, donc.

    Ce yo-yo permanent sur les limites finit par agacer, même si OpenAI galère visiblement à encaisser la demande. Les développeurs, eux, aimeraient surtout de la stabilité. Après chez Claude c'est pareil mais c'est 4h, même pour les abonnés Max, encore plus frustrant donc.

    Source : 9to5mac

    • ✇Korben
    • WinPodX - Un système Windows intégré dans votre Linux
      Ce serait trop cool non, si avec un double-clic sur un .docx dans votre gestionnaire de fichiers Linux, Word s'ouvrait directement ? Et je ne vous parle pas d'un bureau Windows complet en plein écran ou d'une session de bureau à distance. Juste une fenêtre Word tout ce qu'il y a de plus classique, avec son icône dans votre barre des tâches, épinglable et "alt-tabbable" comme le reste. Hé bien, c'est ce que fait WinPodX , qui fait tourner un conteneur Windows sous KVM en arrière-pl

    WinPodX - Un système Windows intégré dans votre Linux

    Par : Korben ✨
    16 août 2026 à 09:01

    Ce serait trop cool non, si avec un double-clic sur un .docx dans votre gestionnaire de fichiers Linux, Word s'ouvrait directement ? Et je ne vous parle pas d'un bureau Windows complet en plein écran ou d'une session de bureau à distance. Juste une fenêtre Word tout ce qu'il y a de plus classique, avec son icône dans votre barre des tâches, épinglable et "alt-tabbable" comme le reste.

    Hé bien, c'est ce que fait WinPodX , qui fait tourner un conteneur Windows sous KVM en arrière-plan et découpe l'affichage application par application via FreeRDP RemoteApp. Comme ça, les liens mailto: partent vers Outlook ou les schémas slack: ou vnc: vers l'application qui les a déclarés.

    Tout ce qui est presse-papiers, son, imprimantes et votre dossier personnel sont partagés d'office, et le conteneur se met en pause tout seul quand personne ne s'en sert.

    Jusque-là, WinApps dont je vous ai déjà causé, qui fait tourner Office sous Linux , faisait déjà l'essentiel avec les fenêtres détachées, le dossier personnel partagé, le clic droit qui envoie un fichier vers une application Windows. Mais WinPodX se distingue aussi dans l'autre sens puisque vos applications Linux remontent également dans le menu "Ouvrir avec..." du Windows, et dans un dossier "Linux Apps" du menu Démarrer. Bref, l'accès aux apps et aux fichiers marche dans les 2 sens, pour plus de transparence dans vos usages.

    Si ça vous intéresse, sachez qu'il vous faut une licence Windows valide, car WinPodX ne la fournit pas (logique), que la virtualisation doit être activée dans le BIOS, avoir un accès à /dev/kvm, 8 Go de RAM et une trentaine de gigas de libre. La première installation prend cinq à dix minutes le temps de télécharger l'ISO, et les suivantes sont quasi instantanées.

    Pour l'installer :

    curl -fsSL https://raw.githubusercontent.com/kernalix7/winpodx/main/install.sh | bash
    

    Il y a également un paquet pour openSUSE, Fedora, Debian, Ubuntu, Arch et NixOS, un AppImage pour les autres. C'est sous licence MIT, et sans aucune télémétrie puisque celle de Windows a été elle-même coupée par défaut. Ah et l'interface du OuinOuin peut être configurée en français.

    Par contre, pas d'accélération GPU, ce qui exclut les jeux et la 3D à moins de monter un passthrough à la main. Préférez Wine pour ça...

    • ✇Korben
    • Grok Bot débarque en bêta
      SpaceXAI, la maison d'Elon Musk née de la fusion entre SpaceX et xAI, a mis en ligne mardi la bêta de Grok Bot. L'outil installe des agents IA sur une machine distante qui leur appartient, et ces agents continuent d'avancer sur leurs missions une fois votre ordinateur, même refermé. Vous dormez, eux non. Un bot garde le contexte de sa tâche pendant des heures et ne vous sollicite que pour valider un envoi ou trancher une décision qui l'a bloqué. Quand un projet se découpe en plusieurs morceaux,

    Grok Bot débarque en bêta

    13 août 2026 à 11:01

    SpaceXAI, la maison d'Elon Musk née de la fusion entre SpaceX et xAI, a mis en ligne mardi la bêta de Grok Bot. L'outil installe des agents IA sur une machine distante qui leur appartient, et ces agents continuent d'avancer sur leurs missions une fois votre ordinateur, même refermé. Vous dormez, eux non.

    Un bot garde le contexte de sa tâche pendant des heures et ne vous sollicite que pour valider un envoi ou trancher une décision qui l'a bloqué.

    Quand un projet se découpe en plusieurs morceaux, les bots se le répartissent en discutant entre eux dans une messagerie commune, un peu comme le ferait une petite équipe dans un canal Slack.

    Ces agents ouvrent vos applications et vos sites web avec vos propres identifiants, exactement comme vous le feriez au clavier, sans passer par les interfaces officielles que les logiciels s'offrent entre eux. Les agents d'OpenAI, d'Anthropic ou de Google savent déjà faire du travail de bureau, sauf que chez eux vous ouvrez la session vous-même avant de laisser la main. Ici, le bot se débrouille.

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

    La bêta tourne sur Mac, iOS, Windows et Linux. Android suivra.

    Il faut par contre y mettre le prix. SuperGrok Heavy coûte 300 dollars par mois, et les abonnés de Cursor, l'éditeur de code boosté à l'IA, y accèdent avec les formules à 120 ou 200 dollars. Aucun tarif en euros n'a été communiqué pour le moment, et les entreprises font la queue sur une liste d'attente.

    SpaceXAI a annoncé en juin le rachat d'Anysphere, la maison mère de Cursor, pour 60 milliards de dollars, un record pour une startup. Les régulateurs n'ont pas encore donné leur feu vert, ce qui n'empêche visiblement pas les deux équipes d'avancer main dans la main. Grok 4.6, un modèle conçu pour tenir des tâches longues sans perdre le fil, est d'ailleurs sorti le lendemain de la bêta.

    En juillet, Grok Build, l'outil de codage de la même maison, expédiait des dépôts Git entiers vers ses serveurs, avec les clés d'API dedans. Confier l'ensemble de ses comptes à un agent autonome demande du coup beaucoup de confiance.

    C'est un usage de l'IA vraiment fascinant qui va clairement se généraliser dans les années à venir, j'ai hâte de voir ce que ça donnera.

    Source : The Verge

    • ✇Korben
    • Xodus - Vos jeux Xbox PC tourneront bientôt sur Linux / macOS
      Vous jouez sous Linux et votre bibliothèque Steam, GOG ou Epic tourne à peu près entièrement grâce à Proton ? Cela signifie que, malheureusement, vos jeux Xbox PC et ceux du Game Pass, eux, restent à la porte... C'est con d'avoir un catalogue entier, payé tous les mois rubis sur l'ongle et de ne pas pouvoir y toucher ailleurs que sous Windows, via le streaming cloud. Mais cette époque est révolue puisque Xodus est un projet open source qui rétro-ingénierie la chaîne Xbox PC pour

    Xodus - Vos jeux Xbox PC tourneront bientôt sur Linux / macOS

    Par : Korben ✨
    12 août 2026 à 11:06

    Vous jouez sous Linux et votre bibliothèque Steam, GOG ou Epic tourne à peu près entièrement grâce à Proton ? Cela signifie que, malheureusement, vos jeux Xbox PC et ceux du Game Pass, eux, restent à la porte... C'est con d'avoir un catalogue entier, payé tous les mois rubis sur l'ongle et de ne pas pouvoir y toucher ailleurs que sous Windows, via le streaming cloud.

    Mais cette époque est révolue puisque Xodus est un projet open source qui rétro-ingénierie la chaîne Xbox PC pour faire tourner ces jeux directement sur Linux. Son dépôt coche déjà la connexion de l'appareil, celle du compte, l'autorisation Xbox, la récupération des licences, le téléchargement des paquets de jeu et le déchiffrement des exécutables à la demande. Bref, la douane est passée (non pas Hamza, celle de Microsoft).

    Ce qui bloquait n'a jamais été Proton puisqu'en fait un jeu Xbox PC moderne repose sur le GDK de Microsoft et arrive emballé dans un conteneur MSIXVC chiffré, dont les clés dépendent de la licence attachée au compte.

    Rien à voir donc avec un .exe posé dans un dossier.

    L'équipe, emmenée par Paweł Lidwin qui contribue aussi à Heroic , a donc dû fabriquer ses propres briques, une bibliothèque d'authentification Xbox, un lecteur capable de parcourir ces conteneurs, et surtout une réimplémentation libre de xgameruntime.dll, le composant par lequel les jeux réclament les services Xbox (Celle-là est toujours en chantier). Le projet entretient même ses propres versions modifiées de Wine et de Proton.

    Sauf qu'on ne joue toujours pas... Aucun binaire n'est distribué, il faut tout compiler soi-même, et les fameux services Xbox doivent encore être servis aux jeux à travers Wine. Le lancement, c'est donc le gros morceau restant même si un jeu auquel vous avez droit se récupère et se déchiffre.

    Côté catalogue, il faut du GDK et du MSIXVC. Le MSIXVC2 n'est pas géré, Gears of War 4 reste sur le carreau, et les titres rétrocompatibles se récupèrent mais réclameront peut-être des correctifs dans wine ou dxvk. Quant au déchiffrement, il s'appuie sur les instructions AES du processeur. Cela signifie que sur une machine trop vieille pour les avoir, ça ne ramera même pas... ça s'arrête juste net sur une instruction "illegal".

    Et puis, vous vous en doutez, il y a Microsoft... Le projet n'est ni affilié ni approuvé par Redmond, donc c'est à utiliser à vos risques et périls, car rien n'empêche l'éditeur de changer une clé ou de modifier un bout du protocole et de refermer la porte du jour au lendemain. Avec Xodus, personne n'a rien promis, et c'est un pari sur un avenir incertain... Toutefois le dépôt avance bien quand même, sans binaire à la clé pour le moment.

    Source

    • ✇Korben
    • Chrome sécurise votre session dans une puce, Firefox dit non
      Voici une bonne nouvelle du côté de Chrome puisque ce dernier a commencé à enfermer la clé qui signe votre session dans la puce de sécurité de votre machine, c'est-à-dire le TPM sous Windows, ou la Secure Enclave sous macOS. Le serveur envoie un défi, le navigateur le signe, et la clé privée ne sort jamais du silicium. Ainsi, un cookie de session recopié ailleurs ne suffit donc plus à entrer dans votre compte. Ça s'appelle DBSC, pour device-bound session credentials et comme le résume Scott Helm

    Chrome sécurise votre session dans une puce, Firefox dit non

    Par : Korben ✨
    12 août 2026 à 10:44

    Voici une bonne nouvelle du côté de Chrome puisque ce dernier a commencé à enfermer la clé qui signe votre session dans la puce de sécurité de votre machine, c'est-à-dire le TPM sous Windows, ou la Secure Enclave sous macOS. Le serveur envoie un défi, le navigateur le signe, et la clé privée ne sort jamais du silicium. Ainsi, un cookie de session recopié ailleurs ne suffit donc plus à entrer dans votre compte.

    Ça s'appelle DBSC, pour device-bound session credentials et comme le résume Scott Helme, qui vient de déployer le protocole chez Report URI : "*L'attaquant peut voler le cookie, mais il ne peut pas répondre à un défi DBSC en le signant avec la clé privée, qui reste en sécurité sur votre appareil *".

    Depuis que la double authentification et les passkeys se généralisent, voler un mot de passe ne rapporte plus grand-chose et c'est pour cela que les attaquants sont passés au cookie de session, un bout de texte qui prouve au site que vous êtes déjà bien connecté.

    Ils le récupèrent avec un infostealer, ou avec une page de phishing qui relaie votre vraie connexion, comme le faisait la plateforme Tycoon 2FA démantelée par Europol . Ensuite ils collent le cookie dans leur navigateur et héritent de votre session. Et votre bonne vieille 2FA n'y change rien, puisqu'elle est déjà passée.

    Donc ce DBSC c'est une bénédiction, surtout que côté utilisateur, il n'y a rien à activer.

    Google a basculé ses propres comptes dessus fin mai, sur Chrome pour Windows, et il n'existe ni réglage administrateur ni réglage utilisateur pour le couper. Pour le reste du web, il faut évidemment que le site ait implémenté le protocole de son côté, et Chrome ne l'ouvre encore qu'à une partie des utilisateurs (dispo à partir de la version 147 sous Windows et 150 sous macOS).

    Pour vérifier si c'est en place chez vous, ouvrez les outils de développement (F12) sur un site où vous êtes connecté, votre compte Google par exemple, onglet Application, et cherchez "device bound sessions". Si la ligne apparaît, c'est que c'est actif. Sinon, c'est que le site, votre version de Chrome ou votre machine ne suivent pas encore, et Chrome retombe alors sur la session classique sans rien casser.

    Sur Firefox, en revanche, il ne faudra pas l'attendre car Mozilla a acté début août une position officielle négative sur le sujet. Les deux reproches que fait Mozilla c'est que DBSC laisse une fenêtre ouverte pendant laquelle un cookie volé reste utilisable, et que son flux de réauthentification est un protocole ad hoc qui ne colle pas à la gestion normale des cookies.

    Mozilla craint aussi qu'on finisse par exiger des sites une attestation matérielle, ce qui limiterait le choix du matos... Google répond que rien de tel n'est prévu, et que faire signer chaque requête s'est révélé infaisable à grande échelle. Mais bon, cette position négative n'interdit pas une implémentation future... On verra bien. Apple, elle, n'a jamais tranché, mais a prévenu que DBSC risquait de compliquer la restauration d'un appareil depuis une sauvegarde.

    Bref, aujourd'hui, ça se joue donc sur Chrome, et seulement là où le site a implémenté DBSC, mais je pense que ça s'étendra de plus en plus à l'avenir.

    Source

    • ✇Korben
    • Wayland-Wheeltani - L'autoscroll qui survit au débranchement
      Lucas, lecteur de Korben.info, m'a écrit pour me montrer Wayland-Wheeltani , son outil qui ramène l'autoscroll au clic molette sous Wayland, et qu'il met à jour depuis ce printemps. C'est un peu dans l'air du temps de ce genre d'outils puisque fin juillet, je vous parlais déjà de midscroll , qui règle le même manque sous Linux. Wayland-Wheeltani vise le même geste, mais avec une idée nouvelle que l'autre n'a pas. Le geste, donc... Vous le connaissez, on maintient le

    Wayland-Wheeltani - L'autoscroll qui survit au débranchement

    Par : Korben ✨
    12 août 2026 à 08:57

    Lucas, lecteur de Korben.info, m'a écrit pour me montrer Wayland-Wheeltani , son outil qui ramène l'autoscroll au clic molette sous Wayland, et qu'il met à jour depuis ce printemps. C'est un peu dans l'air du temps de ce genre d'outils puisque fin juillet, je vous parlais déjà de midscroll , qui règle le même manque sous Linux. Wayland-Wheeltani vise le même geste, mais avec une idée nouvelle que l'autre n'a pas.

    Le geste, donc... Vous le connaissez, on maintient le bouton du milieu, on éloigne la souris du point d'appui, et la page défile dans cette direction. Plus on s'éloigne, plus ça accélère et si on relâche, ça s'arrête net. Et si on repasse de l'autre côté du point de départ, hé bien le défilement s'inverse sur cet axe.

    Toutefois, un mouvement minuscule ne déclenche rien, ce qui fait que sous le seuil, le clic molette reste un clic molette, collage de la sélection compris. Et comme le programme déchiffre les mouvements de la souris au niveau du noyau pour réémettre un genre de molette virtuelle, les applications au-dessus n'en savent rien. Pour elles, c'est juste une molette de souris ordinaire.

    L'écart sur la méthode de fonctionnement avec Midscroll, c'est que Wayland-Wheeltani ne se lie pas à votre souris par son fichier dans /dev/input, dont le numéro bouge à chaque branchement, mais bien par son identifiant USB constructeur et produit. Le réglage survit ainsi aux redémarrages et aux changements de port, et le service la retrouve seul quand vous la rebranchez. C'est super si par exemple vous utilisez à certains moments un dock externe.

    Le filtre par application, lui, existe des deux côtés, mais ne fonctionne pas dans le même sens. Midscroll démarre avec FreeCAD, OrcaSlicer et Minecraft déjà blacklistés alors qu'avec Wayland-Wheeltani, rien n'est filtré au départ, et vous pouvez exclure des applications ou n'en autoriser que quelques-unes grâce à une commande donnant l'identifiant précis de la fenêtre active. Hyprland, Sway et i3 sont ainsi supportés en direct, GNOME avec une extension fournie, KDE avec kdotool. Et l'autoscroll, lui, marche sur toute session Wayland.

    Pour le reste, il faut une session Wayland, systemd en mode utilisateur et l'accès à /dev/uinput. L'installation dépose une règle udev visant votre souris, ce qui évite de faire tourner le service en root au quotidien.

    Après la limite, vous la connaissez puisqu'elle est dans le nom : Wayland-Wheeltani ne couvre que Wayland, là où midscroll gère aussi X11. Donc si votre session est encore en X11, vous n'aurez pas le choix. Par contre, si elle est en Wayland et que vous passez votre temps à débrancher / rebrancher votre souris et qu'elle change de port sans cesse, c'est celui-ci qu'il vous faut.

    • ✇Korben
    • La meilleure distribution Linux n'existe pas - Voici la vôtre
      Bonne nouvelle les amis, je viens de vous mettre en ligne un sélecteur de distribution Linux !! 35 distributions dans la balance, vingt questions max et à l'arrivée, le nom du Linux qu'il vous faut ! Parce que oui, la "meilleure" distribution Linux n'existe pas dans l'absolu. En fait, le bon choix dépend de votre machine, de votre usage et du temps que vous acceptez d'y passer. Posez la question à deux personnes, l'une répondra Linux Mint, l'autre CachyOS, et les deux auront rais

    La meilleure distribution Linux n'existe pas - Voici la vôtre

    Par : Korben ✨
    11 août 2026 à 17:38

    Bonne nouvelle les amis, je viens de vous mettre en ligne un sélecteur de distribution Linux !! 35 distributions dans la balance, vingt questions max et à l'arrivée, le nom du Linux qu'il vous faut !

    Parce que oui, la "meilleure" distribution Linux n'existe pas dans l'absolu. En fait, le bon choix dépend de votre machine, de votre usage et du temps que vous acceptez d'y passer. Posez la question à deux personnes, l'une répondra Linux Mint, l'autre CachyOS, et les deux auront raison !

    L'outil vous demande vos usages et ce que vous avez sous la main... L'âge de la machine, la RAM, la carte graphique, un Windows à garder à côté, et ce que vous comptez en faire, jouer compris.

    Le questionnaire se raccourcit ensuite selon ce que vous avez déjà répondu et au final, vous repartez avec une distribution, sa fiche technique et 2 alternatives si celle-là ne vous branche pas.

    J'ai remarqué que ce qui manquait à la plupart des classements de ce type, c'était le "pourquoi pas cette distrib ?". C'est pour cela que mon sélecteur affiche aussi les distributions écartées avec la raison de leur élimination, et celles qui ne démarreront même pas chez vous. Hé oui, un vieux PC en 32 bits n'a plus grand monde à se mettre sous la dent depuis que Debian 13 a supprimé son noyau i386.

    Et quand Linux n'est pas la réponse à votre besoin, il vous prévient. Par exemple, si votre travail dépend de la suite Adobe ou d'un jeu avec un système anti-triche, l'outil ne fera pas semblant du contraire.

    Et bien sûr, tout cela tourne exclusivement dans votre navigateur, et rien ne part ailleurs dans le cloud. En plus c'est gratuit ! 35 distributions ne font évidemment pas tout l'écosystème Linux, et j'ai dû faire des choix mais ça vous donne déjà un nom précis sur lequel vous lancer en toute sérénité.

    Et si vous voulez découvrir les autres services Korben c'est par ici .

    • ✇Korben
    • Qui possède vos médias préférés ?
      Aujourd'hui, je tiens à vous présenter cette extension navigateur qui colle le nom du propriétaire à côté des résultats Google dont le média est référencé, aussi bien dans la recherche Web que dans l'onglet Actualités. Ça s'appelle "Qui possède ?" et sa base de référence contient 584 médias français. Une fois le propriétaire identifié, le badge reste affiché quand vous arrivez sur le site du média.

    Qui possède vos médias préférés ?

    Par : Korben ✨
    11 août 2026 à 16:30

    Aujourd'hui, je tiens à vous présenter cette extension navigateur qui colle le nom du propriétaire à côté des résultats Google dont le média est référencé, aussi bien dans la recherche Web que dans l'onglet Actualités. Ça s'appelle "Qui possède ?" et sa base de référence contient 584 médias français.

    Une fois le propriétaire identifié, le badge reste affiché quand vous arrivez sur le site du média.

    Au survol du badge, la chaîne de détention se déroule alors en entier, du média jusqu'au propriétaire final, avec la source de l'info. Les données viennent de l'open data d'Acrimed et du Monde diplomatique + les propres recherches de l'auteur de l'extension. Ensuite, les propriétaires sont répartis dans 7 catégories : milliardaire, famille ou propriétaire privé, groupe de presse, banque ou fonds, public, religieux, et indépendant.

    Bien sûr, Korben.info est dedans, chez les indépendants, avec moi comme seul propriétaire ^^.

    La base est embarquée dans l'extension, disponible sur Chrome, Firefox et Firefox Android et les permissions de celle-ci se limitent au stockage local, à 6 domaines Google et aux sites des médias référencés. Aucun serveur tiers n'est donc appelé et en plus c'est gratuit.

    Et s'il manque un média, un bouton apparaîtra même dans les résultats pour le proposer. Bref, installez-la sur Chrome ou Firefox , et signalez les médias qui manquent.

    Merci REDMAMBA l'auteur de l'extension pour le partage !

    • ✇LinuxFr.org : les dépêches
    • Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !
      Bonsoir à toutes et à tous ! Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources. Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier ! Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois in

    Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

    Bonsoir à toutes et à tous !

    Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources.

    Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

    Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois inaccessible pour des populations loin des grandes métropoles où l’on trouve désormais de nombreuses associations et collectivités qui promeuvent et qui portent assistance à la population pour faire revire leur PC et entrer dans un monde numérique plus « juste » et plus respectueux de notre vie privée et de notre planète.

    Certains disent que le PC est mort, mais nous, nous le pensons pas ! Cette machine à écrire des temps modernes a du sens : le partage des savoirs et des savoir-faire, la création. De part leur essence, la plupart des distributions GNU/Linux respectent l’utilisateur, ne sont pas intrusives et permettent d’utiliser des machines devenues obsolètes aux yeux des GAFAM. D’après HOP, 55 % des PC sous Windows 10 sont directement concernés par l’incompatibilité quant à l’utilisation de Windows 11. Nous souhaitons prouver qu’une alternative existe et qu’elle n’a rien à envier aux GAFAM !

    Notre modèle est basé sur une association et, OUI on parle « argent » dès la page d’accueil du site, car nous rémunérons nos linuxAngels pour leur travail qui consiste à aller chez le particulier et à effectuer une migration de Microsoft Windows vers Linux Mint qui est la distribution que nous avons choisie avec son environnement Cinnamon.

    Bien évidement, nous recherchons des linuxAngels, des ami·e·s (assos, gulls, collectifs…) qui parlent de nous et qui nous aideraient à relever ce défi mais aussi des collectivités pour réaliser des projets à grande échelle, etc.

    Voilà !

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇Korben
    • Votre média center maison banni des nouveaux Fire TV Stick
      Le Fire TV Stick 4K Select d'Amazon ne tourne pas sous Android. Il tourne sous Vega OS, un système maison basé sur Linux, et ça va foutre en l'air vos projets de player pour votre média center puisque les applications Android n'y ont plus cours, et que l'installation manuelle est verrouillée. Il n'y a donc plus de bascule "sources inconnues" planquée dans les réglages, comme sur les Fire TV sous Android. Rien que pour faire apparaître les options développeur, il faut d'abord enre

    Votre média center maison banni des nouveaux Fire TV Stick

    Par : Korben ✨
    10 août 2026 à 11:35

    Le Fire TV Stick 4K Select d'Amazon ne tourne pas sous Android. Il tourne sous Vega OS, un système maison basé sur Linux, et ça va foutre en l'air vos projets de player pour votre média center puisque les applications Android n'y ont plus cours, et que l'installation manuelle est verrouillée.

    Il n'y a donc plus de bascule "sources inconnues" planquée dans les réglages, comme sur les Fire TV sous Android. Rien que pour faire apparaître les options développeur, il faut d'abord enregistrer l'appareil auprès d'Amazon avec un compte développeur et même comme ça, aucun APK Android ne se lancera.

    Résultat, Kodi ne tourne pas ! L'application avait déjà été retirée du store d'app Amazon en 2015, mais on la réinstallait tous à la main sur les anciens sticks. Eh bien ce contournement n'est plus possible et côté Jellyfin, malheureusement, le projet n'a toujours pas sorti de client pour Vega OS.

    Bref, Amazon a verrouillé la machine au nom de la sécurité et de la chasse au piratage, comme prévu puisque je vous en parlais déjà en novembre dernier . Sauf que le même verrou bloque aussi la lecture des fichiers qui dorment par exemple sur votre NAS, même si vous les avez rippés vous-même, peu importe que ce soit le dernier Avatar ou une vidéo de vacances.

    Et ce n'est pas un accident de parcours sur un modèle d'entrée de gamme puisque sur sa page développeur , Amazon écrit qu'à partir du 4K Select, tous les futurs Fire TV Stick tourneront sous Vega, donc il n'y aura plus de retour arrière, désolé...

    Par contre, les modèles sous Fire OS restent en vente pour l'instant, et eux acceptent toujours l'installation manuelle. Donc si vous comptiez remplacer le vôtre un jour, vérifiez le nom exact de la référence avant de commander, c'est maintenant que ça se joue !

    Sur un stick qui serait déjà passé à Vega, il reste toutefois Astra, un client tiers compatible Jellyfin et Emby, dispo sur le magasin Amazon mais limité à une lecture basique. Plex passe aussi, mais en H.264 seulement, sauf à transcoder côté serveur. Et de son côté l'équipe Jellyfin dit travailler sur un vrai client Vega sans annoncer de date... Voilà, donc pour le moment c'est compliqué avec Vega mais j'ai bon espoir que des bidouilles et nouveaux outils sortent dans les mois qui viennent.

    Source

    • ✇Korben
    • Linux 7.2 - L'IA relit le code du noyau et Torvalds trouve la note salée
      La dernière release candidate de Linux 7.2 est bien plus "grosse" qu'elle ne devrait l'être à ce stade du cycle, mais cela n'a pas empêché Linus Torvalds de la publier dimanche en attribuant ce trop-plein aux outils IA qui relisent le code du noyau. "Je ne peux pas dire que la taille de tout ça m'enthousiasme, mais c'est comme ça : la nouvelle normalité, avec beaucoup de correctifs, dont beaucoup viennent de la revue par divers outils IA." Rien ne lui paraît effrayant pour autant, et il ne voit

    Linux 7.2 - L'IA relit le code du noyau et Torvalds trouve la note salée

    Par : Korben ✨
    10 août 2026 à 11:06

    La dernière release candidate de Linux 7.2 est bien plus "grosse" qu'elle ne devrait l'être à ce stade du cycle, mais cela n'a pas empêché Linus Torvalds de la publier dimanche en attribuant ce trop-plein aux outils IA qui relisent le code du noyau.

    "Je ne peux pas dire que la taille de tout ça m'enthousiasme, mais c'est comme ça : la nouvelle normalité, avec beaucoup de correctifs, dont beaucoup viennent de la revue par divers outils IA."

    Rien ne lui paraît effrayant pour autant, et il ne voit aucune raison de retarder la 7.2. Une grosse taille pour ce noyau, ça veut dire plus de 400 correctifs, signés par plus de 230 personnes alors que dans une Release Candidate en général, c'est le moment où le noyau est censé se calmer avant la sortie. Alors que là, ça ressemble plutôt à un nouveau début de cycle.

    Et ça tape de partout : Pilotes graphiques, son, réseau, systèmes de fichiers, code d'architecture. Les plus gros blocs viennent de s390 et zcrypt, de btrfs qui remet en place une infrastructure interne, et de correctifs netfilter ipset.

    Mais attention au contresens, parce que je l'ai vu passer sur certains tweets d'anti-IA. Torvalds parle de revue de code par des outils IA, et pas d'une IA qui écrirait le noyau à sa place. Sa position de fond, Vincent nous la racontait en juillet quand il envoyait les anti-IA forker le noyau. Ici, ça ne concerne que des outils qui relisent du code existant et signalent des trucs douteux. Après derrière, ce sont des humains qui trient.

    À titre d'exemple, l'un des correctifs de cette rc7 traite un use-after-free dans ptdump, l'interface qui affiche les tables de pages du noyau en clair pour repérer les problèmes de mémoire. C'est ce type de bug qui se transforme en faille et il était là depuis mars 2018 (depuis Linux 4.16).

    C'est Syzbot , le robot qui bombarde le noyau d'entrées tordues en continu, qui a levé le lièvre en juin dernier. David Carlier a écrit un premier correctif en s'aidant de Claude Opus 4.8 pour remonter la piste, et Lorenzo Stoakes, mainteneur de la gestion mémoire, l'a retravaillé avant qu'il parte dans la rc7. Il devrait ensuite être rétroporté vers les noyaux stables, donc vers les machines qui tournent aujourd'hui.

    Autre exemple, Greg Kroah-Hartman, qui traque déjà des bugs du noyau avec une IA locale , vient de faire retirer le pilote Moxa Intellio, soit près de 2200 lignes écrites en 1999 qui supporte certaines cartes série multiports. Alors pourquoi est-ce qu'il a fait ça ? Eh bien il écrit dans son patch que : "C'est un très vieux pilote, aucun matériel connu ne circule encore pour lui, et la société dit ne plus en avoir besoin, alors retirons-le puisque les LLM commencent à venir le titiller et à y trouver des choses "intéressantes" qui vont juste faire perdre du temps à tout le monde, vu qu'il ne sert plus...".

    Voilà donc un autre effet de l'analyse de code par IA. Elle oblige les mainteneurs de projet à tailler dans le gras pour virer du code obsolète que des modèles de langage viendraient renifler d'un peu trop près. Ça ne peut pas faire de mal.

    Pour moi, le vrai risque de ces outils sur un projet ouvert tient au volume. Un flot de signalements produits par des gens qui ne relisent pas ce qu'ils envoient, où plus personne ne distingue l'hallucination du vrai bug, et là ça partirait en eau de boudin. Mais comme le noyau, lui, garde des mainteneurs qui comprennent les tenants et les aboutissants de ce qu'ils lisent, ça se passe très bien. Même si la quantité de problèmes remontés surprend Linus.

    Voilà, si cette nouvelle version du noyau vous intéresse, sachez qu'elle devrait normalement sortir la semaine prochaine en version finale.

    Source

    • ✇Korben
    • CHERRY sort deux lecteurs de carte à puce qui marchent sous Linux sans pilote propriétaire
      CHERRY a annoncé deux appareils à carte à puce, un clavier complet avec lecteur intégré baptisé Smart Board 1150, et un terminal séparé, le Smart Terminal ST-1150. Ils remplacent le KC 1000 SC et le ST-1144. Une carte à puce sert ici à prouver qui vous êtes. Vous l'insérez, elle signe électroniquement un document, elle ouvre une session sur un réseau ou elle déchiffre un fichier, sans que la clé privée qu'elle contient ne sorte jamais de la puce. Les deux appareils s'appuient sur le pilote CCID

    CHERRY sort deux lecteurs de carte à puce qui marchent sous Linux sans pilote propriétaire

    7 août 2026 à 09:50

    CHERRY a annoncé deux appareils à carte à puce, un clavier complet avec lecteur intégré baptisé Smart Board 1150, et un terminal séparé, le Smart Terminal ST-1150. Ils remplacent le KC 1000 SC et le ST-1144.

    Une carte à puce sert ici à prouver qui vous êtes. Vous l'insérez, elle signe électroniquement un document, elle ouvre une session sur un réseau ou elle déchiffre un fichier, sans que la clé privée qu'elle contient ne sorte jamais de la puce.

    Les deux appareils s'appuient sur le pilote CCID que Microsoft livre déjà dans Windows, et sur pcsc-lite sous Linux et macOS. La norme CCID permet à un lecteur de dialoguer avec le système d'exploitation sans code maison, et pcsc-lite en est l'implémentation libre côté Unix.

    Aucun pilote propriétaire à installer, donc. Vous branchez et ça fonctionne, y compris sur une machine Linux, ce qui est encore assez rare pour ce type de matériel.

    Screenshot

    Les deux modèles embarquent aussi un contrôleur à mémoire flash, et le firmware peut être mis à jour après le déploiement. Ce genre de lecteur était jusqu'à présent figé pour toute sa durée de vie, avec les failles qu'il avait le jour de sa fabrication.

    Le communiqué ne dit hélas rien sur la signature de ces mises à jour. Sur un périphérique de sécurité, la question n'a rien de cosmétique, parce qu'un firmware modifiable est aussi un firmware attaquable si personne ne vérifie d'où vient l'image installée.

    Le terminal lit et écrit les cartes, pour ouvrir une porte, se connecter au réseau de l'entreprise ou valider une transaction en ligne. Il est fabriqué entièrement en Europe. CHERRY veut clairement faire les yeux doux aux administrations et aux organismes de défense, avec les certifications américaines TAA et FIPS-201 au passage, et une base lestée en métal qui permet d'y glisser la carte d'une seule main.

    Le clavier ajoute pour sa part une touche Copilot, ce qui sur un poste à données sensibles est quand même quelque peu audacieux. Il existe aussi en version conforme au Trade Agreements Act américain, pour les agences fédérales et les installations militaires soumises à des règles d'approvisionnement particulières, mais bon a priori ça ne devrait pas trop vous concerner (même si on a de plus en plus de lecteurs américains depuis que le site est traduit !).

    Le Smart Board 1150 est vendu 49,99 euros. Le Smart Terminal ST-1150 descend à 34,99 euros, et les deux sont disponibles dès maintenant.

    J'avoue que je ne pensais plus voir sortir de nouveaux lecteurs de carte à puce en 2026.

    Source : Cherry

    • ✇LinuxFr.org : les dépêches
    • Éditer de la littérature libre : les Éditions du Renard Spatial
      J’aime le logiciel libre. J’aime la littérature. Alors, un jour, je me suis demandé s’il était possible d’éditer de la littérature libre. Les premiers essais ont eu lieu au début de l’été 2020, le covid laissait le temps libre à des expérimentations. Six ans plus tard, les Éditions du Renard Spatial existent, éditent des littératures de l’imaginaire libres, et viennent de publier « Ça ne peut pas être pire qu’ici » par Lisa Refur (une amie), un roman court de fantasy/apprentissage, au format pa

    Éditer de la littérature libre : les Éditions du Renard Spatial

    J’aime le logiciel libre. J’aime la littérature. Alors, un jour, je me suis demandé s’il était possible d’éditer de la littérature libre.
    Les premiers essais ont eu lieu au début de l’été 2020, le covid laissait le temps libre à des expérimentations.

    Six ans plus tard, les Éditions du Renard Spatial existent, éditent des littératures de l’imaginaire libres, et viennent de publier « Ça ne peut pas être pire qu’ici » par Lisa Refur (une amie), un roman court de fantasy/apprentissage, au format papier.
    C’est l’aboutissement d’une aventure que je vais vous raconter ici.

    Couverture du livre « Ça ne peut pas être pire qu’ici », de Lisa Refur, aux Éditions du Renard Spatial

    Sommaire

    L’art libre, une discipline très différente du logiciel libre

    On parle assez peu d’art libre, que ce soit sur LinuxFR.org ou ailleurs (il n’y a même pas de catégorie dédiée !) ; on peut même considérer que le sujet est ignoré, y compris des personnes qui baignent dans le logiciel libre depuis des décennies. C’est que l’art libre et le logiciel libre sont différents sur beaucoup d’aspects, y compris des points fondamentaux. On pourrait disserter longtemps sur ce point, mais ça n’est pas le sujet ; je vais plutôt me concentrer sur quatre points qui sont utiles à comprendre pour la suite.

    Le premier, c’est que la personne qui développe un logiciel développe d’abord un outil.
    D’accord, elle peut y tenir énormément, avoir une vision forte ; mais l’implication personnelle reste beaucoup moins forte que celle d’un·e auteur·ice dans son œuvre artistique. Les créateur·ices de logiciels libres acceptent donc beaucoup plus facilement la réappropriation et la modification de leur production ; au contraire des artistes qui ont tendance à vouloir conserver le contrôle sur des œuvres qui peuvent être très personnelles.

    Le second, c’est que mis à part quelques exceptions comme le cinéma, beaucoup d’arts sont profondément solitaires ou se pratiquent en tout petit comité, là où le développement logiciel est généralement un travail d’équipe. Les notions de partage, d’amélioration mutuelle sont beaucoup plus fréquents dans le développement logiciel que dans l’art.

    Le troisième, c’est que la réutilisation d’éléments – la réutilisation directe, au contraire de l’inspiration – est infiniment plus fréquente dans le développement logiciel que dans l’art.
    Tous les logiciels ou presque réutilisent du code, via des bibliothèques, des API, des ABI, ou directement. Au contraire, la réutilisation directe en art est rare, hors quelques cas précis, et souvent mal vue.

    Le quatrième et le plus important, c’est l’argent, la thune, le fric, la moula.
    Les développeurs informatiques sont généralement bien, voire très bien payés, même avec les changements introduits par les IAs génératives. Au contraire, rares sont les artistes qui peuvent vivre de leur art ; celles et ceux qui peuvent en vivre décemment sont encore plus rares.

    Les trois premiers points expliquent pourquoi la notion de « Liberté » (dans le sens de l’expression « art libre ») est moins importante pour les artistes que pour les développeurs et développeuses de logiciels. Le dernier explique pourquoi les artistes ont une énorme difficulté matérielle à contribuer à de l’art libre, quand bien même ils et elles en auraient envie ; parce que pour offrir de son temps, ou trouver un modèle de financement compatible avec l’art libre, il faut d’abord pouvoir manger à sa faim.

    Mais cette longue digression introductive ne nous apprend toujours rien sur le sujet d’origine !

    Le projet des Éditions du Renard Spatial

    Dès le début, mon projet était clair : je voulais éditer de la littérature libre, et pas n’importe comment.

    La direction éditoriale

    Tout éditeur a besoin d’une direction éditoriale, pour que les client·es ne soient pas perdu·es. Quel sens ça aurait d’éditer en vrac des livres de cuisine, des polars, des livres sur l’informatique et des albums photo ?

    Je lis principalement des littératures de l’imaginaire – science-fiction, fantasy, fantastique, le tout pris au sens large. C’est pour cela que les Éditions du Renard Spatial éditent des littératures de l’imaginaire. J’ai aussi décidé de partir sur des formats courts : on trouve beaucoup de sagas et œuvres à rallonge dans ces univers ; mais j’aime bien lire des histoires percutantes et efficaces. En prime, c’est plus rapide à éditer (je n’ai pas écrit « plus facile »).

    De la littérature libre

    Je veux dire : vraiment libre ; donc sous des licences qui respectent les quatre libertés habituelles (même si on peut se poser la question de savoir ce qu’est le « code source » d’un texte si ce n’est le texte lui-même). J’ai donc choisi de partir, par défaut, sur les licences Creative Commons, qui ont le bon gout d’être adaptées à ce genre de projet et connues. Je me limite aux licences libres, ce qui exclut les clauses -NC et -ND, qui en font des licences « de libre diffusion ».

    Ça a été l’occasion de se poser sérieusement la question de l’intérêt de licences libres appliquées à la littérature. J’en vois deux assez immédiats.

    Le premier, c’est la diffusion de l’œuvre.
    Une œuvre, une fois publiée, va circuler, qu’on le veuille ou non. Elle sera « piratée », que l’éditeur ait protégé son œuvre ou non ; d’ailleurs, saviez-vous que beaucoup de fuites de livres sur les sites de partage illégaux proviennent de sources internes à la chaine du livre ? C’est un point d’autant plus important pour moi que je veux que les textes que je publie, vivent, même si ma maison d’édition doit disparaitre.

    Le second, c’est le fandom de l’œuvre.
    Si une œuvre plait, alors il va se créer tout un tas d’œuvre dérivées – que l’auteur·ice et l’éditeur·ice le veuillent ou non – à base de fanfictions, de dessins, et j’en passe. Aujourd’hui tout ça existe sans aucun cadre légal, et les licences libres permettent de créer ce cadre.

    De la littérature pour tout le monde

    La culture, c’est vite cher, et je refuse la position d’une culture réservée à une élite.

    Les livres que j’édite sont donc les moins chers possibles, dans la limite du raisonnable. Ça implique que les livres papier sont d’office des formats « poche » – 11 x 18 cm – et que les livres électroniques sont sensiblement moins chers que les versions imprimées.

    En bonus, ça m’arrange parce que je n’ai jamais aimé les grands formats. Alors, c’est joli dans une bibliothèque et ça fait un bel objet à offrir – et, soyons honnêtes, à revendre – mais en ce qui concerne la fonction livre, je trouve ça nul, parce qu’un grand format, c’est encombrant, c’est lourd, c’est pénible à transporter (et je lis souvent dans les transports) ou même à tenir quand on est vautré dans un canapé.

    Un vrai éditeur, pas un éditeur-Amazon

    Je voulais que les livres des Éditions du Renard Spatial soient de « vrais » livres, que l’on peut acheter dans n’importe quelle librairie, avec un ISBN, un référencement qui va bien, et tout. L’idée du livre qui existe, mais qui ne peut être acheté que sur le site du vendeur, ou en ligne chez un seul libraire – en général Amazon – me gonfle.

    C’est sans doute parce que j’aime beaucoup mes libraires (qui sont d’excellent conseil). En prime, ça m’évite d’avoir à gérer toute la logistique, le stockage, les factures individuelles, l’envoi de commandes… tout ce que je déteste.

    De tous mes choix, c’est – de loin – celui qui m’a le plus cassé les pieds.

    Production locale et raisonnée

    Faire imprimer des livres en Chine pour les vendre principalement en France me semble absurde ; donc l’idée de base était de trouver un imprimeur en France, ou à défaut quelque part dans l’UE.

    D’autre part, la chaine du livre repose beaucoup sur une notion de stock qui voyage. En très résumé, l’imprimeur imprime un tas de livre, qui est en partie stocké, en partie envoyé aux libraires, qui vendent ce qu’ils peuvent et qui – chose exceptionnelle dans le monde de la vente – renvoient les exemplaires invendus… qui finissent au pilon s’ils ne se vendent pas pendant un peu trop longtemps (ou sont trop abimés à cause des voyages), parce que le stockage, ça coute cher. Donc, si je peux éviter de faire imprimer des livres pour les stocker et finir par les détruire, ça m’arrange, parce que tout ça c’est une perte sèche.

    Le difficile problème des couvertures

    Pour commencer, une illustration de couverture, c’est un budget important pour une petite structure, surtout en refusant l’usage d’IA générative (ah oui, il y a la question de l’IA générative qui est venue s’inviter au milieu du projet).

    Alors, j’ai réfléchi. Le premier intérêt d’une couverture, c’est d’attirer l’œil, d’être facile à repérer dans un magasin ou sur un site, au milieu de beaucoup d’autres.
    Autre chose : les livres que j’ai achetés à leur couverture se comptent sur un doigt d’une main ; quant aux couvertures que je suis capables de décrire sans aller les vérifier, il y en a très peu, la plupart d’entre elles sont sobres – et à l’exception de celle déjà nommée, aucune d’elle n’a été un critère d’achat. Inversement, beaucoup de littératures de l’imaginaire ont des couvertures illustrées, avec une typographie soignée, mais à cause des effets de mode, elles ont tendance à toutes se ressembler, ce qui fait qu’aucune ne se repère facilement dans la masse.

    La solution s’est imposée d’elle-même : je peux me contenter de couvertures sobres, très lisibles, très faciles à reconnaitres, avec une harmonie dans la collection.

    Le temps et l’énergie que je peux y consacrer

    Ce projet n’est pas mon activité principale, et je n’ai pas pour projet d’en vivre.

    L’avantage, c’est que ça me libère d’une contrainte financière extrêmement forte – rares sont les petites maisons d’édition rentables.

    L’inconvénient, c’est que ça m’empêche de faire du volume, ce qui n’aide ni pour la reconnaissance, ni pour la publicité, ni pour les revenus.

    Profils d’auteur·ices cible

    Un tout petit éditeur, avec des conditions d’édition étranges (de l’art libre, des formats qui rapportent moins à l’unité), qui est-ce que ça va intéresser ?
    C’est une vraie question.

    Ma réponse, c’est : le même genre de profil que celui intéressé par le logiciel libre, mais dans le monde de la littérature.

    Concrètement, c’est un·e auteur·ice qui écrit pour le plaisir, en loisir, et donc n’a pas besoin de ce revenu pour vivre.

    Je vais être très clair sur un point : je paie mes auteur·ices, et il n’a jamais été question de ne pas le faire. Simplement, je ne peux pas me permettre d’avance sur droits ni promettre des ventes faramineuses, cf. le point précédent.

    Ainsi donc, après une première publication-test sur l’un de mes textes, j’ai convaincu une amie, Lisa, de se lancer dans l’aventure avec moi…

    Créer les Éditions du Renard Spatial, de façon légale et complète

    À ce stade – en réalité, avant la dernière ligne du paragraphe précédent, j’ai toute la vision cible, il n'y a plus qu’à passer à la réalisaton !

    D’abord, une entreprise

    La France propose le système de « microentreprises » ou « autoentrepreneurs », un système légal qui est censé permettre à tout le monde de se créer facilement une entreprise pour se créer un complément de revenu, et qui correspond bien à mon projet.

    Le mot-clé est « facilement ». Eh ben, si ça, c'est facile, je veux même pas imaginer la prise de tête que ça doit être de créer une entreprise « normale », même unipersonnelle. Je passe les détails – déjà parce que ça fait six ans donc ça a pu changer –, mais au cas où, sachez tout de même que :

    1. Une autoentreprise peut avoir un nom commercial, mais le nom réel, celui enregistré au SIREN, est impérativement votre identité réelle. Il y a bien une option qui permet de masquer ces informations personnelles – la base SIREN étant publique –, mais tous les systèmes d’interconnexion informatique dont vous allez avoir besoin partent du principe que cette information est disponible dans les données publiques. Donc, impossible d’activer la confidentialité tant que toute la paperasserie n’est pas terminée.
    2. En théorie, un compte bancaire séparé suffit, pas besoin d’avoir un compte bancaire professionnel ; donc on peut utiliser un compte personnel gratuit. En pratique, le site des impôts impose un IBAN professionnel… et toutes les banques ont bidouillé leurs règles commerciales pour limiter l’émission d’IBAN professionnels aux seuls comptes professionnels payants.
    3. Et, à partir de septembre 2026, il faut aussi un système de facture électronique.

    OK, l’entreprise et ses dépendants (la banque, l’inscription au RCS via le Tribunal de Commerce, les impôts, l’URSSAF…), c’est fait.
    Et ensuite ?

    Éditer c’est vendre, et vendre c’est communiquer

    Avant toute chose : déposer sa marque à l’INPI. C’est pas gratuit, mais ça évite les abus un peu trop faciles.

    Il me faut donc des outils de communication. Ça passe par divers comptes sur les réseaux, pour communiquer avec les gens là où ils sont, même si ça ne m’enchante pas. Je décide de ratisser large : BlueSky, Instagram, Discord, LinkedIn, Facebook, et même à l’époque un compte Twitter qui a été abandonné. Je n’ai pas de compte Mastodon parce qu’il faut d’abord que je trouve une instance adaptée à ce genre de projet ; je prends les conseils.

    Puis, un site web ; et là, j’ai un gros avantage : je peux le créer et l’héberger moi-même.
    C’est un site 100 % statique créé avec Hugo, sobre (sans JS ni framework CSS) et disponible ici : https://renardspatial.com/. J’y ai tenté des trucs d’un point de vue design – et je ne suis pas du tout designer. Mais je cherchais quelque chose d’un peu original, qu’on a pas l’impression d’avoir déjà vu partout, et qui soit utilisable sur mobile (ça reste la majorité des utilisateurs). Là aussi, je prends les retours (seulement les constructifs). Les polices d’écriture sont celles utilisées pour les livres et, bien évidemment, sont libres.

    Un livre doit avoir un ISBN

    L’ISBN (pour « International Standard Book Number ») c’est un numéro d’identification unique pour chaque livre dans le monde depuis les années 1980.

    C’est la partie facile : pour une modique somme, l’AFNIL en fournit très largement assez pour des années, il suffit juste d’un peu de patience. Les numéros sont fournis sous la forme d’une liste, à l’éditeur de les attribuer à chaque ouvrage ; la version numérique et la version papier ne comptant que pour un que s’ils sont strictement identiques.

    Ouf ! J’ai enfin toute la structure et tout le nécessaire pour que l’entreprise fonctionne ; maintenant, je peux enfin commencer à éditer !

    Créer de la littérature libre… avec des logiciels libres ?

    Éditer le texte lui-même

    Pour l’instant, c’est la partie facile : mon amie Lisa – seule autrice tierce pour l’instant – et moi utilisons LibreOffice, dont le système de commentaires fait l’affaire. D’autre part, on se voit souvent en vrai, ce qui simplifie beaucoup le travail.

    L’outil de PAO

    La PAO, c’est la Pagination Assistée par Ordinateur, ce qui permet à l’ouvrage – livre, magasine, etc. – d’avoir une mise en page correcte.

    Un fait peu connu du grand public : un logiciel de traitement de texte est incapable de faire une mise en page correcte, et j’entends par là d’avoir une qualité professionnelle, notamment en ce qui concerne la typographie. Un LibreOffice Writer – ou même un Microsoft Word – ne gèrent pas les alignements sur grilles, ont des options de césure, de lignes veuves et orphelines très réduites, ne gèrent pas les ligatures de manière fine, n’ont pas d’option pour activer (et encore moins paramétrer) l’alignement visuel, et j’en passe. Or, j’ai envie d’avoir une mise en page correcte, même si certains gros éditeurs, eux, ont décidé de s’en passer.

    Le logiciel libre le plus connu pour ce faire, c’est LaTeX. Il est excellent sur la typographie, et… atroce sur le reste. Pour moi ça n’est pas un choix acceptable, il ne correspond tout simplement pas à ma façon de travailler (et, si vous êtes aficionados de LaTeX, pas la peine de venir le défendre en commentaires, je le connais depuis plus de 20 ans).

    Le choix suivant, c’est Scribus. Donc je l’installe, l’essaie, l’essaie encore, l’essaie toujours ; et après beaucoup trop longtemps, je n’arrive toujours pas à faire le quart de ce que je veux avec. (Il semblerait que le logiciel se soit beaucoup amélioré depuis, il faudra que je réessaie).

    La solution que je trouve n’est hélas pas libre et à l’époque elle n’était même pas gratuite, bien qu’infiniment moins chère que les mastodontes du genre. C’est Affinity Publisher ; et en une après-midi, j’ai une maquette qui est à 90 % ce que je veux, couverture comprise, donc je décide d’être pragmatique et de partir sur ce logiciel.

    Créer les fichiers pour l’impression

    C’est facile : tous les imprimeurs prennent des fichiers PDF (et indiquent la version exacte qu’ils attendent), donc en suivant les instructions, il ne devrait pas y avoir de surprise. Et de fait, j’en ai pas eu.

    Créer les livres électroniques

    Mon diffuseur (je reviendrai sur son rôle dans la section suivante) me dit que je peux me contenter de fournir un EPUB et un PDF, et qu’il transforme lui-même le livre aux éventuels autres formats, dont l’infâme Kindle.

    Le PDF, c’est facile, j’ai déjà. Mais l’EPUB ? Je découvre trois choses :

    1. Un livre électronique au format EPUB, c’est juste un fichier ZIP renommé avec le texte au format XHTML (oui !), un fichier de styles CSS (qui sera largement ignoré par le logiciel de lecture…) et une poignée de métadonnées, en général du XML (parfois renommé).
    2. Malgré ça, personne ne semble savoir générer un EPUB correct. La plupart des logiciels et convertisseurs que j’essaie me génèrent une soupe de balises sans aucun sens ; d’ailleurs la plupart de ceux que j’ai sur ma liseuse ont des problèmes plus ou moins graves à l’usage.
    3. Le format EPUB semble être plus une vague indication qu’une norme, et les différentes liseuses et logiciels de lecture ont tous des interprétations, disons créatives de comment ce format doit être rendu.

    Donc, je finis par décider de le générer à la main ; et en fait, c’est facile : en une journée, j’ai un fichier tout à fait valide qui passe bien sur ma liseuse physique, et sur diverses liseuses logicielles sur PC et smartphone. Mon seul échec, c’est la page de faux-titre qui n’est pas stylisée correctement. Il y avait un seul piège : les fichiers ZIP définissent l’ordre dans lequel sont stockés les fichiers, et le format EPUB attend un ordre précis qui doit être respecté (mimetype, puis META-INF/*, puis OEBPS/*). Il semblerait que les versions récentes de LibreOffice produisent un résultat correct, il faut que je réessaie.

    Et donc maintenant, j’ai des livres qui contiennent de la littérature libre, qu’il me faut vendre.

    Vendre de la littérature libre

    Parce que si je parle de littérature libre depuis le début, je n’ai jamais parlé de littérature gratuite, et pour cause : mon but est bien de vendre cette littérature, même libre, ne serait-ce que parce qu’il faut bien que je paie les intermédiaires. Justement, parlons-en.

    La chaine du livre

    Le processus de création d’un livre implique tout ce petit monde :

    1. L’auteur·ice, qui écrit le livre.
    2. L’éditeur – ici moi-même, au nom des Éditions du Renard Spatial – qui édite le livre, et qui peut faire appel à :
      1. Une correctrice, qui s’assure qu’il ne reste pas de fautes d’orthographe et de grammaire ; et croyez-moi la langue française aurait bien besoin d’une simplification. Une grosse.
      2. Une graphiste, pour la couverture, les éléments de communication, etc.
      3. Un maquettiste, pour la mise en page.
      4. … et j’en passe, surtout dans les grands groupes (notamment le directeur de collection).
    3. L’imprimeur, qui, ben, imprime le livre.
    4. Le distributeur, qui assure la logistique, c’est-à-dire de stocker les livres imprimés et les envoyer aux libraires.
    5. Le diffuseur, qui va assurer la promotion des livres auprès des libraires et s’assurer de leur présence.
    6. La libraire, qui va vendre le livre.

    Sachant que dans la liste principale, seul l’imprimeur travaille à tarif fixe ; tous les autres se rémunèrent au pourcentage du prix de vente final… et donc vont sans doute refuser les partenariats vus comme non rentables. Comme, par exemple, travailler avec un petit éditeur qui vend des livres pas chers, libres, et qui ne fait même pas ça à plein temps.

    Pour l’instant, coté édition, je fais tout moi-même. Si jamais un jour, j'ai les moyens (je compte sur vous !), j’investirai d’abord dans une correction professionnelle.

    Vendre des livres électroniques

    Trouver un distributeur de livres électroniques, c’était facile ; et très vite, j’ai eu une nouvelle à mon pseudo disponible sur à peu près toutes les plateformes.
    On a donc travaillé un premier livre avec mon amie Lisa, on l’a réalisé, vendu partout où on peut acheter un livre électronique, et on a découvert la triste vérité :

    Les livres électroniques, ça n’intéresse personne.

    C’était le plus beau « Vu et s’en tape » de toute notre vie. En fait, sans version papier, c’est comme si le livre n’existait même pas.

    Mais il y a un problème…

    Vendre des livres papier

    Vous vous rappelez quand, plus haut, j’écrivais que j’avais créé l’entreprise en 2020 ? Eh bien, le covid avait mis un grand bazar dans le monde de l’impression, et les prix du papier s’étaient envolés.

    Ça s’est ensuite calmé. Quelques semaines. Après quoi, la Russie a déclaré la guerre à l’Ukraine, grande fournisseuse européenne de bois et de papier, donc re-crise, retour des prix absurdes, priorité absolue aux clients de longue date, etc. (j’ai même quelques mangas de cette époque qui sont visiblement imprimés sur du papier machine, le même qu’on utilise dans nos imprimantes !)

    Quand c’est de nouveau revenu à une certaine normale, j’ai cherché imprimeurs, distributeurs et diffuseurs. L’imprimeur, c’est facile, tous les imprimeurs de France et de Navarre veulent bien faire des livres de poche. Facile, pour eux, on paie un tarif fixe par livre et ça leur va bien. Le distributeur et le diffuseur, c’est beaucoup plus compliqué. Ce que je veux faire, c’est pas assez cher, y’a pas assez de volume, j’ai pas assez de poids dans un marché déjà saturé.

    Alors, je me suis dirigé vers l’impression à la demande, qui finalement a beaucoup d’avantages pour une structure comme la mienne ; et on en trouve qui cumulent prix correct, bonne réputation, et qui impriment dans l’Union Européenne. En particulier, on peut avoir de l’impression à la demande qui est référencée sur Dilicom et Electre, donc commendable en libraire, ce dont je n’étais pas sûr à l’origine.

    Encore un peu de paperasse, puis davantage de paperasse (notamment pour faire corriger une erreur d’attribution d’éditeur), et un envoi au dépôt légal, et enfin – enfin ! – on est en juillet 2026 on a une version papier de notre premier livre !

    « Ça ne peut pas être pire qu’ici »

    Couverture du livre

    « Ça ne peut pas être pire qu’ici » est une novella (à mi-chemin entre une nouvelle et un roman) de fantasy et d’apprentissage de Lisa Refur, publié sous licence CC-BY 4.0 dont voici la quatrième de couverture :

    Cette ligne de chemin de fer apparue par magie agit comme un déclencheur dans l’esprit des adolescents désœuvrés. Et s’il existait un monde au-delà de cette ville de banlieue décrépite ? Qu’est-ce qui interdit aux quatre amis de quitter Villeneuve ? Rien, en fait. C’est le début de l’aventure pour Ajax, Dro, Biénale et Zef ; l’abandon d’une cité cité sans avenir, la quête d’une vie meilleure. Mais pour aller où ? Suivre la ligne ? D’où vient-elle, et où va-t-elle ? Est-ce mieux ailleurs ?

    La seule solution qu’ont les jeunes gens pour le découvrir : prendre la route, se confronter à ses difficultés, ses joies et ses peines, dans l’espoir que la destination soit bonne.

    Il est disponible pour 6,99 € au format papier (11 x 18 cm, 84 pages, demandez l’ISBN 9782492575037 à votre libraire préféré) ; et pour 2,99 € au format électronique, sans DRM quand la librairie le permet, cherchez l’ISBN 9782492575013.

    Éditer de la littérature libre : premier point d’étape

    Le premier enseignement que j’en tire, c’est celui-ci : tout le monde s’en cogne.

    Le sujet n’intéresse personne, en bien comme en mal : je n’ai eu aucune remarque sur le sujet. Les textes, le site, les couvertures ont généré beaucoup plus de commentaires. D’un côté, c’est un peu triste ; d’un autre ça n’a pas déclenché de rejet, et c’était le point que je craignais le plus dans cette expérience. Je croise les doigts.

    La conclusion que j’en tire pour l’instant, c’est la suivante : pour l’instant, publier de la littérature sous licence libre ne m’a rien apporté directement, et c’était attendu : l’intérêt du libre, c’est d’abord pour les personnes qui utilisent plus que pour celles qui produisent, surtout dans un domaine où la création collaborative est minoritaire.

    Mais surtout, publier de la littérature libre ne m’a pas handicapé, donc je n’ai aucune raison d’arrêter de le faire, et par conséquent, je vais continuer !

    Et maintenant ?

    Les Éditions du Renard Spatial vont continuer à publier des littératures de l’imaginaire libres.

    Le prochain livre ne devrait pas attendre trois ans de plus, puisqu’on a un projet de recueil de nouvelles en cours avec Lisa. Si tout va bien, il devrait sortir quelque part entre cet automne et cet hiver – j’ai arrêté de croire à une date précise tant que tout n’est pas terminé.

    Mais surtout, les soumissions sont maintenant ouvertes ! Si vous êtes intéressé·es, pouvez vous proposer votre projet en suivant la procédure détaillée ici. Attention ! Il ne s’agit pas d’envoyer un texte complet avec à peine un bonjour (j’en ai déjà eu !).

    J’avais imaginé terminer par une sorte de FAQ, mais cette dépêche est déjà extrêmemement longue, donc je vous propose de lire celle du site, et de me poser toute question restante en commentaires.

    Merci de m’avoir lu !

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇LinuxFr.org : les dépêches
    • Revue de presse de l’April pour la semaine 31 de l’année 2026
      Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April. [ZDNET] Logiciels libres et collectivités au congrès de l'Adullact [01net.] Fini WhatsApp: la France choisit sa propre messagerie et veut convertir l'Europe [InformatiqueNews.fr] Open Secure AI Alliance veut sécuriser l

    Revue de presse de l’April pour la semaine 31 de l’année 2026

    Par : echarp
    4 août 2026 à 08:37

    Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.

    [ZDNET] Logiciels libres et collectivités au congrès de l'Adullact

    ✍ Thierry Noisette, le vendredi 31 juillet 2026.

    Retour sur le congrès de Montpellier de l’association libriste des collectivités territoriales: la transition vers le Libre d’Échirolles, l’adoption de Linux dans le département du Rhône (et une chanson).

    [01net.] Fini WhatsApp: la France choisit sa propre messagerie et veut convertir l'Europe

    Le mardi 28 juillet 2026.

    Alors que Tchap est devenue la messagerie sécurisée de référence de l’État, la France cherche désormais à étendre sa stratégie de souveraineté numérique à l’échelle européenne en promouvant le protocole Matrix auprès d’autres pays.

    [InformatiqueNews.fr] Open Secure AI Alliance veut sécuriser l'IA ouverte

    ✍ Loïc Duval, le mardi 28 juillet 2026.

    L’incident Hugging Face a fait trembler tout le monde. Il est l’heure de passer à l’action. Nvidia, Microsoft, IBM, Cisco, Hugging Face, la Linux Foundation et une trentaine d’autres acteurs lancent une coalition destinée à bâtir une pile de sécurité ouverte pour les modèles et agents d’IA. Derrière le discours sur la transparence, l’initiative cherche surtout à éviter que la cyberdéfense ne dépende de quelques plateformes propriétaires impossibles à inspecter ou à déployer localement.

    [atlantico] Open source vs. sécurité: pourquoi Washington hésite et ce que cela change pour l'Europe

    ✍ Bernard Benhamou, le mardi 28 juillet 2026.

    Trump voudrait réserver les modèles d’IA aux Etats-Unis, les principaux intéressés lui demandent de ne rien en faire. Derrière ce paradoxe se joue un enjeu essentiel autour de la domination mondiale de l’IA. Et pour l’instant, la Chine semble bien partie pour rafler la mise. Décryptage.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇LinuxFr.org : les dépêches
    • EmmaDE6 1.02 améliore encore l’accessibilité aux déficients visuels
      Ce 27 juillet 2026, le collectif Emmabuntüs vient d’annoncer la sortie de sa nouvelle version Emmabuntüs Debian Édition 6 1.02, basée sur la Debian 13.6 Trixie et supportant les deux environnements de bureau XFCE et LXQt. lien nᵒ 1 : 11 représentants des structures spécialisées prennent en main l’informatique inclusivelien nᵒ 2 : Interviews réalisées suite à la première formation sur l’accessibilitélien nᵒ 3 : Manuel des fonctions d’accessibilité dans Emmabuntüslien nᵒ 4 : Page sur l’accessibi

    EmmaDE6 1.02 améliore encore l’accessibilité aux déficients visuels

    Ce 27 juillet 2026, le collectif Emmabuntüs vient d’annoncer la sortie de sa nouvelle version Emmabuntüs Debian Édition 6 1.02, basée sur la Debian 13.6 Trixie et supportant les deux environnements de bureau XFCE et LXQt.

    Première séance de formation au Centre  Polyvalent Saint-Augustin de Lomé, du 9 au 10 juillet 2026

    Rappelons que cette distribution est née au sein du Mouvement Emmaüs, pour faciliter le reconditionnement des ordinateurs donnés aux associations, notamment humanitaires, mais aussi pour favoriser la découverte de GNU/Linux par les débutants, tout en prolongeant la durée de vie du matériel informatique, ce qui réduit le gaspillage lié à la surconsommation de matière première.

    La nouvelle évolution de cette distribution concerne essentiellement des améliorations en matière d’accessibilité avec notamment un retour à la version stable d'Orca 48.1.1 ainsi qu’une meilleure prise en charge de la synthèse vocale Piper, ce qui améliore notablement le confort d’écoute du système.
    Cette distribution a été utilisée lors de la première séance de formation dispensée au Centre Polyvalent Saint-Augustin de Lomé, à l'intention des futurs référents représentant les 10 structures spécialisées pour les personnes déficientes visuelles du Togo.

    Pour mémoire ces actions se font en collaboration étroite avec l’A.S.I. YOVOTOGO qui prévoit aussi l’installation d’une première salle informatique au Cameroun, marquant une nouvelle étape dans l’expansion géographique de ses actions dans cette région d’Afrique.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    • ✇Korben
    • Déjà - Il devine ce que vous allez taper dans le terminal
      L'humain est paresseux par nature, mais alors je ne vous raconte pas quand il s'agit de taper des lignes de commande... Mais bon, l'IA est arrivée dans nos vies et maintenant nous ne sommes plus que des gros sacs de viande et de graisse dont le cerveau se ramollit jour après jour. Donc, foutu pour foutu, autant y aller à fond et c'est pour cela qu'aujourd'hui, je vais vous parler de l'application Deja. Deja est un outil de remplacement intelligent pour un autre outil dont je vous ai déjà parlé q

    Déjà - Il devine ce que vous allez taper dans le terminal

    Par : Korben ✨
    31 juillet 2026 à 10:04

    L'humain est paresseux par nature, mais alors je ne vous raconte pas quand il s'agit de taper des lignes de commande... Mais bon, l'IA est arrivée dans nos vies et maintenant nous ne sommes plus que des gros sacs de viande et de graisse dont le cerveau se ramollit jour après jour. Donc, foutu pour foutu, autant y aller à fond et c'est pour cela qu'aujourd'hui, je vais vous parler de l'application Deja.

    Deja est un outil de remplacement intelligent pour un autre outil dont je vous ai déjà parlé qui s'appelle ZSH Auto Suggestions qui va carrément deviner votre prochaine commande ZSH. C'est un truc qui fait donc de la prédiction de commande. Pour l'installer, vous pouvez passer par homebrew ou curl et hop, comme par magie, ce sera intégré directement à votre fichier .zshrc. Ensuite, vous rechargez votre terminal et c'est parti.

    Deja remplace zsh-autosuggestions, le plugin de complétion dont dépend aussi zsh-copilot , donc il ne faut surtout pas garder les deux dans votre plugins=(). En effet, les deux réécrivent les mêmes widgets ZLE, et heureusement, quand deja détecte que l'autre est chargé, il affiche une ligne d'avertissement et se met en retrait plutôt que de coincer votre éditeur de ligne. Si vous gérez votre zsh avec Oh My Zsh ou zinit, il existe aussi une intégration dédiée pour chacun, et dans ce cas il faut enlever la ligne eval que l'installeur a ajoutée au .zshrc, sinon l'intégration est chargée deux fois.

    Autre chose à savoir tout de suite, sinon vous allez chercher un moment : la suggestion s'accepte avec la flèche droite, pas avec Entrée (ça c'est pour envoyer la commande). Ensuite, Ctrl et flèche droite n'acceptent que le mot suivant, Tab ouvre la liste des alternatives classées sans quitter la ligne, et Ctrl+X coupe les suggestions pour toute la session.

    Ça se base sur tout un tas de paramètres que je ne vais pas tous vous lister, mais en gros Deja est au courant du répertoire où vous êtes. Ensuite, si vous tapez des commandes mal fichues, il sera capable de vous en suggérer qui devraient correspondre à votre besoin. Et puis après, il y a l'historique et un score de fréquence ce qui fait que l'outil est vraiment hyper prédictif. Il n'y a pas d'IA derrière, c'est vraiment de l'algorithmie pure, mais ça rend bien des services. Surtout si vous tapez à peu près tout le temps les mêmes commandes au même moment, aux mêmes endroits.

    Par exemple, l'outil retient que vous lancez make test après make build, et pondère la suggestion en conséquence. Les quatre signaux, correspondance floue, fréquence combinée à la récence avec une demi-vie d'une semaine, affinité avec le répertoire courant et probabilité d'enchaînement, sont fondus dans un score unique.

    Le "flou", lui, se règle en trois crans selon l'écart toléré entre les lettres que vous tapez. Tight n'en laisse passer qu'un seul, smart jusqu'à quatre (c'est le réglage par défaut), et loose jusqu'à huit. En smart, taper par exemple gco proposera git checkout main ; alors qu'en loose, ça partira chercher beaucoup plus loin. Et Shift + flèche droite permet de passer au cran de "flou" suivant sans quitter la ligne.

    Bref, je pense que ça va vous faire gagner un max de temps.

    deja est publié sous licence MIT, se pose sur macOS et Linux, et ne connaît que zsh. Et si l'essai ne vous convainc pas, la désinstallation se fait en 4 étapes : enlever la ligne eval du .zshrc, tuer le démon avec pkill -f 'deja daemon', supprimer ~/.local/share/deja/, puis retirer le binaire avec brew uninstall deja ou, si vous êtes passé par le script curl, en supprimant le fichier posé dans ~/.local/bin/.

    • ✇Korben
    • Il fait tourner DOOM avec des expressions régulières, et il faut trois minutes par image
      Un développeur du nom d' Artem Lytkin a réussi à faire tourner DOOM sur une machine dont la seule et unique opération est un chercher-remplacer, le même que celui de votre traitement de texte, appliqué en boucle sur un énorme fichier texte. Le projet s'appelle doom-regex et son code est public depuis quelques jours. Une expression régulière, c'est un motif de recherche un peu évolué, capable de repérer par exemple tous les groupes de chiffres suivis d'une virgule dans un texte pou

    Il fait tourner DOOM avec des expressions régulières, et il faut trois minutes par image

    30 juillet 2026 à 11:43

    Un développeur du nom d' Artem Lytkin a réussi à faire tourner DOOM sur une machine dont la seule et unique opération est un chercher-remplacer, le même que celui de votre traitement de texte, appliqué en boucle sur un énorme fichier texte. Le projet s'appelle doom-regex et son code est public depuis quelques jours.

    Une expression régulière, c'est un motif de recherche un peu évolué, capable de repérer par exemple tous les groupes de chiffres suivis d'une virgule dans un texte pour les remplacer par autre chose. Les développeurs s'en servent tous les jours pour nettoyer des fichiers ou valider des adresses mail, jamais pour lancer un jeu vidéo.

    Ici, tout l'ordinateur vit dans une seule chaîne de caractères d'environ 96 Mo, dans laquelle les registres du processeur, la mémoire, l'image affichée à l'écran, le moteur du jeu et ses données sont posés sous forme de texte. Un jeu de 544 règles de remplacement, toujours appliquées dans le même ordre, simule un petit processeur 32 bits maison baptisé RVM-1.

    Il n'y a aucun interpréteur ni aucun calcul en dehors de ces règles. Quand le jeu additionne deux nombres, c'est une substitution qui réécrit des caractères au bon endroit dans la chaîne, et rien d'autre.

    Le prix à payer est quand même salé, puisqu'il faut près de 14 millions de substitutions pour produire une seule image du premier niveau, à un rythme d'environ 80 000 remplacements par seconde. Trois minutes par image. Une petite séquence de 100 images représente du coup plus d'un milliard d'opérations.

    Le résultat n'est pourtant pas une vague approximation, car les images produites sont identiques à l'octet près à celles du vrai DOOM compilé normalement, vérification par empreinte cryptographique à l'appui.

    Tom's Hardware, le média spécialisé qui a relayé la trouvaille, résume bien l'expérience : y jouer tient plus "des échecs par correspondance avec un fusil à pompe" que du jeu de tir nerveux. Une démo pour Windows est malgré tout téléchargeable pour les plus patients.

    DOOM a déjà tourné sur des tests de grossesse et des tracteurs, mais on est ici un cran au-dessus, avec la preuve qu'un outil de bureautique détourné suffit à construire un ordinateur qui marche. Hackaday, le site des bidouilleurs, reconnaît d'ailleurs que la valeur pratique du truc est à peu près nulle.

    Totalement inutile, et c'est exactement pour ça qu'on adore : ce genre de bidouille obsessionnelle et gratuite vaut tous les produits à abonnement du moment.

    Source : Tom's Hardware

    • ✇Korben
    • Il déverrouille une Xbox 360 avec un Teensy et un peu de bruteforce
      Il y en a qui récupèrent des vieux canapés dans des bennes à ordures et puis il y a eWastelander qui passe son temps à récupérer du matériel électronique pour ses futures bidouilles . Sa dernière prise, c'est une Xbox 360 à 15 dollars, dénichée au fond du rayon des "défectueux" d'un magasin de jeux qui soldait tout à moitié prix. Elle démarre parfaitement mais son unique défaut, c'est un contrôle parental verrouillé par un code que plus personne ne connaît. C'est un modèle E, le d

    Il déverrouille une Xbox 360 avec un Teensy et un peu de bruteforce

    Par : Korben ✨
    28 juillet 2026 à 18:11

    Il y en a qui récupèrent des vieux canapés dans des bennes à ordures et puis il y a eWastelander qui passe son temps à récupérer du matériel électronique pour ses futures bidouilles . Sa dernière prise, c'est une Xbox 360 à 15 dollars, dénichée au fond du rayon des "défectueux" d'un magasin de jeux qui soldait tout à moitié prix. Elle démarre parfaitement mais son unique défaut, c'est un contrôle parental verrouillé par un code que plus personne ne connaît.

    C'est un modèle E, le dernier de la gamme, sorti à peu près au moment de la Xbox One . Malheureusement, ce verrou lui interdit tout ce qui dépasse la classification E, soit l'équivalent américain du tout public. Par exemple, le jeu Rock Band Blitz est classé T, donc bloqué. Autrement, dans cette console, il n'y a pas de disque dur, il n'y a aucun profil qui a été enregistré. Et il n'y a absolument rien à récupérer de l'ancien proprio. Voilà, il y a juste le code PIN et c'est tout.

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube
    Alors évidemment première tentative, la question secrète de récupération. "Quel est votre plat préféré ?" Il tape pizza, puis burger, puis chicken mais aucun ne passe...

    Deuxième tentative, le code de réinitialisation d'usine planqué dans les menus. Il va donc dans les paramètres de la console où se trouvent les informations système. Il faut alors enchaîner une autre combinaison secrète de 6 boutons toujours identiques (gâchette gauche, gâchette droite, X, Y, bumper gauche, bumper droit) suivi de 4 pressions supplémentaires qui, elles, changent d'une console à l'autre. eWastelander programme alors les combinaisons en macros sur une manette 8BitDo, branchée via un adaptateur Brook Wingman et déroule toute la liste. Mais RIEN !

    Mais il ne se laisse pas battre par le désespoir et amorce une troisième tentative : l'exploit logiciel bad update, qui se lance sur une console de série sans avoir à l'ouvrir et donne accès à une appli homebrew capable d'afficher le code en clair. Cet exploit ne se déclenche que depuis 2 jeux, Tony Hawk's American Wasteland et Rock Band Blitz. Sauf que, comme je vous le disais, Rock Band Blitz est classé T, et le verrou le bloque. Il bascule alors sur un autre exploit nommé bad avatar, mais la console freeze ! Quel enfer ! Comme cette 360 n'a aucun stockage interne, et que l'exploit réclame un disque dur ou une unité mémoire pour fonctionner, bah ça plante.

    Restait la méthode "officielle", telle que décrite sur wiki Console Mods. Cela consiste à enregistrer la console sur son compte Microsoft puis à demander un reset du code, ou appeler le support qui le communique. Mais ce même wiki précise que la méthode "aurait été abandonnée d'après les retours négatifs, mais reste ici pour mémoire". Bref, y'a plus personne au comptoir !

    Sa dernière option, qui se présente à lui, un peu comme la solution de la dernière chance, c'est d'effectuer un brute force sur la console. Et ça tombe bien parce qu'un autre dev surnommé Agent24 avait repris en janvier 2020 le code d'un autre bidouilleur (écrit à la base pour Arduino) puis adapté au Teensy.

    Le Teensy, si vous ne connaissez pas, c'est une carte qui se fait passer pour un clavier USB et tape les combinaisons une par une. Cela représente 10 000 possibilités pour un code à 4 chiffres, soit entre une seconde et 17 heures selon la chance qu'on a. eWastelander coupe alors l'extinction automatique, laisse la carte tourner, et se barre...

    5 heures après, il revient voir ce qu'il en est et, oh magie, sa console est déverrouillée !!

    Bravo. Encore une fois, le brut de force a triomphé et ça ne date pas d'hier puisqu'en 2013, déjà, je vous parlais d'un bricoleur qui cassait le code PIN d'un GPS Garmin avec un Arduino et un vieux scanner, sur exactement le même nombre de combinaisons que pour la Xbox.

    Et voilà comment ressusciter une console qu'on croyait perdue pour toujours à cause d'un simple code de contrôle parental !

    Source

    • ✇Korben
    • Firefox ressort le mode compact du placard, 5 ans après
      En 2021, Mozilla a estimé que le mode compact de Firefox intéressait trop peu de monde pour mériter sa place dans l'interface. Le bug qui actait sa suppression a énervé pas mal de monde, mais la justification à l'époque, c'était que cette densité est "difficile à découvrir, et on suppose qu'elle est peu utilisée". Faut dire que ce mode compact réduit sacrément l'espacement des barres d'outils et des onglets pour gagner de la place à l'écran. Mozilla le destine explicitement aux petits écrans. Ma

    Firefox ressort le mode compact du placard, 5 ans après

    Par : Korben ✨
    27 juillet 2026 à 19:00

    En 2021, Mozilla a estimé que le mode compact de Firefox intéressait trop peu de monde pour mériter sa place dans l'interface. Le bug qui actait sa suppression a énervé pas mal de monde, mais la justification à l'époque, c'était que cette densité est "difficile à découvrir, et on suppose qu'elle est peu utilisée".

    Faut dire que ce mode compact réduit sacrément l'espacement des barres d'outils et des onglets pour gagner de la place à l'écran. Mozilla le destine explicitement aux petits écrans.

    Mais devant la levée de boucliers, Mozilla a dû faire machine arrière mais à moitié ^^. En avril 2021, un second bug acte le compromis : ceux qui utilisaient déjà le mode compact le gardent, les autres doivent aller l'activer à la main dans about:config via browser.compactmode.show.

    Puis au bout d'un moment dans le menu de personnalisation, l'option réapparaît en juin 2021 dans Firefox 89 sous le doux nom de "Compact (not supported)". C'est la version qui embarquait la refonte Proton dont je vous parlais à l'époque .

    Nous sommes 5 ans plus tard, et Mozilla remet le couvert avec le mode compact ! En effet, le nouveau design de Firefox est arrivé aujourd'hui dans Nightly, et ce mode compact fait partie du package. "Les gens nous ont dit que ça leur manquait, et on les a écoutés", explique l'équipe.

    Sauf que ce n'est pas exactement un retour à la case départ. Dans le code de Nightly 155, le mode compact ne revient pas dans le menu de personnalisation. En réalité, il déménage dans les réglages, sous une rubrique "Window density" qui propose Automatique, Standard, Compact et Tactile.

    Mais surtout Firefox sait maintenant basculer en compact tout seul. C'est une préférence fraîchement débarquée, browser.compactmode.auto.threshold, qui fixe le déclencheur à 0.05. Cela veut dire que si la barre d'onglets s'apprête à bouffer plus de 5 % de la hauteur de votre fenêtre, le navigateur passe en densité réduite sans rien vous demander.

    Même logique sur la largeur avec la barre latérale repliée avec un garde-fou plutôt propre qui fait que si un utilisateur a choisi lui-même une densité, il ne se fait jamais écraser son réglage.

    Le reste de la refonte, baptisée Project Nova en interne , n'est pas mal non plus. Les onglets prennent une forme plus douce avec un léger dégradé sur l'onglet actif, la palette s'inspire du feu avec des violets fumés, et les icônes sont redessinées pour tenir la route en thème clair comme en sombre. Mozilla a d'ailleurs publié les teintes avec leurs codes, du Cream #FFF4EE au Midnight Purple #210340.

    Les réglages sont réorganisés au passage, avec une entrée dédiée aux contrôles IA pour couper entièrement ces fonctions, et un réglage du niveau de protection contre le pistage. Mozilla annonce aussi 9 % de gain sur les temps de chargement du contenu principal des pages sur un an.

    Bon voilà, ce que je peux vous dire, c'est que comme d'habitude, avec Firefox, les gens vont encore gueuler pour rien. En 2014, la refonte Australis avait provoqué le même genre de problème, au point qu' une extension entière avait été codée pour restaurer l'ancienne apparence .

    La différence, cette fois, c'est que Mozilla range la personnalisation du côté des réglages officiels au lieu de la laisser aux extensions et à about:config.

    Pour voir tout ça, il vous faut la version Nightly et rien d'autre. Dans le code source, la préférence globale browser.nova.enabled n'est activée que sur les builds Nightly, elle reste à false partout ailleurs. Le déploiement large est annoncé pour cette année, sans date. En attendant, la branche stable continue d'avancer de son côté avec les conteneurs natifs arrivés dans Firefox 153 .

    Source

    • ✇Korben
    • Rapid-MLX - Installer un serveur IA local sur votre Mac
      Si vous avez un Mac Apple Silicon et que vous en avez assez de payer des tokens à chaque requête, Rapid-MLX vaut le détour. C'est un moteur d'inférence local maintenu par Raullen Chai, qui tape directement dans les kernels MLX d'Apple, sans repli sur llama.cpp ni couche Metal intermédiaire. Et si le nom vous dit vaguement quelque chose, c'est normal puisque c'est un fork de vLLM-MLX, le serveur de Wayner Barrios dont je vous parlais en mai . Rapid-MLX a juste pris

    Rapid-MLX - Installer un serveur IA local sur votre Mac

    Par : Korben ✨
    27 juillet 2026 à 11:33

    Si vous avez un Mac Apple Silicon et que vous en avez assez de payer des tokens à chaque requête, Rapid-MLX vaut le détour. C'est un moteur d'inférence local maintenu par Raullen Chai, qui tape directement dans les kernels MLX d'Apple, sans repli sur llama.cpp ni couche Metal intermédiaire. Et si le nom vous dit vaguement quelque chose, c'est normal puisque c'est un fork de vLLM-MLX, le serveur de Wayner Barrios dont je vous parlais en mai . Rapid-MLX a juste pris un rythme de publication plus soutenu des deux.

    Ce que ça vous donne, c'est donc un serveur HTTP qui parle le même langage que l'API d'OpenAI et celle d'Anthropic. Vos scripts, Cursor, Aider, LangChain ou Claude Code continuent de fonctionner, sauf qu'ils tapent sur votre machine au lieu d'un datacenter.

    Donc je vous propose de voir ensemble comment installer ça.

    Étape 0 : Vérifier que votre Mac est éligible

    Le script d'installation contrôle plusieurs choses avant de lancer quoi que ce soit, et autant les connaître d'avance. Il faut une puce Apple Silicon et il n'y a pas de version Linux ni Windows, ni de support CUDA ou AMD.

    Le script d'installation accepte encore macOS 13 Ventura, mais le vrai plancher est macOS 14 Sonoma. La formule Homebrew l'exige, et surtout MLX, la brique Apple sur laquelle tout repose, ne publie de paquets macOS que pour les versions 14, 15 et 26. Sur un Mac resté en Ventura, ça cassera donc à l'installation des dépendances, quel que soit le chemin choisi.

    Dernier point à avoir en tête, c'est pensé pour votre machine à vous et pas pour un serveur. Vous n'y trouverez donc ni authentification multi-utilisateurs, ni quotas de requêtes.

    Étape 1 : Installer Rapid-MLX

    Le plus simple, c'est Homebrew :

    brew install rapid-mlx
    

    Si vous gérez déjà vos environnements Python vous-même, les autres chemins existent :

    uv tool install rapid-mlx@latest
    python3.12 -m pip install rapid-mlx
    

    Il y a aussi un installeur en une ligne (curl -fsSL https://rapidmlx.com/install.sh | bash) qui détecte votre RAM et vous propose un modèle adapté. Il crée un venv isolé dans ~/.rapid-mlx/ et pose le binaire dans ~/.local/bin/. Un curl | bash reste un curl | bash. La formule Homebrew fait exactement le même boulot, donc l'installeur en ligne perd de son intérêt.

    L'installation de base pèse dans les 460 Mo et la vision, l'audio et les embeddings sont des extras optionnels, vous les ajouterez seulement si vous en avez l'usage.

    Étape 2 : Choisir un modèle qui tient dans votre RAM

    C'est là que la plupart des gens se plantent, en chargeant un modèle trop gros et en concluant que "ça rame". Sur Mac, la RAM est unifiée, donc le modèle mange directement dans la mémoire que se partagent le CPU et le GPU.

    Les paliers recommandés par le projet :

    RAMModèle conseillé
    8 à 23 Go`qwen3.5-4b-4bit`
    24 à 47 Go`gpt-oss-20b-mxfp4-q8`
    48 à 95 Go`qwen3.6-35b-8bit`
    96 Go et plus`gpt-oss-120b-mxfp4-q8`

    Le catalogue complet se liste avec la commande rapid-mlx models, et rapid-mlx info <alias> vous donne le profil détaillé d'un modèle. Si vous voulez sortir du catalogue maison, le filtre matériel de Hugging Face que je vous montrais fin juin fait exactement ce tri à votre place.

    Pour utiliser un autre modèle que celui par défaut, il suffit de reprendre l'alias affiché par rapid-mlx models et de le passer en argument. Et si vous préférez télécharger les poids à l'avance, sans rien lancer, c'est le boulot de rapid-mlx pull, qui accepte aussi bien un alias du catalogue qu'un identifiant Hugging Face :

    rapid-mlx pull qwen3.5-9b-4bit
    

    Le modèle atterrit dans le cache Hugging Face de votre machine, et ensuite rapid-mlx chat qwen3.5-9b-4bit ou rapid-mlx serve qwen3.5-9b-4bit chargeront ce modèle-là. Le pull préalable reste facultatif, chat et serve téléchargent d'eux-mêmes ce qui manque, mais autant rapatrier les gigas tranquillement avant plutôt qu'au moment où vous voulez bosser.

    Étape 3 : Vérifier que ça tourne

    Avant de bricoler des intégrations, testez en direct :

    rapid-mlx chat
    

    Ça part sur qwen3.5-4b-4bit par défaut, télécharge les poids au premier lancement (comptez 2,5 Go) et vous lâche dans une interface (REPL). /help listera les commandes slash, et /exit vous permettra de quitter le chat.

    Une subtilité qui évite de mal interpréter ce premier test, c'est que dans le chat, le raisonnement est coupé par défaut, histoire que le modèle ne vous déballe pas sa réflexion à l'écran. En mode serveur par contre c'est l'inverse, et ça change la vitesse ressentie du tout au tout. J'y reviens plus bas.

    Étape 4 : Lancer le serveur

    Le vrai intérêt, c'est le mode serveur :

    rapid-mlx serve qwen3.5-4b-4bit
    

    Vous récupérez un endpoint sur http://localhost:8000. Le test qui confirme que tout est en place :

    curl http://localhost:8000/v1/chat/completions \
     -H "Content-Type: application/json" \
     -d '{"model":"default","messages":[{"role":"user","content":"Dis bonjour !!"}]}'
    

    Et côté Python, vous gardez le SDK OpenAI tel quel, seule l'URL de base change :

    from openai import OpenAI
    client = OpenAI(base_url="http://localhost:8000/v1", api_key="not-needed")
    print(client.chat.completions.create(
     model="default",
     messages=[{"role": "user", "content": "Say hello"}],
    ).choices[0].message.content)
    

    Pointez n'importe quel client compatible OpenAI sur http://localhost:8000/v1 et c'est réglé. Cursor, Aider, LibreChat, Open WebUI, LangChain, tous marchent avec ce seul changement d'URL. Il y a aussi /v1/embeddings pour du RAG local et /v1/responses pour le Codex CLI.

    Étape 5 : Brancher Claude Code dessus

    C'est le morceau le plus intéressant du lot, et il tient en deux variables d'environnement. Serveur lancé d'un côté, puis dans un autre terminal :

    ANTHROPIC_BASE_URL=http://localhost:8000 ANTHROPIC_API_KEY=not-needed claude
    

    Attention quand même, l'URL de base doit être la racine, sans /v1 à la fin. Le SDK Anthropic ajoute /v1/messages tout seul, donc si vous mettez /v1 vous obtenez /v1/v1/messages et ça casse.

    Depuis la 0.10.14, l'appel d'outils passe par une grammaire contrainte activée par défaut, donc plus besoin de bidouiller un --tool-call-parser à la main pour que les tool calls soient parsables. Pour du Claude Code sérieux, visez plutôt un gros modèle, la doc officielle recommande par exemple qwen3.6-35b-4bit en exemple.

    Quand ça coince

    Le réflexe à avoir avant de chercher ailleurs :

    rapid-mlx doctor
    

    Les trois pannes les plus courantes sont toujours les mêmes.

    Débit décevant côté serveur, c'est le raisonnement : les Qwen 3.5 et 3.6 démarrent en mode réflexion, donc ils pensent à voix haute avant de répondre, et --no-think règle l'affaire.

    Plantage mémoire, votre modèle est trop gros pour la RAM disponible, redescendez d'un palier ou prenez une quantification plus agressive. Appels d'outils qui arrivent en texte brut, la récupération automatique gère la plupart des cas, sinon vous forcez le parser correspondant à votre modèle.

    Voilà, grâce à ça, votre Mac est maintenant un serveur d'IA super rapide ! Plus de facture au token, et vos prompts ne sortent plus de la pièce.

    Merci à Philobois pour le lien !

    • ✇Korben
    • Chrome tourne enfin sur Raspberry Pi (si vous savez où cliquer)
      Si vous avez un Raspberry Pi et que Chromium commence à vous fatiguer, le VRAI Chrome, celui des chads que vous êtes, est enfin dispo en ARM64 !! Enfin, dispo... Si vous savez où chercher, parce que la page de téléchargement de Google vous propose toujours l'installeur amd64, qui ne tournera jamais sur votre machine. C'est Joey Sneddon, d'OMG! Ubuntu, qui a trouvé la combine en bidouillant l'URL depuis son Pi 5. Avant toute chose, vérifiez que vous êtes bien en 64 bits, parce qu'

    Chrome tourne enfin sur Raspberry Pi (si vous savez où cliquer)

    Par : Korben ✨
    27 juillet 2026 à 10:43

    Si vous avez un Raspberry Pi et que Chromium commence à vous fatiguer, le VRAI Chrome, celui des chads que vous êtes, est enfin dispo en ARM64 !! Enfin, dispo... Si vous savez où chercher, parce que la page de téléchargement de Google vous propose toujours l'installeur amd64, qui ne tournera jamais sur votre machine. C'est Joey Sneddon, d'OMG! Ubuntu, qui a trouvé la combine en bidouillant l'URL depuis son Pi 5.

    Avant toute chose, vérifiez que vous êtes bien en 64 bits, parce qu'un système 32 bits refusera le paquet :

    dpkg --print-architecture
    

    Si ça répond arm64, le fichier est là , 126 Mo. Il s'installe comme n'importe quel .deb local, en laissant apt gérer les dépendances :

    wget https://dl.google.com/linux/direct/google-chrome-stable_current_arm64.deb
    sudo apt install ./google-chrome-stable_current_arm64.deb
    

    Le RPM existe aussi pour les distributions qui préfèrent, en remplaçant la fin du nom par aarch64.rpm.

    J'ai ouvert le paquet pour regarder ce qu'il y avait dedans. Son fichier de contrôle annonce google-chrome-stable en version 150.0.7871.186, architecture arm64, un peu plus de 400 Mo une fois installé. Soit exactement la même version que le paquet x86 poussé le même soir. Le même Chrome, à la même révision.

    Et le canal stable n'est pas seul. Le dépôt de Google sert aussi la beta (151.0.7922.47), la dev (152.0.7967.2) et la canary (152.0.7974.0) pour les puces ARM, et son fichier Release déclare noir sur blanc les deux architectures. Les quatre canaux ont été publiés dans la même minute que leurs équivalents x86.

    Est-ce qu'on se retrouve coincé sur cette version, à re-télécharger le .deb à la main tous les mois ? Non. Le script de post-installation contenu dans le paquet ajoute le dépôt Google en précisant l'architecture, et les cinq paquets y sont indexés en arm64 exactement comme en x86. Les mises à jour ont donc de quoi arriver par apt, comme d'habitude.

    Alors pourquoi s'embêter, puisque Chromium tourne sur ARM depuis des années ? Pour deux trucs. D'abord ma synchro du compte Google, qui ramène favoris, mots de passe et extensions. Et ensuite, Widevine, le module DRM, qui est ici un vrai binaire aarch64 et pas une couche de compatibilité comme l'émulateur FEX financé par Valve . Netflix et les autres plateformes à DRM s'ouvriront enfin sur un SBC !!!

    Mais avec une nuance à connaître avant de vous réjouir qui est que sous Linux, Widevine reste au niveau "Software Secure". Cela veut dire que sur Netflix, la qualité plafonnera entre 720p et 1080p. De la HD donc et pas de la 4K. Désoléééé !

    Google avait promis tout ça en mars, pour le deuxième trimestre et son billet annonçait même une installation via chrome.com/download pour les autres distributions, ce qui est malheureusement le morceau qui manque aujourd'hui.

    Cela veut dire aussi que rien ne garantit que ce paquet soit considéré comme étant prêt par ses auteurs donc si votre machine doit rester stable, laissez passer quelques semaines avant de vous y essayer.

    Manque plus que quelqu'un chez Google ait le courage d'appuyer sur "publier".

    Source

    • ✇Korben
    • Une Radeon de 2007 fait tourner la PS3 (mal, mais elle tourne)
      La carte graphique minimum dont on a besoin pour émuler une PS3 est sortie... après la PS3. C'est AniLeo et kd-11, de l'équipe RPCS3 , qui viennent de descendre le minimum officiel de l'émulateur à la Radeon HD 2900 XT, sortie en mai 2007. La PS3, elle, arrivait en France en mars de la même année. Certes, c'est moins de deux mois d'écart mais pour émuler une console, en général, on a besoin de matériel largement postérieur. RPCS3 accepte donc maintenant les Radeon HD 2000, 3000 et

    Une Radeon de 2007 fait tourner la PS3 (mal, mais elle tourne)

    Par : Korben ✨
    25 juillet 2026 à 07:57

    La carte graphique minimum dont on a besoin pour émuler une PS3 est sortie... après la PS3. C'est AniLeo et kd-11, de l'équipe RPCS3 , qui viennent de descendre le minimum officiel de l'émulateur à la Radeon HD 2900 XT, sortie en mai 2007. La PS3, elle, arrivait en France en mars de la même année.

    Certes, c'est moins de deux mois d'écart mais pour émuler une console, en général, on a besoin de matériel largement postérieur.

    RPCS3 accepte donc maintenant les Radeon HD 2000, 3000 et 4000, la première génération TeraScale d'ATi. Le plancher précédent, c'était la HD 5550. Deux conditions quand même : ça ne marche que sous Linux, avec le pilote libre Mesa r600. Windows reste dehors, le vieux pilote d'AMD étant trop bancal pour l'émulateur.

    Maintenant, ce qui bloquait vraiment n'était pas la puissance. L'émulateur tenait pour acquis que toutes les cartes qu'il supporte savent faire un certain type d'écriture en mémoire. Ces vieilles Radeon ne savent pas, et personne n'avait prévu le cas, alors l'affichage plantait dès le démarrage, sur un pointeur nul... snif. Le correctif consiste donc à vérifier si la carte sait le faire, et à s'en passer quand ce n'est pas le cas. Et voilà, une pull request plus tard et c'était du tout bon pour la Radeon HD 2900 XT !

    Reste que la plus musclée de ces vieilles puces, la HD 4890 de 2009 avec son gigaoctet de mémoire, donne des résultats à géométrie très variable. Sur les captures de l'équipe, OutRun Online Arcade tourne entre 52 et 59 fps, et Metal Gear Solid HD Collection oscille entre 45 et 60 selon la densité de la scène. Jusque-là, ça va.

    Par contre, la démo de FIFA 08 tombe à 15 fps, et le jeu Rain à 15 aussi, et là c'est la cata. Cette HD 4890 est pourtant plusieurs fois plus puissante que le RSX, la puce graphique de la PS3, mais ça ne suffit pas, parce que l'émulateur lui refile du boulot que la console ne lui demandait pas, comme décoder les textures à la place du processeur. Et surtout, parce que la mémoire n'est pas rangée pareil.

    Sur PS3, la mémoire vidéo et la mémoire système sont bien deux réservoirs séparés, sauf que les jeux ont le droit de piocher directement dans les deux. Tout est à portée de main. Sur PC, les deux sont vraiment cloisonnés, du coup l'émulateur passe son temps à recopier les données de l'un vers l'autre.

    En descendant dans la gamme, la sanction est immédiate. La HD 3870 doit tomber à 273p, l'équivalent d'une PSP, pour afficher les jeux les plus simples. La HD 2600 XT, elle, plafonne à 12,9 fps sur Portal à cette même définition. Bref, ça ne sert plus à rien de descendre plus bas, celle-là est carrément plus faible que la puce de la console qu'elle est censée émuler.

    Côté manipulation, il faut mentir au pilote. Ces cartes annoncent une version d'OpenGL trop ancienne, et l'émulateur refuse de démarrer tant qu'il la voit. Deux variables d'environnement au lancement suffisent à lui faire croire le contraire :

    MESA_GL_VERSION_OVERRIDE=4.3 MESA_GLSL_VERSION_OVERRIDE=440 ./rpcs3.AppImage
    

    Et si ça plante encore, l'équipe conseille de basculer le réglage Shader Mode sur "Legacy Recompiler".

    Je vous parlais de RPCS3 en 2021 quand il servait surtout à rendre les vieux jeux plus beaux avec le FSR d'AMD et voilà maintenant qu'il sait les faire tourner sur du matériel de leur époque.

    Le billet de l'équipe , que je vous invite à lire, détaille les réglages et les résultats carte par carte. Si vous avez une TeraScale au fond d'un placard, vous savez quoi en faire.

    • ✇Korben
    • Midscroll - Le clic-molette de Windows débarque sous Linux
      Si vous ne connaissez pas Linux, il faut savoir que sur ce système d'exploitation, le clic milieu colle la sélection. Moi, c'est un truc que j'aime bien, mais c'est surtout un héritage de X11 qui se marche complètement dessus avec l'autoscroll . Du coup Firefox désactive le sien par défaut sur Linux, et Chromium ne l'active nativement que sous Windows. Mais c'était sans compter sur Grant Hendricks qui a décidé de faire autrement avec midscroll . Midscroll ne s'accroch

    Midscroll - Le clic-molette de Windows débarque sous Linux

    Par : Korben ✨
    24 juillet 2026 à 16:20

    Si vous ne connaissez pas Linux, il faut savoir que sur ce système d'exploitation, le clic milieu colle la sélection. Moi, c'est un truc que j'aime bien, mais c'est surtout un héritage de X11 qui se marche complètement dessus avec l'autoscroll . Du coup Firefox désactive le sien par défaut sur Linux, et Chromium ne l'active nativement que sous Windows. Mais c'était sans compter sur Grant Hendricks qui a décidé de faire autrement avec midscroll .

    Midscroll ne s'accroche à aucun toolkit, et se branche sur l'entrée du noyau. Ensuite, il capte chaque souris en evdev , la re-émet dans un clone uinput , et glisse ses événements de molette au passage. Rien au-dessus n'a donc besoin de coopérer, donc Wayland et X11 s'en fichent, et vos applis Qt, GTK ou Electron ne voient qu'une molette ordinaire.

    Les gens sous Windows qui utilisent l'autoscroll savent que la vitesse dépend de l'écart. Un centimètre sous le point d'appui et la page descend au ralenti, la moitié de l'écran ou plus bas et elle défile à toute berzingue. Et tant que la molette reste enfoncée, ça scroll sans s'arrêter. C'est super pratique quand on est face à des pages web ultra longues.

    Alors pour Midscroll, la courbe d'accélération qu'a mise au point Grant, n'a pas été bricolée au feeling. En fait, c'est la même courbe que celle de Chromium, reprise telle quelle : 0,000008 × distance^2,2 en pixels par milliseconde, avec une zone morte de 15 px histoire de ne pas déclencher sur un clic simple...

    Et comme le middle-drag, ça sert déjà dans un logiciel de CAO ou dans Minecraft, il y a une liste d'exclusion pour FreeCAD, OrcaSlicer et Minecraft dedans. Comme ça, tant que ces fenêtres sont au premier plan, midscroll se retire en silence.

    Et si tenir le bouton vous gonfle parce que vous êtes trop faible, le mode toggle inverse la logique : le pointeur circule librement une fois le défilement lancé d'un clic, et le premier clic venu remet tout à l'arrêt. C'est le fonctionnement de l'explorateur Windows ET de Firefox, et c'est une fonctionnalité qui a été beaucoup réclamée, même si on perd la faculté de coller du texte qui a été surligné.

    Bien sûr, toutes les valeurs sont paramétrables. On peut régler la vitesse à laquelle ça part, la cadence des événements et dans quel sens ça défile.

    Côté installation, des paquets pour Arch, Debian/Ubuntu et Fedora sont dispo, plus un install.sh pour le reste. Le flatpak, lui, est hors jeu car son bac à sable ferme totalement l'accès à uinput.

    Le projet est hyper jeune, donc traitez-le comme tel et n'hésitez pas à contribuer pour soutenir le dev. Dans le registre confort Windows sous Linux, j'avais parlé de Wubuntu qui va beaucoup plus loin dans le mimétisme, et côté Wayland je vous avais montré niri et son défilement infini de fenêtres.

    À tester et si ça vous gonfle, un sudo systemctl stop midscroll et on n'en parle plus.

    • ✇Korben
    • uhubctl - Couper le courant d'un port USB en une commande
      Votre clé 4G ou Wifi que vous avez connectée en USB sur un vieux serveur situé au fond du garage, plante une fois ou deux fois par semaine et à chaque fois faut aller débrancher la clé et la rebrancher pour la réveiller / ressusciter ? Et bien c'est fini la galère les amis, puisque uhubctl règle ça en une commande. Cet outil coupe puis rallume le courant d'un port USB précis, sans que vous n'ayez à toucher au moindre câble. C'est donc un petit utilitaire en ligne de commande, écri

    uhubctl - Couper le courant d'un port USB en une commande

    Par : Korben ✨
    24 juillet 2026 à 07:57

    Votre clé 4G ou Wifi que vous avez connectée en USB sur un vieux serveur situé au fond du garage, plante une fois ou deux fois par semaine et à chaque fois faut aller débrancher la clé et la rebrancher pour la réveiller / ressusciter ? Et bien c'est fini la galère les amis, puisque uhubctl règle ça en une commande. Cet outil coupe puis rallume le courant d'un port USB précis, sans que vous n'ayez à toucher au moindre câble.

    C'est donc un petit utilitaire en ligne de commande, écrit en C par Vadim Mikhailov, qui pilote l'alimentation électrique de vos ports USB un par un. uhubctl -a off -p 2 éteint le port 2, -a on le rallume, et -a cycle enchaîne les deux avec une petite pause au milieu. C'est pile-poil ce qu'il faut pour rebooter par exemple un modem 4G figé ou une webcam qui ne répond plus.

    Par contre, désolé mais ça ne fonctionne pas sur n'importe quel hub USB. Il vous faut un hub intelligent qui gère le per-port power switching, autrement dit capable de couper le jus d'un seul port sans toucher aux autres. Rassurez-vous, si vous ne savez pas quoi acheter, le projet maintient une liste de modèles compatibles que vous pouvez consulter ici .

    Après y'a certains hubs qui coupent bien la connexion data mais laissent passer le courant (le fameux VBUS). Du coup vous croyez avoir éteint le port, et le téléphone branché dessus continue tranquillement de charger. Alors pour vérifier, branchez un ventilo ou une petite lampe USB et lancez la coupure. Si ça s'arrête vraiment, votre hub est bon. Sinon il sait uniquement couper la data, et pas l'alim.

    Mais en tout cas, une fois le bon matériel entre les mains, les usages deviennent vraiment sympas ! Par exemple, avoir un disque dur USB alimenté seulement quand vous en avez besoin, histoire de tuer le phantom load qui bouffe du courant pour rien (pensez juste à bien le démonter avant de couper le jus, sinon bonjour la corruption ^^).

    Y'a aussi le cluster de Raspberry Pi que vous allumez et éteignez nœud par nœud. Ou encore un plugin OctoPrint qui coupe l'alim USB de l'imprimante 3D une fois l'impression finie. Y'a même des bidouilleurs qui pilotent un ventilo ou une guirlande LED avec.

    Côté installation, rien de méchant : apt install uhubctl sur Debian, Ubuntu et Raspbian, brew install uhubctl sur Mac. Sous Linux il faudra passer par sudo ou poser une règle udev pour les permissions, sinon l'outil râlera. Sur Windows par contre, laissez tomber pour la coupure d'alim. Le driver USB de Microsoft ne laisse pas passer la commande, donc uhubctl compile mais n'éteint rien du tout.

    Et si vous visez le Raspberry Pi, gardez un œil sur ses bizarreries car sur pas mal de modèles, tous les ports sont liés. Si vous en coupez un, vous les coupez tous. La parade classique, c'est donc de brancher un vrai hub compatible sur le Pi et de piloter ses ports à lui.

    Et si vous cherchez quoi en faire côté DIY de votre Pi, j'avais listé 130 idées pour votre Raspberry Pi qui se marient bien avec ce genre de contrôle à distance.

    Bref, si vous bricolez de la domotique ou un rack de Raspberry Pi, vérifiez d'abord votre hub, puis foncez. C'est gratuit, open source et ça évite pas mal d'allers-retours vers la multiprise.

    ❌
    ❌